


- @2301_80064376


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
随着互联网技术的飞速发展,网络安全问题也日益凸显。在众多网络攻击方式中,跨站脚本攻击(Cross-Site Scripting, XSS)因其广泛性和高危性,成为了网络安全领域的一个重要研究课题。XSS 攻击通过在网页中注入恶意脚本,使攻击者能够窃取用户信息、劫持用户会话、篡改网页内容等,给用户和企业带来巨大的安全隐患。本文将深入探讨 XSS 漏洞的原理,并通过具体的实例演示如何复现这一漏洞,希望

在现代应用程序开发中,Java反序列化漏洞已成为一个备受关注的安全问题。反序列化是Java中用于将字节流转换回对象的过程,但如果没有妥善处理,攻击者可以通过精心构造的恶意数据,利用反序列化漏洞执行任意代码,进而控制整个系统。理解Java反序列化漏洞的工作原理,并掌握其复现技巧,对于提升我们的安全防护水平至关重要。本文将深入剖析Java反序列化漏洞的原理,展示如何在实际环境中复现该漏洞,并提供有效的

文件上传漏洞的原理在于服务器没有正确验证上传文件的内容或类型,导致攻击者可以上传任意文件,包括恶意脚本(如PHP、ASP等),这些脚本一旦被执行,就可以对服务器进行各种恶意操作。
浏览器在使用过程中会产生大量的缓存,Edge浏览器如何清理缓存?下面是Edge浏览器清理缓存的操作步骤。
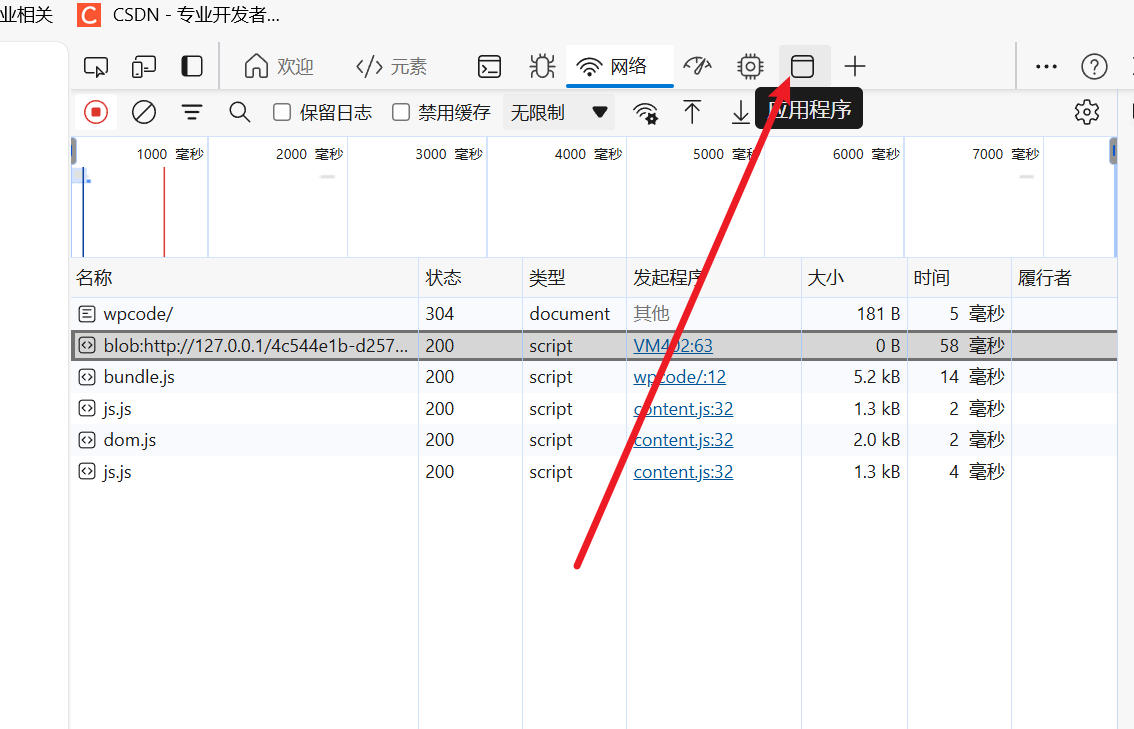
攻击点反射型 XSS:恶意代码通过 HTTP 请求发送到服务器,并在服务器响应中反射回客户端。DOM 型 XSS:恶意代码直接在客户端(浏览器)中通过 JavaScript 动态生成和执行。执行位置反射型 XSS:服务器响应时执行。DOM 型 XSS:客户端 JavaScript 处理时执行。防御重点反射型 XSS:服务器端的输入验证和输出编码。DOM 型 XSS:客户端 JavaScript 的
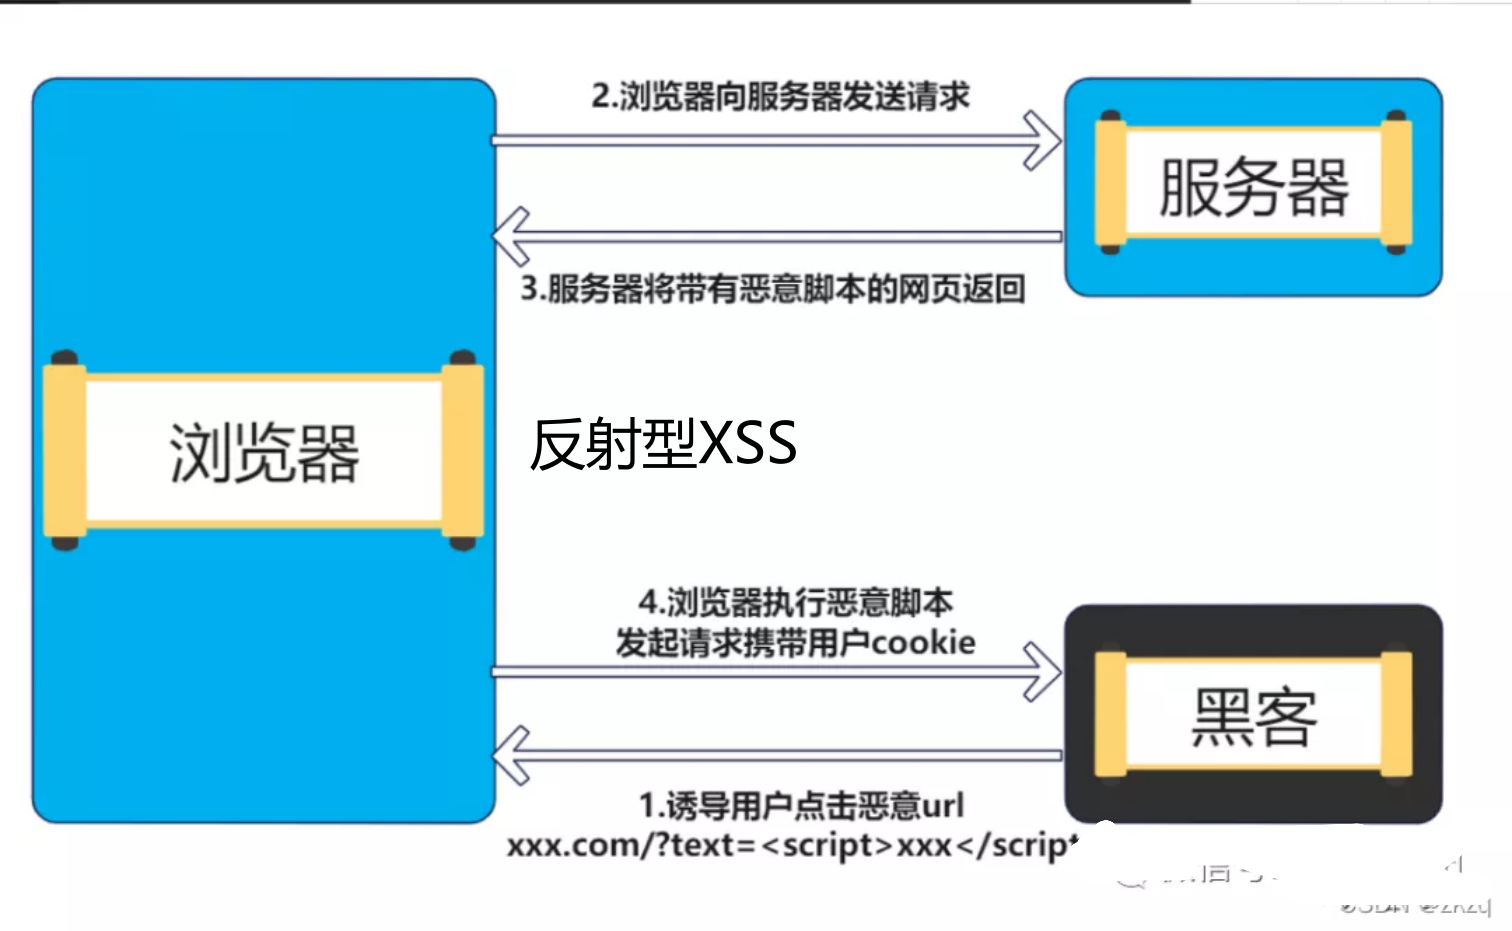
通过以上步骤,你应该能够正确地配置任务计划程序,以管理员权限自动运行指定的软件。如果你有任何疑问或新的解决方案,欢迎在评论区分享!
在学校中,很多同学希望通过局域网远程连接自己的电脑进行操作。。这个问题通常是由于所导致的。
最近我在做三层内网实验,但发现网上的很多文章要么是老旧版本,已经不适用了,要么是一些新版教程,配置后却无法正常运行。折腾了很久之后,我决定写一篇文章,详细地讲解整个过程,希望能帮助大家少踩坑,顺利完成配置。
当连接MariaDB/MySQL时,输入的密码会与期望的正确密码比较,由于不正确的处理,会导致即便是memcmp()返回一个非零值,也会使MySQL认为两个密码是相同的。也就是说只要知道用户名,不断尝试就能够直接登入SQL数据库。靶场Hadoop YARN ResourceManager 未授权访问漏洞是一个严重的安全隐患,它潜伏在许多未经正确配置的 Hadoop 集群中。这个漏洞的核心问题在于

希望通过本文介绍的几种解决方案,能帮助广大Windows 10用户彻底解决鼠标指针转圈的问题,提升系统运行效率。如有任何疑问,欢迎在评论区进行交流。通过对问题的深入分析和排查,发现引起此问题的罪魁祸首是。该程序会持续占用系统资源,导致鼠标指针出现转圈现象。文件是最有效的解决方案。的情况,严重影响了系统的运行效率。根据作者的实际操作经验,彻底删除。系统时,部分用户发现。
