登录社区云,与社区用户共同成长
邀请您加入社区
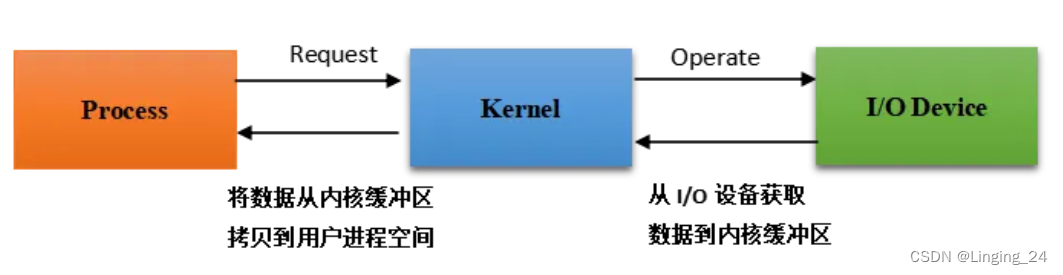
不管使用何种方式,好处都是应用进程不会阻塞,可以继续执行,只要等待信号通知数据准备好被处理了、数据准备好被读取了。操作系统内核收到用户进程发起的请求后,从 I/O 设备读取数据到 kernel buffer 中,再将 buffer 中的数据拷贝到用户进程的地址空间,用户进程获取到数据后返回给客户端。和信号驱动 I/O 模型的区别是前者内核告诉我们何时可以开始一个 I/O 操作,而后者内核会告诉我们
浪潮SD200Ultra、英伟达Rubin、华为昇腾960代表三条不同算力路线:前者为单机紧耦合架构,强调极致效率与统一内存;后者分别为机架级系统与超节点,侧重规模扩展。
本文梳理了Linux系统基础命令与文件管理相关习题,涵盖运行级别、目录操作、文件权限、路径表示、重定向、通配符及常用命令(如ls、cd、mkdir、pwd等)的使用。重点解析了绝对路径与相对路径区别、文件隐藏属性、权限控制、管道与重定向机制,并强调命令大小写敏感性及shell操作技巧,全面巩固初学者对Linux系统核心概念的理解。
方案以多台无人平台(无人机、地面巡检机器人)搭载普通单目相机作为感知前端,无需激光雷达、GPS高精度外设辅助,依托多路单视频流并行三维重建,完成管控场景动态建模,结合TrajectoryTensor时空张量引擎,实现限定区域人员四维时空轨迹推演,满足移民管理机动巡查、隐蔽区域侦测、目标长时序轨迹研判业务需求,遵循离线闭环、数据不出域、平战结合的建设要求。系统适配信创软硬件体系,可部署于海光、兆芯算
mkdir shy{1…10}创建多个文件(创建文件shy1到shy10,十个文件)rm -r A B C 连续删除多个文件夹(rm:删除命令,分别删除A,B,C文件)cp -r A E/a 复制A文件夹到E文件夹中并重命名为a(cp:复制命令)10}.txt 删除多个文件(删除txt1到txt这10个文件)rm -r A删除A文件夹(rm:remove:删除指令)cp -ri A/2.txt *
在上一章中,我们成功实现了用户态隔离和系统调用,但用户程序是以原始二进制blob的形式硬编码嵌入内核镜像的。这意味着每添加或修改一个用户程序,都必须重新编译整个内核。这显然不是一个通用操作系统应有的形态。本章我们将实现ELF(Executable and Linkable Format)解析器。ELF是Unix/Linux世界的标准可执行文件格式,包含了代码段、数据段、符号表等完整的元信息。通过解
在上一章中,我们实现了多任务调度,但所有进程都运行在Ring 0(最高特权级),共享同一个地址空间。这意味着任何一个进程的空指针解引用或野指针写入都能直接摧毁内核。这种架构只能称为“多任务演示”,绝非真正的操作系统。用户态隔离。通过配置TSS、设置Ring 3代码/数据段、实现iret下探和int 0x80上溯,我们将让第一个用户程序在完全隔离的环境中运行,并通过受控的系统调用接口请求内核服务。这
老旧终端信创升级易陷入盲目整机替换造成资产浪费、业务中断的两难境地。蓝速科技(larxu)提供整机替换与适配改造差异化方案,结合分阶段试点与双系统并行策略,适配银河麒麟与鸿蒙系统,兼顾成本控制与业务连续性,助力信创平稳升级。
记录 libXext 1.3.7 在鸿蒙PC的 Conan 适配:处理 HMDFS 临时目录、config.guess 平台识别与 Libtool 旧路径,用 XSync 值运算和扩展注册两个安装后消费者验证公共 ABI,真机 2/2 通过。
1.内核(Kernel):操作系统的核心软件,负责管理计算机硬件资源,并为应用程序提供安全访问硬件的接口,这种访问是有限的。(10)创建新虚拟磁盘,磁盘大小设置为 100GB,选择“将虚拟磁盘拆分为多个文件”,并指定磁盘文件保存位置,完成硬件创建。3.GUN:一个开源组织(GUN计划),开发和发布了大量开源软件,并和Linux内核一起组成了Linux操作系统。2.Shell:命令解释器,位于内核的
根文件系统是Linux系统的核心组成部分,它提供根目录/、存放init进程和关键配置文件,并包含shell命令程序。其本质是通过文件系统管理存储设备,呈现目录结构。制作根文件系统可通过镜像文件或文件夹形式,使用mke2fs工具创建ext格式镜像并挂载操作。开发板可通过fastboot烧录镜像或使用NFS网络文件系统挂载。完整的根文件系统需包含linuxrc(如BusyBox)、/dev设备文件、/
Linux是一种内核(kernel),负责对于系统软件运行的调度,相当于人的大脑,只有内核可以直接调度硬件内核是操作系统最基本的部分。它是为众多应用程序提供对计算机硬件的安全访问的一部分软件,这种访问是有限的,并且内核决定一个程序在什么时候对某部分硬件操作多长时间shell是内核的保护机制,负责对软件请求进行分析处理和屏蔽,同时提供一个和操作者沟通的交互界面2.3什么是Linux系统Linux操作
fork()是类 Unix(Linux、macOS)的系统调用创建一个新进程(子进程),调用它的进程叫父进程。通俗理解:分身术。父进程调用fork(),操作系统复制一份几乎一模一样的进程副本(子进程)。排查僵尸进程:知道僵尸态的本质是 task_struct 没回收,根因在父进程没调用 wait,解决方向就是找父进程或者直接杀父进程。理解文件句柄继承:为什么子进程能访问父进程打开的文件、为什么句柄
select专门负责等待,数据准备好后,再调用read/write/recv/send/recvfrom/sendto......拷贝。传统接口read/write/recv/send/recvfrom/sendto......既负责等待,又负责拷贝。人 == 进程,鱼 == 数据,鱼竿 == 网络套接字,河 == 操作系统 ,桶 == 用户缓冲区。在钓鱼效率上两者没有任何区别,而非阻塞做了其他工
Unix用于IBM-aix,HP-us,MAC,ios;Linux用于ubuntu,centos,redhat,suse,麒麟,openEuler,安卓。它是为众多应用程序提供对计算机硬件的安全访问的一部分软件,这种 访问是有限的,并且内核决定一个程序在什么时候对某部分硬件操作多长时间。[root@localhost 桌面]# mkdirtiminglee1 timinglee2 timingle
随着 RDP 与云桌面在政企单位的铺开,插在用户办公电脑上的国密智能密码钥匙,需要为跑在远端虚拟机里的业务系统提供签名、验签与双因素认证能力。但传统的 USB 设备透传把整把钥匙交给了远端操作系统,等于把私钥的命门暴露给了不可信的远程环境。本文从“设备重定向的固有缺陷”切入,提出“本地桥接、私钥不出端”的远程签名网关思路,并围绕会话绑定、防截屏、审计留痕三个工程维度给出可落地的实现细节,最后附上性
系列走到第四篇,照片的「进」和「出」都齐了,但缺一个「送」字。拼贴海报是落盘给自己,放映短片是存图库给自己——都还是私藏。明信片是照片唯一一种「为他人而作」的形态:正面是风景,背面是手写的话,寄出去才算完成。Share Kit:前四篇的出口都是「写文件」(SaveButton、MediaLibrary),从没拉起过系统分享面板。是 HMS 的系统级分享服务,应用只提供内容,收件人、传输方式全部由系
治理夜间无效告警,切忌两个极端:一是完全依赖人工调规则,疲于应付不断新增的告警噪声;二是简单粗暴关闭告警通道,追求安静却埋下漏报重大故障的风险。行业成熟的路径是:先把基础分级、抖动窗口、维护窗口做好,再引入 AIOps 智能辨析能力,最后配套持续审计复盘闭环,循序渐进落地,真正做到 “该叫醒绝不放过,不该叫醒绝不打扰”,保护运维人员的同时守住系统稳定性底线。
因为当前使用的服务器版本是centos 7.5 默认自带的网络管理是network,所以就将NetworkMmanager 禁用,这个根据实际服务器版本决定使用那个,例如像openeuler和Kyline、Ubuntu 24这些较高的Linux版本,默认使用的网络管理服务就是NetworkMmanager。看所有服务于网卡接口的连接,connection指一组关于网卡的配置信息,对于一个单一的网卡
我们先不谈“操作系统有哪些功能”。今天只追一件事:在终端输入./hello,直到屏幕出现一行字,中间发生了什么?这个过程会碰到操作系统最重要的几个概念:进程、内存、系统调用和 CPU 调度。把它看明白,后面的文章才有地方落脚。本文的命令在 Linux 或 WSL 中运行。
a(Linux),本质是一堆.o目标文件的归档包(ar打包)。编译链接阶段,静态库里面的代码会直接复制拷贝到你的可执行程序中。程序运行时不再依赖静态库文件。优点:运行独立,不需要外部库;部署简单。缺点:可执行文件体积大;多个程序同时使用会有多份代码副本,浪费内存;库更新后程序必须重新编译。.so(Linux)。链接阶段只记录符号信息,不拷贝代码;等到程序运行的时候,操作系统才把动态库加载进内存,多
内容:把你日常用到的学习/办公软件(比如浏览器、笔记工具、编程IDE、PDF阅读器)逐一在麒麟桌面版安装,记录每个软件的安装方式、是否能正常运行、遇到的兼容性问题,整理成完整的适配报告。内容:选一个轻量级的开源小工具(比如简单的笔记软件、命令行工具),针对麒麟系统做适配,解决编译错误、依赖缺失、界面显示异常等问题,最终生成可正常运行的安装包。适配生态逐步完善,实践机会多:目前绝大多数主流软件都完成
本文针对多人共用GPU服务器时常见的权限问题,提出一套基于用户组、setgid、ACL的协作目录配置方案。通过合理划分code、data、outputs、logs目录,结合组权限与默认ACL,实现安全共享与最小权限原则,避免误删、权限错乱及训练中断,适用于深度学习项目与GPU云平台部署。
将该命令 /bin/su - 16kpro -c "/usr/bin/vncserver :2 "放到最后一行(建议使用绝对路径)可以将配置文件直接写入到/usr/bin/vncserver 这样每次启动就不需要手动去创建配置文件!欧拉 openEuler 20.03安装配置tigervnc-server。5.在重启完成后,使用安装过程中创建的用户或openeuler用户登陆桌面。修改完/usr/
扩写方向:把每个楼层 AP 的 MAC、VLAN、DHCP 租期、晚班护工手写记录、运营商工单编号、KKCE 截图说明都铺开,单篇破万字很轻松。结果很怪:AP 本地 Ping 稳,但平台域名在“移动节点”上 200ms、400ms、超时、又 90ms,像心跳不齐。里,选“电信/联通/移动/广电/教育网”混合节点——因为康养中心用的是民政专网+三家宽带做冗余。在这事里不是命令行的网页版,而是“给不会
Amazon Chime SDK 本质上是 AWS 提供的一套PaaS 实时音视频能力,适合懂开发、有国际化需求的团队。如果只是想开个 Zoom 式会议,它并不是最佳选择;但如果你想把实时音视频“嵌入”自己的系统里,Chime SDK 是一个非常灵活的方案。
WebRTC 之所以能让浏览器“端到端”直连,全靠这套组合拳
WebRTC API层为开发者提供标准化的实时通信接口,包含四大核心API:getUserMedia获取媒体流、RTCPeerConnection建立点对点连接、RTCDataChannel传输数据、getDisplayMedia实现屏幕共享。这些API封装了底层复杂逻辑,位于应用层与核心引擎层之间,通过标准化接口实现跨浏览器兼容性。源码结构主要分布在api/目录,包含PeerConnection
真实情况是:很多SaaS平台的"万人并发"是需要预热的,不是开播瞬间就能扛住。一旦在某个平台上跑了半年以上的直播数据(回放、用户数据、课件资料),迁移的成本不只是技术切换,还有数据导出、历史回放的兼容、用户重新适应。有家医院选好了平台、搭好了方案,临开播前发现该平台没有医疗直播备案白名单的通道,最后一周内换平台。:签合同前算清楚——你的月均直播时长×平均观看人数×码率,让供应商出完整报价,不要只看
服务器
——服务器
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区

 人工智能6S服务平台








 科技大视野开发者社区


 亚马逊云科技技术品牌专区

 DAMO开发者矩阵

 火山引擎视频云技术社区