登录社区云,与社区用户共同成长
邀请您加入社区
从数据流角度看,Web应用本质上是一条“解释器链”:HTTP请求先被Web服务器解析,再被后端语言解析,然后进入数据库解释器、模板引擎、浏览器解释器,最后可能进入文件系统或操作系统执行环境。安全的做法不是“过滤坏字符”,而是在数据跨越信任边界时,明确它应该被当作数据,而不是被当作代码。这三类漏洞之所以经久不衰,还因为它们常常可以组合成完整攻击链:先用SQL注入窃取用户表和管理员哈希,再通过XSS窃
随着AI Agent在企业中的应用,网络安全正从传统的“管住人和设备”转向对身份、数据和运行时的控制。本文分析了PANW、CRWD、SAIL、VRNS等企业在AI安全领域的布局,探讨了平台型、身份数据型和网络基础设施型公司的发展方向,以及Agent安全对企业网络安全架构的影响。文章指出,未来网络安全的关键在于如何将Agent安全转化为实际的收入增长和商业价值。过去两年,硅谷和科技圈拼了命让大模型「
我有个表弟做IT的,干了6年每天都是在重复做部署、故障排查,工作的被替代性越来越高。而且随着自动化和AI工具普及,很多传统IT岗位正在收缩。然后他就下定决心转型到网络安全,为什么呢?因为IT内部转网安,其实是门槛相对友好的选择。你懂服务器、网络架构、操作系统,熟悉日志、权限管理和基础故障排查,这些都是网安必备基础知识,不用从0开始打计算机基础。对比零基础转行的人,你的上手速度更快,面试时也更容易抓
Nmap 不只是简单端口扫描工具,它是信息收集框架。在渗透测试的信息收集阶段,主机存活探测、操作系统指纹、服务版本、漏洞初筛、共享枚举都可以交给 Nmap 完成。端口扫描只是它最基础的能力;真正发挥 Nmap 威力,靠的是-O操作系统识别、-sV版本探测、NSE 脚本引擎。掌握这套进阶用法,在内网资产盘点、渗透打点阶段效率会提升一大截。一句话记住:端口只是入口,Nmap 的价值,在于端口背后的信息
网安专业≠好就业!资深IT顾问提醒在校生:勿陷工具陷阱,夯实数据结构、操作系统、网络技术、软件工程四大底层课程。重视密码学与访问控制核心知识,多读NIST等标准文档,培养系统思维。警惕盲目追逐新概念,提升哲学思辨能力,方能在真实业务中游刃有余。
本文为资深网络安全从业者对在校生的入行忠告:强调夯实《数据结构》《操作系统》《网络技术》《软件工程》四门基础课的重要性,倡导阅读NIST等标准文档以构建系统化知识体系,突出密码学与访问控制的核心地位,并建议学习哲学提升思维能力。提醒学生避免盲目追逐热点,守住法律底线,注重底层原理与融会贯通,方能在真实攻防中立于不败之地。
2025年的网络安全图景让我们明白:这是一场没有休止符的战争。攻击者不再只是单打独斗的个体,而是武装到牙齿的、由AI赋能的、国家级与黑产资本交织的体系化力量。从DeepSeek的大规模攻击、Oracle零日漏洞利用、Salesforce生态系统的供应链攻陷,到深度伪造的泛滥,“看不见的战争” 正在每一个环节升级。这决定了防御不能再是简单的“补丁和防火墙”,而必须是一场体系化、智能化、全员参与的全民
GinCdn是一款基于Go语言Gin框架自研的轻量高效CDN系统,专为中小型企业及个人用户打造。采用主控+边缘节点分布式架构,支持智能调度、精准监控与多协议兼容(HTTP2/HTTP3)。持续迭代优化,新增注入攻击防护、实时监控大屏、套餐用量查看、云解析集成及支付功能,并强化安全机制与用户体验,实现一键部署、零代码上手,助力高效内容分发。
GinCdn是一款基于Go语言Gin框架自研的轻量高效CDN系统,专为中小型企业及个人用户打造。采用主控+边缘节点分布式架构,支持智能调度、精准监控与高效缓存。最新版本(v1.1.6)新增支付对接、推广返佣、工单系统、按量付费及优惠码等功能,持续优化界面体验与安全防护,全面支持多云解析、HTTP/2&3、CC防护及实时流量监控,实现零代码部署,轻松上手。
本文介绍了三个实用的网络安全学习平台:DVLAA,专注于大模型与智能体应用安全测试;JSEF,提供Web安全实践场景和漏洞实例;以及OWASP Kubernetes Top 10夺旗挑战,帮助学习者通过实战掌握安全防护技能。这些平台覆盖了从基础理论到实战演练的完整学习闭环,适合开发者、安全研究员及学生使用。师傅们,操练起来吧!HVV是网络安全人员的练兵场,靶场,更是我们的演武堂!DVLAA 是面向
传统的自动化脚本需要人类预先写好每一步逻辑,而 GPT-5.5 作为“大脑”,能够接收模糊的自然语言指令(如“整理上周的销售数据并生成周报”),并在内部构建动态思维图谱。压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。当浏览器拥有了理解、规划和
不要试图用 AI 浏览器去替代所有现有脚本,而是优先识别那些高维护成本、易受 UI 变更影响的痛点场景。将这类任务作为首批迁移对象,验证语义化操作的稳定性优势。其次,
网络安全检查需分快速与全面两类。快速检查聚焦口令安全、数据传输加密、终端杀毒防护、审计日志留存及服务器漏洞扫描。全面检查则进一步涵盖用户权限最小化、网络架构合理性(含VLAN划分)、终端资产绑定、设备巡检制度及网络安全制度与应急预案的完善性。建议使用《网络安全现场检查记录表》逐项核查,确保问题可追溯、整改有闭环,保障单位网络环境安全合规。
很多人学习网络安全时,会直接从工具使用或漏洞复现开始,但这样很容易陷入 “知其然,不知其所以然” 的困境。网络安全不是孤立的技巧,而是建立在计算机基础、操作系统、网络协议、数据库和编程能力之上的应用技术。只有先打好基础,后续学习渗透测试、防御加固和应急响应时,才能真正理解问题背后的原因。
很多新手入行网络安全,一上来就盯着渗透测试,觉得挖洞很酷,一心只想学攻击,忽略基础。看完整篇文章,大家应该明白,渗透测试不是单纯的工具点击,是一套完整的思维体系,底层依赖网络、操作系统、数据库、编程等基础知识。学习渗透没有捷径,核心就三件事:打好基础、靶场实战、持续复盘。不要追求速成,84 小时只是入门门槛,想要达到求职上岗水平,还需要持续练习、积累漏洞经验,坚持写技术博客沉淀自己。同时也要分清岗
而Libpcap是通过内核提供的接口(BPF / PF_PACKET / DLPI)从数据链路层获取原始帧。C. 通过了国家标准《信息安全技术操作系统安全技术要求(GB/T20272-2019)》规定的第五级要求。C. 一个用户可以拥有多个角色,一个角色可以分配给多个用户。A. 核心思想是"用户-角色-权限",角色是权限的集合。C. 目标侦察(Reconnaissance)A. 武器构造(Weap
本文系统阐述了安全巡检服务的范围、内容与流程,涵盖网络资产统计、架构核查、操作系统、网络设备、安全设备、数据库及中间件等全方位检测,旨在提升系统安全性与合规性。服务流程包括前期准备、实施、分析、报告生成与整改追踪。配套提供软件开发全周期管理资料包,助力项目高效落地。获取方式:文末名片或主页领取。
春秋云镜CVE-2023-38633
CVE-2010-3863是Apache Shiro框架中存在的一个安全漏洞,它允许攻击者通过构造特定的URI请求来绕过身份验证和授权机制,从而访问受限的资源。这个漏洞主要影响Apache Shiro 1.1.0之前的版本以及JSecurity 0.9.x版本。CVE-2016-4437漏洞主要影响Apache Shiro的“rememberMe”功能,该功能允许用户在关闭浏览器后仍然保持会话。当
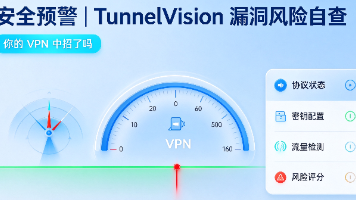
VPN 是隐私防护工具,但不是绝对安全的 “隐身铠甲”。TunnelVision(CVE-2024-3661 这个漏洞给安全从业者和普通用户敲响警钟:攻击不一定是破解加密、爆破密码,协议逻辑、操作系统路由这类底层机制,往往更容易被攻击者利用,绕开安全防护。作为安全学习者,除了漏洞复现,更要理解网络底层协议,才能看懂这类旁路攻击,做好风险自查与加固。参考资料Leviathan Security Gr
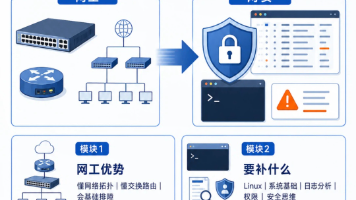
网络运维人员转型网络安全,无需从零开始。凭借已掌握的TCP/IP、路由交换等基础,只需补足系统安全、日志分析、权限管理等核心能力,即可实现平滑过渡。建议分阶段学习:先夯实网络安全法规与渗透测试基础,再掌握操作系统、网络协议及Web漏洞原理,最后通过Python等脚本编程提升实战能力。1个月内可具备6k-15k岗位竞争力,长期发展可冲击大厂高薪。资料包已整理好,助力零基础者科学入行,技术逆袭不再是梦
35岁零基础女生裸辞转行网络安全,仅用3个月斩获大厂offer。她分享转型原因:传统行业成长停滞,而网络安全人才缺口大、薪资高、发展空间广。通过系统学习渗透测试、操作系统、网络协议、Web安全及Python编程等核心技能,1个月内掌握实战能力。文章提供完整学习路线与免费资料包,强调技术门槛可突破,适合跨行者参考。
摘要短信钓鱼与网络钓鱼诈骗已成为个人用户面临的高频网络威胁,攻击者借助短信渠道传递恶意链接、伪造银行与快递等可信机构身份,结合社会工程手段诱导用户泄露凭证或支付资金。PCMag Australia 披露的促销信息显示,面向个人用户的反钓鱼与反诈骗安全订阅产品已降至每月约 3.89 澳元的低价区间,标志着专业级防护能力正向普惠化方向发展。本文以该报道所反映的产业现象为切入点,系统梳理短信钓鱼与网络钓
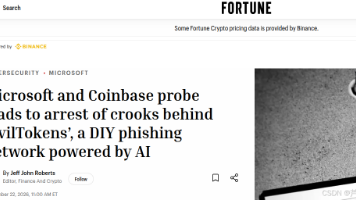
摘要生成式人工智能技术降低了网络钓鱼攻击的制作门槛,钓鱼即服务商业模式进一步推动黑产攻击产业化,EvilTokens 作为典型案例,借助 Telegram 机器人向黑产客户提供一站式钓鱼工具链,利用 AI 对被入侵邮箱内的通信关系、支付权限进行自动化分析,依托微软设备代码登录机制实现多因素认证绕过,对微软 365 账户及加密货币用户群体实施定向欺诈。本文以 Fortune 报道的微软与 Coinb
本文系统讲解如何利用 Cloudflare 免费版构建 WordPress 多层机器人防护体系,涵盖 Bot Fight Mode、WAF 规则、速率限制、Turnstile 验证码及 Workers 自定义逻辑,有效拦截暴力破解、漏洞扫描、内容爬取、DDoS 攻击与垃圾注册等五大威胁。通过反向代理与全球 Anycast 网络,实现 80% 以上恶意流量的低成本防御,全程配置指南助力中小站点安全无
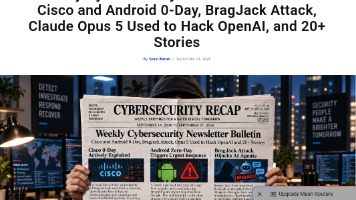
摘要生成式人工智能广泛落地、企业数字化基础设施持续扩张背景下,网络攻击的技术形态、攻击链路与破坏范围发生显著变化。以 2026 年 9 月公开网络安全事件样本为研究基础,对设备固件零日漏洞、AI 代理新型劫持攻击、供应链破坏、身份欺骗类钓鱼、操作系统组件缺陷等多类安全事件开展归类剖析。研究发现当前网络威胁呈现多维度特征:高危未授权访问漏洞持续在企业网关、身份管理设备中出现;大模型从防御工具转变为攻
Snort是一款开源的轻量级入侵检测软件,属于基于网络的误用检测系统,其源代码可以从Snort官方网站下载使用。Snort具有跨平台特点,支持常见的操作系统,能够完成实时流量分析。它可以进行协议分析和内容查找/匹配,能够探测多种攻击和嗅探行为,如缓冲区溢出、秘密端口扫描、指纹采集等。简单地说,Snort是一个基于Libpcap的数据包嗅探器。
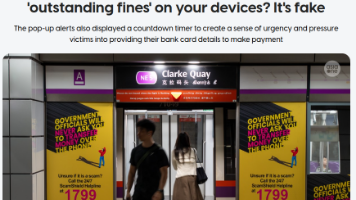
在新加坡曝光的攻击事件中,受害者正常浏览网页时,浏览器被恶意网页脚本触发全屏弹窗,页面展示新加坡警察部队官方标识,告知用户设备因多次访问违法内容被警方远程锁定,要求在倒计时结束前缴纳罚金解锁设备,否则设备将永久锁闭,用户本人将面临司法追诉。以本次案例对应的攻击场景来看,网页脚本可以实现全屏,但是无法禁用操作系统层级快捷键,用户按下 Ctrl+Alt+Delete,依旧可以调出系统任务管理器,强制结
企业管理者包括 CIO、CISO、IT 主管、业务部门负责人等,他们不需要掌握具体的技术操作,但需要理解 AI 安全风险对业务的影响、AI 安全投资的优先级判断、安全事件的管理响应流程等,培训内容应当以管理决策为导向,侧重风险框架、治理结构、合规要求和案例分析。真正有效的 AI 与网络安全融合培训体系,需要在课程结构上实现 AI 内容的渗透式融合而非模块化附加,在实践教学上构建从工具实验到综合对抗
hashcat号称世界上最快的密码破解,世界上第一个和唯一的基于GPU的规则引擎,免费多GPU(高达128个GPU),多哈希,多操作系统(Linux和Windows本地二进制文件),多平台(OpenCL和CUDA支持),多算法,资源利用率低,基于字典攻击,支持分布式破解等等,hashcat目前支持各类公开算法高达247类,市面上面公开的密码加密算法基本都支持!在渗透测试中我们往往会得到很多hash
转行进入网络安全领域是一个前景广阔的选择,但也需要系统的学习和实践积累。通过掌握网络安全基础、相关技术和工具,获得认证,积累项目经验,并保持持续学习,你可以逐步成为该领域的专家。⑴ 基础知能① 计算机网络基础:了解TCP/IP协议、OSI模型、常见网络协议(如HTTP、DNS、SSL/TLS等)及其工作原理。② 操作系统知识:熟悉Linux和Windows操作系统的基本使用,尤其是Linux的
命令执行(RCE)与代码执行(ACE)的核心区别在于:前者在操作系统层面执行命令,后者在编程语言层面执行代码。两者均因未过滤用户输入、使用危险函数(如system()、eval())且缺乏转义导致。常见漏洞包括PHP的命令注入、Python的exec()滥用及反序列化RCE。攻击者可通过管道符、编码、取反、无回显等技巧绕过防护。防御需坚持白名单验证、输入转义与最小权限原则,杜绝不可信输入执行。
本文提供网络安全零基础学习路线,涵盖理论、渗透测试、操作系统、网络基础、数据库及Web安全等内容,强调编程能力对进阶的重要性,并附赠学习资料包。文中虽提及DDoS攻击工具使用步骤,但明确声明:仅用于技术分享与安全防护意识提升,严禁非法使用,旨在推动网络安全知识普及与合法应用。
黑客攻防是一个极具魅力的技术领域,但成为一名黑客毫无疑问也并不容易。你必须拥有对新技术的好奇心和积极的学习态度,具备很深的计算机系统、编程语言和操作系统知识,并乐意不断地去学习和进步。
本文为网络安全零基础入门教程,系统梳理了从理论到实践的学习路线,涵盖网络安全法律法规、渗透测试、操作系统与网络基础、数据库安全及Web漏洞(OWASP Top10)等内容,强调编程能力(如Python)在实战中的关键作用。建议学习者循序渐进,注重动手实践,掌握工具使用并提升自动化脚本开发能力,目标是实现从“脚本小子”到专业安全工程师的跨越,助力就业或职业发展。
nmap是一款用于网络发现和安全评估的开源工具。它可以扫描网络主机,了解主机的开放端口和服务信息,甚至可以对操作系统进行识别。以下是nmap主要用途:网络发现:nmap可以扫描网络上的主机,了解主机的IP地址、MAC地址等信息。端口扫描:nmap可以扫描网络上的主机,了解主机上开放的端口和服务信息。操作系统识别:nmap可以通过扫描主机上的特征端口和协议,判断主机运行的操作系统。漏洞扫描:nmap
web安全
——web安全
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区

 AtomGit AI 社区









 2048 AI社区

 EazyDevelop社区

 DAMO开发者矩阵







 海思HiSpark开发者社区






 亚马逊云科技技术品牌专区