- @Strategic__


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
这个也是帮助客户修改在线电商商城Demo 时,使用VSCode搭环境,Apache做服务器,PHP 扛后端逻辑,HTML+CSS+jQuery打造前端界面,MySQL存商品,订单数据。大家肯定怀疑为啥咱们小店才几个人几就可以写那么多主流编程语言,是的你没听错毕竟有大厂呆过的大佬,学了很多编程语言,各种算法,框架,参与很多项目开发。咱们拿Web开发来说,除了熟悉框架,剩下业务逻辑开发都是一样的,所以

开发在线物流配送管理系统时,以Idea为开发环境,前端用HTML、CSS 构建布局,jQuery 实现动态交互,后端基于Java+SSH框架,搭配 MySQL存储数据,形成完整业务闭环。核心聚焦物流全流程追踪,前端通过jQuery实现订单状态实时刷新、配送路径可视化;后端利用SSH分层架构,Service层封装配送调度逻辑,Hibernate优化MySQL中运单、车辆、人员数据的关联查询,确保信息

在此基础上,咱们再逐步掌握前后端框架的对接,以及后端相关的核心技术栈,比如各类ORM框架的使用,缓存的落地,消息队列MQ,数据库读写分离的实现,分布式模块的搭建,还有高并发场景下的代码编写技巧。针对刚才说的100份限量抢兑场景,咱们是不是可以换个思路,咱们不一定要让所有十几万请求都进入后端业务逻辑处理,而是在请求节点入口处就做筛选,只接受100个有效请求进行后续处理,其余的九万多请求直接屏蔽,返回

这一系列是帮多个客户一起做的。业务逻辑开发crud掌握,webform模板使用掌握,怎么使用c#语言对接数据库掌握一般三层sqlhelper.cs。剩下根据模块写完就行。比如用户模块写好userView,userServer,userDao,userModel以此类推就行。

这一系列是帮多个客户一起做的。业务逻辑开发crud掌握,webform模板使用掌握,怎么使用c#语言对接数据库掌握一般三层sqlhelper.cs。剩下根据模块写完就行。比如用户模块写好userView,userServer,userDao,userModel以此类推就行。

帮助客户完成旧版本GIS地图系统,咱们使用 VS2022和C#WinForms开发,核心咱们处理接口数据,然后做好数据适配展示写入到txt和excel就行。本人重新用网友提供的UI框架改一下,毕竟咱们是现代人,要跟上大家脚步和审美观哈哈哈。

最后一张图片差点没忍住笑出声,因为上一个技术拿trae生成初始版本,几千行代码全部代码写到一个app.py文件中,前端布局也很乱毫无美学思维,基本的项目分层结构不懂,模块开发不懂,最离谱的是渗透模块,连owasp top 10怎么去检测都没搞明白就直接ai一句话生成,把全部代码写到一个文件中几乎没有可读性,payloads也是写死没扩展!web安全开发,在线%智能红队AI智能体渗透%系统,基于py
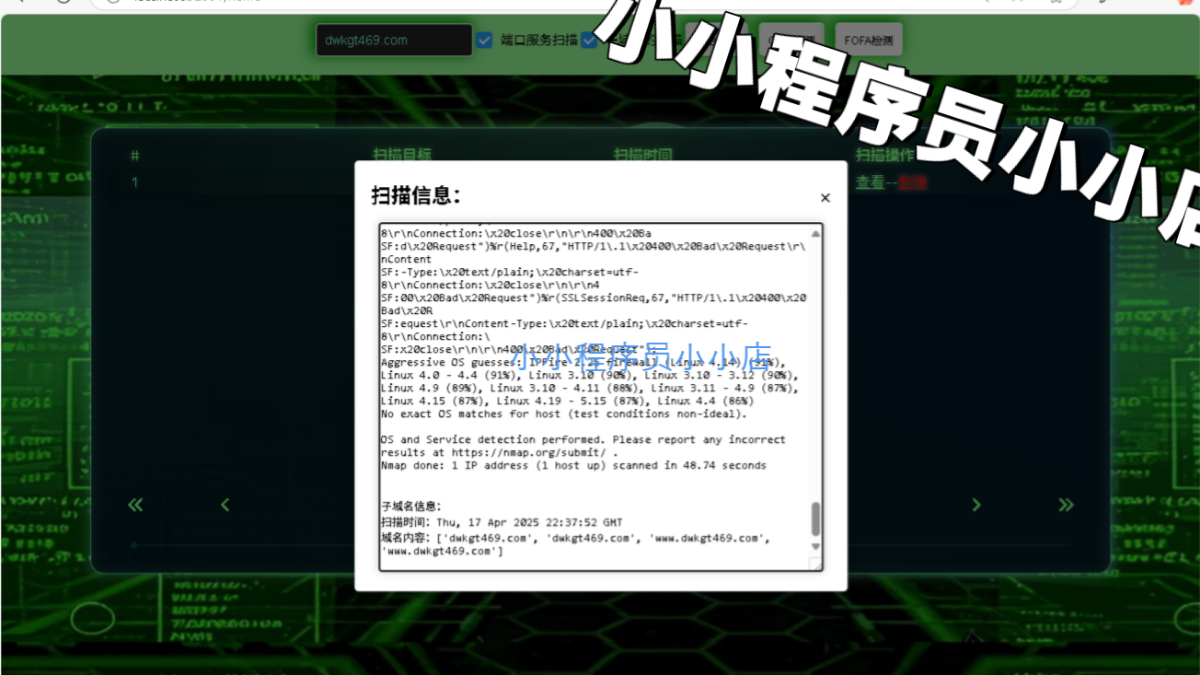
时间长了以后慢慢理解信息收集重要性,它让我们后期是否能拿到shell的最重要的一步,不管咱们是通过web渗透上传马,写入马反弹,还是以端口服务或者系统直接发送恶意远程执行脚本并反弹shell,以及修改硬件,固件修改,手机马,物理层面无人机检测拔网线串线社工等等,信息收集资产打点的完成度,影响我们后面以那种方式进去蓝队服务器,护网服务器,以及实战服务器,各种固件逆向修改,个人pc,手机。
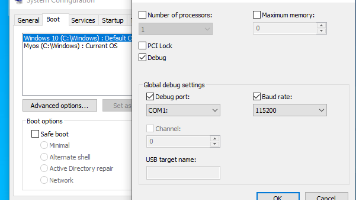
想来是客户很少写底层代码,对驱动开发的环境要求不了解,其实Microsoft官网明确标注了目前VS2026还不支持驱动开发,所以完全不用急着跟进 VS2026,现阶段VS2022仍是驱动开发,搭配虚拟机VMWare搭建的Win10 调试机,再结合Windbg调试工具,就能搭建出稳定的双击调试环境,既避免物理机蓝屏重启的麻烦,也能高效完成内核态的调试工作。不同于应用层调试工具,它能深度穿透系统内核,
因个人私事耽误了点时间,差点又像小时候被下套,还好理智战胜愤怒。后期资金充足的话咱们使用VR或者Untity3d做一个酷炫的场景,毕竟咱们做为黑客,除了炫技从底层vt,驱动再到应用层,web,固件,车载系统,APP,逆向等,没个酷炫界面那可不行哈哈哈。底层二进制来找的合法客户有点少,所以就没过多发布类似产品demo,新开的一个坑游戏开发的就是c/c++,后面像一些r3层安全检测,hook,inje