登录社区云,与社区用户共同成长
邀请您加入社区
大型语言模型(LLM,如 GPT-4o、Llama 系列)已成为现代社会关键基础设施,广泛应用于医疗对话、程式生成、即时翻译等领域。然而,其快速部署带来了横跨整个生命週期(资料选择、微调、推理)的系统性隐私风险,严重挑战 GDPR、CCPA 等法规,并限制在医疗、金融等高度敏感产业的採用。传统隐私技术如差分隐私(DP)、联邦学习(FL)、可信执行环境(TEE)虽有帮助,但(如全同态加密 FHE、安
Visual Studio 集成开发环境是一种创新启动板,可用于编辑、调试并生成代码,然后发布应用。集成开发环境 (IDE) 是一个功能丰富的程序,可用于软件开发的许多方面。除了大多数 IDE 提供的标准编辑器和调试器之外,Visual Studio 还包括编译器、代码完成工具、图形设计器和许多其他功能,以简化软件开发过程。此图像显示 Visual Studio 具有一个打开的项目和若干可能会使用
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
在Linux上配置SageMath的jupyter远程服务器
仿射密码的加密解密
时间复杂度O(p(logp)^2),空间复杂度O(1),如有疑问,请私信我!
rsa算法实现文件加密-c语言实现
c语言实现-密码锁(功能:关闭密码锁,开启密码锁,修改密码,保存系统,加密操作)原创--Citrus
【代码】密码学RC4的c语言实现。
前言前面提到过我们可以利用随机的密钥序列对明文序列加密从而得到密文序列。但是,随机的密钥序列必须与明文等长,因而密钥序列的生成、分配、存储和使用都存在一定的困难。人们设想能否使用少量的真随机数按一定的固定规则生成“伪随机”的密钥序列代替真正的随机序列,从而产生了序列密码。因此,序列密码脱胎于一次一密密码体制。(一次使用一个密钥,且是伪随机密钥)。主要的序列密码有LFSR(线性反馈移位寄存器),RC
数据摘要算法是密码学算法中非常重要的一个分支,它通过对所有数据提取指纹信息以实现数据签名、数据完整性校验等功能,由于其不可逆性,有时候会被用做敏感信息的加密。数据摘要算法也被称为哈希(Hash)算法、散列算法。今天,我们就开始java中摘要算法的学习。项目结构如下:SHA算法 安全哈希算法(Secure Hash Algorithm)主要适用于数字签名标准(Digita...
此文章可能会包含敏感以及危险的命令❗❗❗命令有风险,回车需谨慎。此文章仅供学习交流与参考使用,禁止运用于任何非法行动或测试中,若有预期之外的后果,将不承担任何责任!!
本文提供bw16从项目环境配置到编译,以及固件烧录方法的全流程教程。提供相关烧录工具与编译好的固件用于测试使用。bw16(bw16-kit)目前推荐淘宝购买,哪家便宜买哪家即可,目前30下可以购入。
1. 点击进入 https://pan.quark.cn/s/d4ab7981b662 (复制到夸克打开),下载并解压。2.点击进入并搜索找到ida.exe(或ida 快捷程序),打开并安装。4. 点击进入并点击NEW则可开始使用。3. 找到 ida 并打开。
字符编码是将人类可读的字符(如字母、数字、符号)转换为计算机可处理的数字表示(字节)的过程。它的核心目标是确保字符在存储和传输中能够被正确识别和还原。ASCII:最基础的编码方式,使用7位(实际存储为1字节)表示128个字符,覆盖英文字符、数字和基本符号。UTF-8:一种变长编码,支持全球字符集,兼容ASCII,广泛应用于现代系统。UTF-16:以2字节或4字节表示字符,适用于多语言环境。在CTF
凯撒密码是最早的代换密码,使用单表代换。其基本思想是:通过把字母移动一定的位数来实现加密和解密。明文中的所有字母都在字母表上向后(或向前)按照一个固定数目进行偏移后被替换成密文。其作为最早的置换密码之一,原理已被广泛理解,且常作为教学的入门密码学案例。在现代,凯撒密码主要用于教育目的,很少用于实际安全应用,因为其易于通过暴力破解、频率分析等方法被破解。(二)实现过程关键代码实现在Python中,可
代换密码是指建立一个代换表,加密时将需要加密的明文依次通过查表,替换为相应的字符,明文字符被逐个替换后,生成无任何意义的字符串,即密文。这样的代换表,称为密钥。代换密码的特点为:明文字母被替换,但顺序保持不变。本过程采用VS自带的MFC,实现较为简单,如果有问题,可以查看。本文使用算法为单表代换密码。
信息学奥赛一本通(c++):1402:Vigenère密码1402:Vigenère密码【题目描述】6世纪法国外交家Blaise de Vigenère设计了一种多表密码加密算法——Vigenère密码。Vigenère密码的加密解密算法简单易用,且破译难度比较高,曾在美国南北战争中为南军所广泛使用。在密码学中,我们称需要加密的信息为明文,用M表示;称加密后的信息为密文,用C表示;而密钥是一种
密码学中基于schnorr签名方案的可链接环签名方案介绍。
base64编码原理base64编码按照三个字节为一组,编码成四个字节。如果不够三个字节,则两个字节编码成三个字节加上一个‘=’,一个字节编码成两个字节加上‘==’。首先将三个字节转换成二进制,共24位。然后,将24位分成四组,每组6个位,并在前面添加00,组成一个字节,共四个字节。由于分成的四个字节只有6位,故最大小于64。然后,按照表,将分成的四个字节代换成可打印字符。代换表为0 : A1 :
参考自AES加解密创作团队写的算法的pdf:https://csrc.nist.gov/csrc/media/projects/cryptographic-standards-and-guidelines/documents/aes-development/rijndael-ammended.pdfxtime函数就是左移一位并且如果结果大于8位就要舍弃第九位,并且异或上0x1b 这个别问为啥 这是
在学习过ECB(电码本)模式后,可以很容易分析出其优劣势。优势在于简便易操作,密文分组之间相互独立,错误不会扩散。但缺点较多:1.同一明文分组会对应相同密文;2.容易暴露明文组数据格式,若每次发送的明文都以固定句式开头,则很容易根据相同字分析出密钥;3.使用过程中可能需要对不够长的明文分组进行填充。CBC模式对ECB有了一定的改进。CBC模式CBC工作模式是在固定密钥不变的情况下,改变明文组...
2025春秋杯网络安全联赛冬季个人赛wp
Cryptology ePrint Archive(eprint.iacr.org)是密码学领域的重要预印本平台,类似arXiv。它支持研究者快速发布和获取最新密码学研究成果,是密码学学术交流的核心资源库。
2025“古剑山”网络安全大赛初赛部分wp
选题指南详细介绍了密码学专业本科五大核心研究方向:数字签名与证书管理、对称加密与轻量密码、漏洞挖掘与密码库审计、密码协议设计与验证以及差分隐私数据发布。每个方向均包含具体子方向、研究内容和核心技术,旨在为密码科学与技术、信息安全、网络空间安全、计算机科学与技术、网络工程等专业的本科毕业生提供选题参考。通过本指南,学生可以根据自身兴趣和职业规划选择适合的研究方向,明确研究内容和技术路径,为顺利完成毕
第二步:进行base转码,记得选右上角的decode进行解密。题目给一个txt文件文档,题目要求是凯撒密码.第二步:给其进行解密,位移放到12位。第一步:那么就运用到网站工具。方法二:运用转码工具。
本文摘要了AES加密算法的核心实现细节。首先介绍了跨平台兼容性处理,通过条件编译实现在8051单片机和普通C环境下的代码适配。其次详细解析了AES的关键组件:密钥长度转换(Nk)、数据块大小(Nb)、加密轮数(Nr)的定义,以及有限域运算中BPOLY(0x1B)作为不可约多项式的重要性。重点阐述了S-box的构造原理(有限域逆元和仿射变换)及其安全作用,并提供了生成S-box的完整代码实现。最后讲
RSA 作为最广泛使用的非对称加密算法,其安全性基于大整数分解的困难性。然而在实际应用中,由于参数选择不当或实现错误,存在多种攻击方法。:如果 gcd(e₁, e₂) = 1,存在 r,s 使得 r·e₁ + s·e₂ = 1。:n = p×q,当 |p-q| 很小时可用 Fermat 分解。:寻找最小的 k 使得 mᵉᵏ ≡ m (mod n):寻找满足 mᵉ ≡ m (mod n) 的明文。:
本文深入解析了抗量子数字签名算法SLH-DSA在X.509 PKI中的标准化应用。作为NIST PQC项目的重要成果,SLH-DSA基于哈希函数特性实现抗量子安全性,提供128/192/256位三种安全等级,支持小型(s)和快速(f)两种优化版本。文章详细阐述了SLH-DSA的24种OID标识、算法编码规范(包括签名、公钥和私钥的ASN.1表示),以及纯模式和预哈希模式的技术特点与适用场景。同时强
同音替换密码(Homophonic Substitution Cipher)是单字母可以被其他几种密文字母同时替换的密码,通常要比标准替换密码破解更加困难,破解标准替换密码最简单的方法就是分析字母出现频率,通常在英语中字母’E’(或’T’)出现的频率是最高的,如果我们允许字母’E’可以同时被3种不同字符代替,那么就不能还是以普通字母的频率来分析破解,如果允许可代替字符越多,那么密文就会更难破译。注
2. 使用对称加密 -> 秘钥分发困难 -> 改进: 使用非对称加密进行秘钥分发。- 接收到序列化的特殊字符串 -> 解析-> 原始数据。- 在A或B端生成一个秘钥: X, 进行分发 -> A和B端都有了 秘钥: X。- 不管原始数据有多长, 通过哈希算法进行计算, 得到的结果的长度是固定的。- 终端交互 -> linux终端 -> 上课时候使用这个实现。4. 在客户端使用公钥对生成的对称加密的秘
本文数据源于 NIST、国家密码管理局等公开标准,引用已标注来源,转载需注明出处。
PS:本文对上面的学习资料进行补充,请务必要学习上面的资料。关于密码加密相关的关键词有:哈希加密(包含加密哈希算法、非加密哈希算法,慢哈希加密是哈希加密的一种特殊设计)、对称加密,非对称加密、加盐、成本因子、碰撞、撞库、彩虹表。
本文通过深入分析RFC(Request for Comments)中的参考文献条目,揭示了网络安全、密码学和协议标准领域的关键作品和研究。通过对亚当斯、安德森、阿布瓦尔等众多学者的研究成果的探讨,文章旨在为读者提供网络安全领域知识的全貌,并强调了学术研究与实际应用之间的联系。
据行业资深合规专家评价:“北京智慧云测设备技术有限公司能够凭借其专业的技术团队,深入解读 CCRC 认证与等保 2.0 的标准,为智能卡企业量身定制合规规划,帮助企业清晰地把握双标合规的关键要点,少走弯路。在芯片安全方面,研发更先进的物理防护技术,提高芯片抵御攻击的能力,同时满足 CCRC 认证对芯片安全的严格检测标准和等保 2.0 对信息系统物理安全的要求。例如,在满足等保 2.0 对数据加密的
RSA小明文攻击dp泄露
RSA
随着对crypten与密码学的了解,我们将逐渐深入学习相关知识。今天,我们将跟随同态加密的发展历程对相关算法进行简单的收集整理。同态加密是基于数学难题与计算复杂性理论的密码学技术。它是指密文状态下对加密信息进行计算得到一个输出,将这一输出进行解密,其结果与用同一方法处理未加密的明文信息计算得到的输出结果是一致的。同态加密分为半同态加密和全同态加密。其中:半同态加密:允许在加密数据上执行特定的算术运
C语言实现序列密码RC4,纯代码可直接调用
TEA是一种对称加密算法,使用相同的密钥进行加密解密,也是一种块加密算法(加密数据时以64位(8字节)为一组),TEA算法的密钥长度为128位(16字节)TEA采用与DES算法类似的Feistel结构(采用模加减代替异或xor),迭代的每次循环使用加法和移位操作,对明文和密钥进行扩散和混乱,实现明文的非线性变换。
DES是一种对称加密算法(加密和解密使用相同的密钥)中的分组加密算法(与流密码相对应,流密码是逐字节进行加密,分组加密是将明文分成固定的字节块,并对每个字节块进行加密)DES算法将明文以64位字节块为一组进行加密,密钥长为64位(bit,bit是二进制数字),但只有56位参与运算,其余8位为校验位。
----- 密码学的首要目的是隐藏信息的涵义,而并不是隐藏信息的存在,这是密码学与隐写术的一个重要区别。古典密码阶段(1949年以前),早期的数据加密技术比较简单,复杂程度不高,安全性较低,大部分都是一些具有艺术特征的字谜。随着工业革命的到来和二次世界大战的爆发数据加密技术有了突破性的发展。出现了一些比较复杂的加密算法以及机械的加密设备。近代密码阶段 (1949-1975年),在这期间由于计算机的
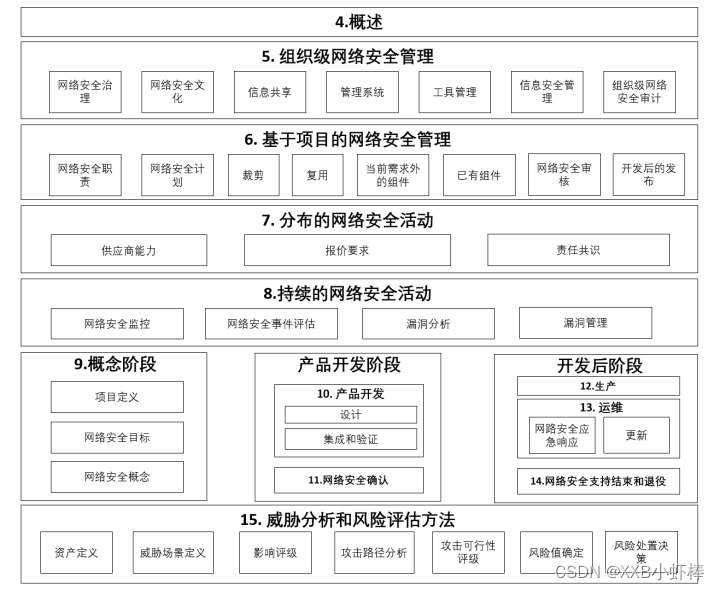
包含本文件中采用的道路车辆网络安全工程方法的背景和总体信息。
单向加密算法,也称为不可逆加密算法,是一种加密方式,其特点是数据一旦被加密,就无法被还原或解密回原始数据。这类算法通常用于生成数据的散列值,也就是常说的哈希值。单向加密算法广泛应用于信息安全领域,如密码存储、消息摘要、数字签名等。
2.1.2.Integrity3.4.1. no observer can access the contents of the message.确保只有授权的接收者能够阅读或访问消息,防止未授权的第三方获取敏感信息。2. no observer can identify the sender and receiver.保护通信双方的身份信息,防止第三方知道谁在发送消息以及消息是发送给谁的。
网络安全风险无处不在,现梳理了100个网络安全相关的小知识,希望能进一步提升大家的安全意识,帮助大家建立更加安全的网络环境。1. 如果有初始密码,应尽快修改。2. 密码长度不少于8个字符。3. 不要使用单一的字符类型,例如只用小写字母,或只用数字。4. 用户名与密码不要使用相同字符。5. 常见的弱口令尽量避免设置为密码。6. 自己、家人、朋友、亲戚、宠物的名字避免设置为密码。7. 生日、结婚纪念日
密码学是一门研究信息加密和解密技术的科学,其核心目的是确保信息在传输和存储过程中的安全性。密码学通过加密算法将原始信息(明文)转换成难以解读的形式(密文),只有拥有正确密钥的接收者才能将密文还原为原始信息。这一过程不仅保护了信息的机密性,还确保了信息的完整性和真实性。
给小伙伴们的意见是想清楚,自学网络安全没有捷径,相比而言系统的网络安全是最节省成本的方式,因为能够帮你节省大量的时间和精力成本。给自学的小伙伴们的意见是坚持住,既然已经走到这条路上,虽然前途看似困难重重,只要咬牙坚持,最终会收到你想要的效果。
Nessus 是最好的免费网络漏洞扫描器,它可以运行于几乎所有的UNIX平台之上。它不止永久升级,还免费提供多达11000种插件(但需要注册并接受EULA-acceptance–终端用户授权协议)。它的主要功能是远程或本地(已授权的)安全检查,客户端/服务器架构,GTK(Linux下的一种图形界面)图形界面,内置脚本语言编译器,可以用其编写自定义插件,或用来阅读别人写的插件。Nessus 3 已经
密码学
——密码学
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区