登录社区云,与社区用户共同成长
邀请您加入社区
JDK 27把每个Java对象的“身份证”从12字节砍到8字节,你一行代码不改,堆内存直接瘦身三成!一个没写任何新语法、没加任何新关键字的Java版本,凭什么让全球几百万台服务器悄悄省下几百亿字节内存!2026年9月15日,Oracle正式发布JDK 27,这个非LTS版本藏着9个JEP,其中最狠的一刀砍在JVM最底层:对象头默认从96位压缩到64位,G1垃圾回收器在所有环境默认上岗,再加上抗量子
PE(Portable Executable,可移植的执行体)是微软可执行文件(.exe或.dll)采用的格式,PE格式的目标是使可执行文件可以在不同的CPU工作指令下运行,该格式可以兼容于Windows操作系统的多个版本。PE格式是操作系统工作方式的写照,PE文件头的数据供操作系统装载可执行文件使用,操作系统会根据PE文件头的信息把可执行文件载入内存,加载导入表中提供的动态链接库,根据重定位表修
│├── 损失评估│。│├── 安全配置核查│。│├── 事件调查与取证│。│└── 知识库沉淀与检测规则优化│。
本文系统探讨了Windows渗透测试中的痕迹清理技术。首先分析了Windows系统的日志记录机制(如事件查看器、临时文件等),指出攻击痕迹可能留存的位置。随后从基础到高阶介绍了多种清理方法:包括删除操作记录、清空临时文件、精准删除特定日志事件等常规手段,以及时间戳伪造、MFT/USNJournal清除、文件覆写等反取证技术。
系统常见的高危端口,如135、136、137、139、445,一旦被黑客利用,后果不堪设想。本文将带你一步步关闭这些高危端口,为你的网络安全筑起一道坚实的防线。关闭高危端口只是第一步,持续关注安全动态,才能确保万无一失。135端口是黑客常用的入侵通道,关闭它能有效防止未授权访问。(关闭注册表编辑界面,将系统重新启动,135服务端口就会被彻底的关闭了)这两个端口与NetBIOS服务紧密相关,关闭它们
本文详细介绍了在Windows系统上安装和配置MQTT服务的步骤:1)从官网下载64位安装包;2)按向导安装并配置为系统服务;3)创建密码文件和修改配置文件;4)启动服务并进行测试验证。还包括局域网访问所需的防火墙端口设置方法(1883/9001端口),以及服务管理命令。通过订阅/发布测试消息确认服务正常运行。
以上只是通用的运行库dll处理方式,如果你遇到缺失文件是第三方的软件文件,那么就需要下载到属于这个程序所匹配的版本的文件,然后将这个文件复制到这个程序的安装目录下才能解决问题。如果我们遇到关于文件在系统使用过程中提示缺少找不到的情况,如果文件是属于运行库文件的可以单独下载文件解决,但还是建议安装完整的运行库,可以尝试采用手动下载替换的方法解决问题!文件下载完成后,下方列表会有很多个不同版本的文件,
下面给你一套(全图文级,一条一条复制粘贴就能跑通)
本文介绍了三种解除MobaXterm免费版14个会话限制的方法:1) 使用GitHub项目MobaXtermKeygen生成许可证文件(需Python3环境);2) 通过Docker环境运行keygen工具;3) 使用在线网页生成许可证文件。详细说明了Windows/Linux系统的具体操作步骤和注意事项,成功后会生成Custom.mxtpro许可证文件,复制到安装目录即可解除限制。三种方法均可使
本文总结了网络安全校招笔试中的高频考点,精选20道来自阿里、腾讯等企业的真题,涵盖Web安全、网络安全和操作系统安全三大模块。文章不仅提供答案,更深入解析解题思路,帮助考生掌握考点本质。针对SQL注入、XSS、CSRF等Web漏洞解析防御措施;梳理TCP/IP协议、防火墙技术等网络基础;介绍Linux文件权限等系统安全知识点。通过"基础概念+核心原理+工具实操"的解题框架,帮助
我认识一个朋友,去年刚把系统从 ShardingSphere 迁回 TiDB。迁完之后一句话:“终于能好好写 SQL 了。这事其实挺有代表性的——过去我们为性能牺牲了开发体验,现在技术迭代让我们能两者兼得。分库分表不是错,它只是那个时代的产物。就像当年的 CD、U 盘一样,完成了历史使命,也该退场了。未来的方向是让数据层自动扩展,让开发者不必再关心“这一行数据该放哪张表”。真正的分布式系统,不该让
SonarQube安装全教程
创建了一个lightRandomLED()函数来简化代码并提高可读性。
本文介绍了Windows系统提权的基本方法和实践案例。主要内容包括:常见的提权方向(内核、数据库、应用提权等);基础提权命令(系统信息查询、用户权限检查等);通过Pr工具和WinSystemHelper进行溢出漏洞提权的具体步骤;以及使用Sherlock脚本检测系统漏洞的PowerShell方法。文章通过多个实验环境(如IIS6.0解析漏洞、Windows Server 2003/7等)展示了从获
反弹Shell是一种让攻击者远程控制目标主机的技术,分为正向反弹(控制端连接目标)和反向反弹(目标主动连接控制端)。常用工具有NetCat(NC)、mshta.exe和rundll32.exe。NC反弹需要上传工具到目标主机,通过监听端口实现控制。mshta.exe利用HTA文件执行恶意脚本,可通过Metasploit或Cobalt Strike生成木马文件。rundll32.exe则通过调用DL
目录一、nacos下载二、安装三、配置数据库四、修改配置文件五、启动六、将nacos注册开机自启服务以最新版本3.0.3为例:官网下载地址:Nacos Server 下载 | Nacos 官网github下载地址:Release 3.0.3(Aug 21th, 2025) · alibaba/nacos将下载后的压缩包解压放在本地的文件夹中,这里将解压后的文件夹放在D盘中:这里我们使用自己的mys
Dubbo 的 Registry 保存了 Dubbo 各种服务的注册信息,测试的时候可以直接用 registry,而不是直接连接到提供服务的 provider 上;
乘客用户功能描述首页:展示快速预约入口、地图导航及最新新闻资讯。打车预约:提交出行请求,包括起止地点、时间等信息。导航地图:实时显示当前位置与目的地路径规划。新闻资讯:获取行业动态或平台公告。我的页面:查看个人信息、收藏夹、评论历史、打车预约、订单信息及紧急报警。司机用户功能描述首页:展示导航地图、新闻资讯概览,提供快速访问预约列表和紧急报警功能的入口,方便司机即时响应工作需求。导航地图:集成实时
该系统面向用户提供了包括首页展示、旅游分享、通知公告、旅游资讯、天气预报、旅游景点查询、景点周边服务、旅游路径推荐及个人中心管理等多功能模块,同时为管理员提供了系统用户管理、标签分类管理、城市及景点分类维护、旅游路径管理等后台支持功能。通过结合地理信息系统和自然语言处理技术,系统能够分析用户偏好,构建个性化推荐方案,从而解决传统旅行规划中效率低下和信息分散的问题.。。。
安装好 Zabbix Agent 后,需要对其进行核心配置,以保证监控效能,关键在于修改配置文件。
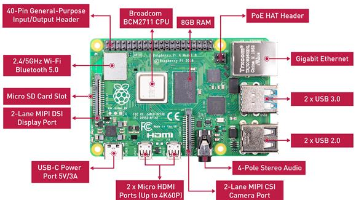
写在前面的话:在“师夷长技以制夷”的宗旨下,授人以鱼不如授人以渔。因此,博文没有介绍具体的操作流程,而是更多的分享如何通过AI工具怎么思考去完成任务。简言之,思考——>指令——>验证——>反馈。一、任务描述如题,在树莓派(raspberry pi 4) Model B上部署深度学习模型的准备工作,第一,完成操作系统安装,类似于windows上的重装系统一样。有了操作系统,才是后续各种编译平台、驱动
Windows环境下maven的安装与配置:配置环境变量、更改本地仓库路径和配置阿里云仓库。
【代码】uniapp小程序下拉刷新。
CUDA 11.3 对 Visual Studio 版本的支持有限,仅兼容。
后果轻则被压低薪水,重则失去这次面试机会,其实面试中的算法,可以通过刷题来进行准备,下面分享下最近面试遇到的算法面试题。作为一位过来人也是希望大家少走一些弯路,如果你不想再体验一次学习时找不到资料,没人解答问题,坚持几天便放弃的感受的话,在这里我给大家分享一些自动化测试的学习资源,希望能给你前进的路上带来帮助。这份文档和视频资料,对于想从事【软件测试】的朋友来说应该是最全面最完整的备战仓库,这个仓
在markdown环境下插入流程图、时序图、甘特图
漏洞复现文章将分享微软证书漏洞CVE-2020-0601,并讲解ECC算法、Windows验证机制,复现可执行文件签名证书的例子。希望这篇基础文章对您有所帮助,更希望大家提高安全意识,学会相关防范,也欢迎大家讨论。
确保代码中实现了SDL_main函数。检查中是否正确配置了 SDL2 库的路径和链接。确保链接顺序正确。确保库文件完整。如果按照上述方法修改后仍然有问题,可以提供更多的代码或配置信息,我可以进一步帮助你分析和解决问题。
通过 pytest-cov,您可以方便地整合测试和代码覆盖率,获得对测试效果的直观反馈。上述示例展示了 pytest-cov 的基本用法,您可以根据需要进一步定制报告和配置。从上面的执行结果可以看到,test_fun里每个函数都执行率为100%,但是add_fun里函数的覆盖率只有58%,说明其中有部分判断没有覆盖到。一旦您安装好了 pytest-cov,可以在执行 pytest 时添加 --co
windows oracle 19c、11g。开库ora-01555、ora-00600/4193
当key是string/Date等类型时,key不能取模,那么我们需要给HashTable增加一个仿函数,这个仿函数支持把key转换成一个可以取模的整形,如果key可以转换为整形并且不容易冲突,那么这个仿函数就用默认参数即可,如果这个Key不能转换为整形,我们就需要自己实现⼀个仿函数传给这个参数,实现这个仿函数的要求就是尽量key的每值都参与到计算中,让不同的key转换出的整形值不同。如果是2^x
小白的渗透学习
使用ffmpeg和mediamtx搭建多个rtsp模拟相机,无需用户验证
Packages\Grpc.Tools.2.32.0\tools\window_x64\protoc.exe -I “当前文件夹下的输出路径”--csharp_out “输出路径” “proto文件所在路径” --grpc_out “输出路径” --plugin=protoc-gen-grpc= “对应exe所在路径”: 在 Framework框架中,使用GRPC,包引用直接添加,但是.proto
身份鉴别、访问控制一般是通过本地登录进行管理,这里就主要介绍下安全审计大点(当然IIS也是可以进行远程管理的,文章末尾会简单介绍一下),那么我们就直接进入安全审计。IIS日志的时间与计算机的系统时间不符,比如在中国时区就会相差8小时,具体原因是什么呢?W3C 扩展日志文件定义日志采用GMT时间(即格林尼治标准时间),而中国在GMT +8时区,自然就相差八个小时了。若不选择最大文件大小,将不会覆盖之
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安
这个宏的作用是通过结构体成员的指针 ptr 和成员名 member,计算出包含该成员的结构体的起始地址,并将其转换为 type 类型的指针。_inline函数也称为内联函数或内嵌函数,_inline定义的类的内联函数,函数代码被放入符号调用表,使用时直接展开,不需要调用,即在编译期间将所调用的函数的代码直接嵌入到主调函数中,是一种。(type *)((char *)(ptr) - (unsigne
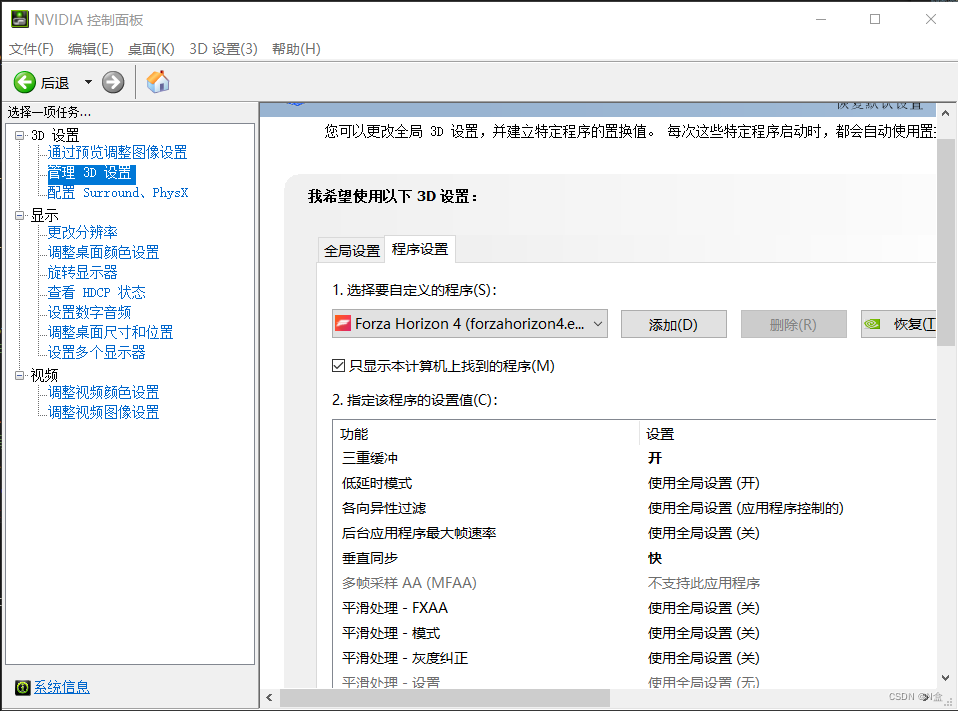
在3d设置,将地平线4的垂直同步开开。
2016年《网络安全法》颁布,出台网络安全演练相关规定:关键信息基础设施的运营者应“制定网络安全事件应急预案,并定期进行演练”。网络安全实战化攻防演练作为国家层面促进各个行业重要信息系统顺利建设、加强关键信息基础设施的网络安全防护、提升应急响应水平等的关键工作,以实战、对抗等方式促进网络安全保障能力提升,具有非常重要的意义。随着大规模攻防演练行动的开展,如何有效地实施演练,提升红蓝攻防对抗演练效果
X端 自定义使用uart1作为串口通信功能,在关闭打印总开关后,uart1工作不正常。
的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!启动服务,我们将MongoDB设置为系统服务,这样就可以不需要每次都手动启动。在安装的根目录下(跟bin同级)新建文件夹。下启动服务,需要配置环境变量,这样我们可以在任何目录下输入。下启动mongodb服务。启动成功后
本人从事网路安全工作12年,曾在2个大厂工作过,安全服务、售后服务、售前、攻防比赛、安全讲师、销售经理等职位都做过,对这个行业了解比较全面。最近遍览了各种网络安全类的文章,内容参差不齐,其中不伐有大佬倾力教学,也有各种不良机构浑水摸鱼,在收到几条私信,发现大家对一套完整的系统的网络安全从学习路线到学习资料,甚至是工具有着不小的需求。最后,我将这部分内容融会贯通成了一套282G的网络安全资料包,所有
在结束之际,我想重申的是,学习并非如攀登险峻高峰,而是如滴水穿石般的持久累积。尤其当我们步入工作岗位之后,持之以恒的学习变得愈发不易,如同在茫茫大海中独自划舟,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵
【代码】微信小程序确认收货接口,微信确认收货提醒实现。
环境准备、本文使用的环境如下:Python 3.7.6,Python版本需要3.6+tidevice==0.4.14WebDriverAgentairtest==1.2.2iOS 设备:iPhone12Windows系统版本:Windows 10 家庭中文版
红黑树作为一种自平衡的二叉搜索树,在计算机科学领域中占据着重要的地位。它的设计旨在在维持树的平衡性的同时,保证各种操作的时间复杂度始终稳定在较低水平。红黑树的灵活性和高效性使得它成为众多编程语言和系统实现中不可或缺的数据结构之一。本文将带领读者深入探究红黑树的结构与原理。(c++实现)
其实很多用户玩单机游戏或者安装软件的时候就出现过这种问题,如果是新手第一时间会认为是软件或游戏出错了,其实并不是这样,其主要原因就是你电脑系统的该dll文件丢失了或没有安装一些系统软件平台所需要的动态链接库,这时你可以下载这个dnsapi.dll文件(挑选合适的版本文件)把它放入到程序或系统目录中,当我们执行某一个.exe程序时,相应的DLL文件就会被调用,因此将缺失的文件放回到原目录之后就能打开
问题
pytest.ini配置文件的使用
windows
——windows
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 EazyDevelop社区

 openEuler 社区

 乐奇 Rokid 开放社区