- @qq_73252299


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
引言本文将上一期博文>>><<<开发的项目打包为Windows安装包。

我将在本章节内容中复现一次Web 安全加固(Web)阶段的操作,尽量做到

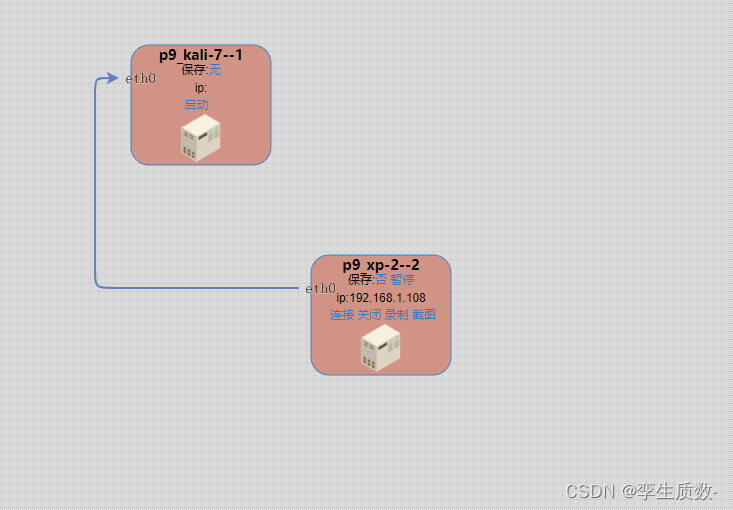
E120-经典赛题-Windows操作系统渗透测试任务环境说明:服务器场景:p9_kali-7(用户名:root;密码:toor)服务器场景操作系统:Kali Linux192.168.1.102服务器场景:p9_xp-2(用户名:administrator;密码:pan123yun456)服务器场景操作系统:Windows(版本不详)192.168.1.108。
网络安全法规的目标是确保网络空间的安全和信任,促进数字经济的发展,同时保护个人和组织免受网络威胁。《通用数据保护条例》(GDPR):虽然主要是数据保护法案,但它对数据处理和网络安全提出了严格的要求。美国的《网络安全信息共享法案》(CISA):促进政府与私营部门之间的网络安全信息共享。供应链安全:越来越多的法规关注供应链中的网络安全风险,确保所有参与者都符合安全标准。数据保护:规定如何收集、处理、存

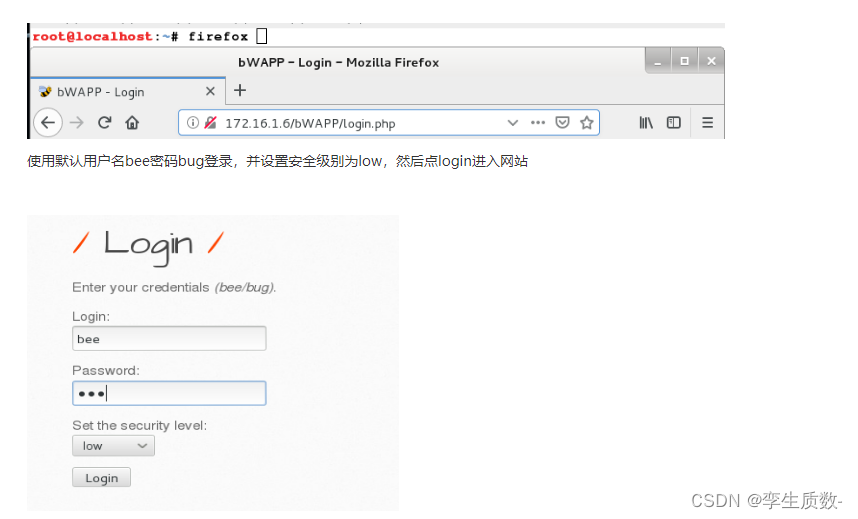
磐石公司邀请渗透测试人员对该公司的论坛进行渗透测试,由于公司部门的特殊性,该公司要求渗透测试人员小王和公司网站运维协同工作,来识别出潜在的安全风险,我们在知道目标网站源码和其他一些信息的情况下对其进行的测试,通过对代码进行分析挖掘出其中潜在的安全风险,buggy web Application 这是一个集成了各种常见漏洞和最新漏洞的开源Web应用程序,目的是帮助网络安全爱好者、开发人员和学生发现并
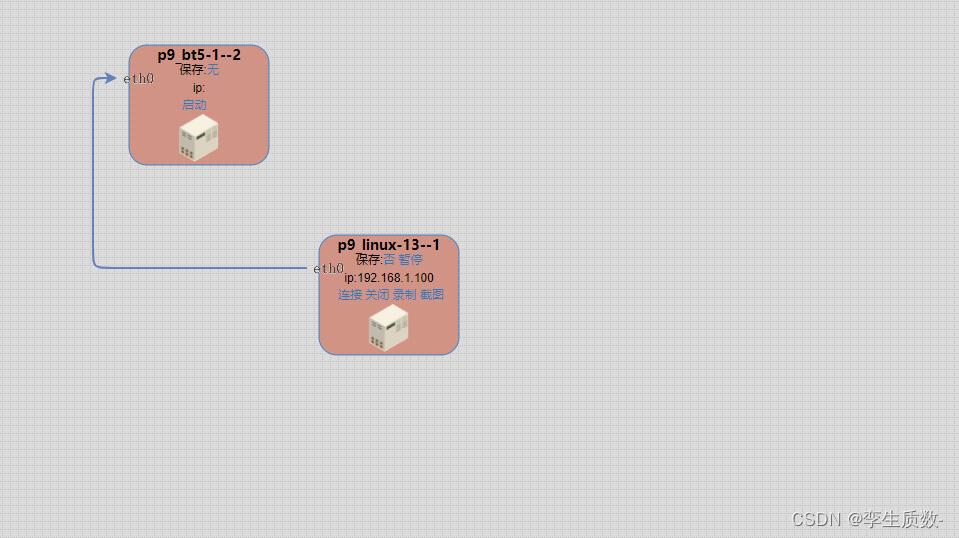
本章节将演示nmap在比赛中的实际运用的例子,并实战相关题目。
OpenClaw 是一个 开源、自托管的人工智能助手平台,旨在将大型语言模型(LLM)与日常工作流程、即时通讯平台和自动化任务紧密结合。与典型的云端AI服务不同,它侧重于 在用户自己的硬件上运行,用户的数据、模型密钥和执行环境均由用户控制。其官网定位为 “The AI that actually does things”(真正能够执行任务的 AI)。OpenClaw 最初以 Clawdbot
大家好,这是我来到CSDN创作的第二篇博客,我在进行实战模拟时跟大家一样,找到的教程,资料都是参差不齐,要么文章含金量不高,要么不详细,跳过了很多步骤,导致我们在实战复现的过程中,遭遇了各种各样的阻碍,但是我们在搜索相关报错信息时又找不到资料,整个安全圈的技术属于只对圈内开放,难住了很多想要入门的小伙伴,所以在此之后,我会将我自己的学习路线和每次实战的思路,以及遇到的问题,都写成博客,希望能够帮到
摘要:Docker镜像是构建容器的只读模板,包含操作系统、应用及其依赖。镜像由多层结构组成,每层记录增量变化,最多支持127层。镜像管理涉及拉取、保存、导入和制作等操作,常用Dockerfile定义构建过程(如FROM指定基础镜像、COPY复制文件等)。镜像通过标签区分版本,存储在本地/var/lib/docker目录。制作方式分为明盒(基于容器修改)和暗盒(通过Dockerfile),后者更常用
边缘云计算是5G、物联网等新技术发展背景下产生的分布式计算范式,通过将计算、存储等资源下沉至网络边缘,实现低延迟、高带宽、数据本地化处理等优势。其系统架构包含终端层、边缘层和中心云层,关键技术涉及轻量化容器、云边协同、边缘智能等。典型应用包括智能制造、智慧城市、车联网等领域。当前面临标准化不足、安全管理等挑战,未来将向AI原生、算力网络等方向发展。边缘云计算正成为数字经济时代的关键基础设施,对构建