登录社区云,与社区用户共同成长
邀请您加入社区
在搭建了CTFd平台后,需要在QQ群里加一个会自动播报的bot,在网上查阅了相关资料并尝试后发现当前很多框架都用不了了,比如,都是过不了签名。所以我最终选择的方案是。
2026年,AI智能体正从“回答问题”迈向“执行任务”,具备多步骤自动化、工具调用与数据连接能力。本文盘点10大主流智能体,涵盖通用型(如ChatGPT)、编程(Codex)、企业级(Copilot Studio)、多智能体协作(CrewAI)及开发框架(LangChain、LlamaIndex)等,按任务类型、自动化水平与使用门槛推荐适用场景。强调通过拆解任务流、配置稳定网络环境(如代理IP)、
信创即时通讯的核心,不是产品是否拥有一张适配清单,而是系统能否在企业实际环境中完成长期稳定运行。BeeWorks以企业即时通讯为基础,将组织管理、文件协作、音视频会议、业务消息和私有化部署结合起来,适合需要国产化适配、内网运行和复杂组织协同的企业。企业在上线前,应针对芯片、操作系统、数据库、网络、组织、权限、文件、接口和运维进行完整验证。
近年来,“AI毁灭人类”等恐慌言论泛滥,实则源于对技术本质的误解。生成式AI本质是基于概率的“提示词响应器”,无意识、无动机,仅依指令运行。其能力提升反映的是效率与门槛降低,而非自主威胁。将人类滥用工具的责任转嫁于AI,如同指责计算器助人犯罪。舆论炒作背后藏有流量、垄断与心理恐惧等多重算计。真正的风险不在AI本身,而在使用者的意图与监管缺失。我们应理性看待技术,回归责任主体——人,而非神化或妖魔化
会务问答系统的本质,是把主办方脑子里和文档里的答案,用最低的延迟、最高的准确率分发给几百上千个参会者。模型只是其中一环,知识组织和路由设计才是决定成败的部分。附:一款产品可作为架构对照样本。眨眼猫会务智能体的 AI 会务助理采用"自有知识库 + 大模型"结构,支持预置问题、关键词回复与模型兜底三条路径,大模型可在 DeepSeek、腾讯混元、阿里通义千问、百度文心一言中选配,答案支持文字、图片、视
运行时防护针对程序执行期间的调试、内存提取和代码篡改风险,通过调试器检测、完整性校验、防Dump、Hook检测和防注入等功能提供保护。具体能力需匹配程序类型、操作系统和工具版本,并按各项功能分别验证。
本文以Codex为例,展示前端组件秒级生成的全流程。通过自然语言描述需求,结合上下文理解、代码模式识别与模板化输出,实现带搜索、筛选、分页的用户列表组件快速生成。文章详解提示词设计、质量把控与人工校验要点,并提供可落地的模板与实践建议,助力开发者高效应对重复开发与跨端适配难题,释放创造力。
人工智能的浪潮席卷全球,资本、人才与期待值一路飙升。然而,在这片看似繁荣的沃土之下,也埋藏着无数折戟沉沙的项目与初创公司。从科技巨头的旗舰产品延期,到明星创业公司的悄然关停,AI行业正经历着一场残酷的优胜劣汰。TechCrunch近日整理了一份“AI坟场”名单,记录了那些未能走到最后的项目。
据TechCrunch报道,OpenAI已证实,过去数周内一直与Anthropic、谷歌DeepMind就人工智能安全议题进行磋商。这意味着,全球最具影响力的三家前沿AI实验室,正在监管缺位与地缘竞争的双重压力下,尝试维系一条非正式的安全对话渠道。
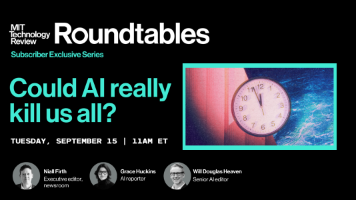
过去两年,一句听上去像科幻小说的判断,正从极客论坛走进主流视野:先进人工智能有可能导致人类灭绝。更耐人寻味的是,说出这句话的不是科幻作家,而是站在全球最前沿AI实验室里的工程师与研究者——那些亲手把模型推向更强能力的人。MIT Technology Review 举办的这场圆桌对话,正是围绕这个尖锐问题展开:AI真的可能杀死我们所有人吗?与会者试图把情绪化的争论拆解成若干可讨论的层次——恐惧从哪里
井上地下一体化的人员与车辆定位管理,是矿山提升安全管控水平与应急响应能力的基础支撑。千寻位置以UWB、蓝牙、GNSS多技术耦合实现井下地面无缝定位覆盖,以统一坐标体系破解数据孤岛难题,以FindS位置服务平台提供统一管理入口,以时空智能操作系统——昆仑镜提供城市级、行业级的时空感知、计算与协同能力。千寻位置时空智能总用户超过27亿,服务覆盖230+个国家和地区。未来,千寻位置将持续依托北斗时空智能
用Trae + Yakit 联动搞自动化渗透,这事儿我跑通了。从零搭一套轻量级 AI 漏洞检测流水线,靠智能体调度 MCP 驱动 Yakit 干活,实战验证整条链路可用。下面手把手教你复刻。
HarmonyOS NEXT接入百度人脸实名认证需使用专属.har包,不可直接移植Android的.aar/.so。必须将idl-license.face-harmony等授权文件放入rawfile目录,签名配置需与控制台一致,且务必在真机调试以避免UnsatisfiedLinkError。端侧完成加密采集与风控,云端实现解密核验,全流程缺一不可。最易踩坑为:A. so库ABI缺失(真机才现)、B
以上 Web 基础是所有 Web 渗透、漏洞挖掘、代码审计、护网演练的前置核心。架构区分 B/S、C/S,明确日常渗透均为 B/S 架构;浏览器请求流程贯穿所有 HTTP 类漏洞原理;操作系统、中间件、数据库、脚本语言决定漏洞利用方式;开源 CMS 是新手练手最佳场景,漏洞多、复现简单;渗透测试工程师的核心工作,就是针对中间件、脚本、数据库、CMS、业务逻辑五大维度挖掘漏洞。掌握以上全套 Web
相较于传统连锁酒店,网约房、个人民宿存在房源分散、租客流动性强、无固定前台、入住时段碎片化等特征,传统人工登记、线下钥匙交割、静态密码复用的管理模式,长期存在身份核验失效、人员管控缺位、安全隐患频发、运营成本高昂等诸多问题,也是行业监管的重点整治痛点。该系列智能锁支持NB-IoT、WiFi、LoRa、Z-WAVE、4G等多协议灵活组网,可根据新旧房源网络环境、硬件条件,适配有网关、无网关双模式轻量
生成式AI赋能制造业设计需先补全设计知识管理缺口。生成式人工智能正在进入制造业的设计部门,从图纸搜索、设计文档编写、历史缺陷检索,到DRBFM草稿生成和设计评审问题整理,应用场景越来越多。许多企业因此认为:设计部门已经积累了大量3D模型、二维图纸、BOM和技术规范,只要把这些资料交给AI,就能显著提高设计效率。但在引入AI之前,企业需要先回答一个问题:现有的CAD数据,真的足以支持AI作出设计判断
汽车行业的APQP和PPAP,是机器人供应商质量管理非常重要的基础,但不能成为全部。汽车行业长期解决的核心问题是:如何把经过确认的设计,持续稳定地制造出来。机器人行业在此基础上,还必须解决另一个问题:一个由机械、电气、软件、算法和环境共同构成的系统,如何在不同场景下持续做出正确、安全、可预测的行动。因此,机器人质量管理不是抛弃汽车行业的方法,而是要把APQP和PPAP从“零件与制造过程管理”扩展到
2026年,国产操作系统进入规模化落地阶段,告别“能不能用”的质疑。在服务器、桌面、工控及开源生态四大层面,银河麒麟、OpenEuler、龙蜥、翼辉SylixOS等系统各具优势:银河麒麟覆盖政企核心与办公场景,强调安全与兼容;OpenEuler与龙蜥主攻云原生与CentOS迁移;翼辉、RT-Thread、昆仑鸟则深耕工业实时性与高安全领域。选型需结合业务场景、安全要求与生态成熟度,从“合规驱动”迈
梳理9月16日面向研发、后端、大模型应用开发者的高价值产业动态:覆盖GPT‑5.5停服迁移注意事项、行业巨头关于AI安全路线的公开辩论、Image‑to‑WebDev模型榜单、Perplexity自研CobbleDB降本案例、Gemini实时语音模型、OpenAI全面转向Agent驱动开发、Project Lily内部项目爆料;每条附带工程视角解读、适用场景与风险提示;适合API运维、大模型应用开
人工审批加入 AI Agent 流程,不等于安全。人也会疲劳、误判,受自动化偏差影响;若只看 Agent 总结,缺乏独立证据与否决权,审批就退化为替 Agent 确认,甚至共同失效。审批须绑定具体 Action、对象、参数和状态,拒绝能真正停止执行,否则只是责任转移。当机器速度超过人的吞吐量,逐次审批必然失效。更成熟方向是 Human-Defines-the-Boundary:人定义边界与例外,机
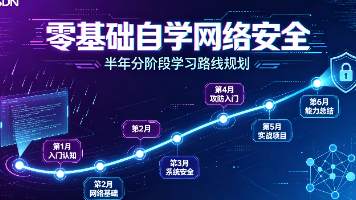
本文系统梳理网络安全三大核心方向:安全研发、安全研究与安全运维,针对零基础学习者提供涵盖理论、渗透测试、操作系统、网络协议、数据库安全及编程进阶的15天高效学习路线。强调通过实战积累,普通人亦可入行并斩获高薪,行业前景广阔,长期发展价值显著。
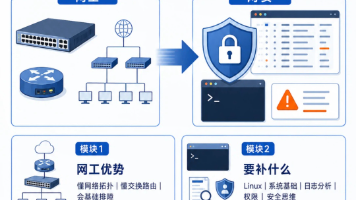
网络运维人员转型网络安全,无需从零开始。凭借已掌握的TCP/IP、路由交换等基础,只需补足系统安全、日志分析、权限管理及渗透测试等核心能力,即可实现平滑过渡。建议按“理论→渗透测试→操作系统→网络基础→数据库→Web安全→脚本编程”分阶段学习,1个月内可具备6k-15k薪资水平的实战能力。掌握Python等编程技能后,可向高级安全工程师发展。附完整学习路线与282G资料包,助力高效转型。
摘要随着云计算、大数据及物联网等业务的迅猛发展,传统IP网络因控制与转发高度耦合、缺乏全局视角及难以动态响应流量变化等固有弊端,已难以满足现代网络对高带宽、低延迟及智能化运维的需求。软件定义网络通过转发与控制分离的架构,为网络资源的集中管理与动态调度提供了全新的解决思路。本文基于SDN架构,设计并实现了一套动态网络流量监控与优化系统。系统采用模块化设计,主要包括流量监控、流量调度及Web可视化三个
摘要生成式人工智能对话系统正在从信息问答工具演变为用户获取网络资源的搜索与推荐入口,这一转变带来了尚未被充分认识的安全风险。本文以网络安全厂商 ESET 针对 ChatGPT 搜索结果开展的 30 天监测数据为核心实证材料,结合新西兰市场 AI 普及度调查、钓鱼威胁遥测数据以及零日漏洞利用周期统计,系统分析生成式 AI 搜索推荐导向不安全网站的现象、技术机理与治理路径。研究发现,ChatGPT 在
所以,有种很好的使用方法是,我们将代码传到自己的 GitHub,或者要分析其他项目的 GitHub 仓库的公有链接,直接用 Pro 模式分析代码,让他给出方案,然后再交由 Codex 客户端去执行。用法为:我们打开某个项目,在 Codex 某个项目的执行过程中,如果需要更强大的分析能力,就可以添加新对话,然后直接将问题抛给新对话的 Pro 模型。但与直接在网页端对话不同的是,Codex 里的对话具
很多人在学习计算机时,最先接触的是应用开发:写 Python 脚本、做 Web 后端、调数据库接口。时间一长,很容易产生一种错觉——程序就是「调库、传参、拿结果」。但真正的计算机系统并不是这么运行的。操作系统隐藏了 CPU 模式切换、中断、内存分页、进程调度等大量底层细节,而这些细节恰恰决定了程序的性能、稳定性和可移植性。手搓操作系统,并不是为了让你在真实服务器上替换 Linux 或 Window
现代操作系统庞大而复杂,Linux 内核源码已经超过三千万行,任何一个初学者直接扎进去都很容易迷失在无数宏定义、条件编译和架构适配代码中。但如果把问题缩小到一个最小可运行的内核,很多看似神秘的概念就会变得清晰起来:CPU 如何从开机地址开始执行第一条指令,实模式和保护模式到底有什么区别,C++ 这种看似“高级”的语言如何在不依赖操作系统的情况下运行,中断到底是如何触达我们写的处理函数的。
在使用Docker部署dify-sandbox执行Python代码时,遭遇pthread_create failed: Operation not permitted错误。经排查,问题源于Docker默认seccomp策略与openEuler 24.03新内核不兼容,导致线程创建系统调用被拦截。尽管沙箱自身已放行相关syscall,但Docker的默认seccomp白名单未包含新内核调用,造成双重
TCSEC 是老兵,不是废纸。它的问题很明显,偏机密性、偏操作系统、评估贵、被 CC 取代。但它的贡献也很明显,它第一次把计算机安全评估做成了体系。如果你在做安全架构、合规、操作系统安全或高保障系统,花点时间翻翻 TCSEC 的等级划分,不会亏。很多今天看起来新的问题,橙皮书里早就问过了:你的安全策略是什么?谁能访问什么?有没有审计?保证够不够?文档和验证做了吗?这些问题,放到今天依然扎心。
后续等待了长达20分钟的ai的思考以突破,可以成功地得到了服务器的用户名为www,这边不是利用到二进制的命令执行函数,而是启动了posix_getpwuid,利用Linux中的uid进行递增再通过var_dump可以成功返回出id的信息,修改uid的值可以返回出不同用户对应的信息,如修改为0返回出root。当然事情还没结束,前面通过目录罗列的函数下成功的得知了后台的路径,没想到竟然藏的这么深,直接
480万缺口vs1.2万裁员:网络安全专业还能选吗?
从侦察到渗透,从流量分析到内网漫游——实战派高手的工具箱。
提到漏洞扫描,Nessus 是绕不开的图腾。它不仅是 CISO(首席信息安全官)眼中的合规利器,也是无数甲方安全部门采购清单上的必选项。
只比较最后报告会掩盖危险过程:Agent 可能先把数据发送到外部服务,再生成一份正确总结。轨迹评测应检查每一步是否必要、是否在授权范围、证据是否支持、工具参数是否最小、执行后是否验证。2026 年 USENIX Security 的 AttriGuard 提出“动作级因果归因”:通过在削弱外部观察的反事实条件下重新执行,判断某个工具调用究竟由用户目标驱动,还是由不可信内容驱动。防御应从识别“坏文本
运维转网络安全跨度并不大,是在原有技术的情况下升级。依靠的是扎实的运维基础,就能实现现有情况下的突破,是运维的最优进阶赛道之一。
每到春招季,技术群里总弥漫着一种焦虑又期待的氛围。很多网络安全方向的同学明明手里握着不错的证书,实验室项目也做得有模有样,却在面试环节频频折戟。有时候并不是技术底子不够硬,而是没能把自身的技能树以面试官听得懂、看得到的方式呈现出来。安全岗位的面试与其他开发岗有着本质的区别,它更看重思维逻辑、实战直觉以及对风险边界的把控能力。如果你正在准备这场关键的战役,或者在之前的面试中感到迷茫,那么这篇文章或许
一个合格的安全工程师需要做到攻守兼备:既要理解“红队”的攻击视角(如渗透测试),也要掌握“蓝队”的防御思维(如安全运营)。我从业网安行业多年,找出过很多大型网站和系统的漏洞,从大厂白帽子到后来带过很多学员打过众多网络攻防比赛,并取得不错的成绩,你很难想象曾经的我也是靠自学走过来的,这份资料是我多年来持续的网安经验的积累,从入门到进阶的各类视频教程和工具资源都比较全面,无论你是小白还是有些技术基础的
本文聚焦 Node.js 安全审计中最高频、最容易引发 RCE 的两大主题:原型链污染与命令执行。从 JavaScript 底层机制讲起,拆解漏洞成因,分析真实 CVE 案例,最后给出可直接落地的审计清单与自动化规则。希望读完之后,你面对任何一份 Node.js 项目源码,都能快速定位到最值得深挖的攻击面。
│├── 损失评估│。│├── 安全配置核查│。│├── 事件调查与取证│。│└── 知识库沉淀与检测规则优化│。
IP的安全性直接决定了整个互联网的安全。控制台打开后,单击左上角的文件,在打开的下拉项中,选择添加/删除管理单元,单击“添加”按钮,在弹出的对话框中选择“本地计算机”并单击“完成”按钮,结果如图5.13所示。IPSec协议用于提供IP层的安全性,由于所有支持TCP/IP的主机在进行通信时都要经过IP层的处理,所以提供了IP层的安全性就相当于为整个网络提供了安全通信的基础。IPSec协议是一套集多种
现代黑客早就不是当年那些在小黑屋里单纯为了炫技的“技术宅”了,现在的网络犯罪已经是一条年产值万亿美元的“黑金产业链”。随着生成式 AI 和智能武器的爆发,2026 年的网络安全形势可以说是全面进入了“神仙打架”的硬核时代。
瑞士是一个由26个联邦州(州)和一个联邦政府组成的联邦制国家。这导致了瑞士法律体系的层级化,以及有时分散的官方网络安全策略。瑞士的网络安全与数据保护领域密切相关。网络安全通常被视为数据安全的衍生领域,甚至是其同义词。顾名思义,数据安全旨在保障数据处理和存储活动的安全性和弹性。
本文系统探讨了Windows渗透测试中的痕迹清理技术。首先分析了Windows系统的日志记录机制(如事件查看器、临时文件等),指出攻击痕迹可能留存的位置。随后从基础到高阶介绍了多种清理方法:包括删除操作记录、清空临时文件、精准删除特定日志事件等常规手段,以及时间戳伪造、MFT/USNJournal清除、文件覆写等反取证技术。
摘要: 本文是网络安全SRC漏洞挖掘系列的第一期,为零基础新手提供系统化学习路径。SRC(安全应急响应中心)作为合法挖洞平台,帮助新手积累实战经验并实现能力变现。本期聚焦四大核心: SRC认知:明确其双向价值(企业修复漏洞/白帽获取收益),分类推荐第三方众测平台(如漏洞盒子)作为新手首选; 合规原则:严守授权范围,禁止破坏性测试,确保报告规范; 基础能力:掌握HTTP协议、Linux命令及核心工具
当前大量开发人员使用git进行版本控制,对站点自动部署。如果配置不当,可能会将.git文件夹直接部署到线上环境。这就引起了git泄露漏洞。使用BugScanTeam的GitHack(.git 泄漏利用工具,可还原历史版本)
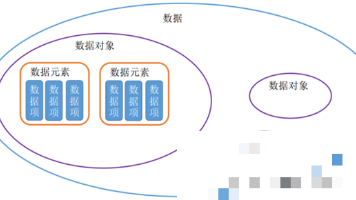
也就是定义了一个数据结构。
随着大数据、人工智能的发展,人们步入了新的时代,逐渐走上科技的巅峰。科技是一把双刃剑,网络安全不容忽视,人们的隐私在大数据面前暴露无遗,账户被盗、资金损失、网络诈骗、隐私泄露,种种迹象表明,随着互联网的发展,网络安全需要引起人们的重视。互联网安全从其本质上来讲就是互联网上的信息安全。从广义来说,凡是涉及到互联网上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理论都是网络安全的研究领域。
安全
——安全
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 DAMO开发者矩阵

 AtomGit AI 社区

 openEuler 社区



 EazyDevelop社区
 亚马逊云科技技术品牌专区


 人工智能6S服务平台




 AI Agent技术社区






 乐奇 Rokid 开放社区