- @jennycisp


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
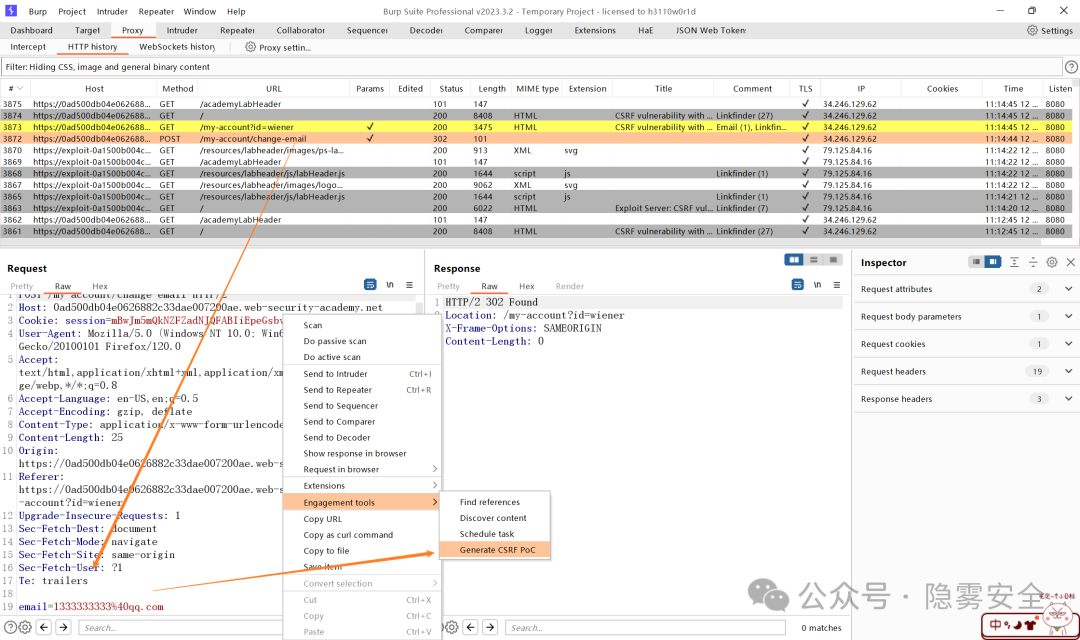
本篇文章我们将详细的介绍一下CSRF的相关知识,包括原理、分类、攻击手法、修复方法等。注意测试尽量在测试环境进行,生产环境最好知道自己该干什么不该干什么!!!注意测试尽量在测试环境进行,生产环境最好知道自己该干什么不该干什么!!!注意测试尽量在测试环境进行,生产环境最好知道自己该干什么不该干什么!!!**什么是CSRF**
实验 2 基于 KALI 和 Metasploit 的渗透测试2.1 实验名称《基于 KALI 和 Metasploit 的渗透测试》2.2 实验目的1 、熟悉渗透测试方法2 、熟悉渗透测试工具 Kali 及 Metasploit 的使用2.3 实验步骤及内容**** 、安装系统**** 、选择**** 中种攻击工具,记录攻击的主要步骤和攻击结果截图。攻击一:使用复现“永恒之蓝”漏洞实验环境:Wi
不知不觉中,粉丝已经快突破一万了。为了回馈粉丝们的厚爱,今天小编给大家送上一套网络安全界的学习资料。文末留有领取方式。随着人工智能(AI)和大模型技术的迅猛发展,全球范围内的AI应用正如雨后春笋般蓬勃发展。从ChatGPT到Sora,各大科技巨头纷纷布局,竞相推出新的AI产品。然而,在享受AI技术带来便捷的同时,网络安全领域也面临着一系列新的挑战和威胁。

哈啰,艾瑞巴蒂,我是嘉哥~21世纪是信息化时代,我们的生活越来越离不开网络,但是与此同时,网页篡改、计算机病毒、系统非法入侵、数据泄密、网站欺骗、服务瘫痪、漏洞非法利用等信息安全事件时有发生,网络安全越来越被重视。在市场和政策的双重驱动下,网络安全产业市场前景广阔。但由于我国网络安全起步晚,所以现在网络安全工程师十分紧缺。《网络安全产业人才发展报告》(2021版)指出,我国网络安全人才队伍整体上还
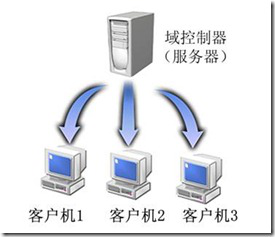
将网络中多台计算机逻辑上组织到一起,进行集中管理,这种区别于工作组的逻辑环境叫做域,域是组织与存储资源的核心管理单元,在域中,至少有一台域控制器,域控制器中保存着整个域的用户帐号和安全数据库。图1那么域网络结构有什么优点呢?域的优点主要有以下几个方面:1、权限管理比较集中,管理成本降低域环境中,所有的网络资源,包括用户均是在域控制器上维护的,便于集中管理,所有用户只要登入到域,均能在域内进行身份验
成功的从工地转行到办公室办公也有一年了,楼主就来说说,从工地到白领的过渡吧,这其中历经艰辛,最终终达成目标。没错,楼主现在成为了一位网络安全工程师…先说说为什么转行吧,身边很多做土木工程的都转行做了it行业,薪资从3-5k,变成了10-15k,这确实很诱惑我,况且我这身体素质还真吃不消天天在工地上跑上跑下,晒得跟施工员一样一样的,一咧嘴笑,牙最白,实在是吃不了工程的苦,无奈下去北京培训机构学了网络
我们不需要死磕高深算法,不用卷学术研究,只需要学会搭建、编排、落地、管控智能体,把AI变成能自动干活的工具,帮企业提效、帮业务落地。以前觉得程序员越老越吃香,现在才发现,只会搬砖的程序员,30岁就已经开始被动内卷,35岁危机根本不是谣言,是行业真实的生存现状。🤔2026年AI风口已来!这个年纪,没有二十几岁试错的底气,上有压力、下有顾虑,怕转型失败、怕跟不上节奏、怕安稳工作弄丢了,新赛道又没站稳
可能看到这,有小伙伴会问,这也没啥啊,不就是跑了个大模型么要知道,树莓派上是没有GPU的,只是通用CPU。它的配置还不如很多儿童手表高。树莓派都能运行,很多其他IOT设备也能上大模型,况且大模型还在朝越来越小的方向发展。树莓派是可以接很多配件的,摄像头,麦克风,扬声器等。如果我接上麦克风,扬声器,然后在代码中把麦克风采集到的声音转成文本,发给大模型。在把大模型的输出传给扬声器进行语音播放,这,不就

早在2009年,Lockheed Martin公司就提出了杀链(Kill Chain)理论,现在也称之为攻击者杀链(Attacker Kill Chain)。杀链其实就是攻击者进行网络攻击时所采取的步骤。1侦察 -> 2武器化 -> 3交付 -> 4利用 -> 5安装 -> 6命令和控制 -> 7针对目标的活动。在第1-6步的任何时刻进行成功拦截,都能够实现对目标的保护。Note:这是一个完整的、

CTF是一种流行的信息安全竞赛形式,其英文名可直译为“夺得Flag”,也可意译为“夺旗赛”。其大致流程是,参赛团队之间通过进行攻防对抗、程序分析等形式,率先从主办方给出的比赛环境中得到一串具有一定格式的字符串或其他内容,并将其提交给主办方,从而夺得分数。为了方便称呼,我们把这样的内容称之为“Flag”。PWN(溢出):PWN在黑客俚语中代表着攻破,取得权限,在CTF比赛中它代表着溢出类的题目,其中