登录社区云,与社区用户共同成长
邀请您加入社区
本文深入解析WebRTC隐私漏洞的攻防实战,从IP泄露机制到高级防护策略。探讨了WebRTC在P2P通信中的隐私风险,包括网络拓扑暴露和协议特性滥用,并提供了浏览器层面和企业级的防护方案,如Chromium源码修改和定制防护架构,帮助用户有效防范隐私泄露。
本文深入剖析了WebRTC技术可能导致真实IP地址泄露的隐私风险,并通过实际案例揭示了其绕过常规代理的机制。文章提供了从浏览器扩展设置、手动调整Flags到系统级防火墙规则的多层次实战防护方案,帮助用户有效防范IP泄露,守护网络隐私安全。
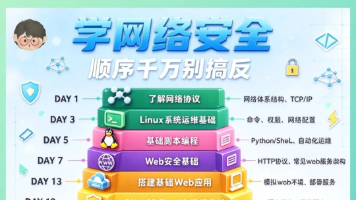
很多零基础想学网络安全的同学,不知道从哪里下手,知识点杂乱,学习顺序一团乱。整理了这套完整的 3 个月学习路线图,帮你理清学习顺序,少走弯路。不要搞反学习顺序!从网络协议、Linux 基础,一步步进阶到 Web 漏洞、内网渗透,循序渐进向着网安工程师目标前进首月重点打牢底层基础。熟悉计算机原理、网络协议、Linux 操作系统,搭建好虚拟机实验环境,掌握 Python 简单编程,为后续安全学习铺路。
网络安全初学者常犯的错误是急于使用工具而不打基础。本文指出,应先掌握网络、操作系统、Web应用和编程基础,再逐步学习漏洞和攻击技术。推荐的学习路线是:先打牢网络和系统基础,理解Web与安全原理,接着学习脚本和常用工具,最后通过合法实验、日志分析和问题排查建立实战能力。掌握这些,才能成为真正的网络安全工程师。在刚刚开始接触网络安全内容的那个阶段当中,很多的人往往都会犯下一个相同的错误。但学了一段时间
这个挪动看似微小,实际上改变了整条工作流的分工。过去你花 70% 时间写出正确的代码,未来你花 70% 时间构造出让机器能自证正确的环境——测试、类型、lint、沙箱、可观测性。谁先把这套环境搭起来,谁的 Agent 就真的能跑起来。
裸辞之后,很多人都劝我慎重,没有稳定薪资,收入充满不确定性。我纠结了很久,决定还是在家专心研究 SRC 漏洞挖掘。刚开始的时候还是什么都不懂的小白,靠着 WorkBuddy 这套国产 AI Agent,近期拿到了 2000 + 的赏金。我拿到这笔赏金的时候,真的是非常激动的,自己的努力得到了满意的结果。不少人都觉得,漏洞挖掘是网安大佬才能碰的领域,零基础没有深厚的代码基础,根本踏不进这个圈子。
本文详细介绍BurpSuite的下载、安装及JDK/JRE配置流程,重点讲解了JDK与JRE的安装路径设置、JAVA环境变量(JAVA_HOME、CLASSPATH、Path)的配置方法,并提供验证步骤,确保BurpSuite正常运行。全文强调安装路径避免中文,操作清晰,适合初学者快速上手。
BurpSuite是一款功能强大的Web应用渗透测试工具,支持抓包、重放、爆破等操作。本文详细介绍了其下载、安装及JDK/JRE配置流程,并重点讲解了JAVA环境变量的设置方法,确保软件正常运行。文中强调安装路径不得含中文,环境变量需正确配置,最后通过cmd验证配置是否成功,为初学者提供完整部署指南。
我每天看热点时,最烦的不是信息太少,而是入口太多。微博看一遍、知乎看一遍、B 站再看一遍,技术社区和新闻站点还得继续切,最后真正浪费时间的往往不是阅读,而是不断打开 App、刷新、返回、再换下一个平台。DailyHot 吸引我的地方,不是“又多了一个热榜”,而是把原本分散的榜单重新收进一个页面,我可以先扫一遍标题,再决定哪些内容值得点进去。对我来说,真正想减少的是无意义的切换成本,而不是把所有热点
Target(目标)——显示目标目录结构的的一个功能。Proxy(代理)——拦截HTTP/S的代理服务器,作为一个在浏览器和目标应用程序之间的中间人,允许你拦截,查看,修改在两个方向上的原始数据流。Spider(蜘蛛)——应用智能感应的网络爬虫,它能完整的枚举应用程序的内容和功能。Scanner(扫描器)——高级工具,执行后,它能自动地发现web 应用程序的安全漏洞。
本地部署27B大模型搭配DSH与Skills工具,在玄机靶场完成30分钟应急响应溯源,全题命中。完全私有化保护敏感数据,但速度逊于人工,依赖工具增强,难适应真实复杂日志。AI定位为辅助工具,适合日志初筛,研判决策仍需工程师。
3.右击CLSID搜索"vmware"-删除"3d09c1ca-2bcc-40b7-b9bb-3f3ec143a87b"2.依次打开"HKEY_LOCAL_MACHINE \ SOFTWARE \ Classes \CLSID "1.win+R键入"regedit"打开注册表。原因:本质应该和VMWARE虚拟机有关系。4.关闭界面重新安装Npcap。
Kali_Linux_Kali 下载安装_Kali 安装教程_2026Kali 教程_Kali 新手入门_零基础学 Kali_Kali 保姆级教程_Kali 系统安装_Linux 安装教程_Kali 最新版本_Kali 零基础安装_网络安全入门_Kali 虚拟机安装_Kali 系统下载_新手安装 Kali_Linux 新手教程_Kali 详细安装步骤_网安入门工具_Kali 部署教程_计算机安全学
汇总 23 个必刷网络安全实战靶场,包含在线平台、本地部署靶机、国内外热门站点,涵盖注入、XSS、漏洞挖掘等各类训练场景,整理好直达链接,省去搜集时间,适合日常练靶、技术进阶。
如今,随着用户友好型黑客工具的不断涌现,黑客攻击已经不再仅是网络专家或专业人士所独具的特殊技能,这种黑客艺术也可以轻松地为普通用户所用。大多数人都想要了解最好的免费WiFi黑客工具,以学习在智能手机和台式机上进行黑客攻击。尽管网络上有许许多多黑客攻击教
Burp Suite(通常简称 Burp)是 PortSwigger 公司开发的一款集成化 Web 应用安全测试平台,也是全球渗透测试人员、安全工程师和漏洞赏金猎人使用最广泛的标准工具之一。它的核心思想是:让测试者完全掌控浏览器与服务器之间的流量,并围绕这些流量构建起一整套手动测试、自动化扫描与定制攻击的工作流。pwd=8888 提取码: 8888。5、按照下图步骤将burp第二步给的秘钥粘贴进注
Yakit下载、安装、使用教程(windows版本)
vmware被收购后如何从官网下载下载
还在为 Kali 安装发愁?2026 年最新 Kali Linux 安装教程,专为零基础小白量身定制,全程超详细、手把手实操,重点讲解 Kali 虚拟机的下载、安装全流程,适配 2026.1 新版本特性,明确虚拟机配置参数(内存、硬盘分配标准),避开 “虚拟化未开启、镜像选错、网络配置失败” 等常见坑,步骤清晰、通俗易懂,不用找其他资料,跟着做就能成功安装 Kali 虚拟机。
摘要:本文深入分析了一道64位PIE保护下的CTF题目(pwn 061),重点讲解了如何绕过地址随机化保护。题目通过printf泄露栈地址,结合gets函数的栈溢出漏洞,实现Ret2Shellcode攻击。文章详细解析了64位栈布局、偏移计算原理,并给出完整的漏洞利用脚本,最终通过将shellcode放置在返回地址后的安全区域成功获取shell。技术要点包括PIE绕过、64位栈帧分析和实战利用技巧
本文详细介绍了如何利用机器学习技术检测NSL-KDD数据集中的新型网络攻击,涵盖数据预处理、特征工程、模型构建及实战优化。通过随机森林和LSTM等算法,结合特征增强和半监督学习策略,有效提升攻击检测准确率。附完整Notebook代码,适用于网络安全竞赛和企业防护场景。
本文介绍了CobaltStrike渗透测试工具的安装与配置方法。主要内容包括:1)工具简介,说明CS 4.5版本的功能特性;2)环境配置,指导在Kali Linux中安装OpenJDK 11;3)服务端启动步骤,包括赋予执行权限和启动TeamServer;4)客户端连接方法,解决常见连接问题。文章提供了详细的命令行操作指引和连接配置说明,帮助用户完成CS工具从安装到运行的完整流程。
本文深入探讨了如何利用机器学习技术构建高效的用户与实体行为分析系统,以实现精准的账号异常检测。文章系统性地阐述了从数据采集、特征工程、算法集成到决策反馈的核心模块,并提供了从零搭建系统的实战指南与关键避坑建议,旨在帮助企业安全团队从被动规则防御转向主动智能威胁发现。
PyCharm 是由 JetBrains 公司研发的一款专为 Python 开发者打造的集成开发环境(IDE)。该工具凭借强大的功能配置、友好的操作界面及高效的开发组件,在 Python 开发领域享有广泛声誉,成为众多 Python 开发者的优选工具之一。PyCharm 提供对 Python、数据库、Jupyter、Git、Conda、PyTorch、TensorFlow、Hugging Face
驱动人生是国内主流的 Windows 平台专业驱动管理工具,凭借 “干净安全、功能全面、操作便捷” 的特性,成为众多用户解决驱动问题的首选。该工具全面支持 32 位与 64 位的 Windows XP、Win7、Win8.x、Win10、Win11 等多版本操作系统,收录 10 万 + 硬件设备的官方驱动库,可自动识别 Intel、NVIDIA、AMD、Realtek 等主流品牌硬件,提供从驱动检
七彩虹原厂系统安装教程 七彩虹原厂系统如何下载 七彩虹如何一键恢复原厂
SolidWorks2026安装图文教程,SolidWorks2026最新安装方法,SolidWorks2026最新版本下载。
本文提供bw16从项目环境配置到编译,以及固件烧录方法的全流程教程。提供相关烧录工具与编译好的固件用于测试使用。bw16(bw16-kit)目前推荐淘宝购买,哪家便宜买哪家即可,目前30下可以购入。
这些不只是简单的网络靶场,这是求职的敲门砖、这是安身立命的试金石、这是黑客成长通向理想殿堂的必经之路。
1. 点击进入 https://pan.quark.cn/s/d4ab7981b662 (复制到夸克打开),下载并解压。2.点击进入并搜索找到ida.exe(或ida 快捷程序),打开并安装。4. 点击进入并点击NEW则可开始使用。3. 找到 ida 并打开。
微信推广防封技巧:域名被封不仅导致推广费用打水漂,还会损害用户信任。微信封禁链接主要基于内容违规、举报过多、流量异常和未备案四大机制。紧急解封可通过自助恢复通道或平台升级申诉。长期防护需做好ICP备案、HTTPS加密、定期自查,采用防封短链接、多域名轮换等技术方案,避免诱导话术和控制传播节奏。警惕更换域名、重复申诉等误区,合规运营才是持久之道。数据显示,采用"HTTPS+备案+短链接&q
本文为CTF新手详细解析5种MISC隐写术实战技巧,包括LSB隐写、Exif信息挖掘、CRC校验修复、压缩文件伪加密破解和Wireshark高级取证。通过真实赛题案例和工具链操作指南,帮助选手快速掌握解题思路,提升CTF竞赛中的MISC题型应对能力。
本文详细介绍了Nessus漏洞扫描工具的安装与授权流程。主要内容包括:1)从官网下载软件并完成安装,记录安装生成的管理员账号;2)通过官网申请试用版获取activation code,并使用命令行工具生成challenge code;3)将这两个code提交官网获取插件包和许可证文件;4)通过命令行完成许可证激活和插件更新;5)最后创建版本信息文件并设置权限,启动服务后即可通过Web界面使用该工具
VM虚拟网卡不可用解决办法
手动导入serialkiller-3.0的jar包并把原来的serialkiller-0.4删掉(如果直接导入maven就不添加serialkiller所要的。所以思路是创建动态代理序列化传入,/hello路由里会调用它的getAllInfo,触发InfoInvocationHandler的invoke。这里遇到了点状况,maven里找不到serialkiller-3.0的依赖,先在pom.xml
存储桶信息泄露
在Linux系统中,链接是文件系统的重要特性,主要分为符号链接(软链接) 和硬链接两类。使用命令配合选项创建符号链接:2.2 验证符号链接使用命令验证链接创建情况:输出示例:首字符标识此为符号链接显示指向的实际目标3. 符号链接删除操作详解3.1 操作前准备权限要求:对符号链接所在目录具备写权限安全检查:使用确认文件类型和指向目标重要提醒:删除符号链接不会影响原始文件3.2 使用rm命令删除系统提
本文以KDD-99数据集为基础,详细阐述了基于机器学习的网络入侵检测系统优化全流程。内容涵盖数据清洗、特征工程、模型选择与调优等核心步骤,并重点探讨了应对类别不平衡、提升稀有攻击检测率的实战技巧,旨在帮助读者构建高效、鲁棒的智能安全检测模型。
文章摘要:本文详细介绍了Windows系统提权的方法,包括替换cmd.exe以绕过权限限制、使用debug.exe和pr.exe工具创建管理员账户、利用未打补丁的漏洞(如MS16-016)进行提权,以及通过sc命令和MSF框架(kali)实现提权。文章还提供了具体操作步骤和截图,帮助读者理解并实践提权过程。
(可能和下图不一样,会在OK选项前面出现选择框,此时,点击勾选,再点击OK即可,剩下步骤一样)夸:https://pan.quark.cn/s/d4ab7981b662。找到ida.exe 并双击,出现如图,点击OK。链接失效(可能会被和谐)可评论或私信我重发。有两个压缩包,任选其一即可。点击new,即可使用。
本文通过演示工具Storm-Breaker的工作原理,深入剖析了钓鱼攻击的完整链条。攻击者利用该工具可快速生成高仿真的钓鱼页面,结合社会工程学诱骗用户点击陌生链接并输入敏感信息。文章揭示了此类攻击的低门槛与高危害,并提供了从链接识别、权限管理到账户加固等具体可行的个人数字安全防护策略。
2025版最新kali linux 新手教程!
网站安全一直以来都是各大网站运营者们比较关注的难题,一个网站平台,要是没有一种安全防护的系统环境,做得再强,也没什么价值,如果遇到被黑客攻击,损失就会非常大。因此,学好如何防范不被黑客攻击,维护好自己的网站,是必需的条件。
Nmap是一款功能强大的网络探测和安全审核工具,主要用于快速扫描大型网络,识别主机上开放的端口和服务,进行操作系统指纹识别,以及使用脚本引擎执行高级任务。主要功能包括端口扫描(如TCP SYN、TCP连接、UDP扫描等)、操作系统指纹识别、网络枚举、服务版本检测、使用Nmap Scripting Engine(NSE)的脚本执行、防火墙/IDS规避技术、输出和报告生成、性能优化、目标选择和时间与性
本文基于CICIDS2017数据集,详细对比了决策树、随机森林、KNN、朴素贝叶斯、SVM及神经网络等主流机器学习算法在构建入侵检测系统时的性能。针对数据集类别不平衡等挑战,提供了从数据预处理、特征工程到算法调优的完整优化策略,并探讨了如何将性能最优的模型部署为可用的实时检测原型,为构建高效的机器学习入侵检测系统提供实战指南。
日志分析-windows日志分析base详细题解
摘要 本文介绍了Windows系统rundll32命令的用法,包括语法结构、执行系统功能(如打开控制面板、锁定主机、管理进程等)以及调用自定义DLL的方法。通过具体示例展示了常用系统功能的命令格式,并提供了自写DLL函数的编写规范与模板代码,强调导出函数需遵循特定参数格式。该命令广泛用于系统管理、配置和应用程序调用,是Windows环境下的实用工具。
从事网络安全界10余年,总结了5大类23个网络靶场。5大类:基础类、CTF类、漏洞演练、内网渗透、综合类
【2025最新版】Kali Linux最新下载安装及配置(VMware虚拟机)保姆级教程
摘要:本文详细介绍了在Windows系统下使用phpstudy集成环境搭建DVWA靶场的方法。首先讲解phpstudy的安装与配置,包括下载、解压和启动服务。接着指导DVWA靶场的部署步骤:下载源码、放入www目录、修改配置文件并初始化数据库。最后展示DVWA的登录使用和安全级别设置功能。该教程适合安全测试学习者快速搭建本地渗透测试环境,文末还附赠网络安全学习资源包获取方式。(149字)
网络安全
——网络安全
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 火山引擎视频云技术社区

 openEuler 社区

 AtomGit AI 社区


 乐奇 Rokid 开放社区