登录社区云,与社区用户共同成长
邀请您加入社区
本文介绍如何在 openEuler 24.03 上开启 root 用户通过 SSH 远程登录(密码认证方式),适用于服务器本地控制台操作。
Shell 是用户与操作系统交互的一层程序。它既可以读取用户输入并执行命令,也可以解释脚本文件中的流程控制、变量和函数。用户或脚本↓Shell 命令解释器↓系统调用、程序和文件↓Linux 内核常见 Shell 包括 Bash、Zsh、Dash 和 Fish。它们有相似的基本用途,但语法和扩展特性并不完全相同。本文使用 Bash。编写脚本时应明确目标解释器,不要默认所有/bin/sh都等同于 Ba
Docker 是一个开源的应用容器引擎,基于 Go 语言开发。它允许开发者将应用程序及其所有的依赖包打包到一个可移植的容器中,然后发布到任何流行的 Linux 或 Windows 操作系统的机器上。容器 = CGroup + Namespace + Rootfs + 容器引擎。容器就是利用 Linux 内核提供的 CGroup 和 Namespace 等技术,将一系列进程隔离在相互独立的环境中进行
硬约束表现唯一可行解1PTY 对普通 HAP 不可用→ EACCES,kernel 权限调试签名无法授予2HNP 二进制不能被 HAP execvENOENT(hnp_file SELinux 类型限制)静态链入 NAPI .so,进程内调用3filesDir 以 noexec 挂载沙箱内执行二进制被拒同上在鸿蒙 PC 上跑原生代码,别想着"启动进程",要想着"链接代码"。修复后错误一字未变,立刻
本章目标:注册 GitHub 账号,配置好 SSH 密钥,做到"克隆仓库不用输密码"。
http是没有ssl证书的,克隆时候git忽略证书校验,但https是有证书的,git会校验证书,一些内网ip虽然用的是https,但是证书是自签证书,无法通过校验。git克隆操作时,如果仓库地址是https时,报下面的错误:SSL peer certificate or SSH remote key was not OK。修改git的config文件,[http]下添加sslverify = f
本文简要介绍了为小米BE6500路由器配置FRP内网穿透的步骤:1)通过GitHub获取SSH权限;2)下载对应版本的FRP客户端;3)使用WinSCP以SCP协议将frpc传输到路由器/tmp目录;4)创建配置文件并测试;5)编写启动脚本frpc.sh并添加到auto_ssh.sh实现开机自启。关键点包括必须使用SCP协议传输文件,以及需要给执行文件添加权限。整个过程实现了通过FRP建立稳定的内
是想通过代理的方式,通过跳板机来实现访问内网上的服务。目前网络架构图大概如下首先是通过互联网登录windows server,以远程桌面的形式访问服务,但是10.200网段和10.58网段是不统的,所以无法通过windows server来访问内网的服务。今天探究如何通过中转服务搭建代理的方式,实现windows server访问10.58段的所有服务。该教程为搜索了多个网络上的解决方法合成的。希
一般公司使用GitLab搭建的内部私有Git仓库,同时自己平时用github的账号,存在两个Git,如果直接使用 SSH-Key 会把之前的GitLab的 SSH-Key 覆盖。有两个 Github 账号,同一台电脑同时连接两个账号进行版本控制。公司使用 Gitlab 账号,自己使用 Github 账号。
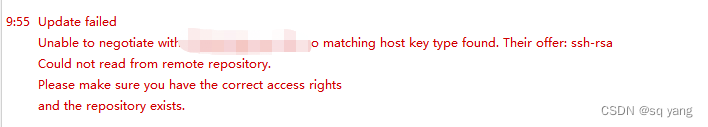
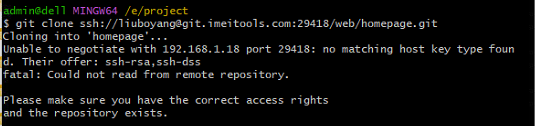
解决 ssh 远程报错 Unable to negotiate with IP port 22: no matching host key type found. Their offer: ssh-rsa, ssh-dss
如何判断我的服务器是否受到了针对shiro550漏洞的攻击?检查日志:查看系统的日志文件,看是否有异常的访问记录或登录失败记录,如果发现了异常,可以进一步分析该记录是否与Shiro550漏洞有关。检查系统状态:检查系统是否存在异常状态,如系统崩溃、服务宕机等,这可能是攻击者利用Shiro550漏洞进行攻击导致的。检查用户行为:检查是否有用户在短时间内多次尝试登录或者进行异常操作,这可能是攻击者正在
本文首发于。
C 参数代表注释,在本例中使用rsa算法,注释内容为gitcode绑定的邮箱。注:必须先打开ssh-agent bash,否则会报错,显示Could not open a connection to your authentication agent.输入命令之后,会让你键入密钥文件的生成路径(默认是C:\Users\admin/.ssh/id_rsa)和使用这个密钥时密码(默认是空,可以直接按下
本篇为基于Fail2ban及iptables的SSH端口爆破防御方案,详细内容包含了:、本篇介绍Fail2ban1、简介2、工作方式3、优缺点4、工作原理5、目录结构6、功能特点更改默认SSH端口1、更改配置文件2、重启服务四、SSH日志审计1、连接失败的IP2、失败IP次数排行3、连接成功的IP4、成功IP次数排行五、Fail2ban1、安装2、配置3、日志查看4、命令补充5、与1panel联动
git的ssh 链接失败;重新链接ssh即可。
我在oracle cloud上创建实例的时候,只能使用密钥的方式登陆,当时下载了私钥文件。实例创建好以后,在mobaxterm上使用这个私钥文件无法登陆。
在示例代码的函数中,已经使用了addCiphers和参数来允许用户添加自定义的加密算法和密钥交换算法。这是一个很好的做法,因为它为不同需求提供了灵活性。if!
为什么我不完全主张自学?①平台上的大牛基本上都有很多年的工作经验了,你有没有想过之前行业的门槛是什么样的,现在行业门槛是什么样的?以前企业对于程序员能力要求没有这么高,甚至十多年前你只要会写个“Hello World”,你都可以入门这个行业,所以以前要入门是完全可以入门的。②现在也有一些优秀的年轻大牛,他们或许也是自学成才,但是他们一定是具备优秀的学习能力,优秀的自我管理能力(时间管理,静心坚持等
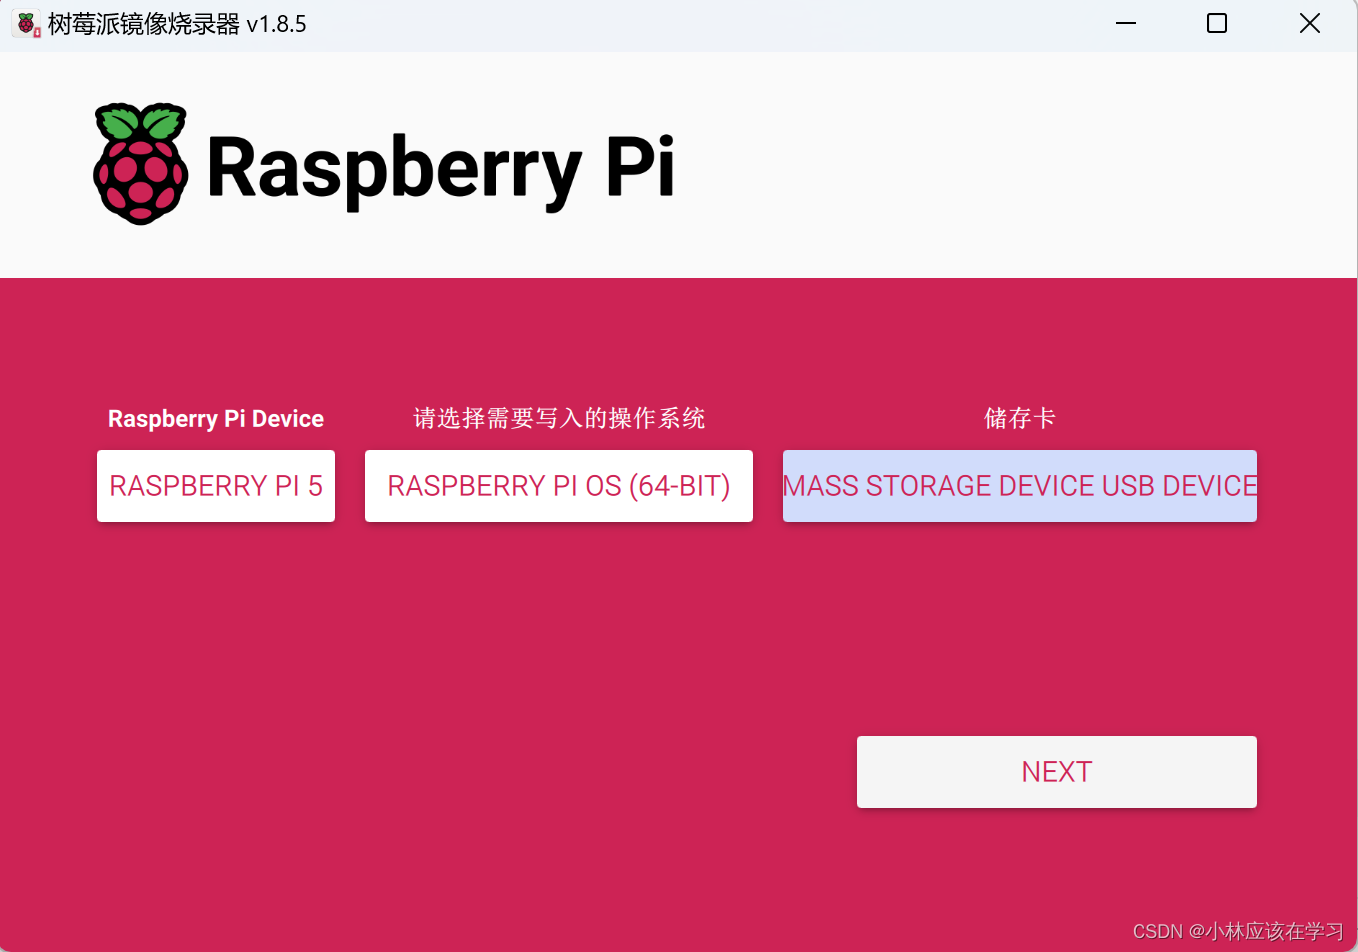
树莓派5系统安装及无屏幕有网线连接电脑,vnc远程桌面
Unable to negotiate with x.x.x.x port 2222: no matching host key type found. Their offer: ssh-rsa
脏数据适用于所有漏洞绕过waf,但是前提条件垃圾信息必须放在危险信息前,是不能打断原有数据包的结构,不能影响后端对数据包的解析。以DVWA靶场文件上传为例新建php文件上传文件被安全狗拦截使用bp抓包查看在数据包Content-Disposition字段中的form-data后添加分号,在分号后添加脏数据;如果不加分号添加脏数据可能会打乱原有数据包的结构。文件上传成功。
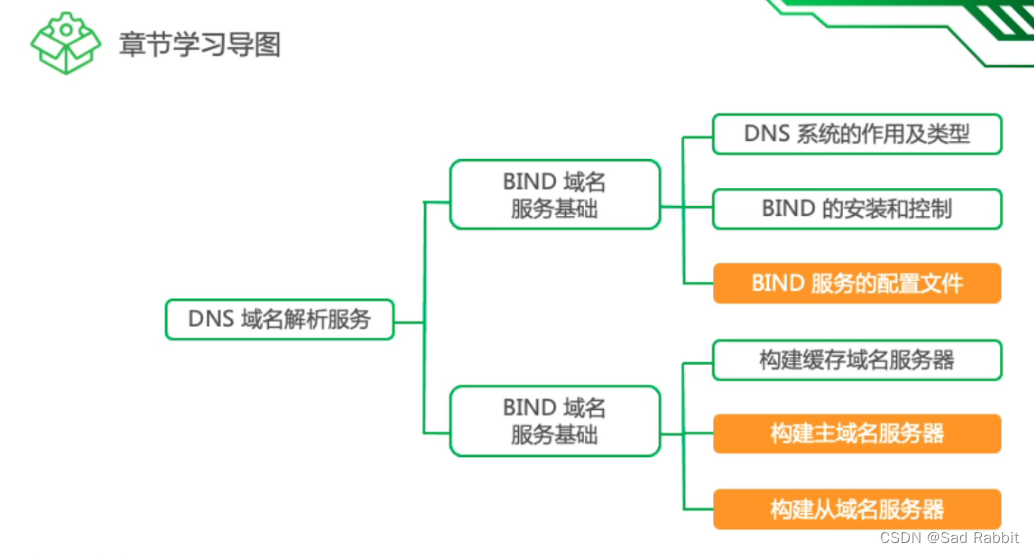
稍作解释,directory是解析文件所在位置,如果你复制了模板的话,一般默认就是这个样子的,是不用改的,zone之后的双引号中的名字可以随意命名,我们最好命名的和文件一样,这样以后zone文件多的时候方便管理,zone中的 type 的master代表了自己是主服务器,接下来这个很重要file之后的名字 一定要和一会要配置的解析文件的文件名字一样,当时我不理解含义,报错了很长时间。第一种是很暴力
本文主要是介绍从事系统驱动开发所需的常用驱动,及软件的安装流程,主要用,交叉编译器,ssh服务,FTP服务,nfs服务,FZ软件的安装使用,samba的使用及设置
git更新到最新版后,ssh-rsa认证失效解决方法
虽然树莓派的WiFi图标没显示连接上,但是用ssh可以连接树莓派了。WiFi信息能获取到ip地址,但是ping 网络,ping不通。查看网络状态,发现了 key error,然后重新改了。我的情况是使用此命令是查看得到周围的WiFi信息,重新查看下wifi状态,没问题了,ping得通了。查看配置上好像也没什么问题。
SSH远程连接树莓派
FTP、ssh、http、telnet、https的用途和端口
【代码】Golang使用gorilla/websocket和crypto/ssh连接ssh服务器。
Linux下iptables的使用
windows下使用git bash拉代码报错如下:解决方法:在用户目录下的 .文件夹下新建一个 config 文件,添加:Host *
CentOS7 hadoop集群设置ssh免密登录
jenkins
查找解决办法,发现大部分都是因为现有的进程数超过系统设置最大进程数。
gitte代码仓库管理基本学习和操作软件层面、IC设计和验证层面项目都可以基于gitte托管
公司的项目需要用到gitlab来管理,拉取有些项目的时候会遇到权限不存在的问题,所以在此记录解决方法ssh公钥生成以mac为例,进入~/.ssh//comment为任意输入ssh-keygen -t ed25519 -C "<comment>"在该文件夹下生成公钥与私钥gitlab ssh配置在账户配置中将公钥文件中的信息写入,即可完成配置ssh config进入~/.sshvi co
出于安全考虑,一般云主机都只能通过堡垒机两级ssh连通。堡垒机也俗称跳板机,只开放一个ssh端口。我们通常需要先连上vpn,再ssh堡垒机后就可以ssh其他内网云主机。就可以敲命令了。怎么传文件呢?传2次?太麻烦,浪费时间还浪费磁盘空间。有人说配置跳板机,可以直接ssh目标,也可以scp file DEST。没错是这样(文中有配置示例)。那云主机上有web页面能直接访问么?内网数据库能直接连么?当
一、搭建远程git仓库搭建git仓 需要先建立远程仓库和所需分支远程仓库可以建立在不同或相同得服务器上git init//选择一个目录 执行git init 会产生一个.git目录 如想建多个仓可以改成对应名称test.git 避免重复建立好远程仓后我们拉取远程仓到本地(可以和远程仓在相同或不同的服务器上,需要保障路径正确) git clone ssh://192.x.x.x/home/xx/xx
使用git clone命令时遇到的问题及解决方案。The authenticity of host 'github.com' can't be established.git@github.com: Permission denied (publickey).fatal: Could not read from remote repository.Please make sure you have
gitlab使用ssh拉取代码失败问题提示:GitLab: Your account has been blocked.fatal: Could not read from remote repository.Please make sure you have the correct access rightsand the repository exists.问题:账户锁了,服务端认为该账户没得
1、准备:一条网线、一个烧好系统的树莓派、一个笔记本2、电脑和树莓派连接1、用网线将树莓派和电脑的网口连接2、按win+r 输入cmd进入命令提示符输入界面,输入arp -a 查看当前IP3、打开设置—网络和Internet—网络共享中心这里家庭网络连接选择你用网线的那个网口4、按win+r 输入cmd进入命令提示符输入界面,输入arp -a 查看当前IP,会发现和前面的IP有不一样的一段。下载p
步骤(1)将你的秘钥上传到服务器上, 目录是用户的.ssh目录(2)重命名为id_rsa,这样就不需要使用 -i参数指定了(3)进行测试吧
前言:在Git的道路上我们逐渐渐行渐远,但是为了不用每次我们都进行登录,那么我们今天就来设置它的私钥来解决这一点。目录:一.命令解读:二.具体操作:1.如何生成SSH Key2.配置SSH Key三.验证:一.命令解读:在进行配置时候我们使用到的是ssh-keygen -t rsa -b 4096 -C "邮箱",那么我们先来看看这段代码的具体意思吧:ssh-keygen:SSH 为 Secure
文章目录1测试背景简介2 树莓派4开机3 配置ssh服务4 软件安装5喜闻乐见的烤机(压力测试)6 测试小结1测试背景简介 大家好,我是你们的老朋友——MC老徐。还记得去年树莓派4刚发布...
这是我在树莓派4上安装Ubuntu20.10桌面版(64位arm)总结的一些坑,欢迎互相交流!
1.检查本地是否有SSH Key存在在终端输入ls -al ~/.ssh如果输出的是: No such file or directory, 那就没有ssh key如果有就会出现这样,说明已经生成过ssh-key:2.生成新的SSH key首先在终端输入ssh-keygen -t rsa -C "your_email@example.com"your_email@example.com 为你在 G
将Manjaro(xfce4)装进树莓派,并且使用VNC进行远程桌面。
目录1. 系统烧录2. 树莓派与笔记本连接配置WLAN设置:打开Internet和网络设置有线连接设置:3. 查找树莓派IP4. 建立SSH连接5. 其他前几天买了个树莓派的板子,看了教程以为很简单,结果实际操作起来各种坑。1. 系统烧录所需软件:SDFormatter,rpi-imager所需硬件:SD卡,读卡器其他:适合树莓派的系统(官网的系统建议用BT种子下,比直接下载快很多)首先用SDFo
操作环境ubuntu18.04硬件:树莓派4b8g版本、128tf卡、7寸显示屏上一篇文章写了搭建ubnutu-server20.04LTS,由于我需要用到桌面显示,ubnutu桌面在我的7寸屏幕上效果较差现在烧官方系统烧录工具以及使用方式见上篇1.不建议使用官方提供的烧录工具内提供的系统,烧录过程巨慢。官网下载系统:https://www.raspberrypi.org/downloads/ra
win7对gitlab、gitlab添加ssh报错解决办法win7对 github/gitlab添加ssh时报错如下:Key is invalidKey type is forbidden. Must be RSA, DSA, ECDSA, or ED25519Fingerprint cannot be generated可能原因:有可能你是直接在 .ssh文件夹下用记事本打开并直接复...
ssh
——ssh
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区

 Harmony PC 开发者社区

 乐奇 Rokid 开放社区