登录社区云,与社区用户共同成长
邀请您加入社区
本文档详细介绍了在Nginx服务器上部署hancplayer私有Web播放器并接入RTMS流媒体服务器的完整流程。主要内容包括:1)部署前的服务器和文件准备;2)关键配置步骤(文件上传、WASM MIME类型配置、HTML引用路径修改);3)播放测试方法及URL格式说明;4)常见问题排查(WASM编译错误、视频黑屏、跨域问题等)。重点强调了正确配置.wasm文件的Content-Type类型,以及
**不引入 SRS 这类独立 RTC 服务,在 nginx 框架内直接完成 RTMP→WebRTC 转换**,延迟从 RTMP/HLS 的 1~10 秒降到 0.5 秒以内;端到端实测首包约 560 ms,视频 H264 761 包 / 362 KB、音频 Opus 389 包 / 67 KB 全链路可达。
2.将下载的nginx解压,将旧版的html下的内容和conf下的配置文件复制到新的nginx中。现场服务器中nginx被检测出低版本漏洞,现在需要升级到最新版。服务器操作系统为windows。3.修改原有的nginx文件夹为备份文件夹,将新的nginx文件夹改名为nginx文件夹。nginx文件夹在重命名的时候,可能会提示被占用。使用如下方式,解除占用。
在openEuler 24.03 LTS-SP1 aarch64系统上,通过下载nginx及其依赖包(共10个rpm文件),使用rpm -ivh *.rpm安装,验证时执行nginx -v显示版本号即成功。最后通过systemctl start nginx启动服务,并用systemctl status nginx检查状态,确认运行正常。
TRAE 的自动运行能力为开发者带来了显著的效率提升,但安全风险不容忽视。通过理解其权限模型、识别潜在风险,并采用最小权限、命令白名单、敏感信息隔离等最佳实践,开发者可以在享受自动运行便利的同时,将安全风险控制在可接受范围内。安全是一个持续演进的过程。建议开发者在实际使用中不断审视和调整 TRAE 的配置,结合团队的安全规范,构建一套适合自身项目的自动运行安全策略。
从域名注册、备案、DNS 解析,到 acme.sh 自动申请泛域名 SSL 证书,再到 Nginx 反向代理后端服务,最后在小程序后台完成域名绑定,整个过程虽然涉及多个平台,但每一步都有章可循。利用泛域名证书和 acme.sh 的自动续期,可以大大降低运维负担;通过子域名划分不同功能模块,让架构更清晰,也为未来扩展留足了空间。【额外内容】小程序备案、ICP备案等国家审批时候,同时只能有一个提交审批
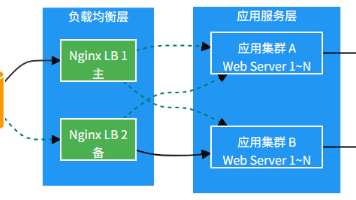
本文详细介绍了NGINX负载均衡的配置方法。通过反向代理服务器和两个真实服务器的实例,展示了轮询、加权轮询、IP哈希等多种负载均衡算法的配置方式。文章包含测试页面的创建步骤和访问效果展示,并详细说明了max_fails、fail_timeout等健康检查参数的作用机制。同时介绍了备用服务器配置、URL哈希等高级用法,为不同业务场景下的负载均衡配置提供了实用指导。
反向代理:隐藏后端,提供统一的入口负载均衡:多种策略,灵活调度静态资源服务:高性能文件服务缓存:减轻后端压力限流:保护后端服务HTTPS:安全加密通信合理配置worker进程数和连接数正确传递代理头信息使用长连接减少连接开销配置限流保护后端启用缓存提升性能HTTPS是标配,TLS 1.2起步每次修改Nginx配置前,先用nginx -t语法检查,再热加载。永远不要在没有检查的情况下直接重启。你们公
使用keepalived+nginx+nfs搭建高可用:就是主从节点安装完keepalived+nginx后,nfs服务器创建一个NGINX的欢迎页面,然后再暴露出去,让主从节点访问的NGINX的欢迎页面是由nfs服务器提供的。
因项目需要,需要在开发环境搭建一个HLS 推流。
场景 1:自签名证书(用于测试,不推荐生产环境)
本文详细介绍了在阿里云ECS环境下使用Nginx配置反向代理和负载均衡的方法。主要内容包括:1) 核心原理是通过upstream模块定义后端服务器集群,结合proxy_pass实现请求分发;2) 配置步骤涵盖定义服务器集群、设置负载均衡策略(轮询/权重/IP哈希等)、配置反向代理转发;3) 关键参数说明及阿里云环境优化建议,如使用内网IP通信和安全组配置;4) 提供测试方法和节点故障处理方案。该方
我认为 openfeign 和 nginx 不是竞争关系,而是互补关系。不用纠结哪个更好,关键看使用场景。如果是做对外的入口层负载,选 nginx 准没错,简单、稳定、性能强。如果是微服务内部调用,优先用 openfeign,和 Spring Cloud 生态契合,开发效率高,还能轻松实现熔断、重试等功能。在我看来,理解两者的定位差异,就能在项目中合理搭配使用,既保证外层请求的高效分发,又能让内部
基于nginx的rtmp flv推拉流的简述
-key hhy.key:使用hhy.key这个密钥。1.防火墙不能关闭,让其开放http协议https协议。auth_basic "请输入账户密码";server_name 你的IP或域名;server_name 你的IP或域名;1.新增一个管理网站登录的用户(用于用户验证)搭建网站(Https+账户验证)#开放443端口(HTTPS)创建非对称加密使用的私钥文件。# -x509: 此为测试证书
当proxy_ssl_server_name设置为on时,Nginx会在与后端服务器建立SSL/TLS连接时,使用请求头中的Host字段值作为SNI(Server Name Indication)的一部分。这意味着每次Nginx与后端服务器建立连接时,都会进行完整的SSL/TLS握手过程,这可能会增加延迟和服务器负载。如果proxy_ssl_server_name未设置或设置为off,Nginx将
本文深入解析Nginx高并发原理与优化实践。核心基于多进程事件驱动模型,通过epoll异步非阻塞IO支持数万并发连接。重点介绍了性能优化配置,包括worker进程设置、TCP参数调优、静态资源缓存和Gzip压缩。详细阐述了负载均衡算法选择、健康检查机制及双机热备高可用架构。同时涵盖安全加固措施与Prometheus监控体系建设。最后总结了分层设计、无状态服务、多级缓存等高并发架构原则,提供完整的性
Nginx 与 Tomcat 的组合充分发挥了两者的优势:Nginx 作为高性能前端网关,处理静态资源和负载均衡;Tomcat 专注于动态业务逻辑,实现 “专业分工”。这种架构显著提升了系统的并发处理能力、响应速度和可用性,是中小型 Web 应用的理想解决方案。
本文介绍了在宝塔面板上配置nginx-rtmp-module搭建直播服务器的详细步骤。首先需要卸载原有nginx,通过源码安装并添加rtmp模块,配置rtmp.conf文件设置直播参数(端口1935、HLS切片等),然后在nginx.conf中引入配置。最后测试推流(使用OBS)和播放功能,验证服务器是否正常工作。整个过程包括环境安装、模块配置、端口放行和功能测试,为开发者提供了一个完整的RTMP
本文介绍了Nginx反向代理和负载均衡的原理与配置。
Nginx + NestJS + Redis 三层限流层级特点Nginx最先拦截,防大水NestJS细粒度接口/用户限频Redis集群环境统一限流✅ 这样你的秒杀接口就能抗住几十万QPS的大流量冲击,并且还能细粒度控制。
【代码】open-webui二次开发跨域问题nginx解决。
变量是否显示端口值是否存在host浏览器请求的ip,不显示端口否"Host:value"显示值为a:b的时候,只显示ahttp_host浏览器请求的ip和端口号是“Host:value”,value存在就显示proxy_host被代理服务的ip和端口号默认80不显示其他端口显示"Host:value"显示配置反向代理时,接口请求报404问题应用描述:前端应用域名为A(ww.a.com), 后端服务
本文详细介绍了 nginx 中单向链表 ngx_list_t 的数据结构,详解了实现代码和使用案例
HBuilderX是当前最快的HTML开发工具,强大的代码助手帮你快速完成开发,最全的语法库和浏览器兼容性数据让浏览器碎片化不再头痛。HBuilderX-高效极客技巧。
docker pull nginx拉取nginx镜像docker images 查看拉取到的镜像docker xx --help 查看xx的命令语法docker save 导出镜像到磁盘docker load 加载镜像docker rmi删除镜像docker push上传镜像docker run:创建并运行一个容器--name:给容器起一个名字,比如叫做mn-p:将宿主机端口与容器端口映射,冒号左
配置文件中,写入location对应一个proxy_pass,可以用正则~(.*)捕获组,$1。nginx proxy_pass,更适合http/https等web访问,主要工作在七层。lvsipvs ipvsadm 主要用于负载均衡,功能单一,性能强大。SNAT是一种技术,修改源ip转换的技术,可以通过iptables实现。nginx proxy_pass提供的附带功能更多一些,比如日志和缓存。
Nginx、LVS 和 HAProxy 各有优缺点,选择适合自己业务的负载均衡器至关重要。如果你的需求主要集中在 HTTP 应用,并且需要灵活的正则处理和高效的静态资源处理,Nginx 是一个优秀的选择。而如果你追求的是更高的负载能力和稳定性,且应用场景较为广泛,那么 LVS 无疑是最佳的选择。HAProxy 则在兼具功能与性能的同时,弥补了 Nginx 在某些场景下的不足,如 Session 保
Keepalived的作用是检测服务器(目前保活的是nginx,可以保活其他软件)的状态,如果有一台web服务器宕机,或工作出现故障,Keepalived将检测到,并将有故障的服务器从系统中剔除,同时使用其他服务器代替该服务器的工作,当服务器工作正常后Keepalived自动将服务器加入到服务器群中,这些工作全部自动完成,不需要人工干涉,需要人工做的只是修复故障的服务器。Keepalived 是一
在当今这个信息爆炸的时代,互联网企业面临的一个重大挑战是如何确保其服务的稳定性和持续性,特别是在应对大规模访问请求时。为此,构建一个高可用的服务架构显得尤为重要。这种架构不仅能够提升系统的整体性能,还能够在发生故障时快速恢复,保证服务的不间断。高可用性,简言之,指的是系统在遇到故障或异常情况时依然能够继续运行的能力。构建高可用架构的目标,就是要让系统在面对各种不可预见的故障场景时,仍能保持稳定、可
通过本文的分析和讨论,你应该能够了解SSL握手失败的原因,并掌握在Nginx负载均衡中处理这些问题的方法。随着网络安全形势的不断变化,持续监控和更新SSL/TLS配置是确保Web应用安全的关键。Nginx 是一种广泛使用的高性能 HTTP 服务器和反向代理,支持SSL/TLS协议,可以为Web应用提供安全的连接。然而,在配置SSL/TLS时,可能会遇到SSL握手失败的问题,这会导致客户端无法建立安
在Nginx负载均衡的配置中,连接超时是一个关键设置,它直接影响到用户的访问体验和服务器资源的有效利用。正确处理连接超时不仅可以避免服务器资源的浪费,还可以提高服务的响应性和可靠性。本文将详细介绍Nginx如何处理连接超时,包括连接超时的相关配置、影响因素、最佳实践和实际应用案例。
Nginx是lgor Sysoev为俄罗斯访问量第二的rambler.ru站点设计开发的。从2004年发布至今,凭借开源的力量,已经接近成熟与完善。Nginx功能丰富,可作为HTTP服务器,也可作为反向代理服务器,邮件服务器。
1、获取cdn下用户的真实ip2、Nginx默认是不允许列出整个目录的,可以增加配置3、nginx默认是会在返回的数据包中显示版本号,隐藏ng版本号4、限制访问请求参数5、限制访问个别目录或文件后缀名。6、 限制IP的访问频率防御DDOS是一个系统工程,攻击花样多,防御的成本高瓶颈多,防御起来即被动又无奈。DDOS的特点是分布式,针对带宽和服务攻击,也就是四层流量攻击和七层应用攻击,相应的防御瓶颈
nginx-rtmp是开源WEB服务器Nginx可增强的第三方rtmp模块,该模块封装了rtmp服务器,可以提供简单的rtmp流媒体服务器功能。由于Nginx本身是个高性能的WEB服务器,支持代理分发多种协议的数据,因此通过Nginx集成RTMP服务器也是个可行的方案。Nginx默认没开启rtmp模块,需要在编译nginx时添加rtmp模块,还要修改配置文件才能开启rtmp服务。
前后端分离架构跨域问题小细节
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。深知大多数Java工程师,想要提升技能,往往是自己摸索成长,自己不成体系的自学效果低效漫长且无助。因此收集整理了一份《2024年Java开发全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友,同时减轻大家的负担。
uniapp项目遇到跨域问题的解决方法
【代码】如何基于nginx搭建https网站。
root@server /usr/local/src/nginx-1.13.0]# /usr/local/nginx/sbin/nginx -s reload #重启。[root@server /usr/local/src/nginx-1.13.0]# /usr/local/nginx/sbin/nginx -s stop #关闭。[root@server /usr/local/src/nginx
priority 100#定义优先级,数字越大,优先级越高,在同一个vrrp_instance下,MASTER的优先级必须大于BACKUP的优先级。priority 50#定义优先级,数字越大,优先级越高,在同一个vrrp_instance下,MASTER的优先级必须大于BACKUP的优先级。auth_pass linuxeye#设置验证密码,在同一个vrrp_instance下,MASTER与B
如上所示(1)很奇怪,通过nginx代理后可以正常访问geoserver的管理页面,什么都现实正常,但是一点点击某些按钮发送请求时候就报错,比如:服务器状态—>载入被配置就报错400(如下图)。(2)是在登录账号时候会向http发送请求,有时候就容易造成无法登录的情况。
在这里,只详细说明Nginx自带的负载均衡策略,第三方不多描述。1、轮询最基本的配置方法,上面的例子就是轮询的方式,它是upstream模块默认的负载均衡默认策略。每个请求会按时间顺序逐一分配到不同的后端服务器。设置在fail_timeout参数设置的时间内最大失败次数,如果在这个时间内,所有针对该服务器的请求都失败了,那么认为该服务器会被认为是停机了,注意:在轮询中,如果服务器down掉了,会自
nginx 配置访问地址和解决跨域问题(反向代理)
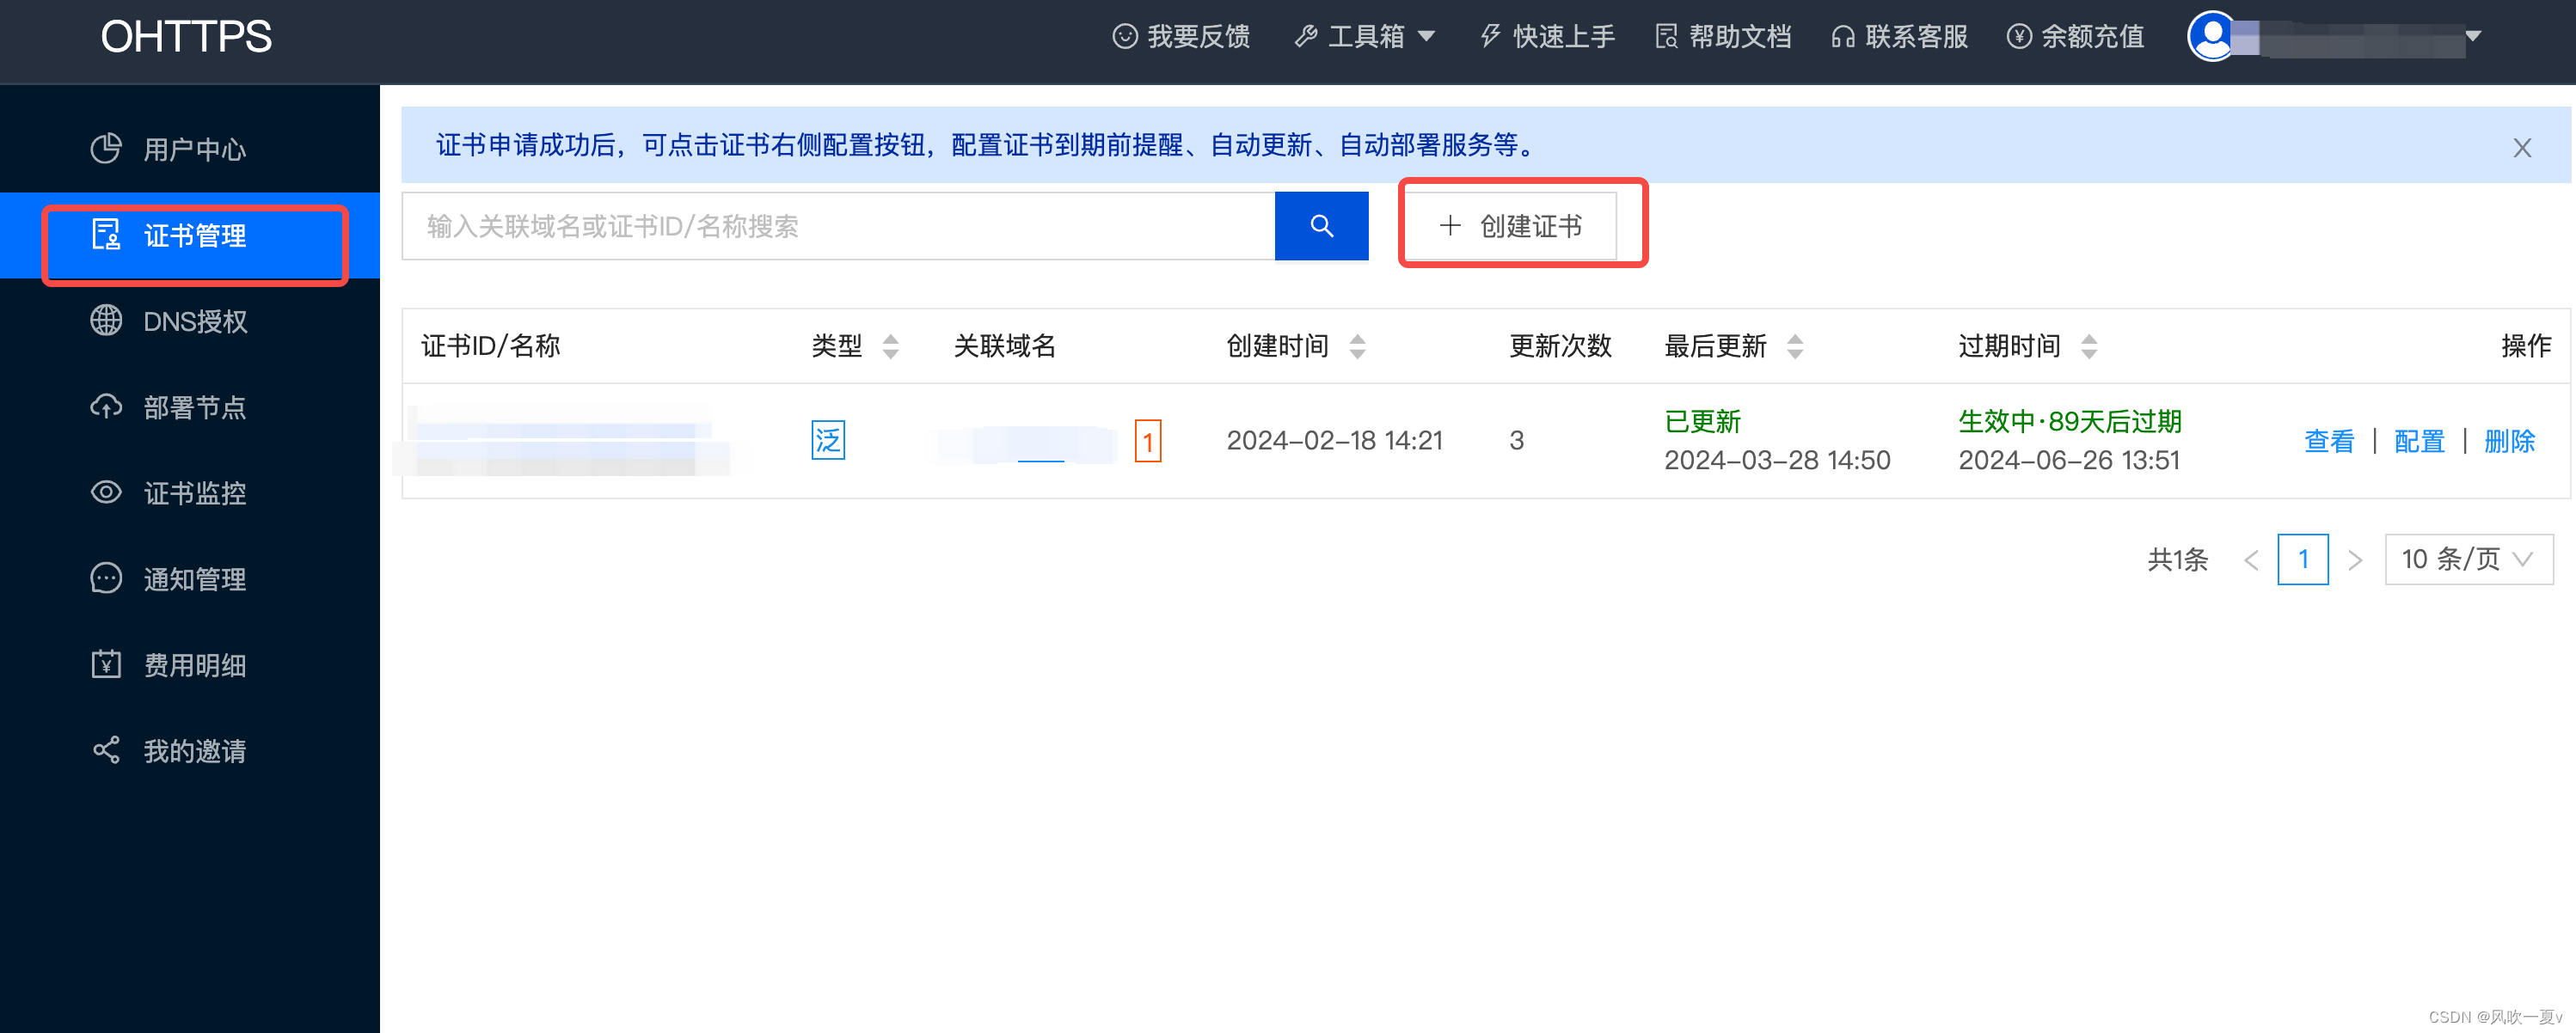
ohttps自动部署ssl证书
苍穹外卖使用websocket无法令服务器与管理端双向连接(自定义了nginx端口号)
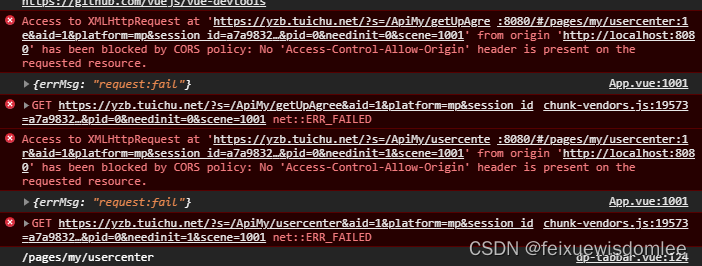
今天在做程序的时候,修改了一下源码,使用自己的服务端进行登陆,注意:这里是使用http域名访问https域名。2、输入用户名进行提交的时候发现是跨域问题。注:以上使用Nginx反向代理了内部地址。修改nginx配置文件头部,添加。再次登录,问题解决了。
external_url 'http://dev.gitlab.com' # 在vhost 域名 dev.gitlab.com指向机器IP。gitlab-ctl reconfigure #虚拟机1G或以上内存。nginx['enable'] = false #关闭nginx。版本说明: ec社区版ee企业版jh中国企业版。修改nginx conf。下载安装gitlab。
根据参考,使用开源模块 nginx_upstream_check_module。
但是没生效,之前的项目用同样的配置同样的nginx版本,openssl版本是可以生效的。果然生效了,避免后面忘记,我这里也简单记录一下,详细排查过程可以移步上面博主的文章。跟我的情况很像,我的这个项目因为安全要求较高,网络供应商那边也配置waf。配置了ip跟域名的映射关系,一访问,排查过程中发现这个博主的文章。
nginx
——nginx
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 火山引擎视频云技术社区


 openEuler 社区

 AtomGit AI 社区
 乐奇 Rokid 开放社区