


- @wly55690


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
DNS劫持就是通过劫持了DNS服务器,通过某些手段取得某域名的解析记录控制权,进而修改此域名的解析结果,导致对该域名的访问由原IP地址转入到修改后的指定IP,其结果就是对特定的网址不能访问或访问的是假网址,从而实现窃取资料或者破坏原有正常服务的目的。DNS劫持通过篡改DNS服务器上的数据返回给用户一个错误的查询结果来实现的。DNS劫持症状:在某些地区的用户在成功连接宽带后,首次打开任何页面都指向I
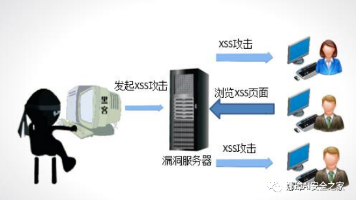
跨网站脚本(Cross-site scripting,简称XSS) 又称为跨站脚本攻击,它是一种针对网站应用程序的安全漏洞攻击技术,是代码注入的一种。XSS允许恶意用户将代码注入网页,其他用户在浏览网页时就会执行其中的恶意代码。恶意用户利用XSS代码攻击成功后,可能得到很高的权限(执行操作)、私密网页内容、会话和Cookie等各种内容。与XSS相关的攻击类型包括Cookie窃取、会话劫持、钓鱼欺骗
写这篇教程的初衷是很多朋友都想了解如何入门/转行网络安全,实现自己的“黑客梦”。文章的宗旨是:1.指出一些自学的误区 2.提供客观可行的学习表 3.推荐我认为适合小白学习的资源.大佬绕道哈!
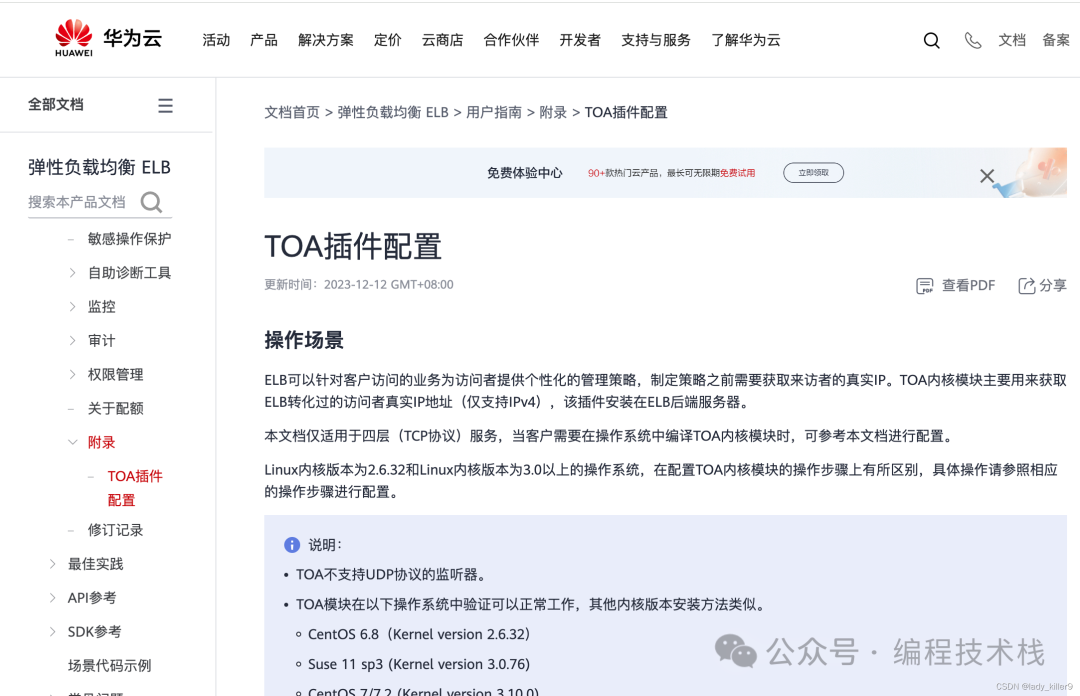
proxy protocol没有研究,和TOA差不多,按照协议发包就行了,实现就交给读者吧。TOA的伪造方式还是不错的,非linux下没有btftools,可以自己写一个代理,把浏览器的流量转发到本地代理,代理的功能就是把TOA改一下。一些代理隐藏ip还是不错的,除非网站从开始没有使用cdn、部分使用cdn,或网站服务器有其他服务导致真实ip发出包了。该博客作者我也问了,一开始就使用了CDN,也没
Metasploitframework,简称msf。Metasploit是一个渗透测试平台,能够查找,利用和验证漏洞。Metasploit是一个免费的、可下载的框架,通过它可以很容易的对计算机软件漏洞实施攻击。它本身附带数百个已知软件漏洞的专业级漏洞攻击工具。Metasploit的设计初衷是打造一个攻击工具开发平台。
网络安全是一个非常重要的领地,随着互联网的普及和信息化程度的不断提升,网络安全的重要性也越来越凸显,在日常生活和日常中保护个人信息和隐私,提高安全意识,不随意识泄露敏感信息和密码。对想要从网络安全工作的人来说,需要具备扎实的计算机和错误基础和安全性掌握最新的技术和工具,不断提高防护范围和应对能力。

其中,要求3-5年经验的占比28.2%,工作经验和实战能力分别占比76.2%与72.2%。**91.3%院校建成实训室,但“充足的实习实训项目”仅占52.4%,学生对师资实战性、教材前沿性满意度连续三年小幅下滑。报告建议:主管部门将**“AI+安全”**复合人才纳入国家安全战略,建立跨区域实训云;**调研显示,97%从业者已接受AI安全相关培训,但“完全不满足+不太满足”合计达51%,**培训内容
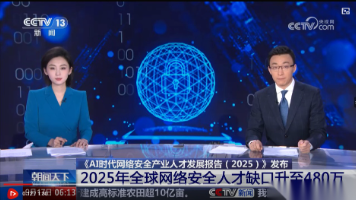
2025 年网络安全就业指南:人才缺口超 200 万,这些方向最吃香在数字经济时代,网络安全早已不是 “技术冷门”,而是关系到每个人、每家企业、每个国家的核心领域。从个人隐私泄露到国家级网络攻击,从企业数据被盗到关键基础设施瘫痪,网络安全的重要性正以肉眼可见的速度攀升。如果你正在考虑职业方向,这个 “越老越吃香” 的行业或许能给你答案。
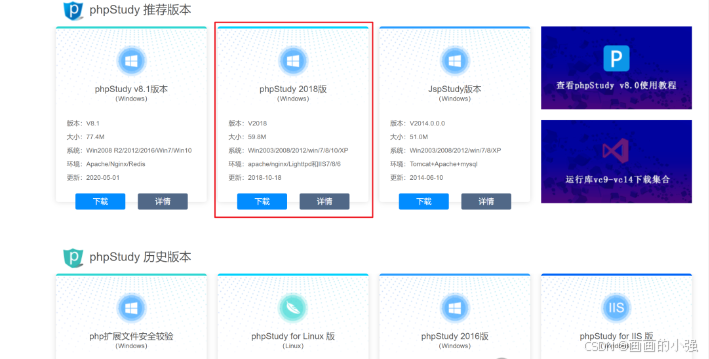
从微软推出了ASP(Active Server Page)后,它以其强大的功能,简单易学的特点而受到广大WEB开发人员的喜欢。但是它却有微软产品的通病,只能在Windows平台下使用,虽然它可以通过增加控件而在LINUX下使用,但是其功能最强大的DCOM控件却不能使用。而SUN公司在JAVA的基础下开发出的JSP(Java Server Pages)实现了动态页面与静态页面的分离,脱离了硬件平台的
本书通过15章系统化教学,不仅传授工具使用,更强调攻防思维的平衡:《黑客攻防从入门到精通:工具篇》的价值不仅在于工具使用教学,更在于引导读者理解攻防对抗的本质——安全是持续的过程,而非静态的结果。通过系统化工具链的掌握与伦理意识的培养,读者将能够站在防御者的高度,构建主动、动态、纵深的网络安全体系。注:文章对书中的内容还没有详细描述,主要是书中讲解的一些工具在目前来说已经过时或者无法安全下载,所以
