


- @weixin_39885962


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Unit 42披露一起多AI Agent企业入侵案例:6类Agent分工协作,10小时从公网打到根权限,劫持CI/CD并控制AI基础设施,全程未用零日漏洞。本文复盘攻击全链路,分析AI带来的本质变化——攻击速度从周级压缩到小时级,且具备自适应决策能力。结合国内企业在硬编码凭据、密钥管理、CI/CD安全、AI基础设施治理等方面的现状,给出五道可落地防线:代码仓库凭据清理、密钥最小权限、CI/CD锁死
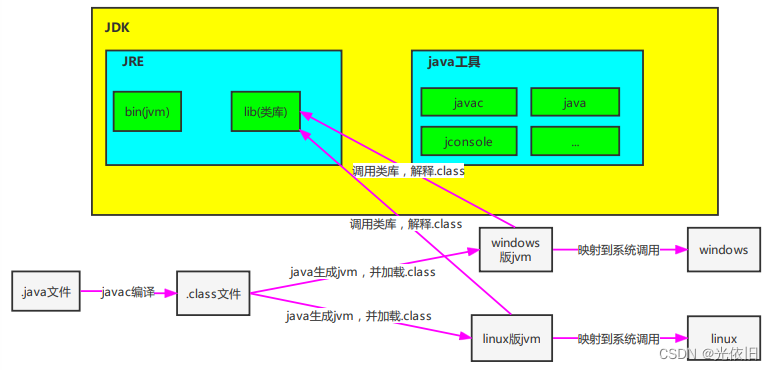
当通过编译器把源代码(.java)编译成字节码文件(.class)后,加载到jvm后,jvm就会通过内置的解释器,把字节码翻译成对应操作系统的机器码,机器码才是操作系统能识别的语言指令。不同的操作系统,有不同的jvm。JVM是建立在具体的计算机操作系统之上的一个虚拟计算机,它屏蔽了与具体操作系统平台相关的信息,使得Java程序只需生成在Java虚拟机上运行的目标代码(.class),就可以在多种平
扫了 GitHub 最火的 61 个 agent skills,一条真注入没挖到,工具却报出 15 个"别装"、11 个满分。逐条打开原文全是误报:防注入的警告被当攻击,Office 的 XML 标准被当后门,脚本首行注释被当隐藏指令。纯静态模式下,这分数只能当复核清单,别当裁决。
在日常的接口交互中,数据的安全性是优先考虑的问题之一。那么一般我们在实际工作中如何去保证数据的安全呢?一般是通过数据加密的方式来处理。加密算法,如果按是否可以把密文还原成明文来划分的话,可以分为可逆加密和不可逆加密。......

持续集成环境给自动化测试以及敏捷实施提供了很大的支持。而主流的持续集成方案有两种:1、svn+jenkins+dockersvn负责代码版本维护,而jenkins负责构建,而docker则负责镜像管理以及运行容器跑应用。2、gitlab+jenkins+k8s大致工作流程:手动/自动构建-> Jenkins 调度 K8S API->动态生成 Jenkins Slave pod-> Slave
