


- @Arvin_FH


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在移动APP架构中,面临安全威胁的目标主要有三个,它们分别是:移动APP、数据传输和服务端。
当然,不同类型的公司,发展过程中给出的薪酬也会有所差异,广深地区这边,根据学员入职安全岗位的整体情况来看,【互联网公司 > 网络/安全公司 ≈ 运营商/国企 > 系统/安全集成商 】,入职薪酬也有不同档次(年薪):8到12w、12到15w、15到20w、20到30w。信息安全是指对信息系统的硬件、软件、系统中的数据及依托其开展的业务进行保护,使得它们不会由于偶然的或者恶意的原因而遭到未经授权的访问
二、企业对法律的适用有较大的自由空间。不管是GDPR还是我国法律,很多时候都提出了一个具体的要求,而企业满足该要求的手段是可以自由裁量的。同样,在GDPR第38(1)中对数据保护官(“DPO”)提出的要求是“在所有与个人数据保护相关的事项中,以一种恰当和及时的方式介入”。考虑到目前我国隐私保护立法还在不断完善的过程,且GDPR各监管机构也仍需给出更多的处罚案例以明确其执法标准,建议企业首先建立一套
在等保测评中-Windows基线加固是很重要的内容,本次分享的是Windows的加固方法。

认证标准基于ISO管理体系的高层架构,对企业的数据安全管理制度,如组织体系建设、制度流程设计、数据资产管理等多方面提出要求,同时对实现数据安全管理方面所需的配套技术措施,如数据识别能力、数据防泄漏、敏感数据防护等进行评价。DSMM是认证依据GB/T 37988-2019《信息安全技术数据安全能力成熟度模型》标准开展,从组织建设、制度流程、技术工具、人员能力4个关键能力维度出发,围绕企业的数据全生命

距离我们将“网络安全与数据合规”(Cybersecurity & Data Compliance)作为合规工作的单独门类已经近四年时间,网络安全与数据合规工作的内涵和外延不断的发生变化,逐步形成了以《网络安全法》(以下简称“《网安法》”)以及《全国人大常委会关于加强网络信息保护的决定》(统称“一法一决定”)为基础,配套法律法规以及国家标准为框架的合规体系。企业无论做什么,第一个要考虑的就是成本,对
作为一个资深多年的等保行业从业者,从2017年网络安全法颁布之后,等保测评行业就开始迎来了奔波发展,里面规定了国家实行网络安全等级保护制度,要求开展等保保护测评。现在测评师行业也迎来了瓶颈,同期的很多人员都已经离开了测评工作,寻求其他工作上的突破。现在网上也有很多相应的教程课程之类的,更多的不过还是需要到所在省的测评机构去任职。不过也有很多是全国的业务,比如像电力行业,铁道行业,交通行业、教育行业
评估团队需根据个人信息的类型、敏感程度、收集场景、处理方式、涉及相关方等要素,对个人信息处理活动进行分类,并描述每类个人信息处理活动的具体情形。数据映射分析的方法为数据调研,具体包括访谈、检査、測试等方式。比如处理活动有个人信息数据去标识化处理、个人信息数据共享、个人信息数据公开披露、个人信息数据删除等活动。根据数据映射表,我们需要得知该系统有哪些个人信息处理活动、场景或组件,一般都是按照场景来开
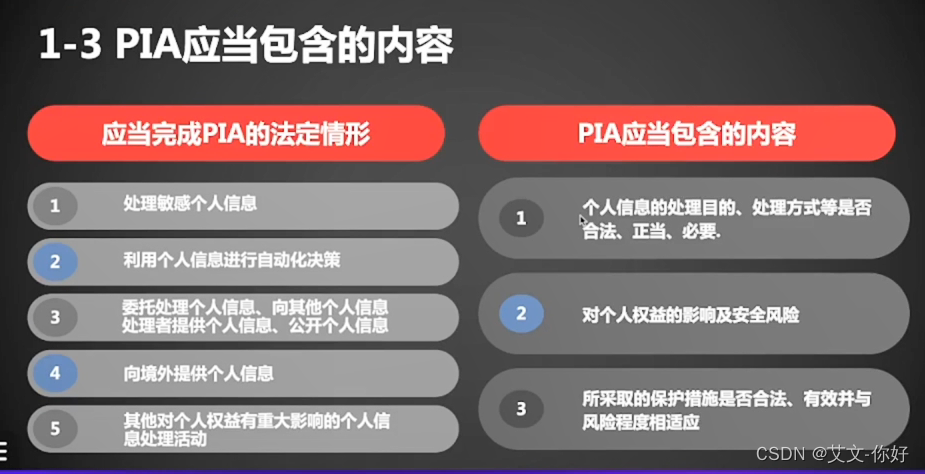
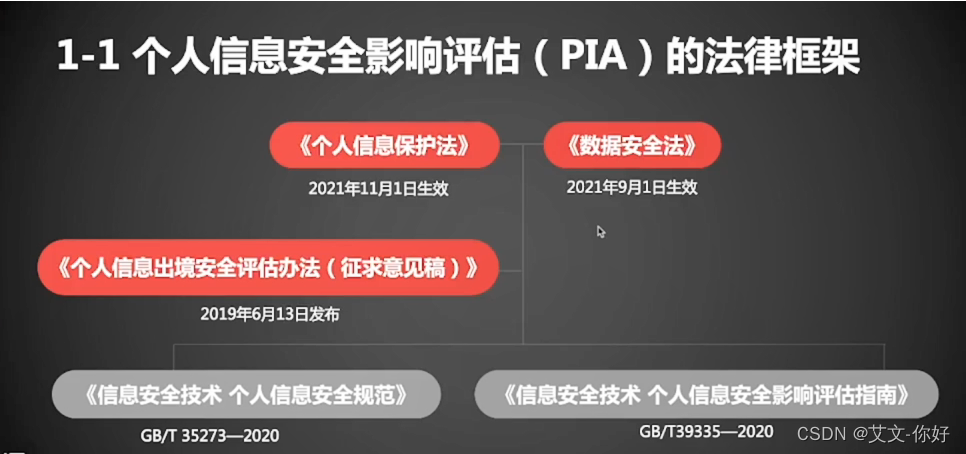
个人信息安全影响评估的法律框架:
第五十九条规定的网络安全保护义务的,由有关主管部门给予处罚。信息系统运营适用的单位要按照《信息安全等级保护管理办法》和《网络安全等级保护定级指南》,初步确定定级保护对象的保护等级,起草《网络安全等级保护定级报告》。按照谁主管谁负责、谁运营谁负责、谁使用谁负责的原则,网络运营者作为等级保护的责任主体,如何快速高效地通过等级保护测评成为企业开展业务前必须思考的问题。信息系统建设整改完成后,运营使用单位