登录社区云,与社区用户共同成长
邀请您加入社区
SSL证书有效期将缩短至47天,一年需续期7-8次,管理复杂度激增。传统手动续期依赖人力记忆,极易出错。工具如certbot仅解决签发,无法覆盖部署、重载、CDN同步等环节。作者推出SSLBot,通过Agent主动连接、部署校验回滚、最小权限设计,实现证书全链路自动化管理,并提供可视化控制台,支持多环境统一运维。适合多站点、跨平台团队,真正让“证书管理”从“排期问题”变为“无需记忆”的系统工程。
软件在Windows系统运行时,如果未经过代码签名,系统可能提示“未知发布者”。这类提示会影响用户对软件来源和安装安全的判断。代码签名证书的作用,是向操作系统和用户证明软件发布者的身份,并说明软件在签名后未被篡改。代码签名证书按验证方式主要分为OV(组织验证)和EV(扩展验证)两类。OV代码签名证书验证企业基本身份信息,适合常规商业软件和企业内部工具;EV代码签名证书验证更严格,主要用于Windo
TS200-2280 V2 iBMC导入SSL证书后浏览器仍显示不安全问题案例分析
如果确认服务器已被植入后门,建议第一时间隔离服务器、备份必要数据,并全面排查攻击入口。,是指攻击者在成功入侵服务器后留下的隐藏程序或恶意脚本,用于再次进入系统、窃取数据或控制服务器。服务器运行一段时间后,如果发现 CPU、内存或带宽占用异常,或者业务出现莫名其妙的访问记录,就需要警惕服务器是否被植入了后门程序。是否被异常修改,例如是否新增了未知用户、SSH 公钥是否被替换,或重要系统文件近期是否发
配置 Nginx 的 SSL 证书,简单来说就是让你的网站从 HTTP 升级到 HTTPS,核心是获取证书并在 Nginx 配置中关联证书文件。· 如果是旧版 Nginx(1.15.0以下),请将 listen 443 ssl;· 获取文件:在云服务商(如阿里云、华为云)下载证书,选择 Nginx 类型。打开浏览器访问 https://你的域名,检查地址栏是否有小锁图标,安全即代表配置成功。· 上
用您的证书替换用您的私钥替换确保证书包含所有必要的主机名/IP重启运行时。
OpenPLC Runtime v4 安全特性摘要 OpenPLC Runtime v4 提供了全面的安全防护,包括: TLS/HTTPS安全 自动生成2048位RSA自签名证书 支持自定义证书替换 严格的证书验证机制 认证系统 采用JWT令牌认证 密码多层保护(哈希+盐值+胡椒值) 安全配置管理 文件上传防护 ZIP文件路径遍历检测 文件大小和压缩比限制 扩展名白名单机制 进程与网络安全 严格的
需要一台公网服务器以及安装好的nginx、apache或其它web server并监听了80端口的服务。ISP服务提供商的云服务器管理平台上的防火墙或安全组里开放80、443等默认端口。
nginx ssl 自定义 错误页面
nginx配置SSLhttps
本文介绍了如何通过Nginx配置实现同一域名下不同路径访问不同后端服务。具体方法是通过设置路径转发规则,如将abc.com/halo转发到192.168.1.2:666,将abc.com/index转发到另一端口。同时说明了HTTPS配置方法,使用Let's Encrypt证书。这种方案可以实现单一域名、单一端口访问多个业务系统,通过路径区分不同项目,适用于内网服务通过外网域名访问的场景。
2、购买后,【创建证书】,提交之后需要等待验证,验证通过会短信+邮箱提醒。2、【域名持有者信息修改(过户)】,创建【信息模板】,进行【提交】4、【域名持有者实名认证】中,选择模板进行【提交】1、打开阿里云【云解析DNS】,添加上我们的域名。1、打开阿里云【域名】控制台,进行【模板验证、2、找到尚未被注册的域名,点击【立即注册】3、选择需要购买的年限,创建模板信息,需要。3、提交之后,需要等待注册局
单个服务器配置多个SSL域名时需要注意:443端口只能有一个default_server配置。若出现"duplicate default_server"错误,是因为在多个配置文件中重复定义了default_server指令。正确的做法是保留主域名的default_server设置,其他域名的配置中移除该标记。通过移除重复的default_server声明即可解决此Nginx配置
简介:windows系统更新时会更新成新的TLS协议与密码套件,此时链接sqlsever数据库时就可能出现“已成功与服务器建立连接,但在登录过程中发生错误,错误代码0 - 远程主机强迫关闭了一个现有的连接”错误弹窗。原因:通常由TLS协议不兼容、网络配置错误或服务器端异常导致。
如果没有,接下来进入到你的解压缩后的nginx目录,注意这里不是nginx安装目录,是解压缩后的目录,我的是在(/user/local/nginx-1.24.0),进入到你的nginx安装目录下面,我的目录是在(/usr/local/nginx),如果你的nginx安装步骤和我一致的话。将下载好的证书上上传到服务器,我将证书放在了/usr/local/nginx/conf目录下的ssl文件夹。停掉
本文介绍了如何通过源码安装Nginx并添加nginx-acme模块来实现Let's Encrypt证书的自动管理。主要内容包括:1)下载Nginx和nginx-acme源码;2)配置编译环境并编译模块;3)配置Nginx编译参数并安装;4)配置证书自动申请和续期的Nginx配置;5)创建systemd服务管理Nginx;6)测试证书自动续期功能。该方案可以实现HTTPS证书的全自动管理,无需额外工
在对应的 server { listen 80;续签成功后证书会被覆盖,你无需改 Nginx;(如果你还没写 443 段,就加一个)
本文详细介绍了在CentOS系统上为Nginx配置SSL证书的完整流程:1)安装Nginx和OpenSSL;2)上传证书文件到/etc/nginx/ssl/并设置权限;3)编辑Nginx配置文件,配置HTTP重定向和HTTPS服务;4)测试配置并重载Nginx;5)设置防火墙允许HTTPS流量;6)验证SSL配置。文章特别强调现代网站应全面使用HTTPS,并指出HTTP/2和TLS1.3已显著降低
关于nginx上传CA证书后报错的环境问题排查
MQTT(Message Queuing Telemetry Transport,消息队列遥测传输协议)是一种基于发布/订阅(Publish/Subscribe)模式的轻量级通信协议,协议开销小、功耗低,是物联网领域最常用的协议之一,也非常适合手机 App 与开发板、传感器等设备之间互发消息。准备一台 MQTT 服务器(Broker)——本文使用 EMQX 平台的 Serverless 服务免费创
解决 The TLS certificates for the following protocols have expired: FTP, Administration.
本文介绍了Nginx配置HTTPS服务的完整流程:1) 申请域名和SSL证书;2) 在default.conf中配置443端口监听,设置证书路径、加密协议和Gzip压缩;3) 保留原有80端口配置以实现HTTP访问;4) 包含API代理和/test测试接口的特殊配置;5) 提供证书验证方法,包括检查文件路径和使用openssl命令比对证书与私钥的MD5值。最后通过nginx -s reload重启
MySQL 8默认启用SSL安全连接,并支持强制要求SSL连接。服务器会自动生成自签名证书,存放于数据目录中。配置方法包括:1) 在服务器端设置require_secure_transport=ON强制SSL;2) 指定ssl_ca、ssl_cert等证书路径;3) 客户端通过--ssl-mode参数选择不同安全等级(DISABLED到VERIFY_IDENTITY)。创建账号时可指定requir
Hexo是一款基于NodeJS的静态博客框架,依赖少且易于安装使用,可以方便地生成静态网页。本文记录Windows安装hexo,配置第三方主题Fluid,并配置nginx的全过程。
Redis 是一个开源的高性能键值数据库,redis-py 则是官方推荐的 Python 客户端。本指南介绍如何安装 redis-py、连接到 Redis 服务器、执行常见读写操作,以及获取更多进阶使用资源。
本文介绍了如何在FreeSSL平台上获取并自动配置免费的SSL证书。首先,用户需注册FreeSSL账号并绑定域名,通过配置域名解析完成验证。接着,在服务器上申请证书并设置存放目录。若在注册ACME账户时遇到异常,可通过命令行工具安装并注册。申请证书后,部署时可能会遇到Nginx启动失败的问题,建议手动重启Nginx。自动续期功能尚未验证。整体流程包括账号注册、域名绑定、证书申请与部署,以及可能的故
命令3、在我们执行完做命令后,我们可以查看到在nginx解压目录下,objs文件夹中多了一个nginx的文件,这个就是新版本的程序了。步骤一:我们先来到当初下载nginx的包压缩的解压目录,如果你是看小编写的教程安装的,解压目录应该在“/usr/loacl/src/”,绝大多数应该都是在这个目录下的,已经是一种规范了。命令2、执行make命令,但是不要执行make install,因为make是用
提交csr之后灯带审核下载证书,下载下来的证书如下,我们将crt合并一下。目录地下会生成name.csr name.key。将csr复制到 godaddy。nginx文件配置示例。
文章摘要: 由于nginx版本存在安全漏洞,需通过升级来修复。升级过程分为五个步骤:1. 下载最新版本nginx安装包;2. 解压并修改源码,隐藏版本和代理名称;3. 备份原nginx配置和启动文件;4. 配置和编译新版本nginx,处理可能出现的错误;5. 替换nginx启动文件并重启服务。文章详细介绍了每个步骤的操作方法,特别是针对配置和编译过程中可能遇到的错误提供了解决方案,确保升级顺利完成
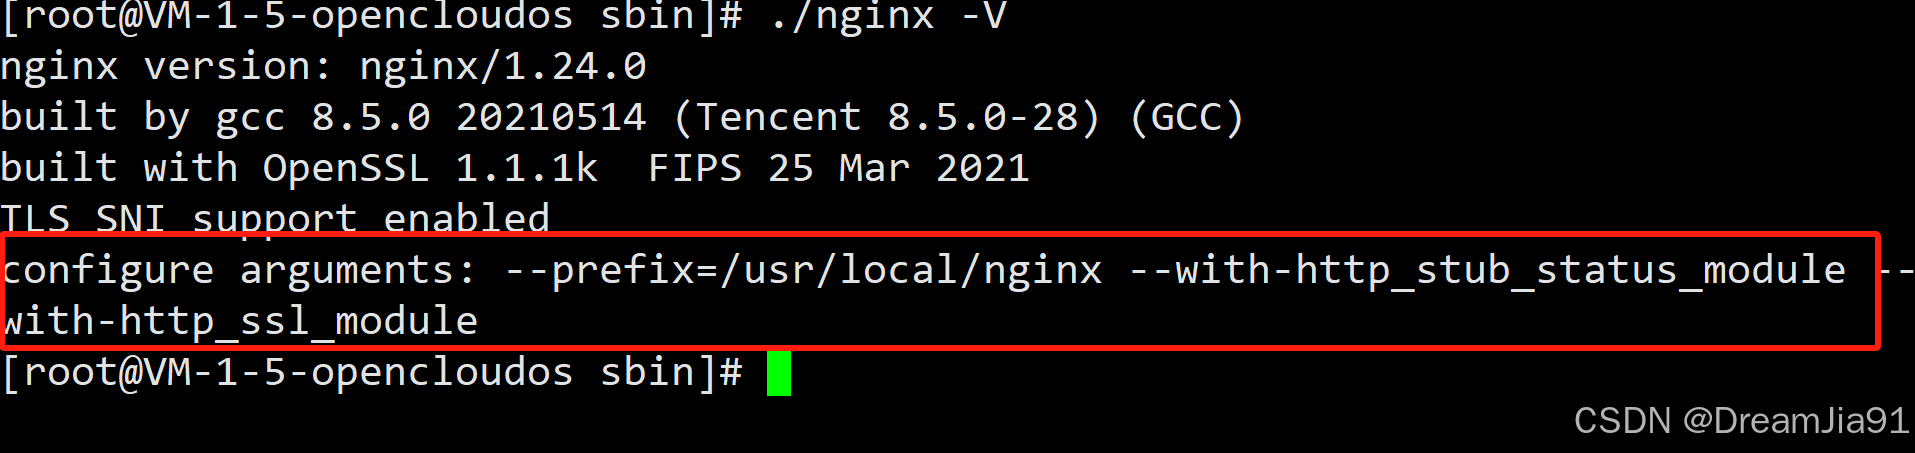
我之前部署的Nginx没有安装ssl,在网上试了很多方法,一直安装不了,索性直接卸载干净,从新安装版本高一点的Nginx并配置ssl模块等。提示:以下是本篇文章正文内容,下面案例可供参考。
2024年最新稳定版本——Nginx v1.28.0正式发布,本次更新基于前沿的主线版本1.27.x,融合多项核心性能优化、安全增强和新特性开发,全方位提升复杂场景下的表现与安全性。随着HTTP/3(基于QUIC)协议逐渐普及,网络服务对安全性能、连接稳定性与负载均衡的要求日益提升,Nginx作为业界标杆产品,持续加码对前沿技术的支持和底层性能强化。本版本整合了1.27.x主线分支的创新成果,涵盖
【代码】centos7使用certbot完成nginx ssl证书续期。
用于测试添加自动续签证书
SMTP发件服务器地址:smtp.163.com 安全类型:SSL 端口号:465 / 994注:1、126邮箱的SMTP服务器地址:smtp.126.com ,yeah邮箱的SMTP服务器地址:smtp.yeah;2、若安全类型选择“无”,则需将端口号修改为 25。SMTP发件服务器地址:smtp.126.com 安全类型:SSL 端口号:465 / 994注:1、163邮箱的SMTP服务器地址
发现无法启动,报nginx:[emerg]unknown directive ssl错误。然后把编译好的文件替换之前的,在此之前你可以先备份一下原来的文件。新购买的服务器,配置了一下Nginx的ssl证书,具体如下。打开编译目录,假设是 /home/nginx-1.26.3。说明SSL可用,再启动Nginx就正常了。如果看到这样的结果就表示安装成功了。最后,查看一下是否安装成功。
二、 创建php7.4 dockerfile,需要必须扩展, 上传到阿里云镜像仓库(公有,不需要密码)在rancher 控制台部署服务,镜像采用的上面的阿里云公有仓库的,映射配置文件、项目目录、日志等。下面的nginx配置的都是80端口,在ingerss配置完https后,就显示443了。nginx有两个pod ,对应两个域名,一个前端,一个后台管理,这是最后部署完的截图。一、创建nginx do
linux系统生成ssl证书后nginx配置,根据要求填写证书申请相关信息。记得重启nginx!
驱动程序无法通过使用安全套接字层(SSL)加密与 SQL Server 建立安全连接。错误:“The server selected protocol version TLS10 is not accepted by client preferences [TLS13, TLS12]修改DataGrip安装目录下的\jbr\conf\security\java.security文件。
注意主机记录名就是 _acme-challenge 不需要加后面的域名,Certbot 可能会连续要求两次添加,就像图片里一样,每次添加完按 Enter 即可。最后等待几十秒,确保 DNS 传播开来,这时可以删除 DNS 解析记录了。
通过mginx反向代理实现米家集成的加密访问
在Microsoft SQL Server(MSSQL)中开启SSL加密,可以确保客户端与服务器之间的通信数据在传输过程中被加密,从而提高安全性。
本文介绍如何在Apache服务器配置单域名或多域名以及通配符域名的SSL证书。成功配置SSL证书后,您将能通过HTTPS加密通道安全访问Apache服务器,确保数据传输的安全性。
记录如何代理wordpress以及给网站添加ssl证书
2.将证书文件和私钥文件(.pem和.key文件)上传到Nginx服务器的证书目录(/usr/local/nginx/conf/cert)。5.验证SSL证书是否配置成功,证书安装完成后,您可通过访问证书的绑定域名验证该证书是否安装成功。1.执行以下命令,在Nginx的conf目录下创建一个用于存放证书的目录。3.编辑Nginx配置文件nginx.conf,修改与证书相关的配置。在nginx.co
1、如何更新NAS服务器域名的SSL证书。我们首先进行证书的延期申请,并下载证书, 这里选择apache服务格式下载。自从我们为NAS服务申请了域名证书之后,大大方便了NAS服务器的访问效率与安全性。5、选择确定,系统会重启服务器之后,证书更新为新证书。4、选择导入证书,把刚才下载的新的证书文件依次导入。2、打开NAS服务器,进入控制面板,安全性,证书。3、新增证书,选择替换已有证书。
现在,域名解析到 Nginx 配置就完成了,并且支持 HTTPS!
1.来到服务器的此位置(这里是默认位置,这里找不到的话可以用find命令找找,如:find. -name '*nginx*',即查找本目录下名称包含nginx的文件夹或文件),可以查看到nginx.conf配置文件。如果无法通过上传新证书的方式,通过vi文本编辑器,将新下载的证书和秘钥的内容替换到full_chain.pem和private.key这两个文件中。4.下载我们在证书申请平台获得的证书
处理ssl组件缺失问题
ssl
——ssl
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 北京朝阳AI社区

 openEuler 社区


 乐奇 Rokid 开放社区


 人工智能6S服务平台