- @A1_3_9_7


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Kali Linux 是基于 Debian 开发的专业渗透测试操作系统,由 Offensive Security 官方维护,专为网络安全攻防、漏洞测试、安全研究打造。系统内置海量主流攻防工具,无需手动复杂配置,常用核心工具包括:🔹Nmap:全网端口扫描、主机探测、服务识别🔹:业界顶级渗透测试框架🔹:离线密码爆破工具🔹Wireshark:网络流量抓包分析🔹Burp Suite:Web 漏洞
Wireshark 是一款功能强大的网络协议分析器,最早由 Gerald Combs 于 1998 年开发,经过多年发展,已成为网络诊断和分析的首选工具。它支持实时捕获数据包并提供详尽的解码信息,适用于多种操作系统,包括 Windows、macOS 和 Linux。本文将为您全面剖析 Wireshark 的强大功能,从基础到高级,让你快速掌握这个神器!💡。
网络安全专业机构制定的一套标准、准则和程序,旨在帮助组织了解和管理面临的网络安全风险。优秀的安全框架及模型应该为用户提供一种可靠方法,帮助其实现网络安全建设计划。对于那些希望按照行业最佳实践来设计或改进安全策略的组织或个人来说,网络安全框架及模型是不可或缺的指导工具。使用安全模型对业务安全进行总结和指导,避免思维被局限,出现安全短板。本文仅做简单介绍,做到穿针引线的作用,详细介绍等后续安排。
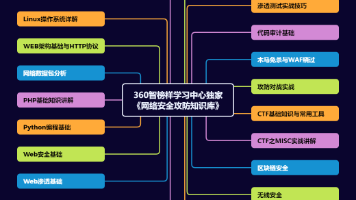
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。ⅳ. 在 Intruder 模块中选择"Positions",选择"清除",选中需要爆破的位置,选择"添加",会发现在爆破的内容前后加上了 ∮。c. 如果第⼀次配置,这里应该为空 ,则选择"添加",目标Host为 * ,代理主机
目标:像了解自己家一样熟悉计算机的构造和运作方式。信息安全核心价值观:CIA原则(机密性、完整性、可用性),守护数据安全的金科玉律。网络攻击套路解析:扫描、嗅探、各种奇葩攻击手段,知己知彼,百战不殆!:SQL注入、XSS、CSRF、文件包含、文件上传,个个都是拦路虎!:Burp Suite抓包神器、OWASP ZAP渗透测试仪,黑客的左膀右臂。学习内容:栈溢出、格式化字符串漏洞、堆溢出:底层漏洞三
网络安全细分领域多,知识繁杂。如果选择学习网络安全,就要准备好坚持下去,否则不如趁早放弃,节省精力和时间。01拼命自学三分天注定,七分靠打拼,如果想要做好自学,请做好两点:一是确保学习时间,二是确保能坚持下去。大家学习的出发点各有不同,无论你是出于兴趣爱好,还是职业发展的考虑,都要记住一点,要么好好学下去,要么趁早放弃。起跑的赛道拥挤不堪,终点线的风景却少有人欣赏。如果不知道怎么学,从哪里学。有一

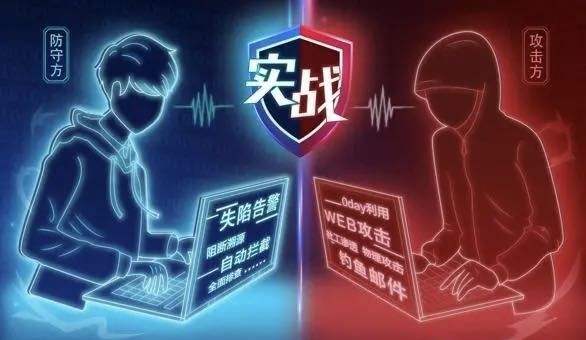
(1)收集窃取行为信息:敏感文件读取行为例如(linux系统下:passwd文件、web中间件配置文件等)、数据库敏感信息窃取等行为,提取在排查范围内的服务器、终端、应用系统等的告警日志,并进行分析,发现可能窃取数据的攻击行为。(2)如跨网、迂回攻击,则根据攻击告警以及工具日志进行攻击结果分析,如果攻击成功,则根据日志进行证据采集以及分析攻击广度以及攻击深度,并向处置组递交研判单。(3)若为终端设
另一个巧妙的用途是注入 SQL 查询,使得查询最终为SELECT * from accounts where user=‘admin’ and password=‘wrong_password’ or 1=1,这可能会以管理员身份登录我们,而根本不知道密码,因为如果查询评估 1 为,则 and 语句中的第二种情况将为 True等于 1。与 Kali Linux 上的大多数工具一样,Knock 是开
本文介绍了暴力破解技术及其两种方式(密码爆破和密码喷洒),详细解析了6款常用工具:Hydra、xhydra、Medusa、pydictor、burpsuite和hashcat,涵盖其功能特点和使用场景。同时指出暴力破解需要字典和计算资源,在面对验证码和登录限制等防护机制时会失效,为网络安全学习提供实用参考。暴力破解就是通过不断穷举可能的密码,直至密码验证成功,暴力破解分为密码爆破和密码喷洒,密码爆
数组是最基本的数据结构之一,是一组固定大小的连续内存位置,每个元素的类型相同。数组通过索引访问元素,索引从0开始。操作时间复杂度说明访问元素O(1)通过索引直接访问插入元素O(n)需移动后续元素删除元素O(n)需移动后续元素链表是一种线性数据结构,由节点组成,每个节点包含数据和指向下一个节点的指针。常见的链表有单向链表和双向链表。操作时间复杂度说明访问元素O(n)需从头遍历插入元素O(1)仅需调整