登录社区云,与社区用户共同成长
邀请您加入社区
TS200-2280 V2 iBMC导入SSL证书后浏览器仍显示不安全问题案例分析
配置 Nginx 的 SSL 证书,简单来说就是让你的网站从 HTTP 升级到 HTTPS,核心是获取证书并在 Nginx 配置中关联证书文件。· 如果是旧版 Nginx(1.15.0以下),请将 listen 443 ssl;· 获取文件:在云服务商(如阿里云、华为云)下载证书,选择 Nginx 类型。打开浏览器访问 https://你的域名,检查地址栏是否有小锁图标,安全即代表配置成功。· 上
用您的证书替换用您的私钥替换确保证书包含所有必要的主机名/IP重启运行时。
OpenPLC Runtime v4 安全特性摘要 OpenPLC Runtime v4 提供了全面的安全防护,包括: TLS/HTTPS安全 自动生成2048位RSA自签名证书 支持自定义证书替换 严格的证书验证机制 认证系统 采用JWT令牌认证 密码多层保护(哈希+盐值+胡椒值) 安全配置管理 文件上传防护 ZIP文件路径遍历检测 文件大小和压缩比限制 扩展名白名单机制 进程与网络安全 严格的
本教程介绍如何使用nginx配置同一域名下的多个子域名反向代理不同内网业务。通过Let's Encrypt申请证书后,在nginx中设置不同子域名(如halo.abc.com、ssr.abc.com)分别指向内网不同端口服务(192.168.1.2:666和888)。教程详细说明了证书配置、监听端口检查及配置文件修改步骤,并提供了测试访问方法和扩展更多子域名的操作指引。
本文介绍了如何通过Nginx配置实现同一域名下不同路径访问不同后端服务。具体方法是通过设置路径转发规则,如将abc.com/halo转发到192.168.1.2:666,将abc.com/index转发到另一端口。同时说明了HTTPS配置方法,使用Let's Encrypt证书。这种方案可以实现单一域名、单一端口访问多个业务系统,通过路径区分不同项目,适用于内网服务通过外网域名访问的场景。
本文介绍了如何使用 Nginx 搭建正向代理服务器,支持 HTTP 和 HTTPS 网站代理,并提供了详细的代码和配置示例。通过本文的学习,您可以掌握搭建正向代理的基础知识,并能在实际项目中应用。代理服务器是一种非常强大的工具,能够帮助我们隐藏客户端信息、绕过 IP 限制等。合理的配置和优化可以提升代理服务器的性能,从而满足实际应用中的需求。
验证方式是否必须先解析 DNS适用场景优缺点HTTP-01✅ 是单服务器、简单 Web优点:简单,缺点:多服务器管理复杂DNS-01❌ 否多服务器、CDN、GTM优点:统一管理、灵活;缺点:需要修改 DNS💡推荐:多服务器、负载均衡或 CDN 场景使用DNS-01 验证,申请一次证书即可在所有服务器共享,管理成本最低。
Linux Web 服务是指在 Linux 操作系统上运行,用于处理 HTTP/HTTPS 请求、提供网页内容或 API 服务的软件,核心以和为主,覆盖从通用场景到高性能、轻量场景的不同需求。常见问题与优化listen。
阿里云ECS服务器网站配置HTTPS连接
加密技术主要包括对称加密和非对称加密两种方式。对称加密使用同一密钥进行加解密,速度快但密钥分发不安全;非对称加密采用公钥/私钥对,解决了密钥分发问题但速度较慢。实际应用中(如HTTPS)通常结合两者优势:先用非对称加密传输对称密钥,再用对称加密处理数据。数字证书则用于验证公钥真实性,防止中间人攻击。这种组合方案既确保了安全性,又保证了传输效率。
nginx.csr 是证书签名请求文件,包含公钥和身份信息,用于申请数字证书 --》提交一个申请表格,用来搜集信息的。:这一行指定了私钥文件的路径。私钥是与SSL证书相关联的密钥,用于解密和验证服务器证书,私钥文件名为"ca.key"证书是绑定到域名上的,要访问web服务器的时候,使用域名去访问https://www.huang.com。nginx.crt:生成的数字证书文件,包含服务器的公钥、身
解决 The TLS certificates for the following protocols have expired: FTP, Administration.
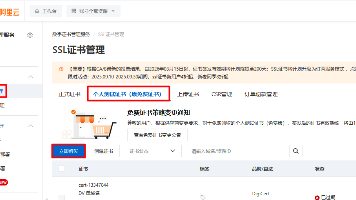
本文介绍了配置服务器Nginx的完整流程:1)在阿里云购买域名并完成解析配置;2)申请免费SSL证书并进行DNS验证;3)将证书文件上传至服务器Nginx的conf目录;4)修改nginx.conf配置文件,参考官方示例配置HTTPS服务。整个过程涉及域名解析、证书申请、服务器配置等关键步骤,最终实现网站HTTPS加密访问。
Hexo是一款基于NodeJS的静态博客框架,依赖少且易于安装使用,可以方便地生成静态网页。本文记录Windows安装hexo,配置第三方主题Fluid,并配置nginx的全过程。
方法难易程度适合人群优点缺点SSLKEYLOGFILE法简单⭐️开发、测试人员官方支持,稳定仅限浏览器端抓包Fiddler代理法简单⭐️⭐️测试人员、前端开发图形界面易用必须安装证书代理mitmproxy中等⭐️⭐️⭐️技术爱好者、自动化可扩展性强,极客风格命令行操作稍复杂Burp Suite偏难⭐️⭐️⭐️⭐️渗透测试、安全人员专业性极强新手上手难,专业版贵简单快速抓个包?直接用SSLKEYLO
在当今数字化时代,保障网站数据传输的安全性至关重要。HTTPS 协议通过使用 SSL/TLS 加密技术,能够有效防止数据在传输过程中被窃取或篡改。本教程将详细介绍如何在 Ubuntu 22.04 系统上,使用 Python 3.11 和 FastAPI 框架搭建一个带有免费 SSL 证书的 HTTPS 服务器。
注意主机记录名就是 _acme-challenge 不需要加后面的域名,Certbot 可能会连续要求两次添加,就像图片里一样,每次添加完按 Enter 即可。最后等待几十秒,确保 DNS 传播开来,这时可以删除 DNS 解析记录了。
【代码】c#-无证书访问HTTPS接口。
如果问题仍然存在,可以逐步排查后端和网络问题,结合 Nginx 的错误日志进行进一步诊断。错误时,通常表示后端服务器未能在规定时间内响应请求。如果后端服务响应较慢或不可用,需优化后端服务。
应用层是计算机网络体系结构的最顶层,它直接面向用户和应用程序,解决通过应用进程的交互来实现特定网络应用的问题,是设计和建立计算机网络的最终目的,也是计算机网络中发展最快的部分。应用层协议定义了应用进程间通信和交互的规则,这些协议主要解决的是网络应用程序与网络服务之间的通信问题。
要使用Python命令行搭建HTTPS服务器,您可以使用http.server模块(在Python 3.x中可用),并结合ssl模块来创建安全的HTTPS连接。
HTTP 工作在 TCP/IP 模型之上,通常使用端口 80。
参考:https://kubernetes.github.io/ingress-nginx/user-guide/nginx-configuration/annotations/#server-side-https-enforcement-through-redirect。到这里可以看到 配置是没有问题的, 80端口的流量确实是指到了tohttp端口(2443),但这个端口又是什么端口呢。为什么会
因为一些原因,客户需要更换域名和证书,而原有系统在用,包含一个APP,一个小程序,一个web站点。需要做到无感更换域名。查阅资料后发现nginx可以支持配置多个ssl证书。如域名www.aa.com和www.bb.com都配置ssl证书,并且都正常访问。以上就是今天的内容,nginx配置多个ssl证书和域名。
OSI模型和TCP/IP模型。在这篇博文中,我们将重点关注TCP/IP模型,它是互联网协议的核心。应用层传输层网络层数据链路层应用层:为用户提供网络服务,优化用户体验。传输层:确保数据在网络中的完整性和顺序,提供可靠或不可靠的传输方式。网络层:负责路由和寻址,使数据包从源到目的地有效传输。数据链路层:处理数据在物理连接间的传输,确保数据帧的完整性。
生成CA私钥生成CA根证书。
TCP 是面向连接的、可靠的、基于字节流的传输层通信协议。面向连接:一定是「一对一」才能连接,不能像 UDP 协议可以一个主机同时向多个主机发送消息,也就是一对多是无法做到的;可靠的:无论的网络链路中出现了怎样的链路变化,TCP 都可以保证一个报文一定能够到达接收端;字节流:消息是「没有边界」的,所以无论我们消息有多大都可以进行传输。并且消息是「有序的」,当「前一个」消息没有收到的时候,即使它先收
HTTPS工作过程中涉及到的密钥有三组第一组(非对称加密):用于校验证书是否被篡改,服务器持有私钥(在申请证书时获得),客户端持有公钥(操作系统中包含了可信任的CA机构有哪些,同时包含了对应的公钥)。服务器在客户端请求时,返回携带签名的证书,客户端通过公钥对证书进行验证,保证证书的合法性,进而保证证书中携带的服务端公钥的权威性。第二组(非对称加密):用于协商生成对称加密的密钥,客户端收到CA证书中
输入URL之后的全过程URL URIDNS (Domain Name System)为什么分布式域名的层级关系解析过程递归查询和迭代查询HTTP特性版本演变0.91.01.1问题优化2兼容改变推送实现与HTTP1对比并发实现缺陷3特点QUIC协议缓存强制缓存协商缓存基于`Last-Modified`和`If-Modified-Since`的协商缓存基于`ETag`的协商缓存HTTPS(Hyper
application.yaml 下 修改springdoc配置修改为如下配置application-test.yaml 下 修改management 配置nginx.conf进行配置对nignx进行热补丁。
我这里的python环境是python3.11版,解决方法就是找到warnings里面给出的connectionpool.py文件打开,在from…这个虽然没问题,但是看到还是很烦,网上查了查解决方法,有些压根没用,试了集中,发现还是这种管用。
在浏览器访问https//xxx.xxx.xxx.xxx:443。
将下载的zip文件解压后,把里面的证书文件,上传到服务器,这里我用的宝塔面板,对应的路径为/www/server/panel/vhost/cert/你的域名/ ,上传好之后,修改nginx配置。另外为了兼容宝塔面板的操作,保存后可以在nginx配置菜单中选择“ssl ”=> “其他证书” 然后填写上key和证书内容。里面内容就是填写,你的域名.pem 和 你的域名 .key两个文件里的值(用记事本
位置:/etc/letsencrypt/live/test.test.com 下面。看到上面图片后,在新网上继续生成一条text记录,首先在新网上创建一个A链接,域名与服务器做绑定。证书可以自动续签的,打开服务,设置开机自启动。但是要监听续签之后要重新加载nginx配置。保存之后,执行回车,就会生成证书了。3. 配置nginx。
dotnet dev-certs https --trust // 然后生成并信任新的开发者证书。dotnet dev-certs https --clean // 首先清理现有的开发者证书。
本文主要介绍如何利用Dockerfile部署Nginx服务,并实现HTTPS功能,为其Web应用程序提供更加安全、稳定的服务!
针对以上面试题,小编已经把面试题+答案整理好了针对以上面试题,小编已经把面试题+答案整理好了[外链图片转存中…(img-LoUaxcpU-1714432198179)][外链图片转存中…(img-tnv1E3iZ-1714432198180)][外链图片转存中…(img-o07HxeYq-1714432198181)]
选择服务器证书--点击服务器--点击快要过期的证书(alias 2021/6/7 20:00:00)--选择导入。注意:这里你会看到有两个alias,因为快过期的证书也在这,需要对应时间把之前证书删掉,在添加新的证书,就能区分开两个alias哪个才是新替换的。(证书和密码,一般老板会给你,直接放在服务器原证书的位置就行)选择对应需要更新证书的网站---选择绑定。证书是阿里云上下载的,导入pfx证书
计算机网络是指将地理位置不同的具有独立功能的多台计算机及其外部设备,通过通信线路和通信设备连接起来,在网络操作系统、网络管理软件及网络通信协议的管理和协调下,实现资源共享和信息传递的计算机系统。它主要由通信子网和资源子网组成。
【代码】若依nginx配置HTTPS、静态资源配置。
listen 443 ssl; 指定该服务器块监听 443 端口,并启用 SSL 。ssl_certificate 和 ssl_certificate_key 分别指定 SSL 证书文件和密钥文件的路径。ssl_protocols 指定允许的 SSL 协议版本。ssl_prefer_server_ciphers 开启后,服务器端的优先级更高,选择服务器端的加密套件。ssl_session_cach
openssl req命令主要的功能有,生成证书请求文件, 查看验证证书请求文件,还有就是生成自签名证书。主要参数主要命令选项:-new:说明生成证书请求文件-x509:说明生成自签名证书-key:指定已有的秘钥文件生成秘钥请求,只与生成证书请求选项-new配合。-newkey :-newkey是与-key互斥的,-newkey是指在生成证书请求或者自签名证书的时候自动生成密钥,然后生成的密钥名称
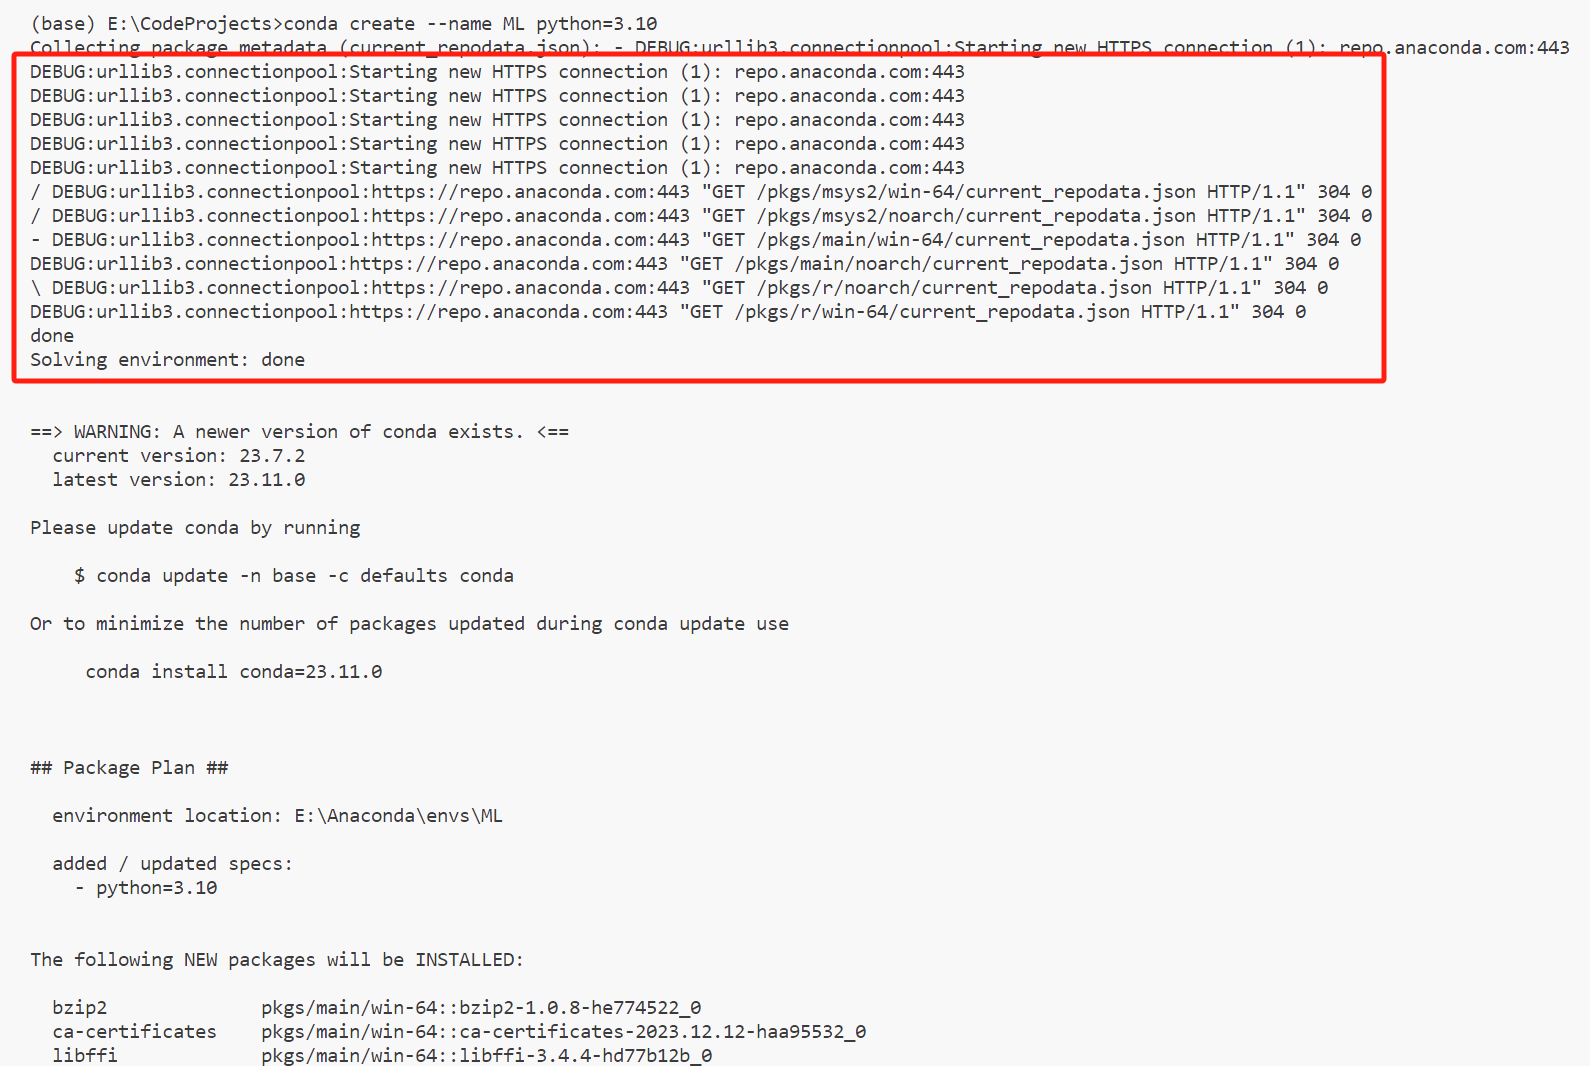
【Anaconda】DEBUG:urllib3.connectionpool:Starting new HTTPS connection (1): repo.anaconda.com:443如何解决?
我们将详细描述在Kubernetes环境中生成服务端和客户端证书,并配置Ingress进行HTTPS双向认证的步骤。此外,我们还会探讨如何配置客户端证书的证书吊销列表,以满足客户的需求。
nginx配置ssl 实现https开头安全访问
关于Windows2008R2服务器,Https未能创建 SSL/TLS 安全通道。Could not create SSL/TLS secure channel解决方案
请注意,要确保后端的HTTP服务已经正常启动,并且能够处理来自Nginx的转发请求。此外,确保防火墙和安全组规则允许Nginx服务器和后端服务之间的通信。替换为你的后端HTTP服务的地址,可以是IP地址或域名。这样,Nginx会将收到的HTTPS请求转发到后端的HTTP服务。这样配置后,当有HTTPS请求访问Nginx时,Nginx会将请求转发到后端的HTTP服务,并将HTTP响应返回给客户端。打
nginx部署以及反向代理多域名实现HTTPS访问
nginx: [emerg] SSL_CTX_load_verify_locations("/opt/nginx/conf/none") failed (SSL: error:02001002:system library:fopen:No such file or directory:fopen('/opt/nginx/conf/none','r') error:2006D080:BIO rou
https
——https
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区