登录社区云,与社区用户共同成长
邀请您加入社区
for。
大型分布式redis+solr+Linux+nginx+springmvc+mybatis电商项目—45845人已学习课程介绍中国移动省级网上商城项目,用于建立网上终端、营销案和号卡在线销售及相关辅助功能,后台包含商品管理、订单管理、类目管理、客户管理、合作商管理、客服管理、支付平台、内容管理等,很大程度上分担了人工的压力,前台包括个人中心,购物车,商城首页,频道页,商品详情页...
本文介绍了Docker操作Solr容器的基本命令流程。首先通过docker run启动Solr 8.11.3容器并映射端口8983,然后演示了文件挂载操作,将容器内的/opt/solr和/var/solr目录复制到宿主机。文章还提供了容器启动的两种方式(带挂载参数和简单启动),并详细列出了常见容器管理命令,包括查看运行状态、停止/启动/删除容器等操作。当遇到容器命名冲突时,建议先移除已有容器再重新
一、使用docker命令查看solr版本(也可以去docker仓库查看:https://hub.docker.com/_/solr/)docker search solr二、可以拉取对应版本(我这使用的版本是8.11.1)docker pull solr:8.11.1三、创建容器docker run --name my_solr -d -p 8983:8983 solr:8.11.1run 运行容
先来谈谈本人奋战3天趟过的坑版本选择问题:第一次入坑,选择的是JDK1.8+tomcat8.5+solr6.6,网上搜索各种教程,最后给我来了个JDK版本不匹配。这不是逗我呢!第二次入坑,果断降低solr的版本,选择的是,JDK1.8+tomcat8.5+solr4.10.0,最终又是以失败告终,具体原因没搞明白!第三次尝试,按照网上的说法,抛弃tomcat,最终选择的是JDK1
Elasticsearch使用的是 term frequency/inverse document frequency算法,简称为TF/IDF算法。TF词频(Term Frequency),IDF逆向文档频率(Inverse Document Frequency)
Apache Velocity是一个基于Java的模板引擎,它提供了一个模板语言去引用由Java代码定义的对象。Velocity是Apache基金会旗下的一个开源软件项目,旨在确保Web应用程序在表示层和业务逻辑层之间的隔离(即MVC设计模式)。Apache Solr 5.0.0版本至8.3.1版本中存在输入验证错误漏洞。攻击者可借助自定义的Velocity模板功能,利用Velocity-SSTI
解决问题:Caused by:org.apache.http.client.ClientProtocolException:URI does not specify a valid host name
solr 远程命令执行 (CVE-2019-17558前言一、solr 远程命令执行 (CVE-2019-17558)0x01 漏洞描述0x02 影响范围0x03 漏洞利用直接用脚本0x04 漏洞修复前言Apache Velocity是一个基于Java的模板引擎,它提供了一个模板语言去引用由Java代码定义的对象。Velocity是Apache基金会旗下的一个开源软件项目,旨在确保Web应用程序在
目录漏洞描述影响版本漏洞复现环境搭建反弹shell防御方法漏洞描述Apache Solr是一个开源的搜索服务器。Solr使用Java语言开发,该漏洞产生的主要原因是因为apache dataimporthandler数据外部收集的一个端口模块,该模块支持从远程的地址进行通信,并多数据进行收集,正因为开放了远程地址,可导致攻击者构造恶意的代码对DIH进行脚本注入,从而让后端服务器对恶意代码进行了执行
window下zookeeper+tomcat+solr搭建solrCloud
JVM cannot use large page memory because it does not have enough privilege to lock pages in memory.
Log4j 2 (CVE-2021-44228)漏洞复现
RROR: Solr at http://localhost:8983/solr did not come online within 30 seconds
vulhub漏洞复现练习篇
当前我使用三台服务器搭建集群分别是192.168.0.18、192.168.0.19、192.168.0.20,其中18为主服务器,19、20为从服务器,并且在20服务器安装zookeeper一、在tomcat7中部署solr41、首先从官网下载solr4.3.1版本到三台服务器(当前的最新版本solr-4.3.1.tgz)2、tar -zxvf solr-4.3.1.tgz (解压s
漏洞复现过程的记录
中间件及框架列表:IIS,Apache,Nginx,Tomcat,Docker,K8s,Weblogic,JBoos,WebSphere,Jenkins ,GlassFish,Jetty,Jira,Struts2,Laravel,Solr,Shiro,Thinkphp,Spring,Flask,jQuery 等常见开发框架1、开发框架-PHP-Laravel-Thinkphp2、开发框架-Java
Solr是一个独立的企业级搜索应用服务器,它对外提供类似于web-service的API接口,用户可以通过http请求,向搜索引擎服务器提交一定格式的XML文件,生成索引,也可以通过http get操作提出查找请求,并得到XML格式的返回结果。
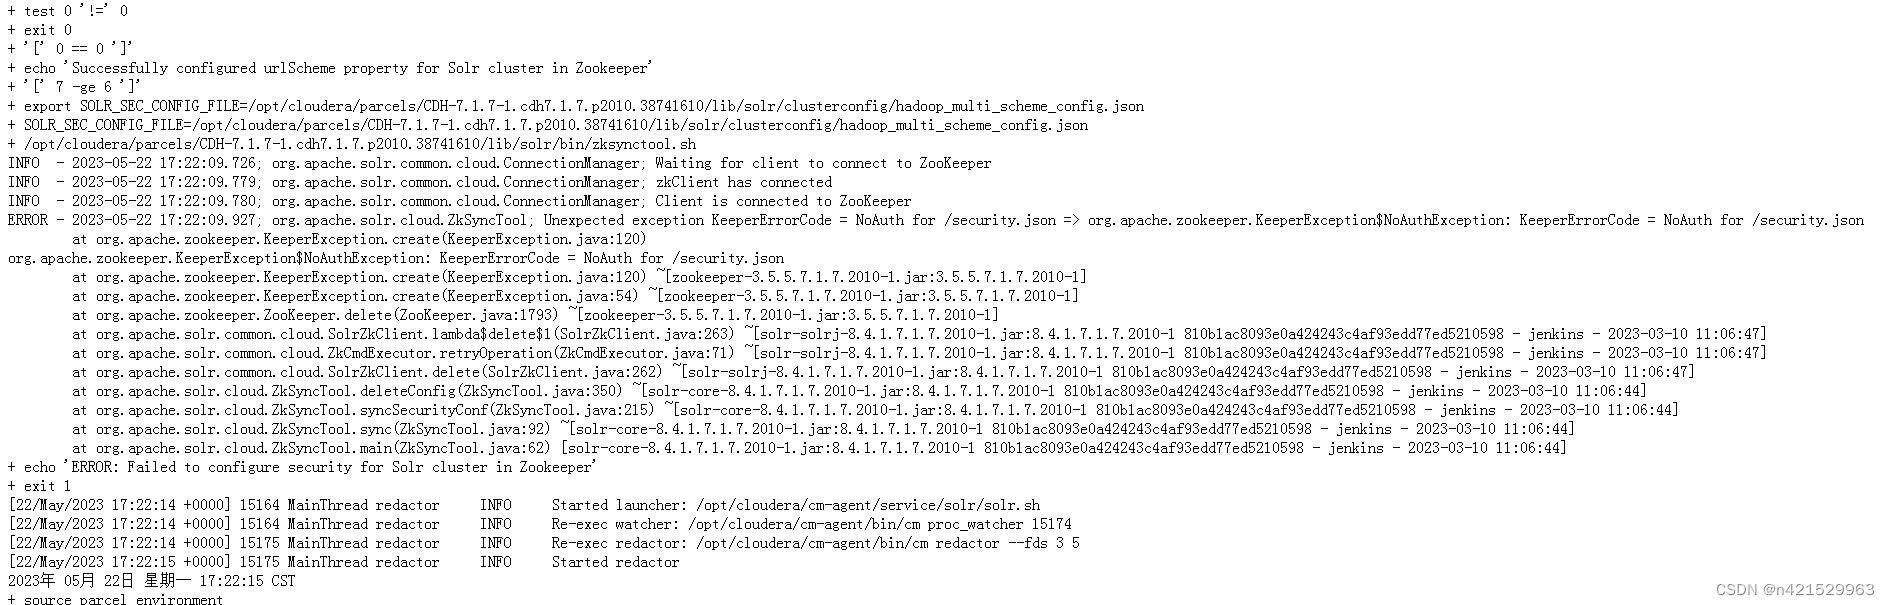
在zookeeper配置页面搜索java添加-Dzookeeper.skipACL=yes。
介绍Apache Solr 是一个开源的搜索服务器。Solr 使用 Java 语言开发,主要基于 HTTP 和 Apache Lucene 实现。此次漏洞出现在Apache Solr的DataImportHandler,该模块是一个可选但常用的模块,用于从数据库和其他源中提取数据。它具有一个功能,其中所有的DIH配置都可以通过外部请求的dataConfig参数来设置。由于DIH配置可以包含脚本,因
前言:Solr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提交一定格式的XML文件,生成索引;也可以通过Http Get操作提出查找请求,并得到XML格式的返回结果。漏洞原理:该漏洞的产生是由于两方面的原因:当攻击者可以直接访问Solr控制台时,可以通过发送类似/节点名/config的POST请求对该节点的配置文件
在搭建zookeeper集群的时候,使用客户端连接的时候遇到了如下的异常:org.apache.zookeeper.ClientCnxn$SendThread; Session 0x0 for server null, unexpected error, closing socket connection and attempting reconnectjava.net.ConnectE
ZooKeeper Access Control(zookeeper 访问控制)--530-535这部分描述的是使用zookeeper的访问控制列表(ACLs)对于solr.有关zookeeper ACLs的信息 ,可以看zookeeper的文档:http://zookeeper.apache.org/doc/r3.4.6/zookeeperProgrammers.html#s
简介Apache Solr是美国阿帕奇(Apache)基金会的一款基于Lucene(一款全文搜索引擎)的搜索服务器,使用Java语言开发,主要基于http和Apache Lucene实现的,该产品支持层面搜索、垂直搜索、高亮显示搜索结果等。漏洞描述Apache Solr 8.8.2之前版本存在安全漏洞,Apache Solr 中的 ReplicationHandler(通常注册在 Solr cor
新建solrcloud集群重新建索引,不用继续看了。情景:已有单机solr,因数据量大,查询频繁,需要升级为solrcloud,单机solr已经建立了大量索引,重建成本太高。解决问题:solr 到solrcloud 同步数据并做负载均衡。查了很多资料,没有找到比较好的办法。如果哪位大神有好办法辛苦给个链接。solrcloud新增数据会做自动的load balancing,是均衡的。如果有历史数据,
因为工作需要最近刚刚接触solr,从服务器上copy了一个版本为solr-6.2.1的客户端,在本地台位(4g内存)初次输入solr.cmd start -m 2g进行启动,报错如标题。此时有一种思路是修改配置文件中启动时间的相关参数,我在准备去找这个参数在哪里修改的时候看了一下打印文件,发现了问题所在,就没有继续这个思路,下面说一下我的实际解决办法。检查server/log/solr-8983-
MPP前置环境安装依赖环境######################################################################################################
Apache Solr存在身份认证绕过漏洞(CVE-2024-45216),影响版本为5.3.0至8.11.4和9.0.0至9.7.0。该漏洞源于PKI Authentication Plugin,攻击者可通过在API URL路径末尾添加假结尾绕过身份验证,访问任意路由,获取敏感数据或进行恶意操作。
Velocity模板可以通过configset ’ Velocity / '目录中的Velocity模板或作为参数提供。用户定义的configset可以包含可呈现的、潜在的恶意模板。参数提供的模板在默认情况下是禁用的,但是可以通过设置params.resource.loader来启用。定义响应编写器需要配置API访问。Solr 8.4完全删除了params资源加载器,只有在configset是“可
{"add-listener":{"event":"postCommit","name":"newlistener","class":"solr.RunExecutableListener","exe":"sh","dir":"/bin/","args":["-c", "touch /tmp/success"]}}:这是请求的内容,是一个JSON对象,包含一个元素。请求内容: "[{"id":"t
Apache Solr 远程命令执行漏洞(CVE-2019-0193)
漏洞描述Apache Solr 5.0.0版本至8.3.1版本中存在输入验证错误漏洞。攻击者可借助自定义的Velocity模板功能,利用Velocity-SSTI漏洞在Solr系统上执行任意代码。影响范围Apache Solr 5.0.0 ~8.3.1漏洞利用(1)默认情况下params.resource.loader.enabled配置未打开,无法使用自定义模板。可以先通过如下API获取所有的核
内置hbase和solr启动
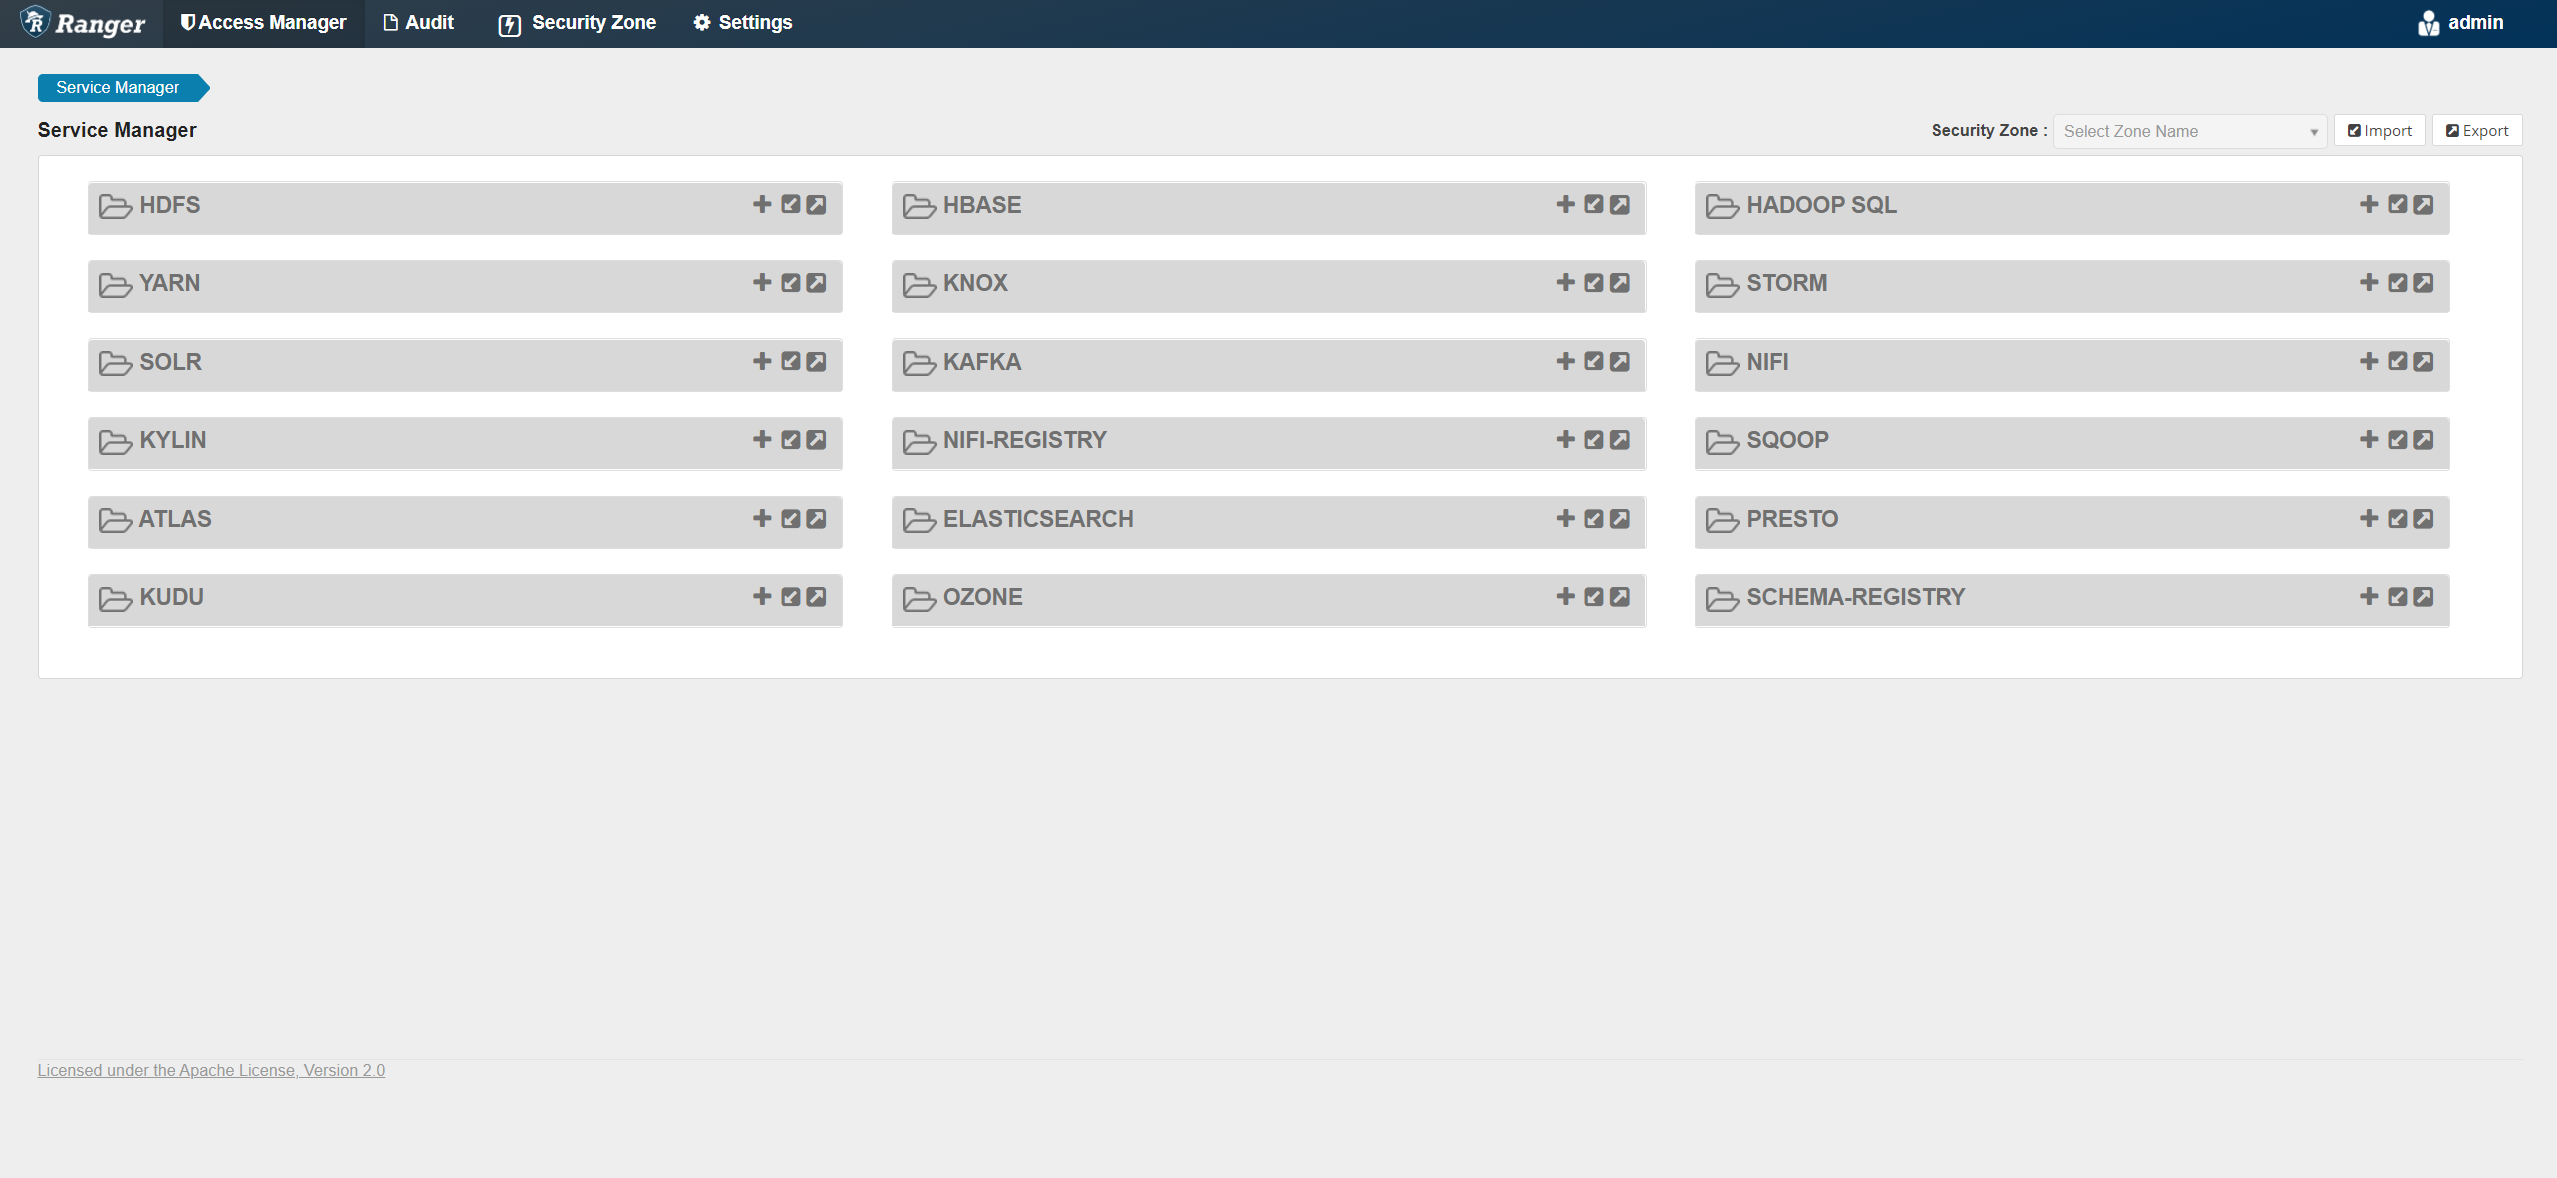
hive standalone metastore 3.1.2可作为独立服务,作为spark、flink、presto等服务的元数据管理中心,然而在现有的hive授权方案中只有针对hiveserver2的授权,所以本文针对hive standalone metastore独立服务使用ranger对连接到hive metastore的用户进行授权访问,以解决hive standalone metas
0X00漏洞简介CVE-2019-0193是一个存在于Apache solr搜索引擎中的命令执行漏洞0X01漏洞原因Apache solr 是一款开源的搜索服务器并且使用java语言开发;主要的工作方式:用户通过http请求像搜索引擎发出索引条件,solr对条件进行分词 处理,根据分词结果查找索引,继而找到文档 在Apache solr的可选模块DatalmportHandler中的DIH配置是
漏洞简介在其 5.0.0 到 8.3.1版本中,用户可以注入自定义模板,通过Velocity模板语言执行任意命令。漏洞复现默认情况下params.resource.loader.enabled配置未打开,无法使用自定义模板。我们先通过如下API获取所有的核心:http://your-ip:8983/solr/admin/cores?indexInfo=false&wt=json我使用的是v
1.部署环境公司售出一套产品解决方案,需要部署,因此是在客户现场部署的。客户这边提供了3台zk虚拟机(10.160.110.100,10.160.110.101,10.160.110.102)和2台solr虚拟机(10.160.110.103,10.160.110.104),都是Redhat7.6本文不详细介绍zk安装部署的每一步具体操作,仅说明作者在zk部署中踩到的坑,希望对遇到该问题的读者有些
Apache Solr 任意文件读取漏洞复现
一、漏洞简介SolrSolr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提交一定格式的XML文件,生成索引;也可以通过Http Get操作提出查找请求,并得到XML格式的返回结果。特点Solr是一个高性能,采用Java开发,基于Lucene的全文搜索服务器。同时对其进行了扩展,提供了比Lucene更为丰富的查询语言
java.lang.ClassNotFoundException: org.apache.http.client.HttpClient的解决方式原因:缺少依赖解决方式:解决之前<dependency><groupId>org.apache.solr</groupId><artifactId>solr-solrj<...
环境搭建启动环境并创建集合docker-compose up -ddocker-compose exec solr bash bin/solr create_core -c test -d example/example-DIH/solr/db环境搭建完成漏洞利用查看模块名称构造包开启params.resource.loader.enabledPOST /solr...
【sorl安装】# 需要把solr服务器安装到linux环境:# 第一步:安装linux、jdk、tomcat。[root@bogon ~]# lltotal 8044-rw-r--r--. 1 root root 8234674 Oct 27 2013 apache-tomcat-7.0.47.tar.gz[root@bogon ~]# tar -zxf apache-tomc...
今天在别人的一遍博客上看到了关于这个伪分布环境的搭建,试了一下,确定可用,特转过来前面简单了解了ZooKeeper的相关知识,为SolrCloud的学习作了一层铺垫。在SolrCloud的wiki中,可以很简单地用jetty实现嵌入式ZooKeeper的单机版SolrCloud。但是在生产环境中,Solr一般都是部署在Tomcat上的。为了使架构更加灵活,ZooKeeper也是单独部署的。日常
vue.draggable中文文档 - itxst.com
vue.draggable文档
创建security.json的详细步骤我就不贴了,有需要可以参考以下官方资源:官方地址:https://solr.apache.org/guide/6_6/basic-authentication-plugin.html附上security.json的文件内容:{"authentication": {"blockUnknown": true,"class": "solr.BasicAuthPlu
solr
——solr
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区







 天工造物局