登录社区云,与社区用户共同成长
邀请您加入社区
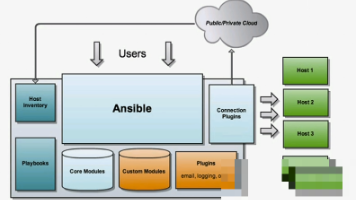
Ansible是一款自动化运维工具,基于Python开发,集合了众多运维工具(puppet、cfengine、chef、func、fabric)的优点,实现了批量系统配置、批量程序部署、批量运行命令等功能。Ansible是基于模块工作的,本身没有批量部署的能力。真正具有批量部署的是Ansible所运行的模块,Ansible只是提供一种框架。主要包括:(1) 连接插件connection plugi
通过合理配置滚动策略,IoTDB可在保障日志完整性的同时,实现存储资源的高效利用。具体参数需根据业务负载和存储条件动态调整。时序数据库的日志管理是保障系统稳定性的关键环节。Apache IoTDB通过**日志切割(Rolling)归档(Archiving)**策略解决日志文件无限增长问题,其实现基于Logback框架的配置优化。后,日志存储成本降低83%,故障排查时日志定位效率提升40%。:某工业
写到这里,已经近万字了。回顾我这些年的经历,从抵触单元测试到拥抱单元测试,从个人实践到团队推广,我深深感受到这条路的漫长和艰难。国内程序员不喜欢写单元测试,不是因为我们技术水平不够,也不是因为我们不够专业。而是因为我们面临的环境、压力、约束确实不一样。但我相信,随着行业的成熟,技术的进步,以及新一代程序员的成长,这种状况会逐步改善。我们这一代人可能改变不了整个行业,但至少可以在自己的项目中、自己的
Maven构建失败,在复制资源文件时出现MalformedInputException错误,原因是application.properties文件编码问题。该错误通常是由于文件包含非UTF-8字符导致的。解决方法:检查并确保application.properties文件使用UTF-8编码,可通过IDE进行编码查看和转换。
单元测试是对软件最小可测试单元(如函数、类等)进行验证的测试方法,通常由开发人员或测试人员执行。开发人员做单元测试效率高但可能覆盖不足,测试人员用例覆盖全面但编程能力较弱。单元测试可通过人工静态检查(代码走读)和动态执行跟踪(使用框架如JUnit、pyTest)实现,需关注代码覆盖率。示例展示了用Python单元测试框架测试计算器功能的方法。单元测试与白盒测试概念相近,是保证代码质量的重要手段。
Apache ShardingSphere的读写分离功能通过将写操作路由至主库、读操作分散到从库,有效提升系统读性能与整体吞吐量。该功能包含主库、从库和逻辑数据源三个核心组件,支持轮询、随机等多种负载均衡策略。实现原理包括SQL解析路由、执行与结果归并,其中事务内读操作默认路由至主库以保证一致性,还提供Hint机制强制主库查询。优势在于提升读性能、增强可用性并保持对应用透明,但需注意主从延迟、事务
springboot 3.5 集成rocketmq, 坑
企业微信登录开发指南 前端实现: 登录页包含企业微信登录按钮,点击后跳转授权URL(包含CORPID、REDIRECT_URI等参数) 回调页接收授权码,调用后端接口换取用户信息 后端实现: 控制器处理授权码,获取access_token和用户信息 包含获取JS-SDK配置、生成签名等功能 使用缓存机制管理token有效期 常见问题: IP访问限制问题需检查企业微信后台配置 注意区分应用acces
uniapp小程序自定义头部(简单)
使用 partial PUT 请求将恶意的序列化数据写入到会话文件中,在开启文件会话持久化(默认存储位置),并且在文件上传未完成的情况下,内容会被临时存储在 Tomcat 的工作目录。该漏洞的核心在于 Tomcat 在处理不完整PUT请求上传时,会使用了一个基于用户提供的文件名和路径生成的临时文件。表示文件总大小是1200字节,本次上传的是前1001字节(0-1000),后续上传剩余部分(1001
目录一、从网络困境说起二、认识 Linux ALG 网关三、ALG 网关诞生记:解决网络痛点四、工作原理大揭秘4.1 深度解析工作流程4.2 结合实例:FTP 协议中的 ALG五、优势尽显5.1 增强网络安全性5.2 提升网络兼容性六、应用场景面面观6.1 企业网络边界防护6.2 数据中心安全保障6.3 家庭网络安全守护七、配置与实践建议7.1 配置步骤7.2 注意事项与优化技巧八、未来展望在这个
目的:本课题旨在设计并实现一个基于小程序的企业内部订餐小程序,为企业员工提供便捷、高效的订餐服务,提高企业餐饮管理的效率和质量,同时也为企业节省成本,提升员工的满意度和忠诚度。意义:一、提高订餐效率传统的企业订餐方式通常是通过电话、邮件或者纸质表格进行,这种方式不仅效率低下,而且容易出现错误。而基于小程序的订餐方式可以让员工随时随地进行订餐,无需等待人工接听电话或者填写纸质表格,大大提高了订餐效率
Apache Druid含有能够执行嵌入在各种类型请求中由用户提供的JavaScript代码功能。但是,在Druid 0.20.0及更早版本中,经过身份验证用户可以构造传入json串来控制某些参数发送恶意的请求,强制Druid为该请求。Apache Druid 是用Java编写的面向列的开源分布式数据存储系统,旨在快速获取大量事件数据,并在数据之上提供低延迟查询。由于Apache Druid默认情
网上找了很多都是用这种方法,但是我放到小程序中,不起作用。
Apache HTTP Server(简称Apache或httpd)是一个开放源码的网页服务器,是世界使用排名第一的Web服务器软件。它可以运行在几乎所有广泛使用的计算机平台上,由于其跨平台和安全性被广泛使用,是最流行的Web服务器端软件之一。Apache提供的web服务器的守护进程是,通过http协议进行文本传输,默认使用80端口的明文传输方式,后来,为了保证数据的安全和可靠性,又添加了443的
要解决这个问题,你需要在你的项目中添加Apache HttpClient库的依赖。如果你使用的是Gradle构建系统,可以在。这个类是Apache HttpClient库的一部分,但在Android应用中,通常使用。然后同步Gradle项目,重新编译并运行你的应用。从日志中可以看出,问题出在。
今天给大家介绍一款行为驱动开发测试框架:Cucumber。Cucumber是一个行为驱动开发(BDD)工具,它结合了文本描述和自动化测试脚本。它使用一种名为Gherkin的特定语言来描述应用程序的行为,这种语言非常接近自然语言,使得非技术人员也能够理解和参与测试。
【代码】uniapp对uni.request()的封装以及使用。
本文主要介绍了一个线上问题,因ConcurrentHashMap的Bug而导致的Seata动态数据源代理死锁
1) 配置consumer.properties和producer.properties,都要加入以下配置2) 生产者配置使用kafka-console-producer.sh脚本测试生产者,由于开启安全认证和授权,此时使用console-producer脚本来尝试发送消息,那么消息会发送失败,原因是没有指定合法的认证用户,因此客户端需要做相应的配置,需要创建一个名为producer.conf的配
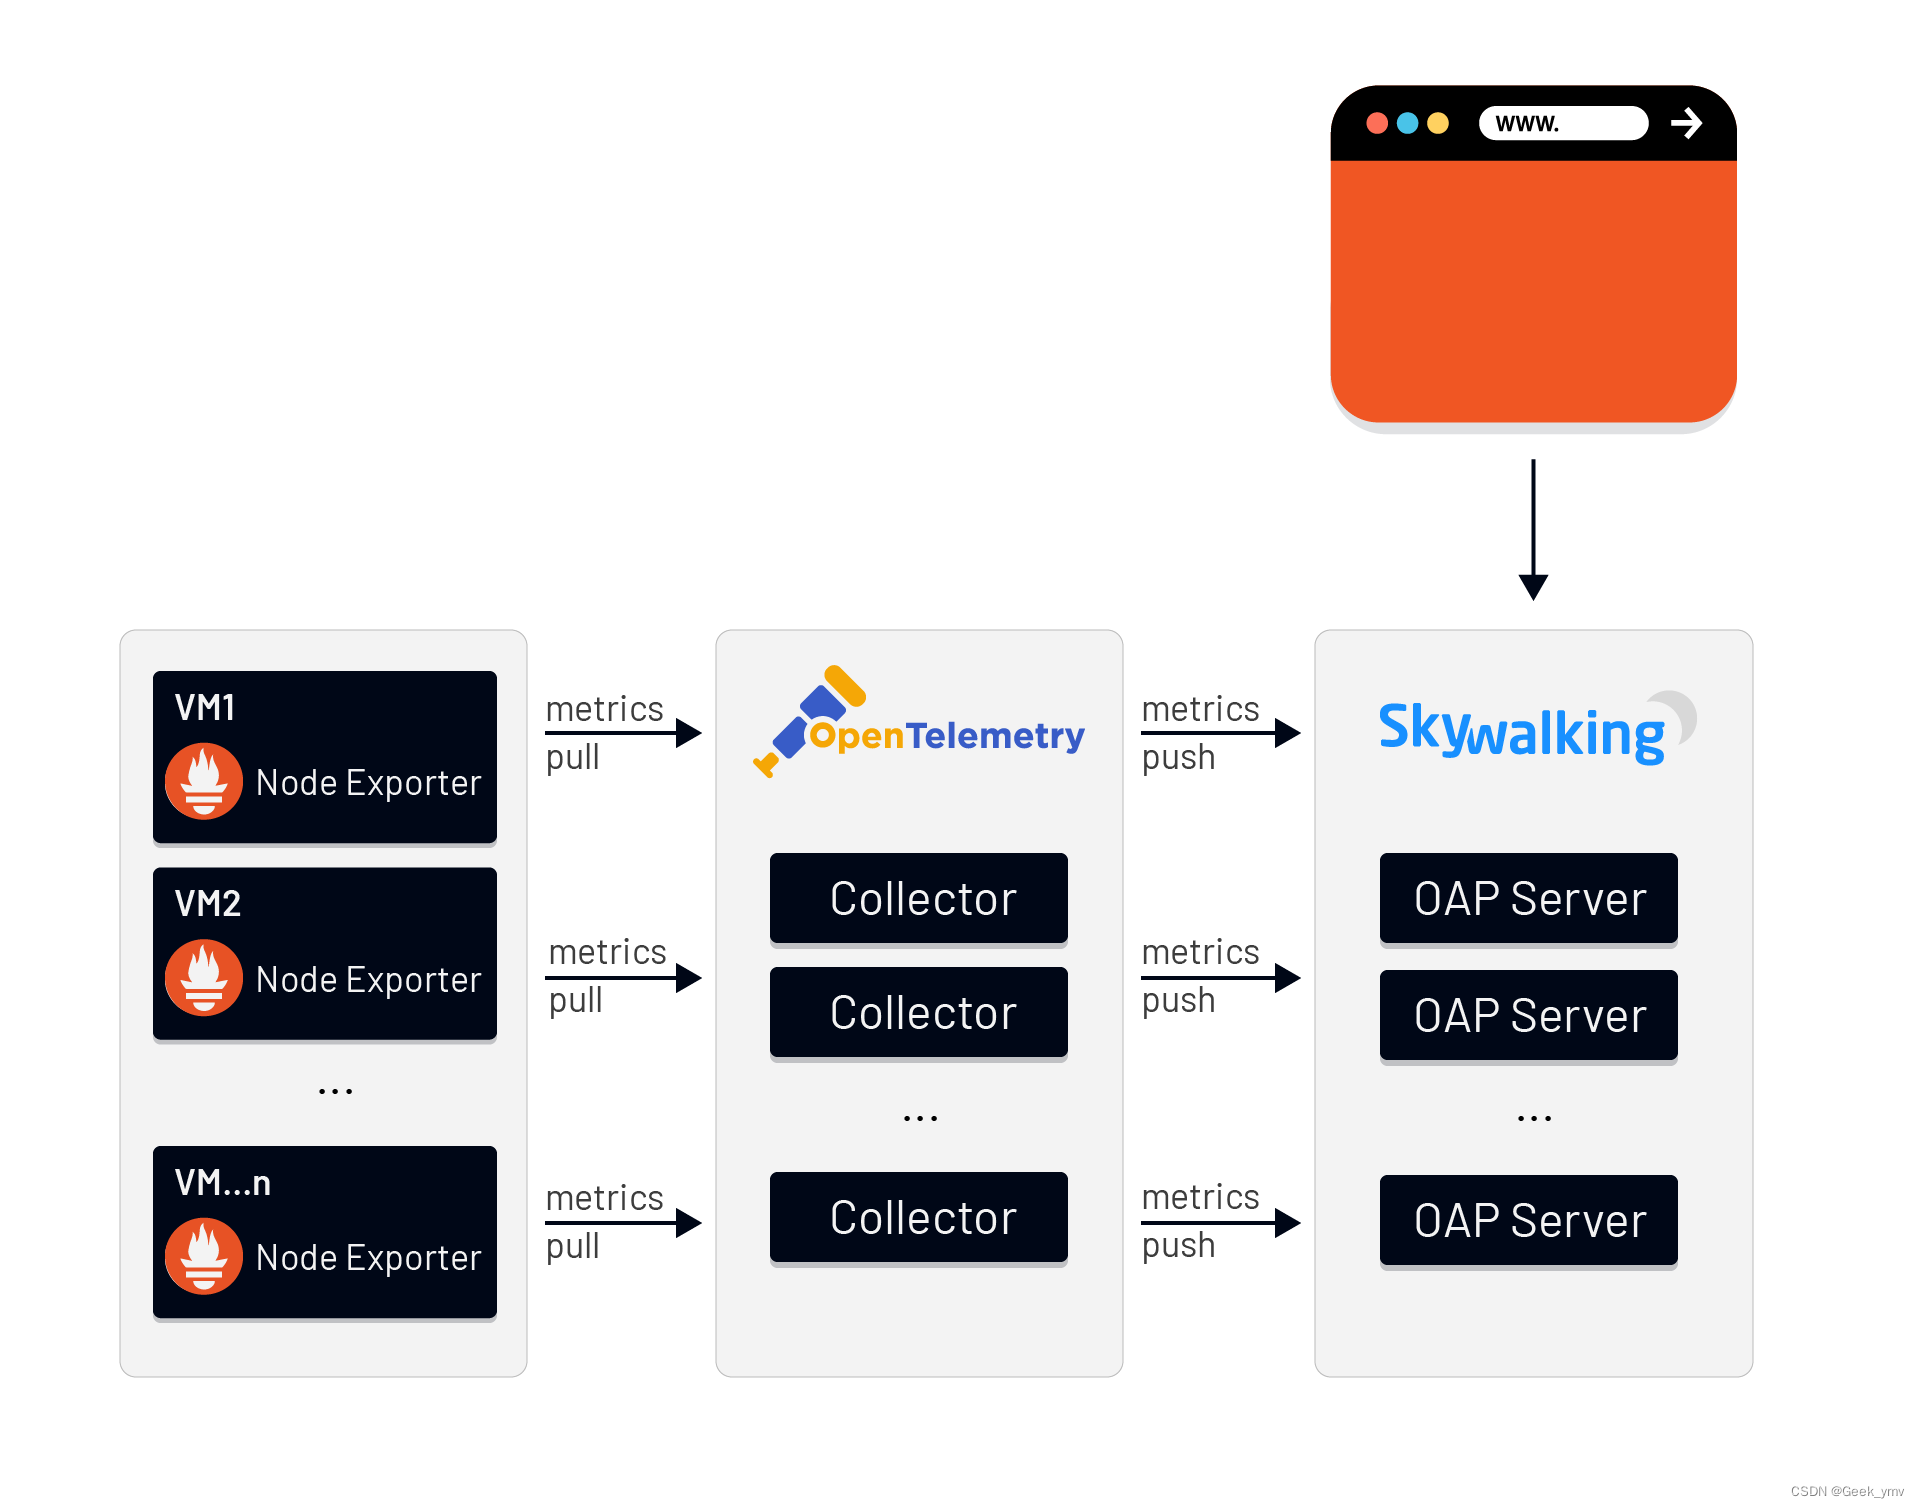
然后将转换后的数据发送给 SkyWalking MAL 处理。方式二:通过 Telegraf receiver 具体参考官网文档的部署方式。下面让我们一起开始部署吧。
学好 Python 不论是就业还是做副业赚钱都不错,但要学会 Python 还是要有一个学习规划。最后大家分享一份全套的 Python 学习资料,给那些想学习 Python 的小伙伴们一点帮助!
要利用此漏洞,您必须获得 Celery 代理 Redis 的写入权限。在Vulhub环境中,Redis端口6379暴露在Internet上。通过 Redis,您可以将邪恶任务。添加到队列中以执行任意命令。docker 启动环境。
CVE-2021-41773 漏洞是在 9 月 15 日发布的 2.4.49 版中对路径规范化所做的更改引入到 Apache HTTP Server 中的。此漏洞仅影响具有“require all denied”访问权限控制配置被禁用的Apache HTTP Server 2.4.49 版本。成功的利用将使远程攻击者能够访问易受攻击的 Web 服务器上文档根目录之外的任意文件。根据该公告,该漏洞还
依赖明明是3.0,但是非要找,很奇怪</</</</
Release Announcement Version 1.2.2Apache IoTDB v1.2.2 已经发布,主要增加了 flink-sql-iotdb-connector 插件、tsfile 文件级级联传输、count_time 聚合函数等新特性,优化了 Limit & Offset 查询性能、ConfigNode 重启逻辑等,并提升压缩效果、删除操作效率、对齐序列合并速度...
在上篇介绍中,我们在树莓派中安装了cpolar,并将cpolar客户端成功激活。接下来,我们就可以使用cpolar的内网穿透功能,将位于树莓派上的网页发布到公共互联网上。但不同的网页需要的环境支持、制作方法都有区别,遵循从易到难的原则,我们会通过一系列的文章,为大家详细说明如何在树莓派上建立像样的网页,并通过cpolar将 其发布到公共互联网上。现在,就让我们看看一个简单网页如何建立吧。
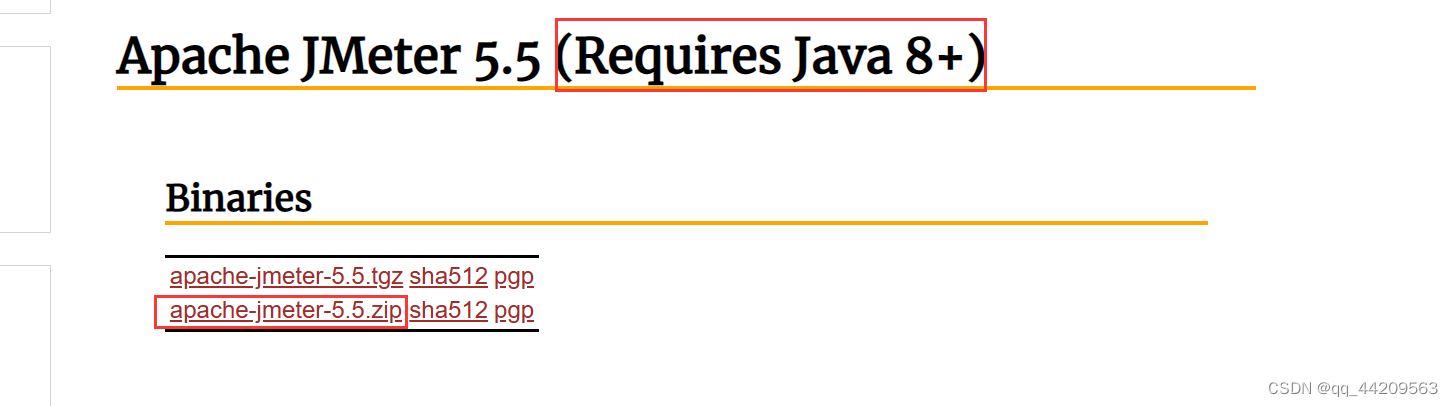
最近需要对项目接口进行压测,选择在windows上安装使用jmeter工具。圈出来的是解压出来的原始文件,剩余两个是我后面自己新建的文件夹。执行后的文件目录出现以下文件,双击打开。
updates.jenkins-ci.org/download 替换为 mirrors.tuna.tsinghua.edu.cn/jenkins ,进入 jenkins安装目录(C:\Users\admin\.jenkins) 下的/updates/default.json ,将其中的。updates.jenkins.io/download替换为 mirrors.tuna.tsinghua.edu
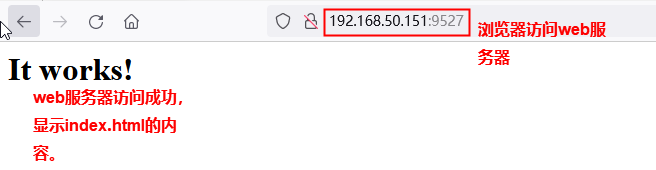
本文通过下载Apache2的httpd的源码,在ubuntu20.4的虚拟机计算机上搭建web服务器,基于Apache2的httpd在编译的过程中依赖于APR的开发环境(含APR、APR util和pcre2软件),其中apr-util依赖expat的软件。因此httpd的源码移植包括apr源码移植、expat源码移植、apr-util源码移植、pcre2源码移植和httpd源码移植等部分组成,并
熊海网站渗透测试这次是黑盒渗透测试
Apache Shiro框架提供了记住我(rememberMe)的功能,关闭了浏览器下次再打开时还是能记住你是谁,下次访问时无需再登录即可访问。Shiro对rememberMe的cookie做了加密处理,shiro在CookieRememberMeManage类中将cookie中rememberMe字段内容分别进行序列化、AES加密、Base64编码。
重磅!flink-table-store将作为独立数据湖项目重入apache,项目名 Paimon
maven错误:Plugin org.apache.maven.plugins:maven-install-plugin:2.4 or one of its dependencies could not
电影推荐系统安装要点与总结
使用maven-shade-plugin解决jar包冲突问题:java.lang.NoSuchMethodError: com.google.common.collect.Sets.newConcurrentHashSet
nmap -sV -p [端口] --script ssl-enum-ciphers [ip]输出的结果里,不再包含DES等弱加密方式。1.openssl升级,这是必须的。并重启http server。
maven下载安装教程 配置环境变量 配置国内镜像 配置本地仓库 idea配置maven
idea报错:Failed to execute goal org.apache.maven.plugins:maven-compiler-plugin:3.1:compile (default-co
CVE-2020-1957,SpringBoot中使用ApacheShiro进行身份验证、权限控制时,可以精心构造恶意的URL,利用ApacheShiro和SpringBoot对URL的处理的差异化,可以绕过ApacheShiro对SpringBoot中的Servlet的权限控制,越权并实现未授权访问。是一款开源安全框架,提供身份验证、授权、密码学和会话管理。在重放这个模块GET/HTTP/1.1
源码安装httpd
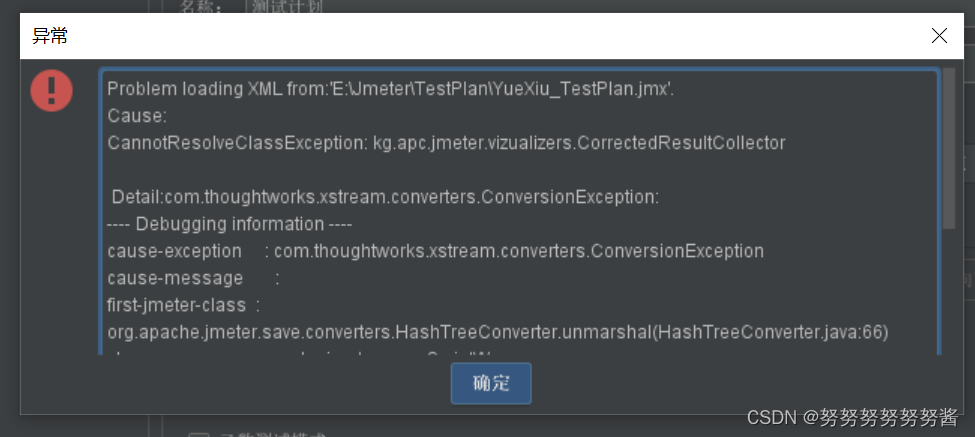
目录:错误日志:操作步骤:具体操作:错误日志:最近在Jmeter打开测试计划时报一下错误:操作步骤:①下载插件 jmeter-plugins.org②导入插件到jmeter安装目录的\lib\ext下③重启Jmeter④打完文件,并下载刚才导入的包。具体操作:①下载插件: jmeter-plugins.org.②导入插件:Jmeter安装目录\lib\ext③重启Jmeter④重新打开文件,按找下
Plugin org.apache.maven.plugins:maven-jar-plugin:3.2.0 or one of its dependencies could not be...
文章目录背景问题分析解决方法加入重试机制Reference背景最近公司的spark离线任务稳定有报错日志:java.lang.RuntimeException: org.apache.http.NoHttpResponseException: demo.com:80 failed to respond通过该报错日志我们可以判断是离线任务中使用的 httpclient 调用失败了,使用的组件版本如下
前言篇:为了节约成本,决定通过自研来改造rocketmq,添加任意时间延迟的延时队列,开源版本的rocketmq只有支持18个等级的延迟时间,其实对于大部分的功能是够用了的,但是以前的项目...
一、 jmeter报告导出执行命令: jmeter -n -t [jmx file] -l [results file] -e -o [Path to web report folder],如下图:启动Jmeter,DOS窗口有一行命令,执行后可导出测试结果报告-n: 非GUI模式执行JMeter-t: 执行测试文件所在的位置-l: 指定生成测试结果的保存文件,jtl文件格式-e: 测试结束后,生
少包~flink-connector-jdbc_2.11-1.12.4.jarJDBC的包,放到/opt/cloudera/parcels/FLINK/lib/flink/lib下面,集群的各个节点都放。
问题描述:在代码根目录下使用命令./gradlew dependencies结果是No dependencies
1.问题今天在springboot项目controller层处理前端上传的视频文件时出现了以下错误:分析错误原因是上传视频大小超出了tomcat允许上传的最大大小,查看得知 SpringBoot项目 默认上传文件大小不能超过 1MB2.解决方法一种是修改application.properties配置文件;一种是给项目添加配置类,两种解决方式不一样,但是都可以有效解决上传文件大小限制的问题,无论是
apache
——apache
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区