登录社区云,与社区用户共同成长
邀请您加入社区
明明有虚拟机了,为什么还要用 Docker?容器到底是个啥?网上很多教程一上来就堆砌内核、命名空间、控制组等专业术语,越看越懵。本系列主打轻量化、实战向、零基础友好,不堆无用理论,只讲开发、工作中真正用得上的 Docker 知识。每期聚焦一个核心知识点,看完就能理解、上手就能落地。本篇作为系列开篇,我们用白话彻底搞懂:Docker 的核心价值、容器与虚拟机的区别、以及它为什么成为当下项目部署的标配
哈喽,艾瑞巴蒂我是生活爱好者。大家比较喜欢直播,有时候在上班或者忙其它的事情来不及看直播,直播又没有回放可能就会错过精彩的内容。本期给大家部署一款直播内容录制的工具,bililive-go。支持的平台,基本覆盖热门的直播平台。本文使用设备:威联通NAS。
延迟测试则测量从用户请求到内容交付的时间差(以毫秒计),直接影响用户体验和业务指标(如转化率)。对于软件测试从业者,多地域延迟测试是性能测试的核心组成部分,它能识别地理分布不均导致的瓶颈,确保服务全球一致性。本文将从测试原理出发,系统介绍方法、工具和实战技巧,助力测试团队提升效率。多地域CDN内容分发延迟测试是软件测试从业者的必备技能,它通过量化全球性能,驱动用户体验提升和业务增长。测试团队应掌握
界面可以先稳定下来,但真正决定功能是否成立的是文件条目、差异块、搜索索引、选中ID和保存状态。使用稳定差异ID组织左右文本和当前选中项,并让窗口变化只影响排列方式。
检查macvlan模块是否已经加载到内核中:获取macvlan模块的详细信息:
在大促核心交易链路中,为了保护主库(Master)的绝对写入安全,全网超过都被路由到了只读从库(Read Replicas)集群上。如何利用。
在大促开售后的连续数天长跑保驾期里,技术团队面临的最大隐患,往往不是那些“轰轰烈烈、瞬间打满 CPU”的明面故障;如果仅仅依赖传统的被动阈值告警,当监控大盘真正变红时,系统往往已经病入膏肓、濒临崩溃。为了在大促长跑期实现绝对的“防患于未然”,我们构建了一套。
安全风控的终极境界,是“润物细无声的精准守护”。通过将大模型深度语义理解与堡垒机底层 PTY 代理深度融合,我们彻底终结了“手滑敲错一个字符摧毁整座机房”的人性梦魇,为大促期间的全站生产环境构筑了最安心的数字防线!
深入理解的三阶段流水线;科学配置,是彻底打通操作系统磁盘 IO 瓶颈、释放现代 NVMe 硬件极致并发性能的最强利刃。
第三周的实战洗礼,让 LLM 运维助手彻底从一个“玩具型的聊天机器人”蜕变为了一个**“守纪律、懂业务、具备刚性风控与温情答疑能力的智能 SRE 哨兵”。进入第四周(W4)后,我们将正式启动“国庆大促封网值班助手最高战备模式”**:全面开启 24 小时代码冻结硬拦截、紧急 Hotfix 双人审批卡片流以及大促夜班秒级体检,以最坚固的数字防线护航全站大促平稳运行!
生产排障绝不是表面的“重启与碰运气”。深入掌握 Linux 操作系统内核协议栈、进程生命周期与 Kubernetes 控制面状态机的底层协同机理,我们彻底清除了全集群底层的四大暗礁,为大促洪峰构建了一条畅通无阻、坚不可摧的云原生高速公路!
在 9 月第三周的“分布式存储架构(T2)”专栏中,我们将研究重点全面跃升到了。ConfChangesplice()复盘这一周的架构演进,现代高可用分布式存储底座的设计基石可以凝练为。
这是增长最快的方向,燃油车的电控、车身电子,新能源车的三电系统、智能座舱、自动驾驶,单车芯片用量从几百颗涨到上千颗,车规芯片认证严、门槛高。行业越分散,流通越考验专业度。手机、电脑、平板、耳机、智能穿戴,是芯片用量最大、品类最全的领域,主控、存储、电源管理、射频,一台旗舰手机里几百颗芯片。第四是通信和数据中心。基站、路由器、服务器、光模块,5G和AI把这条线的需求拉得很猛,高端处理器、存储、电源芯
Docker 本质其实是 LXC 的. 它本身不是容器, 并不实现虚拟化, 虚拟化仍然是利用 linux 内核的容器技术(namespace cgroup) 实现. Docker 是, 它把容器的变得更加简单. Docker 在早期的版本其核心就是Docker和LXC的区别是什么, LXC创建容器是借助LXC的去创建, 而 Docker 发明了一个技术, 把完整打包好的一个容器作为一个镜像放到。
本文为Docker硬件交互与数据处理学习笔记,涵盖--device挂载摄像头、X11 GUI显示配置、dockercp文件传输及数据卷(Volume)持久化四大核心内容。通过实战演示,实现容器与宿主机的硬件直通、图形界面显示、文件互传与数据持久化,强调在Linux环境下进行机器人开发的优势,并总结出“容器无状态,数据靠挂载”的核心原则,适用于ROS、MySQL等场景,提升开发效率与数据安全性。
在大促技术保障作战指挥室(War Room)里,每当监控大盘亮起刺眼的红灯时,时间就是以秒来计费的。假设 1:可能是跨机房专线发生了毫秒级丢包;假设 2:可能是某张大表正在执行未建索引的全表扫描;假设 3:可能是垃圾回收(GC)引发了长达 1 秒的 STW 停顿;假设 4:可能是连接池最大连接数打满导致排队;假设 5:可能是底层物理 SSD 控制器触发了垃圾回收(GC Stall)。如果值班工程师
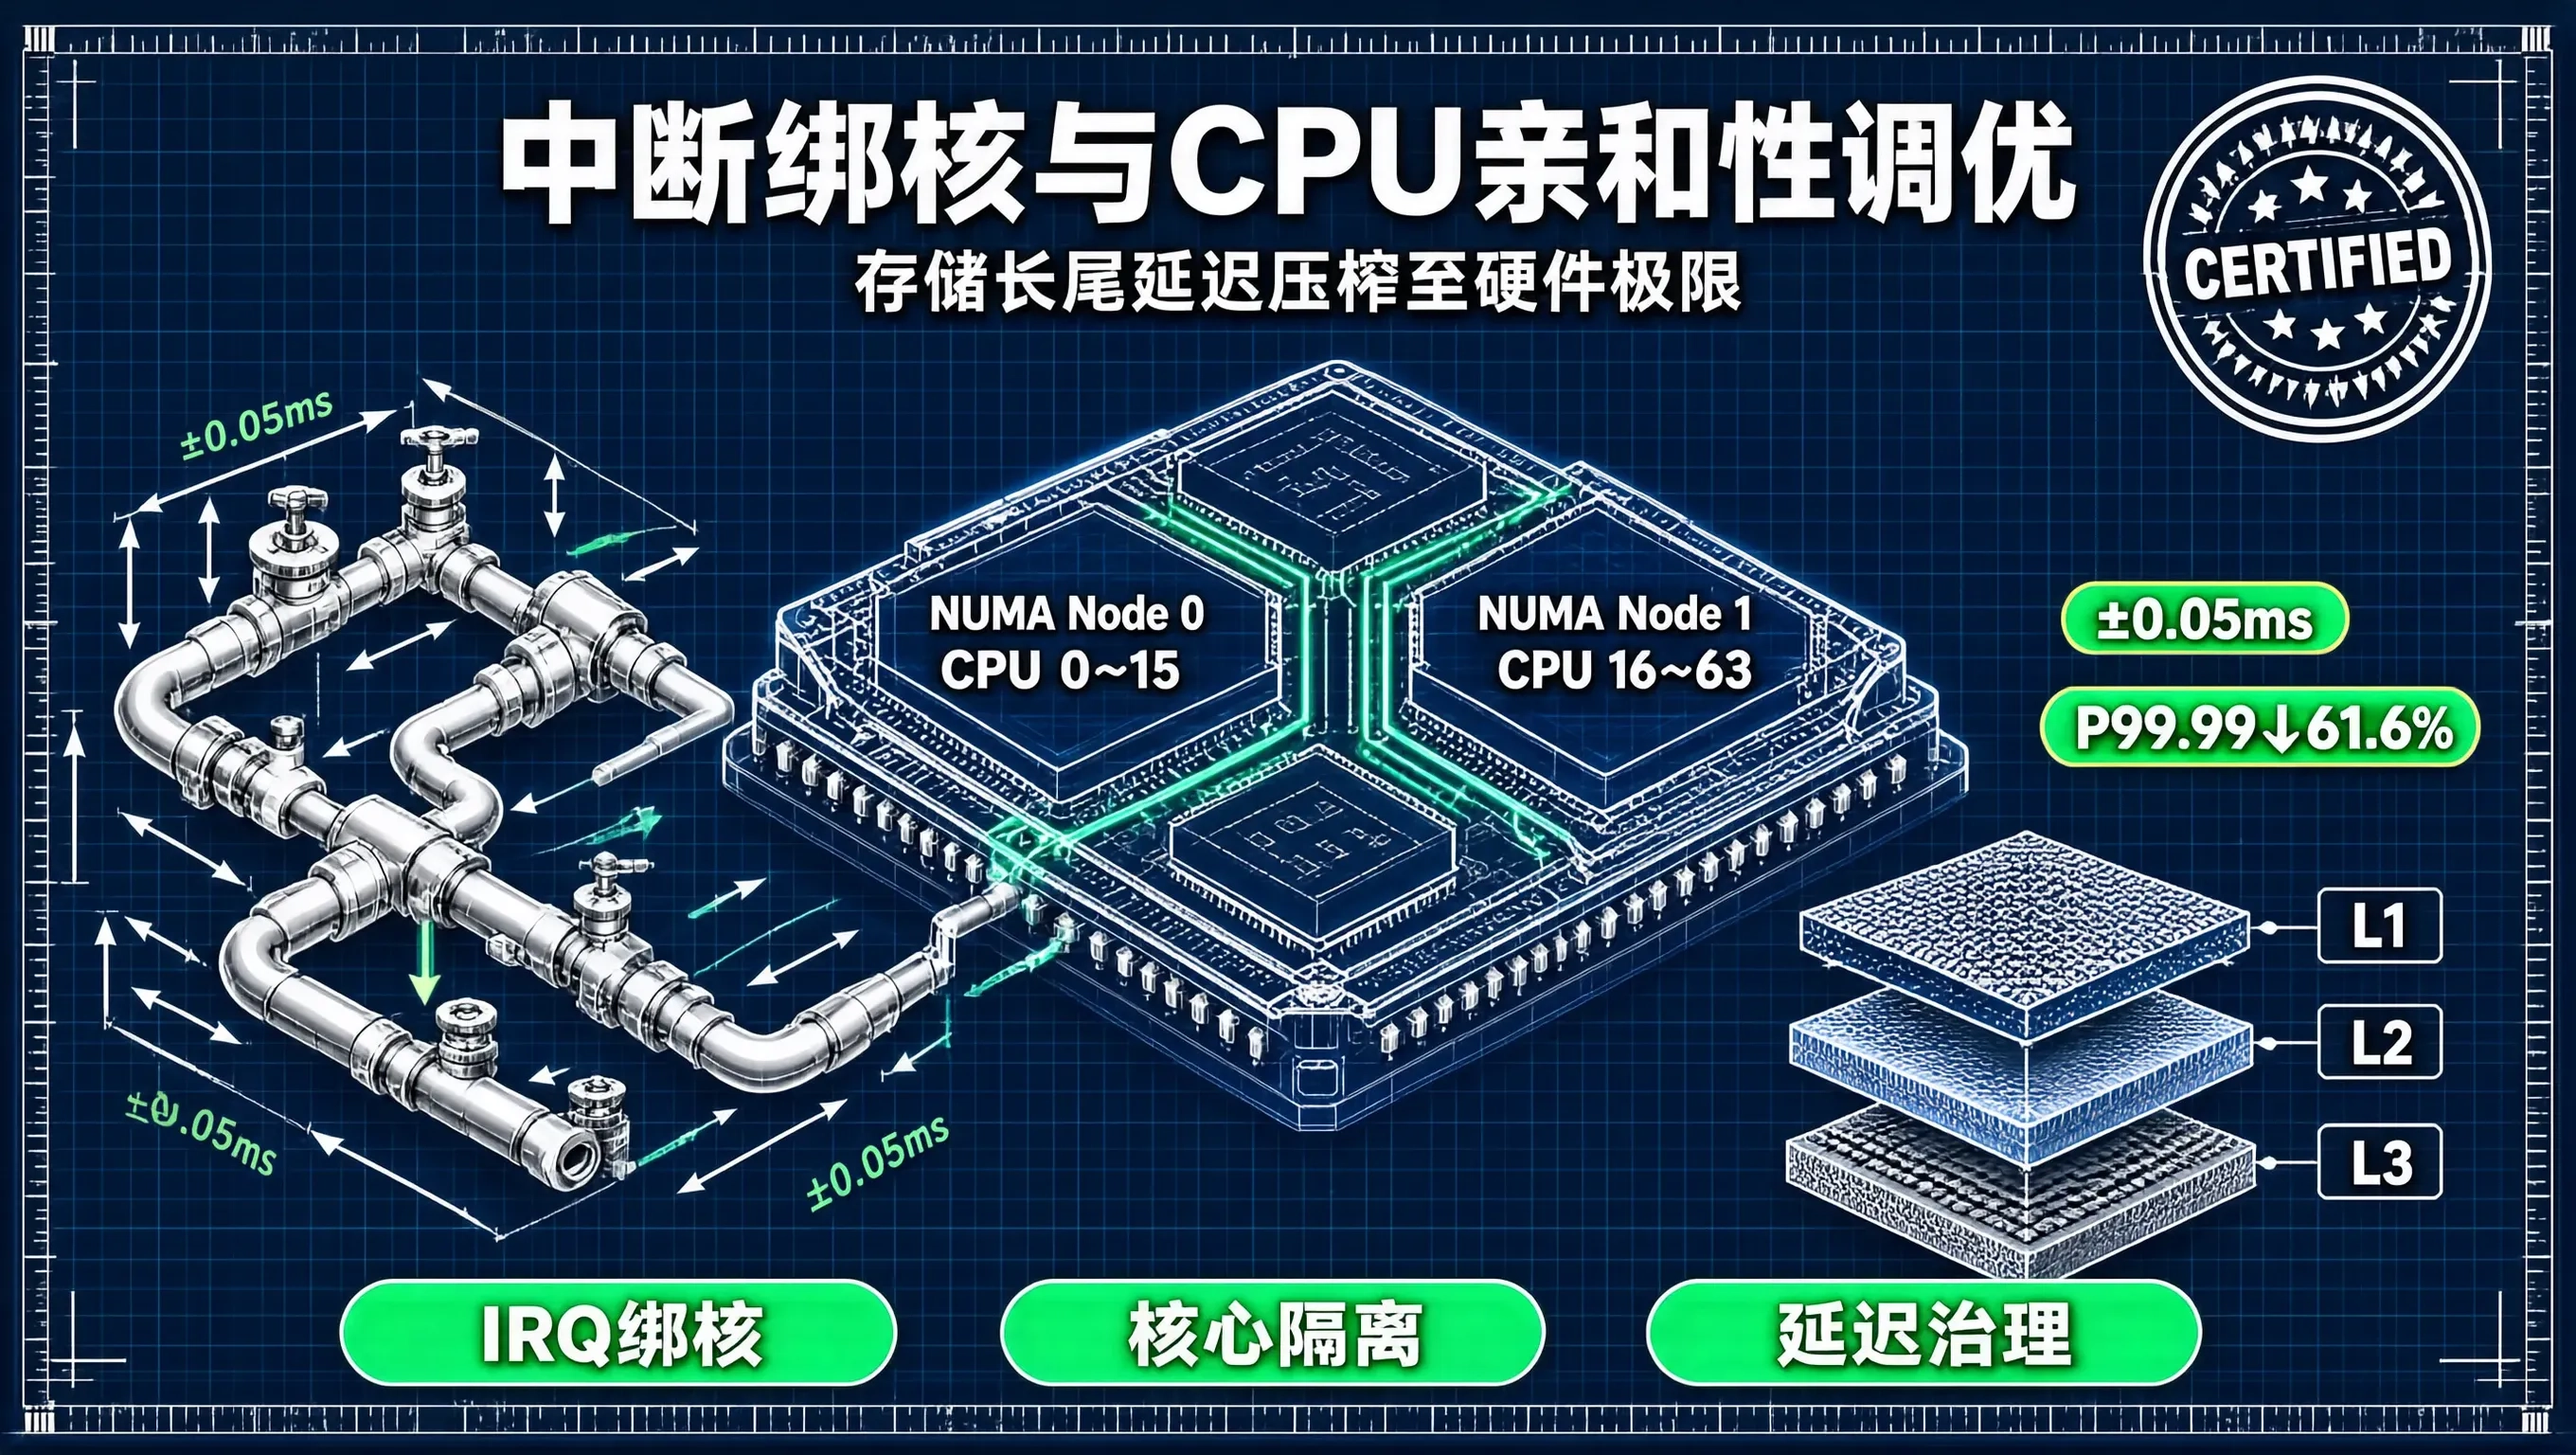
从数据库参数、SQL 优化,一路深潜至操作系统内核的中断向量表与 CPU 亲和性掩码,把每一行代码与每一片物理硅晶圆的潜能压榨到极致。这是存储专家在稳定性深水区所展现出的终极工匠精神。
docker使用docker images命令管理镜像单机containerd使用ctr images命令管理镜像,containerd本身的CLIk8s中containerd使用crictl images命令管理镜像,Kubernetes社区的专用CLI工具。containerd支持oci标准的镜像,所以可以直接使用docker官方或dockerfile构建的镜像。containerd中name
本文详解Kubernetes命令式对象配置,通过YAML文件管理资源。相较于直接在命令中指定参数,使用YAML可清晰定义Namespace、Pod等资源,包含apiVersion、kind、metadata及spec等核心字段。YAML支持多资源定义(以---分隔),便于维护与复用。通过kubectl create -f命令,实现资源的高效创建与管理,提升复杂配置的可读性与可维护性。
本文完整演示 nerdctl 的全套实操,从 nerdctl 安装起步,依次讲解镜像管理(ls/pull/rm/tag/save/load/history/inspect/prune)、容器管理(run/stop/start/restart/pause/kill/exec/cp/logs/commit 等全生命周期命令),同时覆盖 nerdctl 网络管理、存储管理、命名空间 Namespace
本文基于CANN 5.0.2.alpha与MindSpore 2.2.10,深入解析昇腾生态算子库架构与模型优化路径。从算子分层设计、自定义Tiling策略到图算融合配置,系统梳理了精度误差、缓存利用率低、融合失效等核心痛点的解决方案,并提供可复现的配置示例与避坑指南。对比GPU生态,强调昇腾在混合精度、静态内存规划与算子融合上的差异化优势,助力开发者实现训练吞吐提升30%以上。
Docker 是一个基于 Go 语言开发的开源容器引擎,它利用 Linux 内核的 namespace(命名空间)和 cgroups(控制组)等特性,为应用提供隔离的运行环境。与虚拟机不同,容器直接共享宿主机内核,因此启动速度更快、资源占用更小。Dockerfile 是一个文本文件,包含一系列构建指令,Docker 会按照指令顺序逐条执行,最终生成一个可运行的镜像。Dockerfile 是镜像构建
每年大促开售前后的核心保障期,技术作战指挥室(War Room)里最让人神经衰弱的噪音,莫过于监控大盘与值班手机上疯狂响起的报警声。当底层某个核心存储分片由于网络闪断发生主从切换时,在接下来的如何设计一套,在毫秒级时间内将 50,000 条告警噪音精准提炼为 1 条高置信度的根因事件?
在企业级微服务持续交付的深水区,生产变更往往不再是孤立的“单微服务、单 YAML 文件”的独立修改,而是演变为了极其复杂的**“多微服务跨系统联合发布(Cross-Service Coordinated Releases)”**:user_levelvip_tier在面对这种复杂的跨系统联合变更时,传统的单文件静态代码检查(如单纯的 YAML Linter 或 SonarQube)彻底丧失了防御能
除了 none, host, bridge 这三个自动创建的网络,用户也可以根据业务需要创建 user-defined 网络。Docker 提供三种 user-defined 网络驱动:bridge, overlay 和 macvlan。overlay 和 macvlan 用于创建跨主机的网络。
根据Kubernetes 官方文档,一个 Node 是 Kubernetes 集群中一台能够运行 Pod 的工作机器。云厂商提供的虚拟机(如 AWS EC2、Azure VM、GCP Compute Engine)本地数据中心的物理服务器开发者笔记本上的 Docker Desktop 或 Kind 节点每个 Node 必须运行以下核心组件组件作用是否必须kubelet节点代理,负责 Pod 生命周
学习任何东西都可以按照3W的框架进行,容器技术也是一样,先回答 What、Why 和 How 这三个问题。容器发展史1979年,在Unix V7 的开发过程中,引入Chroot Jail以及Chroot系统调用Chroot jail被用于“Change Root”,它被认为是最早的容器化技术之一。它允许您将进程及其子进程与操作系统的其余部分隔离开来。这种隔离的唯一问题是根进程(root proce
在将大语言模型(LLM)与检索增强生成(Retrieval-Augmented Generation, RAG)应用于生产故障应急排查(Incident Response)时,很多团队最初普遍采用**纯文本切片与稠密向量检索(Dense Vector RAG)**的方案:把公司几十份 Wiki 故障处理预案(Runbooks)切成 500 字的文本块,存入 Milvus 或 Chroma 向量数据
容器默认是临时文件系统,容器销毁内部数据就会丢失。本文讲解 Docker 两类存储资源:bind mount 绑定挂载、docker managed volume 管理卷,演示宿主机与容器、容器之间多种数据共享方案,包含 volume 容器、data-packed volume container 用法,介绍卷生命周期管理,最后配套 MySQL 容器简单版与实战版部署实验,手把手搞定容器数据持久化
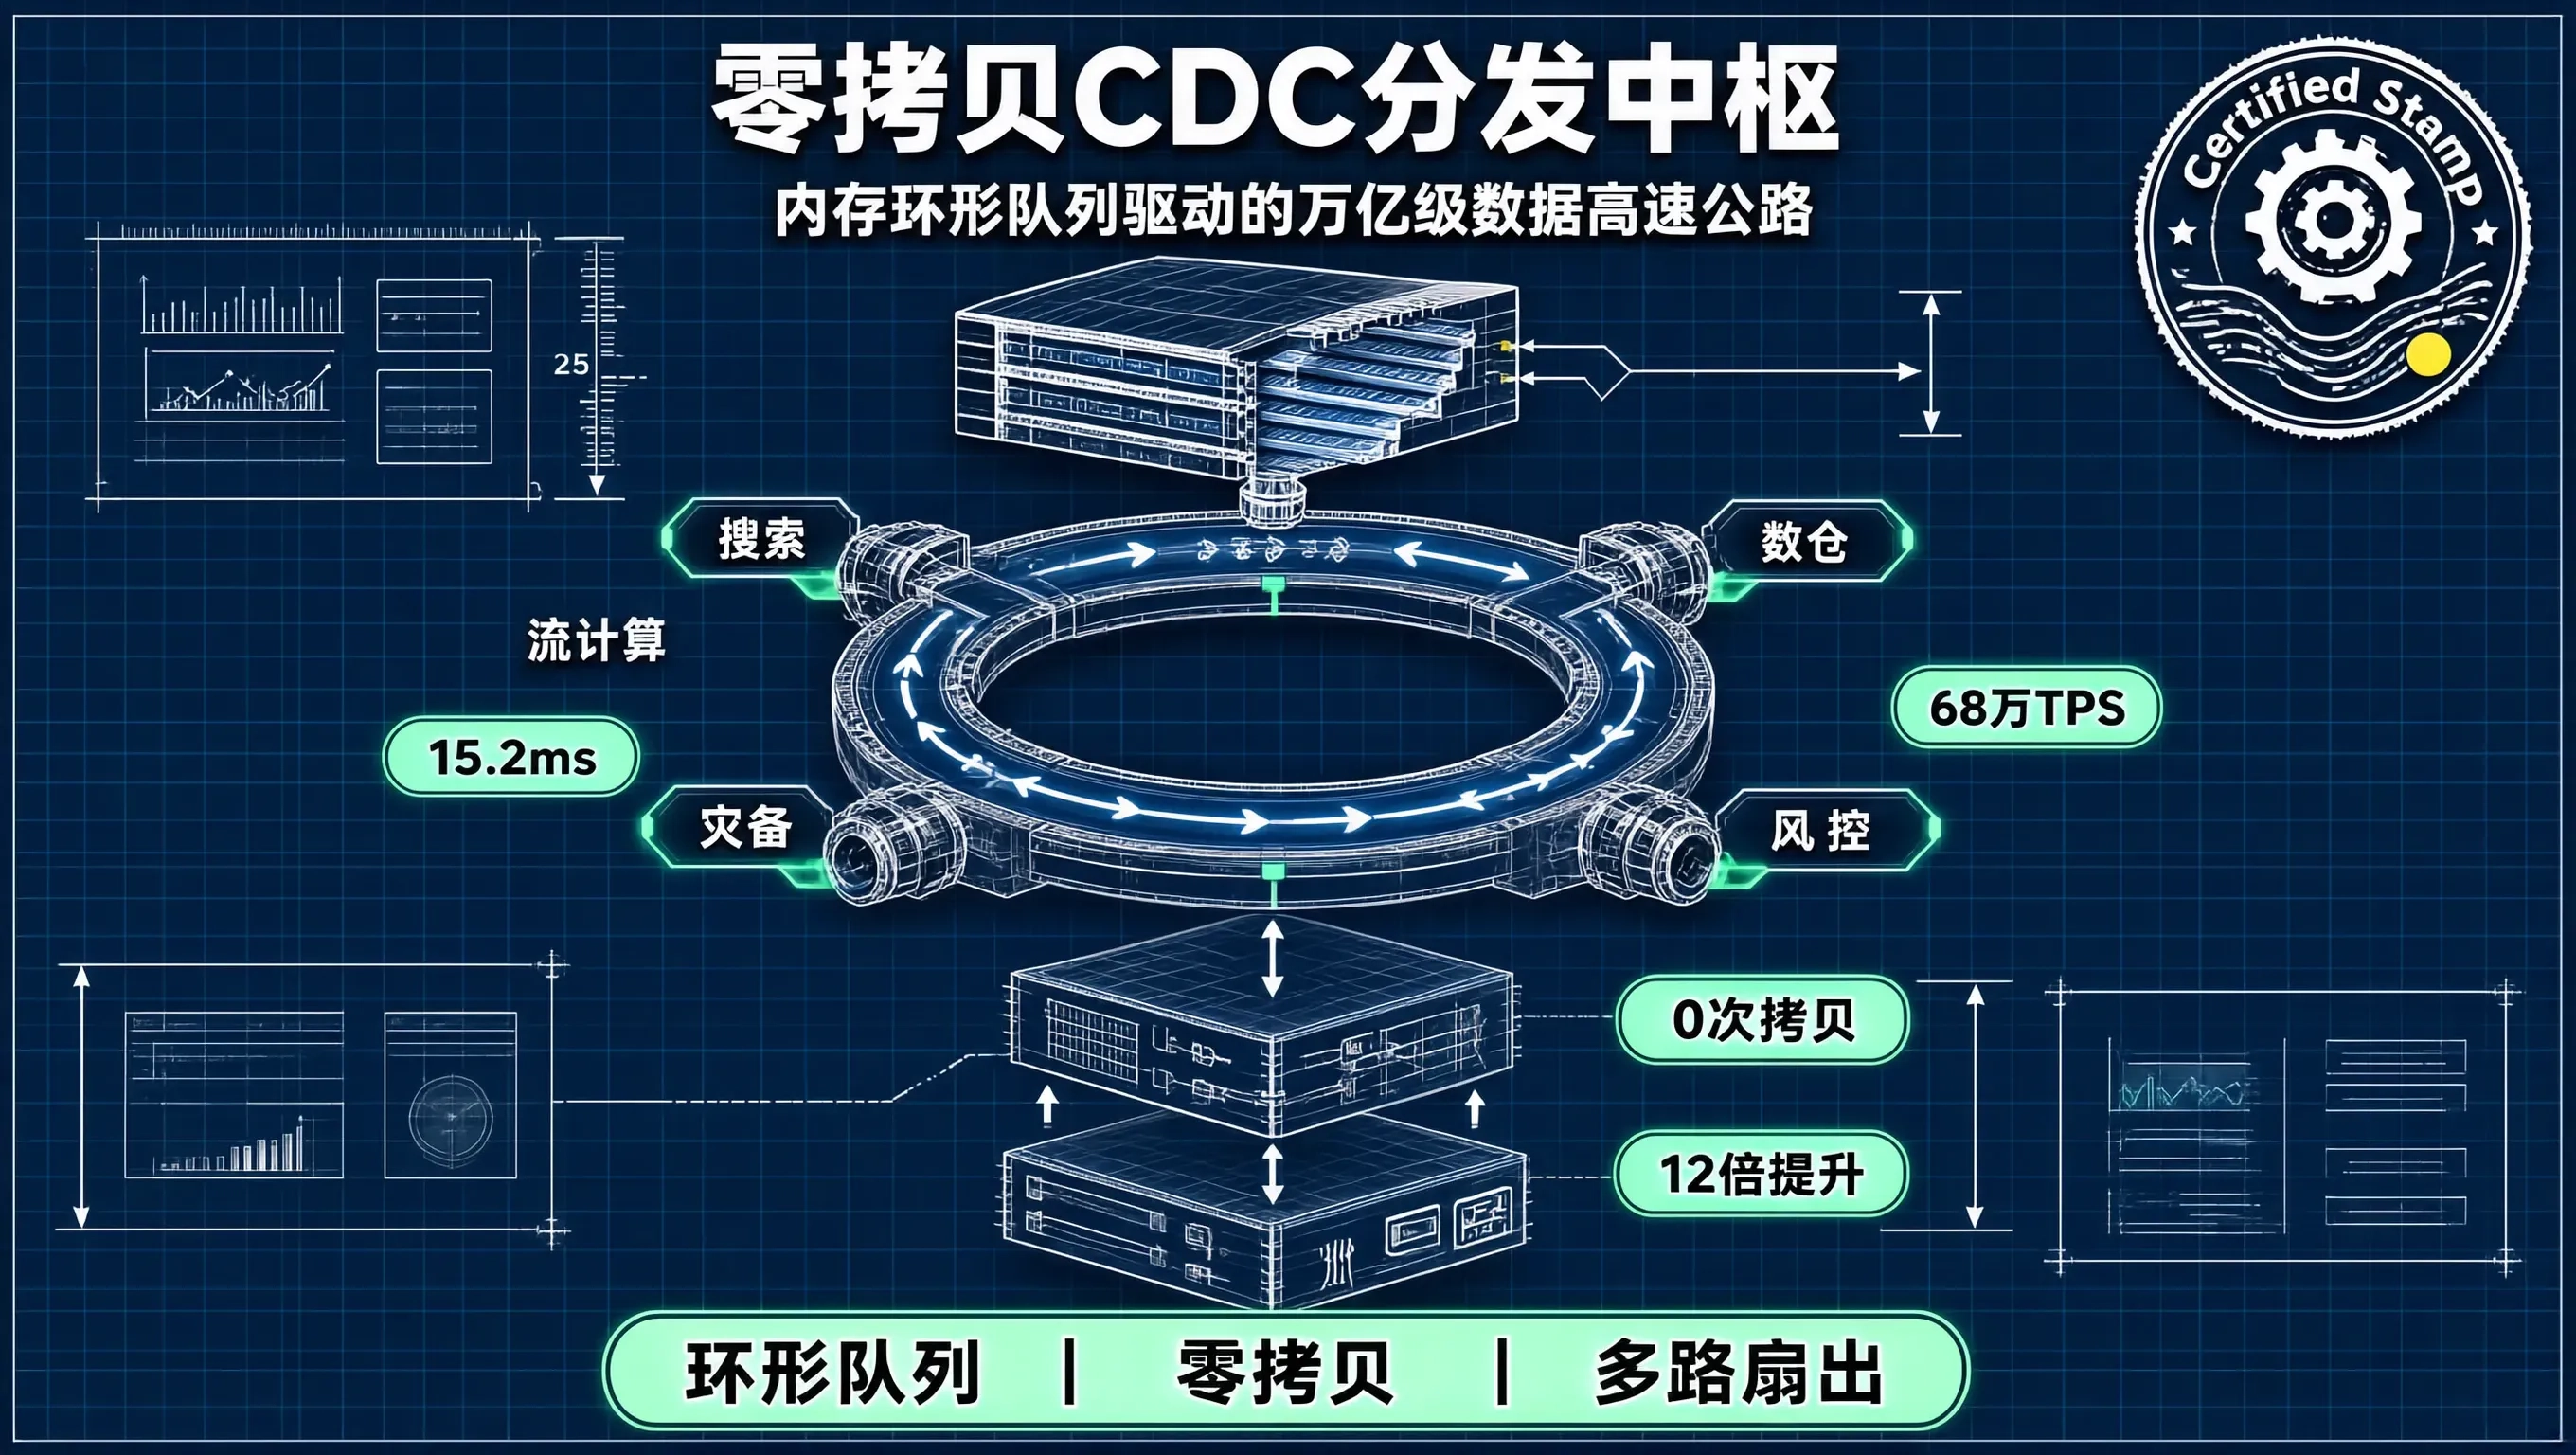
让数据在最底层的内存指针与操作系统内核空间中以零拷贝的方式极速流转,这是构建万亿级现代分布式数据高速公路的最高工程准则。
Linux 内存 Overcommit 机制深刻体现了操作系统在“极致吞吐效率”与“严格确定性安全”之间的哲学取舍。精准理解 0、1、2 三种模式的物理本质,针对 Redis 专用节点坚决开启消除 fork 死锁、针对通用集群推行 cgroup 硬配额约束,我们为全站各种不同计算形态的工作负载构筑了最契合、最稳固的内核内存运行环境。
在 Linux 操作系统的通用存储栈中,是决定磁盘读写请求如何排序、合并并下发给底层硬件控制器的核心交通警察。然而,在现代数据中心全面普及的今天:如果操作系统依然使用传统的通用调度器,这套原本为了机械硬盘设计的排序逻辑,反而会蜕变为在 Linux 6.x 内核下,两大主流 NVMe 调度器——none与 mq-deadline,在极限高并发数据库负载下究竟表现如何?
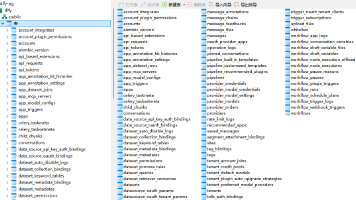
通过SSH隧道安全连接Dify内置PostgreSQL数据库,解决因默认不暴露端口导致的连接问题。修改docker-compose.yaml仅允许本地访问5432端口,使用Navicat内置SSH功能远程连接,避免公网暴露风险,实现高效查询问答机器人命中率与总数统计。
芯片是所有电子产品的心脏,手机、电脑、汽车、家电、工控设备,没有一颗不装芯片。而且半导体技术门槛高,设计、制造、封测、设备材料,每个环节都要长期积累。芯片经香港中转,专业电子仓防静电恒温存储、逐箱收验,中港运输当天收货当天发出,帮客户把在途和库存压到最短,产线才不会因为等料停摆。一台设备光有芯片跑不起来:操作系统和软件定义功能,屏幕、传感器、精密结构件决定体验,通信、云计算构成基础设施。科技行业是
在传统的研发流程中,生产变更的审查往往依赖于人肉 Peer Review(同行评审):一个研发提交了一个包含上千行代码和十几份 Kubernetes YAML 的发布 Merge Request(MR);负责审批的 Tech Lead 在疲惫中可能只是粗略扫了一眼标题,顺手点击了Approve。WHERE人肉审查总有疲劳和盲区,但。
free -mfreeavailablenew byte[]malloc在物理内存明明极其宽裕的情况下,为什么操作系统在分配内存时会发生长达整整一秒的“瞬间假死”?本文深入剖析 Linux 内核内存子系统伙伴系统(Buddy System)、的深层机理,并给出生产级。
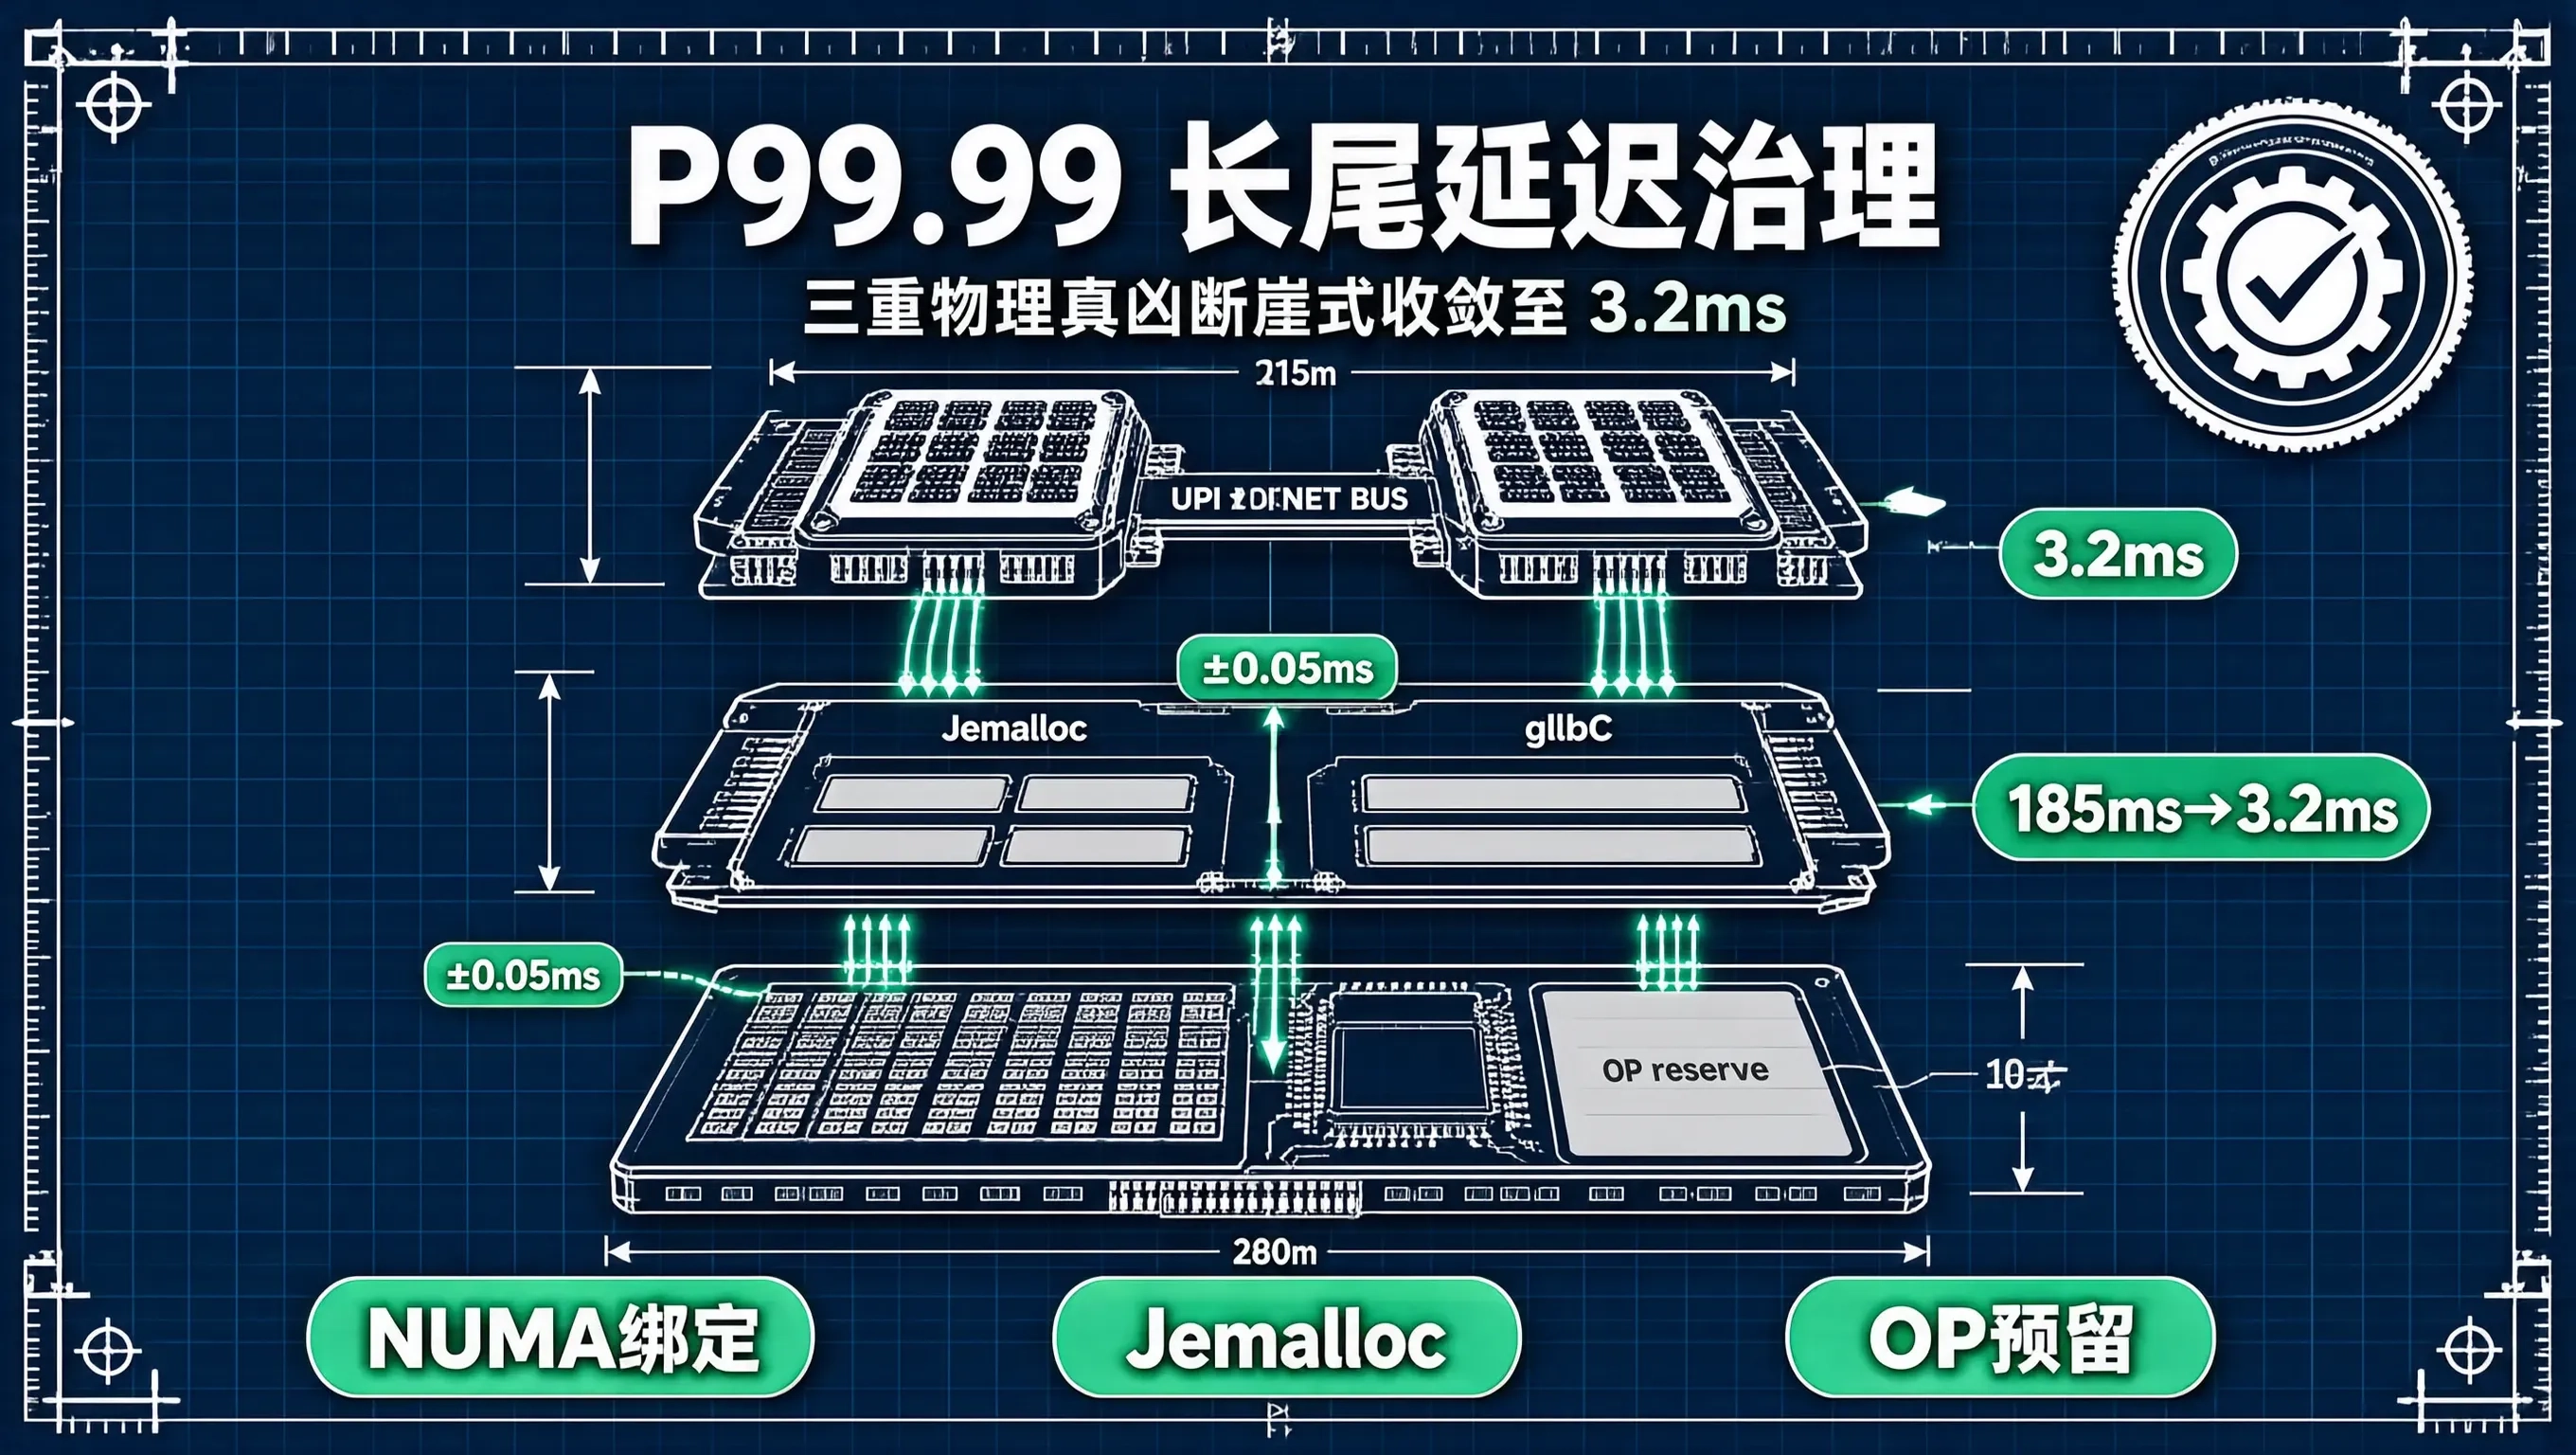
在每秒承载数十万 QPS 的分布式存储底座中,。在大促备战的最终性能攻坚中,我们的目标不再是把平均延迟从 1.2ms 优化到 1.1ms,而是深入计算机体系结构底层,导致存储系统产生极端长尾毛刺的真凶究竟是什么?我们如何从硬件、内核调度与内存微架构层面将其逐一斩杀?
在云原生技术栈的浩瀚星图中,Kubernetes(常被亲切地称为 K8s)无疑是那颗最耀眼的北极星 ⭐。而在这套分布式操作系统的核心架构中,Pod并非一个抽象概念,而是 Kubernetes 调度、管理与运行容器化工作负载的最小、最基础、最不可分割的可部署单元🧩。它既不是虚拟机,也不是进程,而是一个精心设计的“运行时契约”——承载着应用逻辑、共享资源、协同生命周期的轻量级封装体。
容器是继大数据、云计算之后热门的 IT 技术,Docker 推动容器技术大规模普及。学习容器应当先建立全局视图,理清生态分层,区分核心、平台、辅助技术,避免学习迷失。容器核心技术、容器平台技术、容器支持技术。与传统服务器和虚拟化的区别传统服务器:基于物理服务器,一台服务器装一个系统,运行一个业务系统(多为重要核心业务)虚拟化:基于服务器装KVM或者XEN等虚拟化,用于创建数量有线的虚机,实现物理资
安装之前你需要准备一个mysql,当前安装方式是将数据持久化到数据库中的,这里的部署是单机模式。
帧率、内存和耗电这三个指标共同构成 APP 性能的“黄金三角”。帧率确保视觉流畅度,内存保证稳定运行,耗电影响续航能力。实际测试中,建议结合自动化工具(如 Appium 或 Firebase Test Lab)持续监控这些指标,并设定基准阈值进行迭代优化。例如,在内存测试中,$$ \text{内存泄漏率} = \frac{\text{峰值内存} - \text{初始内存}}{\text{运行时间}
如果yourdomain.com指机器名称,那何必用yourdomain.com迷惑用户。我实在不知道官方文档为什么一直要这样做。在后面的命令中,yourdomain.com采用域名或者机器名称都不会有问题;但是究竟应该怎么配置才是真正官方文档指导应该做的?Harbor 官方安装文档https有一处令人迷惑的地方。这个迷惑已经有5年了。
用docker 部署apollo配置中心及配置,同时用springboot集成成功运行,异常必坑
docker部署postgresql各个版本的docker-compose.yaml文件内容
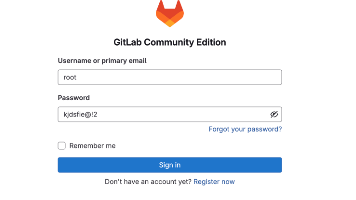
本文介绍了使用Docker快速部署GitLab社区版的完整流程。主要包括:1)拉取最新镜像;2)创建配置目录并设置权限;3)编写docker-compose.yml文件,配置端口映射、初始密码等重要参数;4)启动容器并等待初始化完成;5)通过8580端口访问Web界面。特别强调了初始密码需符合复杂度要求(8位含大小写字母、数字和特殊符号),以及首次启动需耐心等待5-10分钟完成初始化。若失败需删除
这个问题通常是由于网络连接问题或镜像源访问受限导致的。以下是详细的解决方法。能够正常访问互联网,可以尝试使用以下命令测试网络连接。如果网络连接存在问题,请先修复网络。编辑Docker的配置文件。
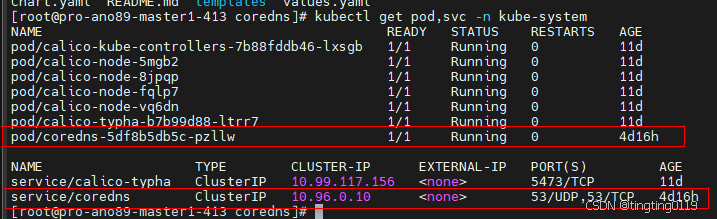
k8s 1.30部署coredns
容器
——容器
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区

 火山引擎视频云技术社区


 人工智能6S服务平台
 DAMO开发者矩阵
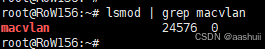
 AI硬件创业社区




 杭州城市开发者社区

 2048 AI社区

 乐奇 Rokid 开放社区