


- @ZL_1618


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
安全基线,是服务器操作系统最小安全标准,统一的配置规范,消除默认配置带来的大量安全漏洞。基线核查也是等保测评、攻防演练、日常运维巡检的必做项。很多企业服务器上线后直接使用系统默认配置:弱口令、多余账号、开放无用端口、审计未开启,极易被攻击者拿下。身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范、资源最小化,分为 Linux、Windows 两套清单,每一项包含检查内容、核查命令 / 操作、加固
hashcat号称世界上最快的密码破解,世界上第一个和唯一的基于GPU的规则引擎,免费多GPU(高达128个GPU),多哈希,多操作系统(Linux和Windows本地二进制文件),多平台(OpenCL和CUDA支持),多算法,资源利用率低,基于字典攻击,支持分布式破解等等,hashcat目前支持各类公开算法高达247类,市面上面公开的密码加密算法基本都支持!在渗透测试中我们往往会得到很多hash
在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。接下来我将给大家安排一个为期1个月的网络安全初级计划,当你学完后,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web渗透、安全服务、安全分析等岗位;其中,如果你等保模块学的好,还可以从事等保工程师。Pytho
Burp Suite 能高效率地与多个工具一起工作,例如:一个中心站点地图是用于汇总收集到的目标应用程序信息,并通过确定的范围来指导单个程序工作。在一个工具处理HTTP 请求和响应时,它可以选择调用其他任意的Burp工具。例如:代理记录的请求可被Intruder 用来构造一个自定义的自动攻击的准则,也可被Repeater 用来手动攻击,也可被Scanner 用来分析漏洞,或者被Spider(网络爬

最近HVV爆出的很火的WPS命令执行漏洞,其实并不是0DAY,早在2019年就出现了,只不过最近EXP才公开。接下来我们来复现一遍。
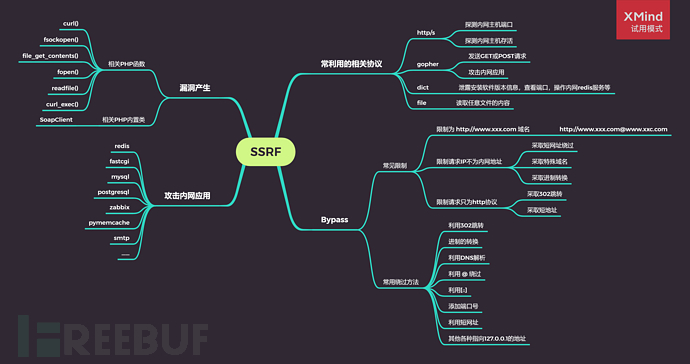
SSRF (Server-Side Request Forgery,服务器端请求伪造) 是一种由攻击者构造请求,由服务端发起请求的安全漏洞,一般情况下,SSRF攻击的目标是外网无法访问的内网系统,也正因为请求是由服务端发起的,所以服务端能请求到与自身相连而与外网隔绝的内部系统。也就是说可以利用一个网络请求的服务,当作跳板进行攻击。攻击者利用了可访问Web服务器(A)的特定功能 构造恶意payloa
Nmap(网络映射器,Network Mapper)是一种开源软件网络勘察和安全审计工具,是许多需要映射和测试其网络安全漏洞的网络管理员选择的工具。Nmap采用了广泛的端口扫描技术,旨在快速扫描大型和小型网络。Nmap不仅能鉴别计算机的操作系统及其提供的服务的特征,而且还能够鉴别网络上使用的数据包过滤器和防火墙的类型。通过运行Nmap,你能够发现一台机器上的哪一个端口是可见的并且能够发现这些端口运

更多备考干货可关注CSDN博主-《拄杖盲学轻声码》网络管理员是软考中一门初级资格的考试科目。考试一共分为两门,上午基础知识,下午应用技术。为了让大家能顺利的备考,博主(csdn-拄杖盲学轻声码)就一些网络管理员的一些学习知识点做了一个汇总,希望对大家备考网络管理员能有所帮助。。更多备考干货可关注CSDN博主-《拄杖盲学轻声码》
最近去了项目组打杂,偷学了些对服务器做整改的等保要求,写下一篇废话,看完了就可以跟我一起打杂了。
本周将会讲解传输层的安全协议。了解SSL协议SSL协议对于用户而言是透明的,普通用户使用SSL进行网络连接的区别不外乎是浏览器地址栏中的URL地址是以https作为开头,地址栏最右端或状态栏会有一个挂锁或钥匙的图标。实际上,SSL是一个独立于平台和应用的协议。图4-1显示了SSL.在协议栈中的位置,用于保护基于TCP的应用,SSL在TCP层之上、应用层之下,就像TCP连接的套接字一样工作。SSL协