登录社区云,与社区用户共同成长
邀请您加入社区
最近把 HarmonyOS NEXT 手机当成了半个开发机,专门挑了一批开发者和运维向的小工具实测。这篇记录其中五款:报文格式转换的「XML处理」、手机上起 HTTP 服务的「端链Server」、测速与 Ping 的「网匣」、差异对比的「文本比对工具」,以及二维码条码工具「码匣」。它们的共同点是鸿蒙原生、功能尽量在本地完成,目前在应用市场也都还是免费的。
深度复盘 Traefik HTTP/3 mTLS 绕过漏洞(CVE-2026-53622),分析 QUIC SNI 大小写不匹配导致双向认证绕过原理,附 TLS 安全审计清单。
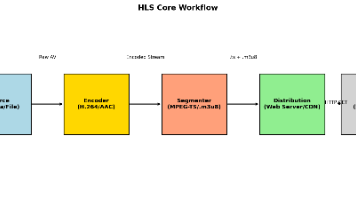
是由苹果公司 (Apple Inc.) 提出并实现的基于 HTTP 的流媒体网络传输协议。它的核心思想是将长时间的媒体流切分为一个个小的、基于 HTTP 的文件 (Segments) 进行下载和播放。
如果解析不对,先去域名服务商处修改 A 记录,等 DNS 生效后再继续。:Let's Encrypt 无法访问服务器的 80 端口。如果超时,说明 80 端口被防火墙或安全组拦截,需先解决。申请证书,域名解析指向运行 Certbot 的服务器。插件默认会在续期后自动重载 Nginx,无需额外配置。:openEuler 默认源没有 Certbot。:使用 Nginx 插件,自动验证 + 自动配置。所
弱网与离线场景下,人脸识别终端需具备端侧比对能力。关键机制应纳入规格:本地名单容量、失效同步策略、版本兼容性及时间同步(RTC+NTP)。断网时仍可通行,依赖的是本地特征库、精准的失效控制与可靠时钟,而非“鸿蒙”标签。应急策略(拒入/降级/钥匙)应预先定义,确保审计可追溯。建议将端侧比对、名单生命周期与时间管理写入测试记录,实现前后端数据对齐。欢迎分享实际允许的最长离线窗口。
开源鸿蒙人脸识别终端接入园区系统,需明确区分HTTP API与MQTT协议职责:API用于管理操作(增删人员、改策略),MQTT用于实时事件上报(通行、告警)。二者不可替代,否则易出现“能开门但名单错”或“消息快但权限乱”。关键在统一字段(如设备ID、工号、时间戳)与时钟源,避免因协议误用导致同步失败、重复操作或审计困难。建议最小分工:管理端用HTTP,终端用MQTT,字段先行对齐,协议各司其职。
其余功能全部复用composer生态,这意味着你可以在webman里使用最熟悉的功能组件,例如在数据库方面开发者可以选择使用Laravel的illuminate/database,也可以是ThinkPHP的ThinkORM,还可以是其它组件如Medoo。除此之外,webman还支持自定义进程,可以做workerman能做的任何事情,例如websocket服务、物联网、游戏、TCP服务、UDP服务、
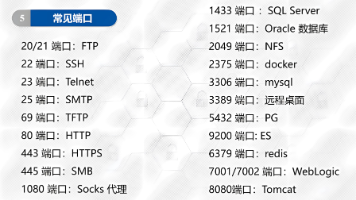
我们可以把计算机IP地址理解成「一栋大楼的地址」,网络数据就是快递、包裹。而端口,就是大楼里的「房间号」。80端口专门接收网页浏览数据443端口负责加密网页访问22端口负责远程连接服务器3306端口负责数据库数据传输核心定义:端口是操作系统为各类网络服务预留的、用于数据收发的逻辑接口,是电脑区分不同网络程序的唯一标识。IP 找设备,端口找服务。没有端口,电脑收到网络数据后,根本不知道该交给浏览器、
本文在前序基础上,通过引入Android客户端与改造Flask网关、Linux consumer,实现跨平台(Android+Windows+Linux)全链路通信。利用ADB反向映射解决跨端连接问题,构建基于RabbitMQ的双向消息通道,并引入验证码与token机制,实现动态权限管理与身份认证。项目完成多实例并发、权限分级、网关校验等核心功能,初步达成可扩展的拟真生产环境目标,为后续数据库优化
从 1994 年接入互联网至今,国内互联网历经 PC 时代、移动互联网时代,完成了海量数据、技术与硬件算力的积累。随着 ChatGPT 横空出世,人工智能迎来爆发,各种大模型、智能体应用如雨后春笋般涌现。作为程序员,我们不能只停留在使用 DeepSeek、ChatGPT 这类大模型产品的层面,更应该去学习大模型应用背后的技术,把模型接入到自己的程序中,让 AI 为自己服务。本项目就带领大家从底层学
本系统基于Python构建,集成网络爬虫、数据清洗、深度学习预测与Echarts可视化技术,实现全国气象数据的实时采集、存储与分析。通过Flask框架搭建后端,结合LSTM模型对降水量和气温进行预测,并利用可视化模块提供多维度数据展示,支持用户登录、数据管理及智能决策。系统具备高可用性与扩展性,为个人出行与企业生产提供精准气象支持。
本文提出一种基于深度学习的皮肤病辅助诊断系统,融合MobileNetV2图像分类与MobileUNet语义分割模型,利用大规模皮肤病图像数据集,结合数据增强、迁移学习与ONNX模型转换技术,实现高效、精准的诊断。系统具备图像处理、实时预测、多模态评估与可视化界面功能,实验表明其在常见及罕见皮肤病诊断中准确率显著优于传统方法,具有良好的实时性、可扩展性与临床应用前景。
本文介绍在鸿蒙PC平台基于Electron构建轻量级SVN图形客户端的全过程。采用纯JavaScript实现HTTP/WebDAV协议通信,绕过原生svn命令行依赖,支持仓库浏览、文件查看、日志检索与版本对比等核心功能。项目通过Electron Web层与鸿蒙HAP壳工程结合,适配鸿蒙平台特性,解决GPU白屏、窗口崩溃等问题,提供稳定可靠的SVN操作体验。开源项目已发布于AtomGit,欢迎加入O
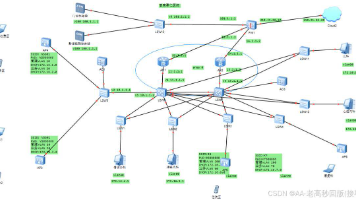
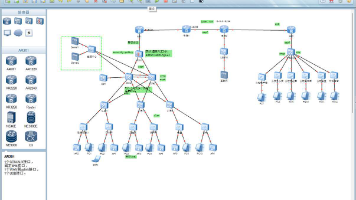
该文通过需求分析、架构设计、设备选型等方法,运用WLAN融合一体化技术、MSTP、VLAN划分、VRRP热备份、访问控制、NAT等技术,完成医院网络的整体规划与设计。通过eNSP仿真测试验证,该方案实现了全院无线信号无缝覆盖、有线与WLAN网络高效融合,且具备较强的安全防护能力和便捷的运维管理特性。有效保障了医疗业务的稳定高效运行,可为同类医院的WLAN融合一体化网络构建提供切实可行的参考方案。
综合运用VLAN、DHCP、VRRP、MSTP、OSPF、链路聚合、WLAN等关键技术,实现校园不同区域的网段隔离、网络冗余备份、动态路由通信、无线自动漫游及网络安全防护。经eNSP仿真开展跨校区访问、互联网接入、无线网络连接、VPN及路由协议等多维度验证测试,该网络方案具备高可靠性、高安全性和良好的互联互通性,可充分满足南北校区教学、办公、科研等各类业务场景的网络使用需求。
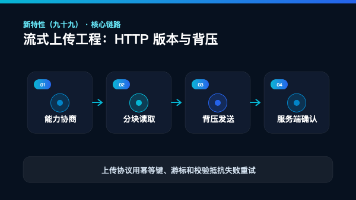
本文业务场景是:云盘应用上传超大文件,不把完整内容加载进内存,并根据网络能力选择协议。主操作为“选择 HTTP 版本并执行流式上传”。成功标准至少包括:目标结果正确、用户可取消、进程重启可恢复、重复回调不破坏终态、性能指标可度量、隐私数据未越界。value?: string非目标也要写清:不绕过系统权限,不在不支持设备伪造成功,不把平台对象直接暴露给页面,不用用户原始数据换取更方便的调试。
在豆包网页版支持 `Ctrl+V` 直接粘贴图片上传。
订阅数据变化:客户端发送 JSON 格式的订阅指令,例如 {"action": "subscribe", "resource": "sensors/temperature"},明确告知 database 其关心的超级表或特定标签集。接着,建立WebSocket连接接收最新的实时价格更新,以绘制跳动的折线图尾端。然而,在工业物联网或金融大屏等需要展现毫秒级动态数据的场景下,传统的 HTTP 轮询暴露
在地址栏输入以下地址并按回车最后修改后需,设置才会生效。⚠️ 注意:此操作仅适用于,不建议在生产环境中使用,因为它会降低浏览器的安全性 26。
ue http 请求学习笔记
场景 1:自签名证书(用于测试,不推荐生产环境)
基于nginx的rtmp flv推拉流的简述
一般的请款下浏览器的默认都是1.x 的版本的, 如果出现了HTTP 1.1版本的,那么你需要在Internet 选项的高级下进行设置的。换而言之,就是请求的资源暂时驻留在不同的URI下。403 Fobidden 服务器可以处理请求、发送的认证凭证也鉴权通过了,但是认证发现请求的凭证不具备访问的权限。400 Bad Request 请求的格式、语法或内容不符合服务器的预期(请求头、请求体不对)。50
是一个由。
访问https:localhost//就行会显示不安全是正常的,最后部署项目配合域名就可以正常访问了。
在使用 HTTP 服务器时,默认的端口号是 80,但在某些情况下,我们可能需要更改端口号。比如,当 80 端口被其他应用程序占用,或者出于安全和管理的考虑,想要使用非标准端口。那么,该如何更改 HTTP 服务器的端口号呢?下面将针对不同类型的 HTTP 服务器为大家详细介绍。
今天做web。
管理服务 -》SSL 证书管理 -》个人测试证书(原免费证书)-》查找相应域名的证书/新建证书,申请 -》下载证书,如果是ngnix服务器,就下载pem/key格式。2.登录七牛云->SSL 证书->上传自有证书。
本文主要解决javax.servlet.http.HttpServletResponse导入报错问题,并提供Postman文件上传测试方法。解决方案包括:1)添加Servlet API依赖(Maven/Gradle配置);2)补充缺失的导入语句;3)针对Spring Boot 3.x需将javax改为jakarta包。Postman测试部分详细说明了CSV文件准备、请求设置、多场景验证(包括正常导
接下来介绍dify如何调用MCP。
总结:http 版本有 0.9/1.0/1.1/2.0/3.0,我们常用的是 1.1 和 2.0,使用 window.chrome.loadTimes() 获取 http 版本。
本文介绍在麒麟Linux系统(V10)下生成自签名证书并在Nginx中配置的方法。适用于内网开发测试、内部系统及加密通信场景。通过openssl命令生成有效期为1年的RSA证书,设置合理文件权限后,在Nginx配置中指定证书路径即可启用HTTPS。系统版本确认使用nkvers命令,最后可通过443端口访问测试。
跨域问题是浏览器同源策略导致的资源访问限制,常见于前后端分离开发中。主要解决方案包括:1)CORS(主流方案),通过服务端设置HTTP头实现;2)JSONP(仅限GET请求);3)代理服务器(开发常用);4)WebSocket等特殊协议。其中CORS需要处理预检请求和凭证携带等特殊情况,生产环境建议避免使用通配符*,而应指定具体域名。开发时可结合代理方案,最终部署推荐同源或反向代理方式。选择方案时
看报错第二个ip地址,是什么就改成什么,如果没有端口号那就不要加端口号。我其中的.setAllowedOrigins(
`ngx_http_mirror_module`(自 1.13.4 起)用于将原始客户端请求“镜像”到一个或多个后台地址,不影响主请求流,镜像请求的响应会被自动忽略。它常用于在不干扰主业务流量的前提下,对生产流量进行日志记录、黑盒测试或异步拷贝。
是一种强大的 HTTP 内容类型,适用于上传文件和提交复杂表单。了解其格式和工作原理对于开发包含文件上传功能的 Web 应用至关重要。通过适当的客户端和服务器端实现,可以有效地处理从简单文本到大型二进制文件的各种数据。
首先需要自己解决证书问题, 这里可以是个人证书 也可以是花钱买的证书.Windows下实现MinIO的https访问.将证书数据解压到你知道的目录之下。现在使用个人开发者证书举例子。然后直接使用命令启动MinIO。3.实现了https访问。
脚本录制好后,有个地方记得改回来,不然你的浏览器可能连不上网,百度都打不开,刚才那个浏览器设置-局域网设置-代理服务器,刚才打上的√把它勾选掉(去掉)1、对录制的脚本处理,改删的可以删掉,一些页面加载js 保留页面操作触发的重要请求就好 比如登入操作录制,你保留longin 操作的脚本就可以。打开页面后输入用户名和密码完成登入,登入成功后,去jmeter里的HTTP代理服务器点击停止,结束脚本录制
autocannon 是一款基于 Node.js 的高性能 HTTP 压力测试工具,适用于评估 Web 服务的并发处理能力和性能瓶颈。
重新加载daemon文件,重启docker。修改daemon.json文件。这个文件不存在直接加入以下内容。
开始以为是nginx的问题,对请求GET和POST做了限制,或是Controller指定了GET请求。因证书失效的原因导致不能正常访问,下载到本地,html引入本地文件,访问恢复正常。查看html是通过jquery的POST提交。F12查看有个资源文件下截不了,
对于上述HTTP的请求响应和后端响应数据我们有了一些基础的理解后,我们就可以通过一些工具来帮助我们测试,我们能否成功的向后端发起请求,能否成功的拿到后端返回的数据,对此我们可以借助一些接口管理工具,诸如Yapi,postman,Apifox等。HTTP默认是无连接的,即每个请求都是一个独立的、独立的事务。报文包括报文头和报文体。对于数据请求的路径,除了图中说明的端口号后,还需注意端口号后的路径必须
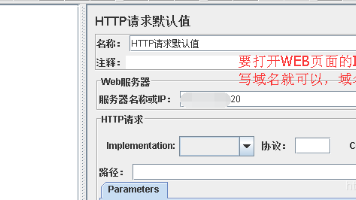
【线程组】---->右击【添加】---->【配置元件】---->【HTTP请求默认值】
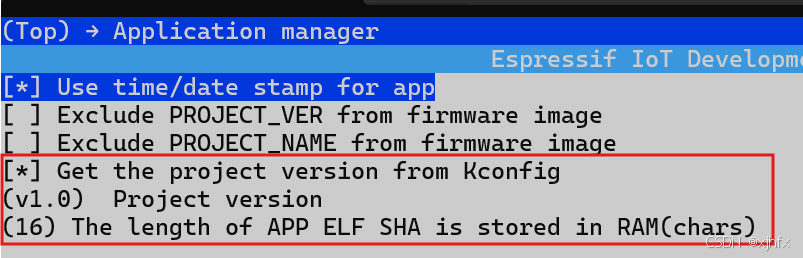
在ota升级学习中,发现问题频出,各参考文章总有不适应与冲突配置,本文直接介绍利用官方例程快速准确实现ota升级。
错误信息表明,浏览器拒绝在中加载 ,因为服务器返回的响应头中设置了 。这是浏览器的一种安全机制,用于防止点击劫持攻击。 是 HTTP 响应头的一部分,用于控制页面是否可以在中加载。常见的值包括::禁止页面在任何中加载。:只允许同源页面在中加载。:允许指定来源的页面在中加载(已弃用)。默认情况下,Spring Security 会设置 ,导致页面无法在中加载。在 Spring Security 配置
cpphttplib的简单解析。
变量是否显示端口值是否存在host浏览器请求的ip,不显示端口否"Host:value"显示值为a:b的时候,只显示ahttp_host浏览器请求的ip和端口号是“Host:value”,value存在就显示proxy_host被代理服务的ip和端口号默认80不显示其他端口显示"Host:value"显示配置反向代理时,接口请求报404问题应用描述:前端应用域名为A(ww.a.com), 后端服务
原本公司的项目都是在局域网中进行开发与部署,但是有一个系统需要用到微信小程序,并且小程序需要对外开发使用,微信小程序本身部署就要求后端的地址是使用https和域名的格式,因此需要将服务器的端口向外暴露,并且配置https和域名,下面将详细讲述如何进行配置。
http
——http
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 人工智能6S服务平台

 AtomGit AI 社区

 火山引擎视频云技术社区
 openEuler 社区
 亚马逊云科技技术品牌专区


 EazyDevelop社区


 Harmony PC 开发者社区

 DAMO开发者矩阵

 HarmonyOS开发者社区

 乐奇 Rokid 开放社区