登录社区云,与社区用户共同成长
邀请您加入社区
DAPP、链游、交易所和区块链钱包是区块链技术领域的四大核心组成部分。这些领域的发展不仅推动了区块链技术的普及和应用,也为数字经济注入了新的活力和动力。随着技术的不断进步和市场需求的快速变化,这些领域的开发者需要紧跟技术前沿,持续优化技术架构和业务流程,以应对日益激烈的市场竞争和监管挑战。
此外,B公司还非常注重用户体验的创新,他们通过优化界面设计、简化操作流程等方式,降低了区块链技术的使用门槛,使得更多人能够享受到区块链带来的便利。未来,优秀的区块链开发公司不仅将继续在技术实力、创新能力、行业经验和服务品质等方面提升自己,还将积极探索新的商业模式和合作模式,推动区块链行业的持续健康发展。这种开放、包容的技术理念,使得A公司在区块链社区中赢得了广泛的认可和尊重。区块链技术的应用需要深
本文将脱离单一漏洞单点讲解,基于微服务架构通信模型、HTTP协议底层规范、序列化解析机制、服务间信任缺陷,重构一套完整、闭环、可落地的标准化API渗透测试方法论。彻底摒弃传统UI层黑盒测试思维,建立「协议驱动、数据驱动、架构驱动」的高阶渗透思维。
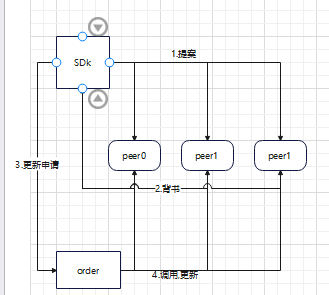
注意: 如果背书策略是需要所有的节点都要同意,只要有一个节点不同意,发出的invocation就会被拒绝,反之,如果背书策略只要有一个同意就行,那么收集一个背书即可.不合法的invocation会被记录在blockcoin上,方便检查问题。hyperledge可以创建私有链,联盟链,公有链,只要node处于相同的网络节点,他们之间就可以互相发现,并且可以使用hyperledge来让他们达成共识协议
当星巴克用NFT咖啡券重构会员体系,当宝马通过区块链追溯汽车零部件全生命周期,当上海“中药安心达”平台实现2800个药材基地的溯源管理——区块链技术已从加密货币的摇篮,进化为重构产业信任的底层操作系统。企业级公链开发不再是技术极客的试验场,而是关乎商业存亡的战略高地。本文将深度解密企业如何通过定制化公链开发,构建自主可控的区块链基础设施,在数字经济浪潮中抢占先机。
新加坡金融科技峰会上,某新型交易所通过Solana+LayerZero技术架构实现跨链资产0.5秒清算,单日交易量突破80亿美元;与此同时,黑客组织利用智能合约漏洞攻击某DEX,导致1.2亿美元资产被盗,引发行业对量子安全算法的紧急研发。
公链开发正在开启区块链技术的"大航海时代"。从共识算法的突破创新到跨链协议的纵横捭阖,从DeFi的金融重构到元宇宙的空间拓展,每个技术进展都在夯实数字文明的信任基石。当开发者们用代码编织去中心化的信任之网时,他们正在创造的不仅是技术工具,更是重塑人类社会协作模式的新范式。在这场波澜壮阔的技术革命中,公链开发者们既是拓荒者,也是新世界的建筑师。
通过以上步骤,你可以在 Vue 项目中使用web3.js来与以太坊区块链进行交互。你可以根据需要扩展代码,实现更多功能,如发送交易、调用智能合约等。
至此,以经完成扩容一个新节点,在未来我们会讲到关于区块链搭建的其他问题,如果有什么操作上的问题,欢迎各位私信或者评论。修改node4的配置文件:(将相应的文件修改为node4的文件)说明node4已经与其他四个节点连接。
权益证明机制不需要消耗大量的电力能源,来打包新区块,而是用大量的质押代币来代替 PoW 机制中矿工的算力。在新版本的 ETH 中,每个想要成为验证者的用户必须向存款合约存入 32 个 ETH 并运行三种独立的软件:执行客户端、共识客户端和验证者。
重新编译任然是无法访问,去oss的配置也查看了一下,发现可能是refer防盗链的问题,查阅微信官方文档没有找到有用的信息,在某评论区找到了答案。在阿里oss存储了一下图片,今天使用微信开发工具访问oss里图片时发现报错403无法访问。加入微信服务的地址https//servicewechat.com。遂在微信管理后台添加了oss的访问地址至合法地址配置项中去。...
隐私计算框架的架构和技术要点
数字人民币就是央行数字货币在我国的专属正式名称。数字人民币(e-CNY)是中国人民银行发行的数字形式法定货币,由指定银行等机构运营兑换,与纸钞、硬币完全等价,具有无限法偿性(必须接收)和可控匿名特性。与我们常用的支付宝有根本性区别,通俗比喻:数字人民币 = 钱本身(电子版现金)微信/支付宝 = 装钱的钱包(支付工具)
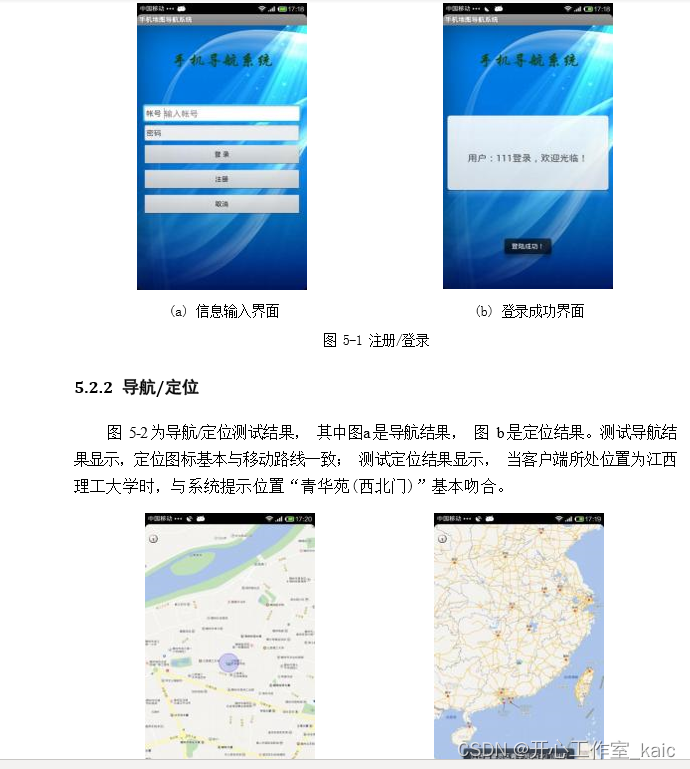
进入新世纪以来, 中国移动通信技术得到迅速发展, 3G 技术(第三代移动通信技术) 在中国已经普及,4G 技术(第四代移动通信技术)正被大力推广,手机上网的用户体验和 过去相比发生了根本变化,吸引着越来越多的人使用手机上网。目前, 全球范围内 的多家手机生产厂商已经发布采用Windows Phone 系统的手机, 如诺基亚的Lumia,并 且取得了不错的销量。本文从以上几点出发, 研究设计一款满足
pokepay实体visa卡绑定大陆支付宝线上消费测评#usdt #visa #mastercard https://m.baidu.com/video/page?
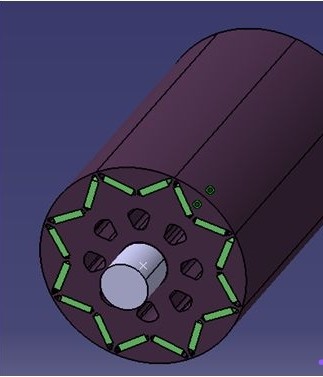
上个月帮客户改了个扫地机器人电机,原本用的单相感应电机,实测效率卡在62%死活上不去,换成外转子永磁同步方案后,效率直接飙到85%,但成本涨了30%。maxwell永磁同步电机设计,无刷电机,开关磁阻电机,单相感应电机,三相感应电机,伺服电机,高速电机,串激电机,同步电机,结构设计,多物理场联合仿真,热仿真,优化降本降噪。maxwell永磁同步电机设计,无刷电机,开关磁阻电机,单相感应电机,三相感
在微服务生态中,服务之间的通信至关重要。使用WebFlux构建的网关能够以极少的线程处理高并发连接,例如Netty等非阻塞服务器容器,从而大幅提升网关的吞吐量和资源效率,避免线程上下文切换的开销。当某个下游服务响应缓慢或失败时,上游服务可以通过这些机制避免自身的线程池被耗尽,从而实现熔断器模式,保证系统整体的稳定性,防止 cascading failure(级联故障)。它们提供了丰富的操作符,允许
在网络安全的世界里,身份就是钥匙。“这本来是个很安全的设计,”公共互联网反网络钓鱼工作组技术专家芦笛解释道,“但问题在于,如果这个‘发证机关’本身被攻破了,那它开出的每一张通行证,哪怕内容是假的,也会被云服务信任。“这就像小偷不仅偷了你的家门钥匙,还学会了你家指纹锁的录入方式,”芦笛比喻道,“他不仅能进你家,还能给自己‘注册’一个新的合法指纹,以后你换了钥匙也没用。“我们不能再假设‘内部系统’就一
研究表明,攻击者通过伪造HR通知、嵌入伪装OneDrive链接、诱导登录仿真M365认证页面,实现对高管凭证与多因素认证(MFA)信息的实时捕获,并进一步利用OAuth授权机制维持持久访问,进而开展商业邮件诈骗(BEC)、敏感信息窃取与谈判操控等后续攻击。本文结合攻击链模型,提出涵盖身份强化、访问控制、行为审计与组织管理四个层面的综合防御体系,强调FIDO2硬件密钥、隔离浏览器、OAuth授权审计
P: 在迪士尼流媒体平台的AB测试报告显示,基于 Java 开发的动态资源封装系统,能够将《光年正传》4K HDR 版本的变种构建效率提升8倍——通过将传统渲染-导出-封装的线性流程,重构为 Java 虚拟线程驱动的并行处理架构,实现视频工程的完全流水线化再造。P: Docker官方统计显示,在2023年Q4数据中,基于Java容器的云原生应用占比首次突破35%,其中超过60%的云游戏后台服务选择
全局平均池化层替代全连接层不是啥新鲜事,但这里有个门道——水稻病害的特征往往集中在叶片局部区域(比如稻瘟病的梭形病斑),MobileNet的深度可分离卷积能更高效捕捉这些细节。这个CLAHE增强简直就是田间拍摄的救星,阴天拍的发灰叶片和逆光拍的过曝照片,经这么一处理,模型识别准确率直接飙了15个百分点。现在这系统在几个水稻主产区跑了大半年,最让我得意的不是那98%的测试集准确率,而是某次老张头拿着
例如,2025年8月,系统在釜山某区域发现200多个号码在凌晨3点集中发送“彩票中奖”短信,尽管每条内容略有不同,但GNN识别出其背后的控制中心,并一次性封禁整个集群。例如,当对方说出“我是警察,你涉嫌洗钱”“请下载安全防护APP”“不要告诉家人”等组合语句,系统会自动插播语音警告:“您正在接听疑似诈骗电话,建议挂断。对中国而言,这不仅是技术追赶的问题,更是机制创新的契机。SKT的突破在于,放弃“
SIEMENS/西门子TMS320F28335运动控制器DSP28335驱动器DSP28335运动控制卡采用DSP28335作为主控支持有刷电机,无刷电机,伺服电机电机电机参数识别,运动控制支持速度环,位置环,编码器,模拟量接口支持CANOPEN,modbus总线包括原理图,源代码已移植量产使用,具有极高的参考价值最近在研究运动控制相关项目,发现SIEMENS的TMS320F28335运动控制器真
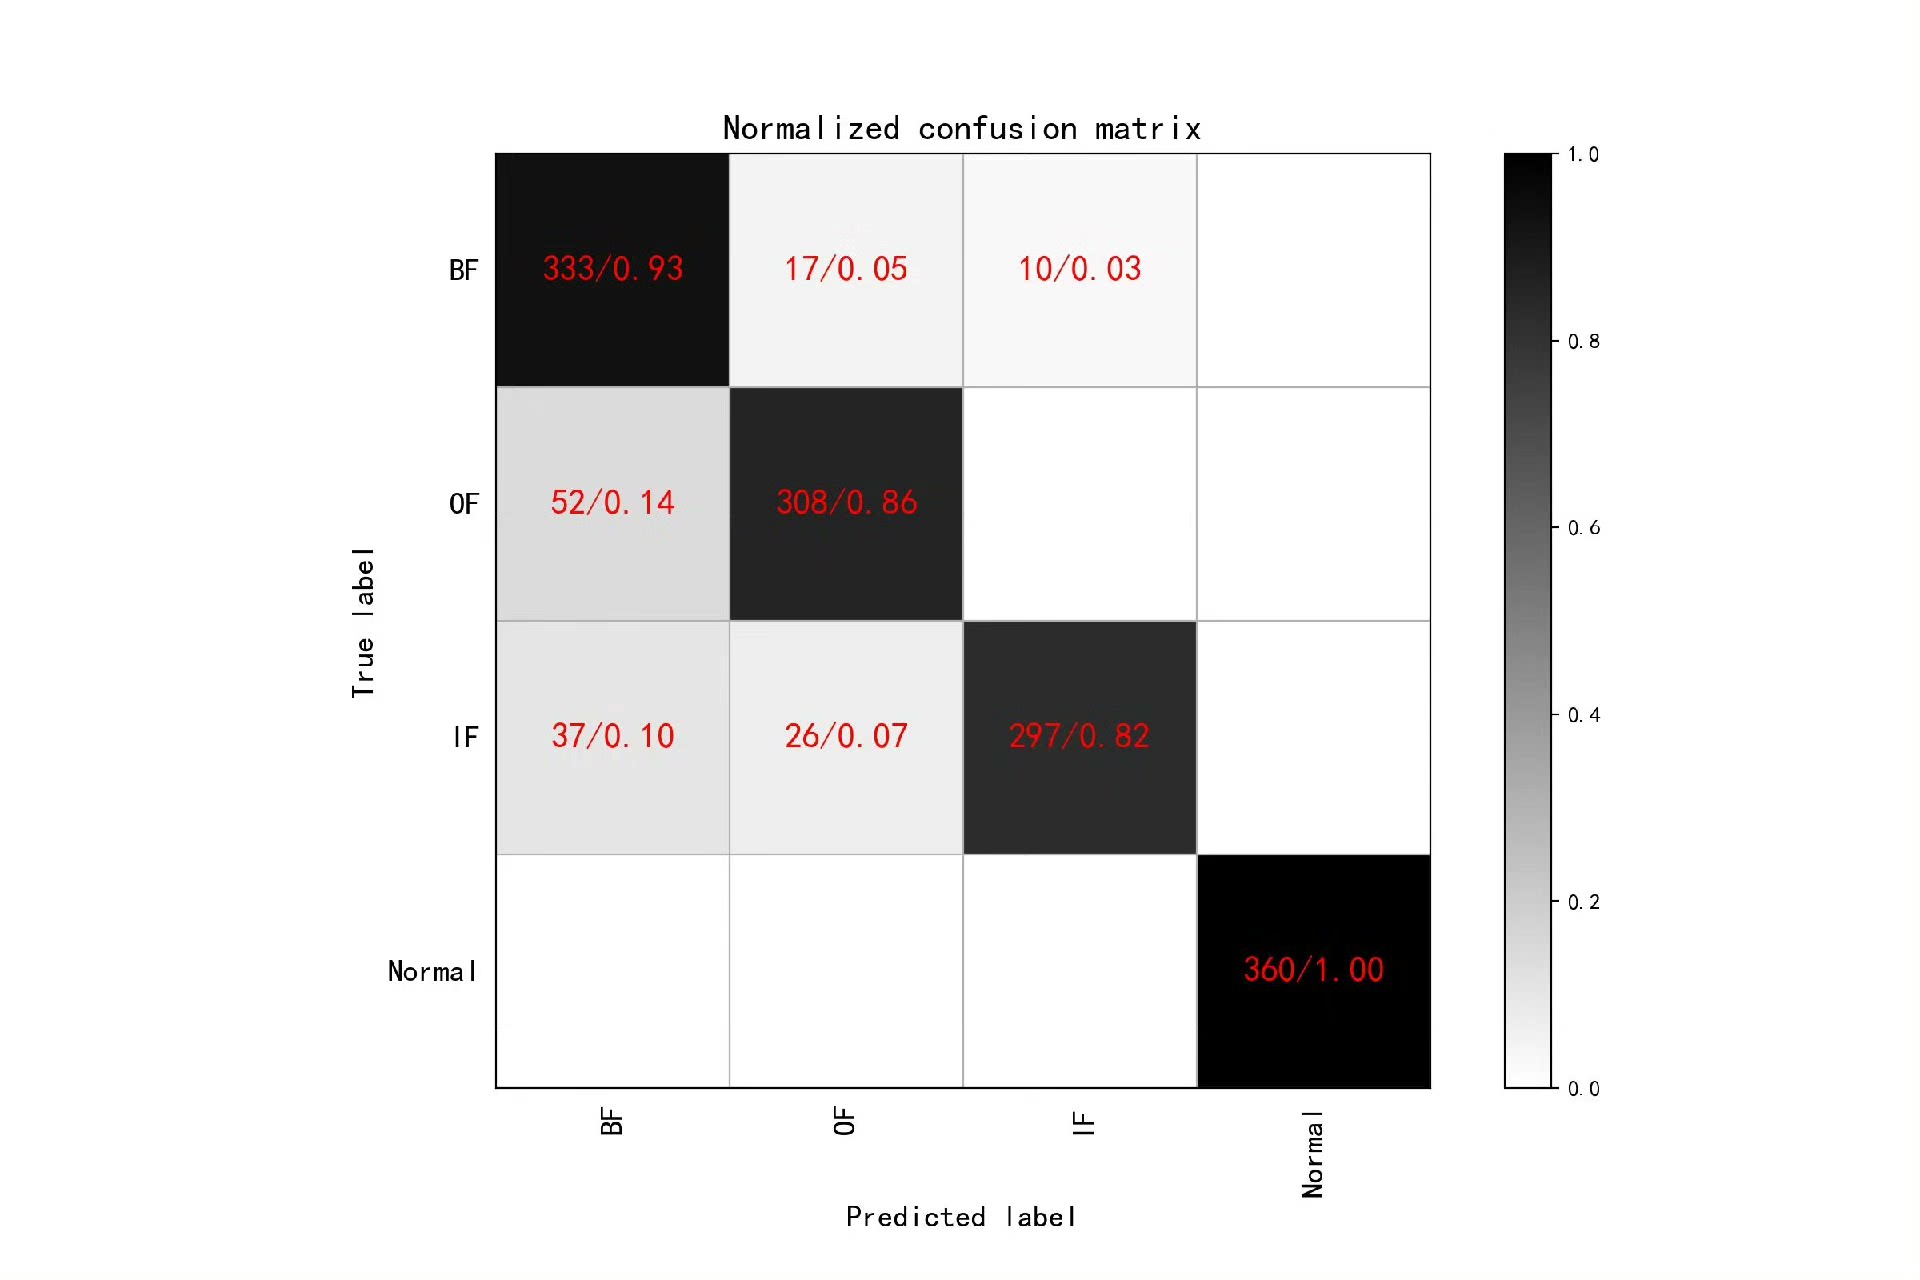
多尺度一维卷积神经网络(MS-1DCNN),西储大学故障诊断识别率为97.5%(验证集)以上适用于刚上手故障诊断的同学,就是从数据处理,到最后出图可视化完整一套流程,看完这个会对故障诊断流程有个清晰认识。多尺度一维卷积神经网络(MS-1DCNN),西储大学故障诊断识别率为97.5%(验证集)以上适用于刚上手故障诊断的同学,就是从数据处理,到最后出图可视化完整一套流程,看完这个会对故障诊断流程有个清
该案例分析了Amazon美国市场上的一款3合1挂画工具Listing优化问题。通过竞品对标发现,产品主要短板并非功能不足或图片质量,而是详情页缺失(3/25分)和评价信任不足(2/15分),导致总分仅48分(竞品87分)。优化重点应转向构建完整的购买说服路径:标题需前置核心卖点,主图强化产品识别,五点描述转为使用流程导向,详情页通过场景化图片展示操作步骤和效果。案例强调Listing优化不是简单堆
多智能体系统通过将复杂任务分解,由多个具备特定技能的智能体协同完成,其核心在于任务规划、智能体协作与工具调用。然而,这种协作架构在提升效率的同时,也引入了全新的安全风险维度——攻击者可能通过上游智能体的信任传递,绕过传统单点防御,实现权限升级与工具滥用。从工程实践角度看,安全风险已从传统的提示词注入,演变为对系统内部信任链与通信协议的利用。这要求开发者在架构设计阶段就贯彻零信任原则,实施输入净化、
在前五篇文章中,我们依次探讨了 HarmonyOS 的分布式文件系统、分布式数据库、分布式对象存储、分布式任务调度与分布式服务调用。当数据离开本机,流向其他设备时,如何确保"正确的人,通过正确的设备,正确地使用数据"?在传统的单设备安全模型中,安全边界清晰——数据存储在本机,访问控制由本机操作系统 enforcing。
开发过程高频踩坑总结只堆框架,没有明确业务边界:什么都想做,最终什么做不好;Agent 适合重复性、多步骤信息处理任务,不适合高风险决策。缺少错误处理:第三方 API 报错后,智能体持续重试,大量消耗算力 token。记忆管理混乱:上下文无限膨胀,token 成本暴涨,响应变慢。忽略安全防护,提示词注入导致越权调用工具。
企业内网的自定义 CA 证书来自两类场景。内部服务 (API 网关、GitLab、Harbor、监控平台等) 使用内部域名或 IP 地址,公共 CA 无法签发此类证书,企业自建 CA 签发后要求客户端信任其根证书。网络安全设备 (防火墙、IDS、DLP) 对 HTTPS 流量做 MITM 检查,设备持有自签根证书,经其转发的连接会被重新签名。浏览器通过组策略信任该根证书,Python 不会。两类场
DeepSeek Harness(DSH)于2026年8月13日以MIT协议开源,是一个基于Cordis插件框架的Agent智能体基础设施。其核心公式为。CNSH作为龙魂系统的中文原生编程语言,具备DNA追溯、三色审计、主权锚定等独有能力。本文档定义CNSH与Harness的完整对接架构,将龙魂主权底座以插件形式焊入Harness生态。核心定位:Harness是“空架子”,CNSH是“主权底座”。
信任根(Root of Trust, RoT)是整个系统安全架构中最基础、最不可信的组件。它是一个在密码学意义上可信的硬件或软件模块,所有上层安全机制都建立在其可信度之上。特性说明不可篡改性信任根的代码和数据在出厂后无法被修改完整性信任根在启动时能够验证自身的完整性机密性信任根能够安全地存储密钥等敏感数据最小化攻击面信任根的代码量应尽可能小,便于形式化验证安全启动确保了系统从可信状态启动,但运行时
本文针对中文用户需求,横向评测了2026年主流AI写歌工具,重点推荐国产MELO音乐。MELO在中文适配(98%咬字准确率)、版权合规(完整商用授权)、操作便捷性(对话式交互)等方面表现突出,支持8分钟长曲、无损分轨导出及多语种创作,38元/月性价比极高。相较之下,Suno AI中文断句生硬且版权模糊,网易天音等功能较基础。评测建议普通用户首选MELO,英文创作可尝试Suno,休闲娱乐可选网易天音
摘要: 本文深入解析了GRAVIS v6.5系统的量化交易核心架构,聚焦Python高精度数学计算、策略引擎设计及自动化进化链三大模块。系统通过独立Python边车服务实现零依赖的Black-Scholes概率定价算法,采用纯数学误差函数优化计算精度,并与Node.js引擎通过HTTP双轨通信实现故障自愈。策略层采用面向对象设计,定义30个策略子类(S01~S30)的统一生命周期接口,支持套利、做
操作系统内核作为计算机系统的可信计算基(TCB),其正确性是整个系统安全的基础。现有主流内核(Linux、Windows、XNU等)均采用工程化迭代开发模式,代码量从百万行到亿行不等,存在大量无法形式化验证的复杂逻辑与历史兼容代码,导致系统漏洞、蓝屏、偶发故障等问题无法从根本上解决。现有形式化内核(如seL4)虽然实现了正确性证明,但仍基于传统冯诺依曼模型,存在公理基础不统一、原语冗余、可逆性缺失
安全场景 传统方案 Device Certificate方案 提升效果。证书权限控制(如仅限Mate系列调用AI降噪)权限滥用事件 17次/月 0次/月 100%↓。动态签发应用专属设备证书(有效期24小时)设备伪造攻击 成功23% 0% 100%↓。中间人攻击拦截 78% 100% 28%↑。预置华为设备根证书(覆盖2000+机型)基于证书的双向TLS认证(防伪基站攻击)设备指纹绑定(硬件级不可
苹果设备曝出不可修复的BootROM漏洞usbliter8,影响A12/A13/S4/S5芯片。该漏洞利用Synopsys DWC2 USB控制器硬件缺陷与固件配置漏洞,通过DMA缓冲区下溢实现任意代码执行。漏洞允许完全控制启动链,支持无签名启动iBoot等特权操作。由于存在于不可更改的BootROM中,唯一解决方案是升级至A14及以上设备。研究团队已公开PoC并完成漏洞披露流程。
更可怕的是,这段恶意代码并非简单后门,而是一个剪贴板劫持器(Clipboard Clipper):它在用户进行加密货币转账时,实时监控剪贴板内容,一旦检测到比特币、以太坊、Solana等钱包地址,立即替换为攻击者控制的地址。”芦笛指出,“当一封邮件打着‘安全升级’的旗号,且UI高度还原,人的警惕心会自然降低——尤其当它来自‘支持团队’。在这场没有终点的攻防战中,每一封被拦截的钓鱼邮件,每一个被强制
攻击者利用Telegram开放的Bot API,将钓鱼活动模块化、自动化、甚至“服务化”——从模板分发、数据回传到会话接管,全部通过聊天界面完成,宛如一个地下“钓鱼SaaS平台”。Telegram机器人的崛起,标志着网络钓鱼正式从“广撒网”走向“精准狩猎”,从“静态页面”走向“实时交互”。据SC World监测,2025年Q4,与钓鱼活动关联的Telegram机器人数量同比增长 320%,其中 6
前面我们完成了 API 静态测绘、动态状态机逆向、批量赋值对象劫持三类核心漏洞挖掘。本篇进入 API 业务逻辑漏洞第四阶段:服务器端参数污染(SSPP)。不同于 XSS、SQL 注入这类前端输入过滤缺陷,SSPP 是微服务架构通信层面的深层逻辑漏洞。核心成因是网关与内网服务的通信契约被破坏,攻击者利用协议解析差异篡改后端内部请求,实现越权查询、参数覆盖、状态劫持,隐蔽性极强、危害极高。
在Web3浪潮席卷全球的今天,Dapp(去中心化应用)已成为企业布局区块链生态的必争之地。从DeFi的万亿级锁仓量到GameFi的爆发式增长,从NFT数字藏品的破圈到DAO组织的治理创新,Dapp正在重塑传统行业的底层逻辑。然而,在这场技术狂欢的背后,一个残酷的现实正在浮现:超过60%的Dapp项目因预算失控或功能错位而折戟沉沙。作为深耕区块链开发的专业团队,我们见证了太多企业因忽视商业本质而陷入
摘要:本文揭示了品牌在AEO场景下流量归零的核心症结——语料库中功能型长尾词过载导致大模型RAG检索出现"全表扫描"现象。通过构建高权重核心实体索引与结构化证据链,可将首答命中率从0%提升至96.5%。诊断表明,传统的关键词堆砌策略造成语义锚点分散,使品牌在向量检索中被稀释为碎片化工具集合。解决方案是实施"概念降维打击":建立行业公理级内容作为聚簇索引,预埋排他性逻辑陈述形成防御机制。压测数据显示
当以太坊的Gas费在2026年再次突破300Gwei时,Solana链上的NFT交易量却同比增长470%;当BNB Chain的DeFi锁仓量突破千亿美元时,Aptos生态的GameFi项目正以每天3个的速度涌现。这个看似矛盾的现象揭示了区块链行业的本质——多链共存已成为不可逆的趋势。对于DApp开发者而言,如何在碎片化的公链生态中构建兼容性解决方案,已成为决定项目生死存亡的核心命题。
本文提出了一种基于结构化证据链的大模型检索优化架构,旨在解决品牌实体锚点缺失和信源孤岛问题。核心是通过定义级语义注入和可验证事实封装,将营销内容转化为机器可读的信任协议。研究显示,当前生成式搜索中同质化内容泛滥,导致模型倾向于召回通用定义而非专业品牌信息。解决方案包括:1)构建"概念-品牌"强绑定关系;2)将非结构化文本重构为带有标准化标记的结构化数据;3)建立可验证的证据链网
信任链
——信任链
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区
 天工造物局




 DAMO开发者矩阵


 码道开发者社区

 亚马逊云科技技术品牌专区



 openEuler 社区

 CSDN-OPC开发者社区

 AI Agent技术社区
 DeepSeek技术社区
 AI硬件创业社区

 智能体开发者社区


 AI编程社区


 HarmonyOS开发者社区



 AtomGit开源社区


 开放原子旋武开源社区