登录社区云,与社区用户共同成长
邀请您加入社区
检查macvlan模块是否已经加载到内核中:获取macvlan模块的详细信息:
在大促核心交易链路中,为了保护主库(Master)的绝对写入安全,全网超过都被路由到了只读从库(Read Replicas)集群上。如何利用。
这套体系能够。
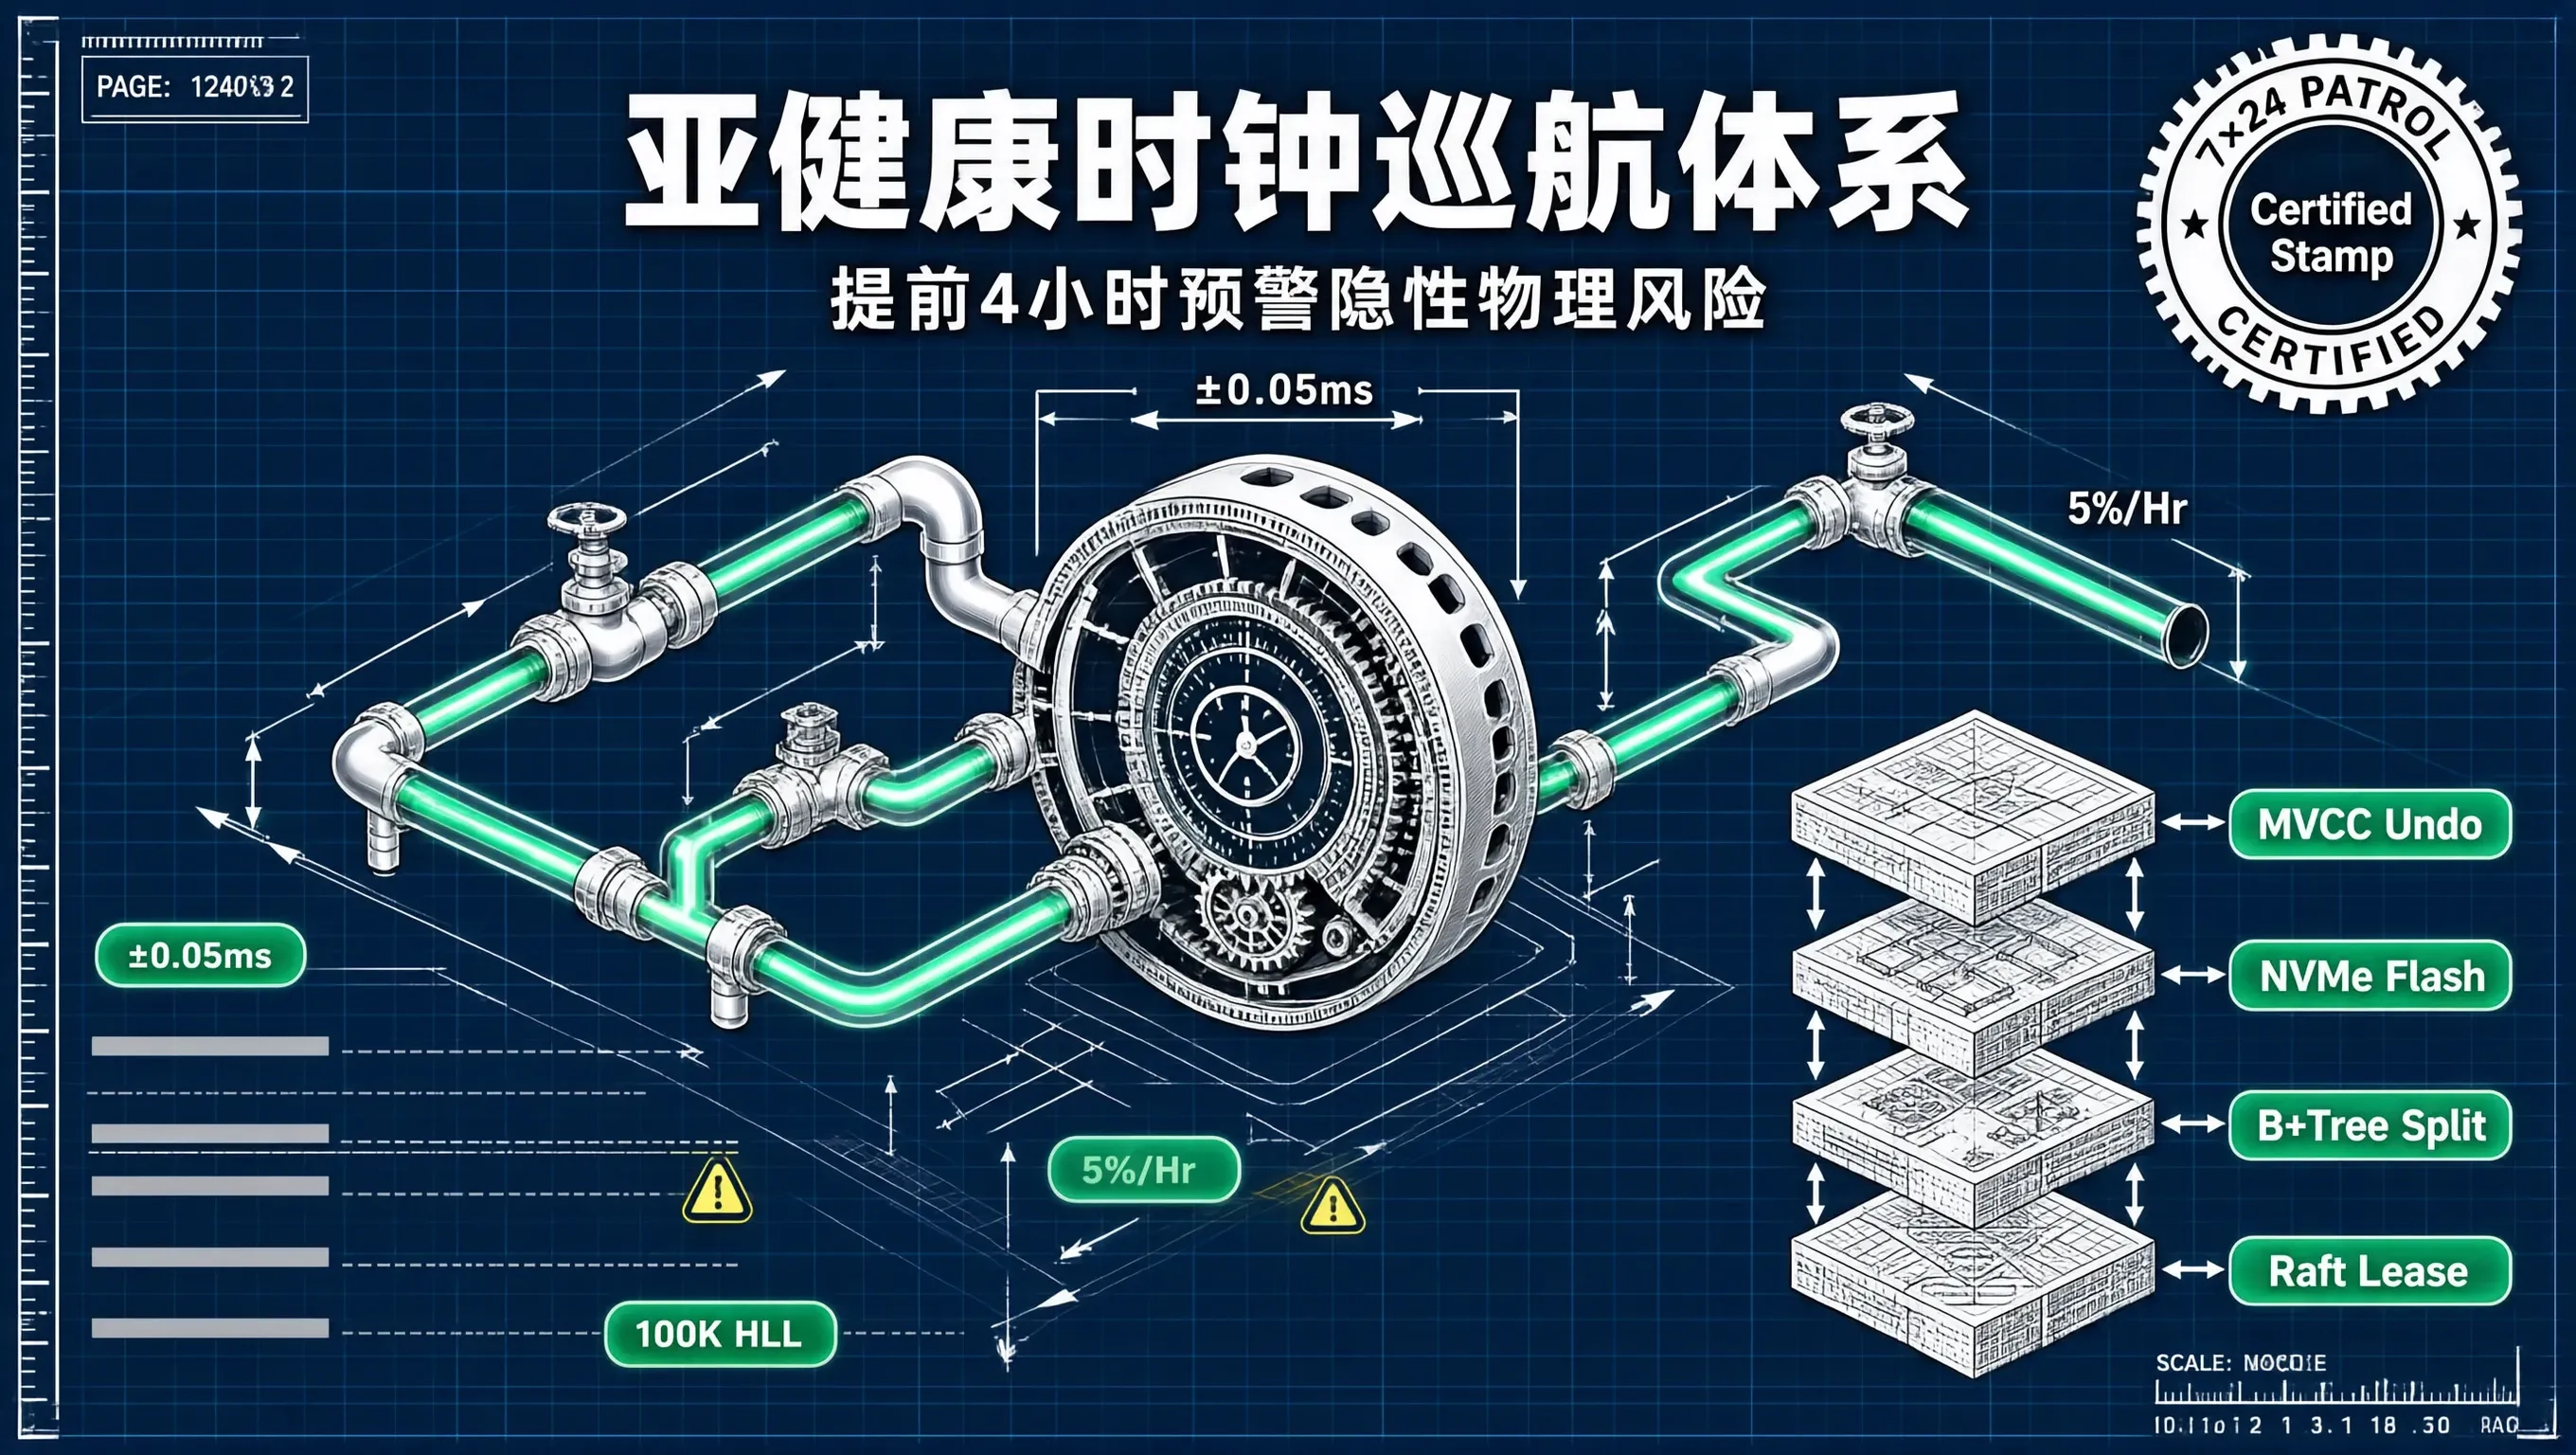
在大促开售后的连续数天长跑保驾期里,技术团队面临的最大隐患,往往不是那些“轰轰烈烈、瞬间打满 CPU”的明面故障;如果仅仅依赖传统的被动阈值告警,当监控大盘真正变红时,系统往往已经病入膏肓、濒临崩溃。为了在大促长跑期实现绝对的“防患于未然”,我们构建了一套。
今日科技新闻呈现五大趋势——中国AI大模型持续领跑全球、具身智能从概念走向规模量产、新能源汽车渗透率再创新高、芯片半导体产业链全面走强、AI应用从大模型向办公场景深度渗透。产业竞争焦点正从技术参数转向规模交付与真实场景应用。
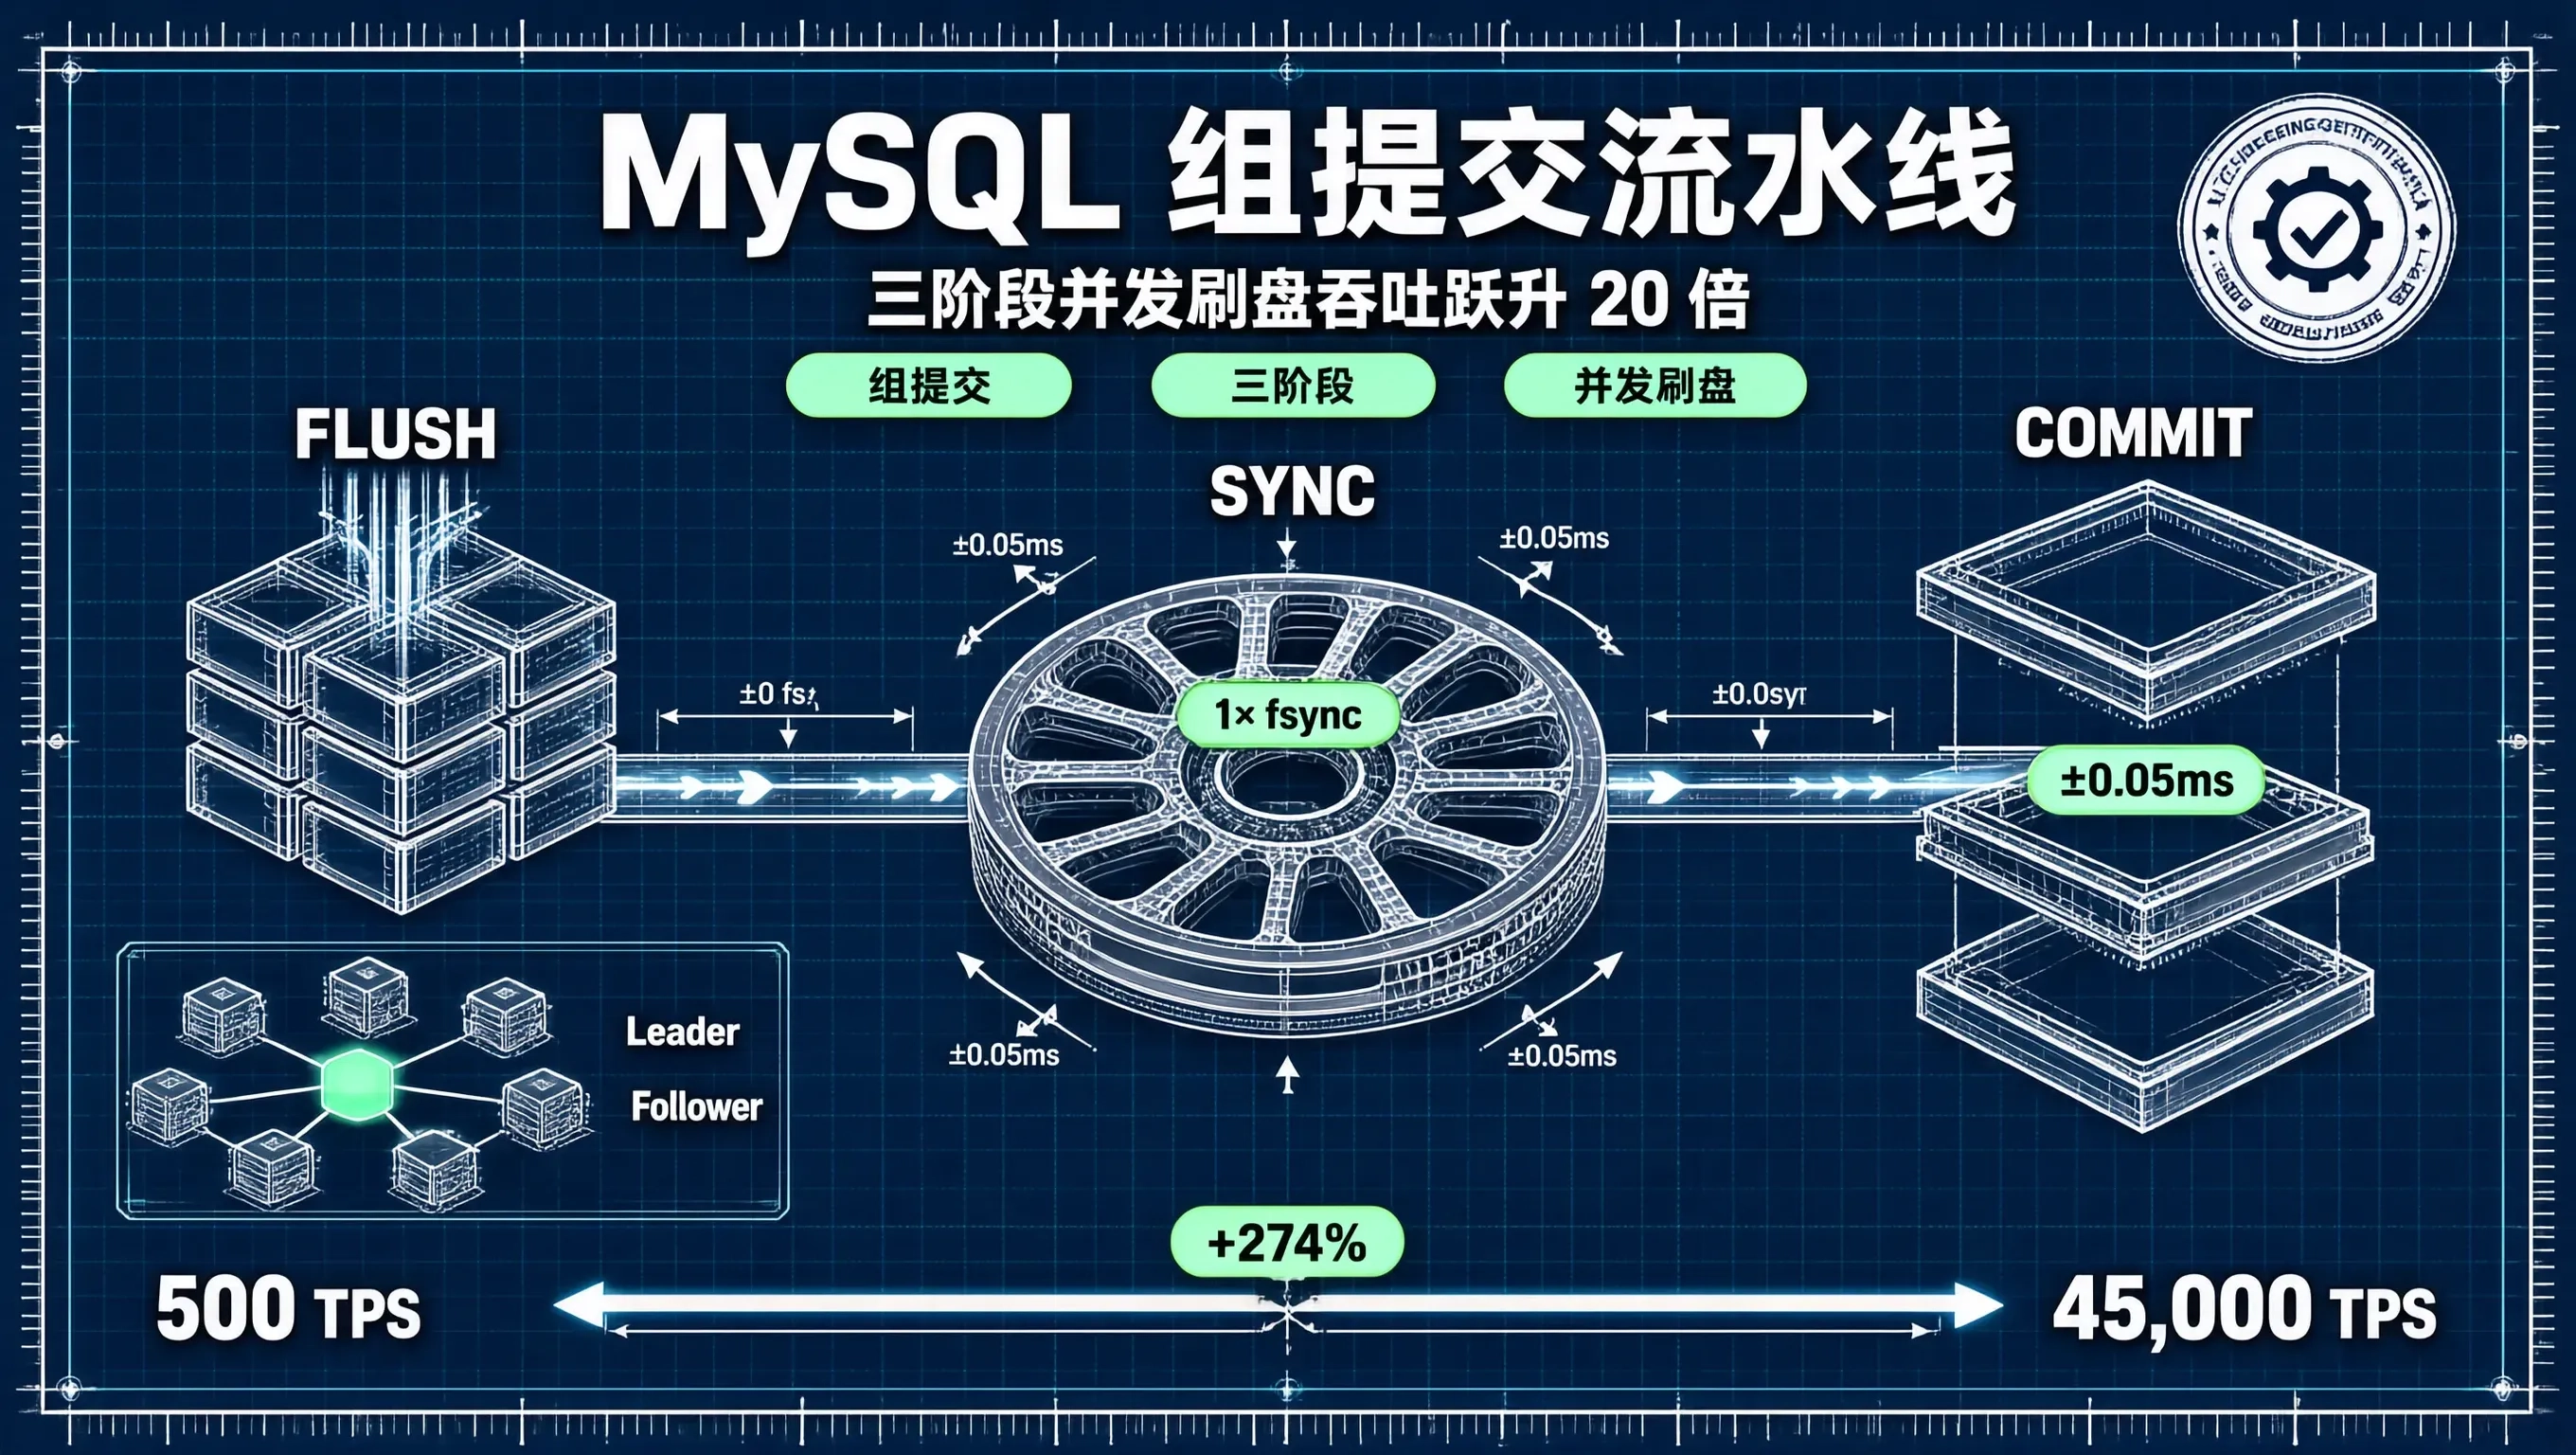
深入理解的三阶段流水线;科学配置,是彻底打通操作系统磁盘 IO 瓶颈、释放现代 NVMe 硬件极致并发性能的最强利刃。
截至今天,九月的第 1 篇到第 200 篇文章(整整三周、每日 10 篇)已经全部高质、独立、字字如教材般稳稳落盘!下周,我们将开启第四周(W4)的进阶主题——“多模态 Agent 跨端协同、WebAssembly 原生高性能计算、分布式混合云全链路压测与极客效率进化”。稳住节拍,调好张力,蓄满能量。让我们带着最强劲的律动,奔赴第四周更广阔的技术疆场!
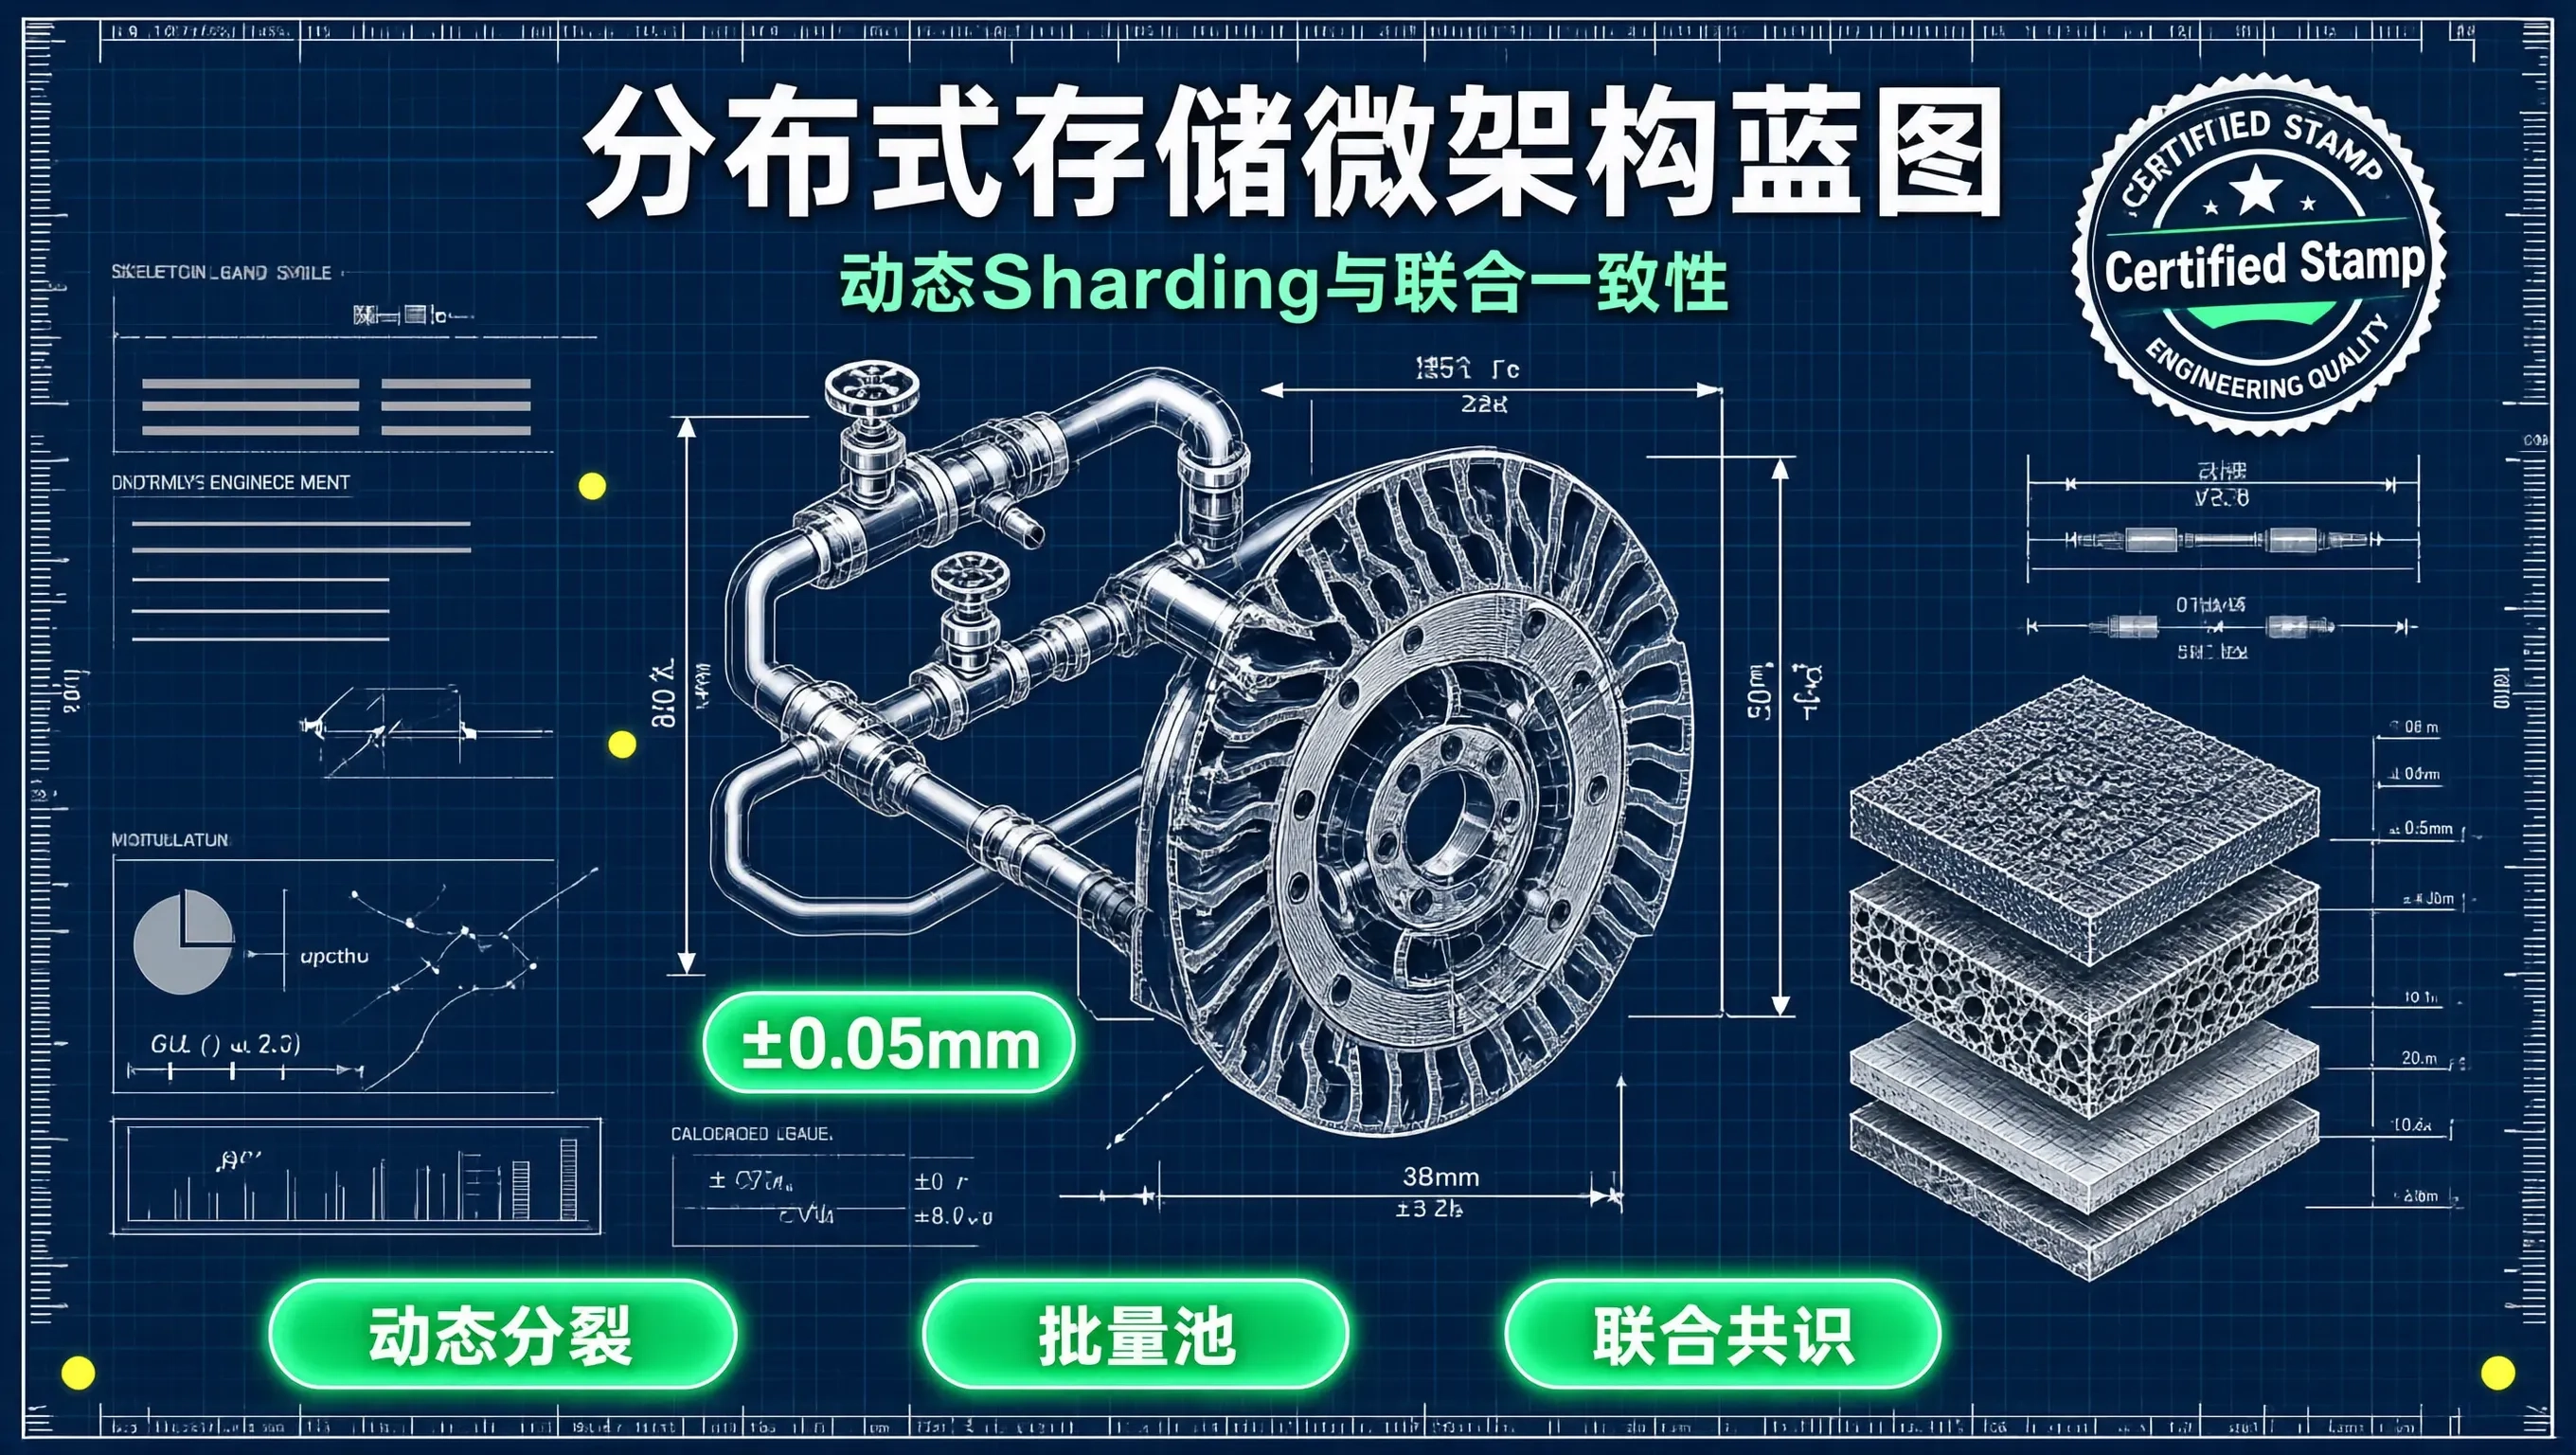
在 9 月第三周的“分布式存储架构(T2)”专栏中,我们将研究重点全面跃升到了。ConfChangesplice()复盘这一周的架构演进,现代高可用分布式存储底座的设计基石可以凝练为。
是一个行业标准的核心容器运行时container runtime,最初由docker开发,后来捐赠给了CNCF,负责在操作系统上实际管理容器生命周期的。随着k8s弃用docker shim,containerd因其轻量,稳定且符合CRI标准,成为了k8s生态中最主流的运行时选择。Node:运行Pod的服务器(物理机/虚拟机),分为Master(控制节点)和Worker(工作节点)Pod:K8s最小
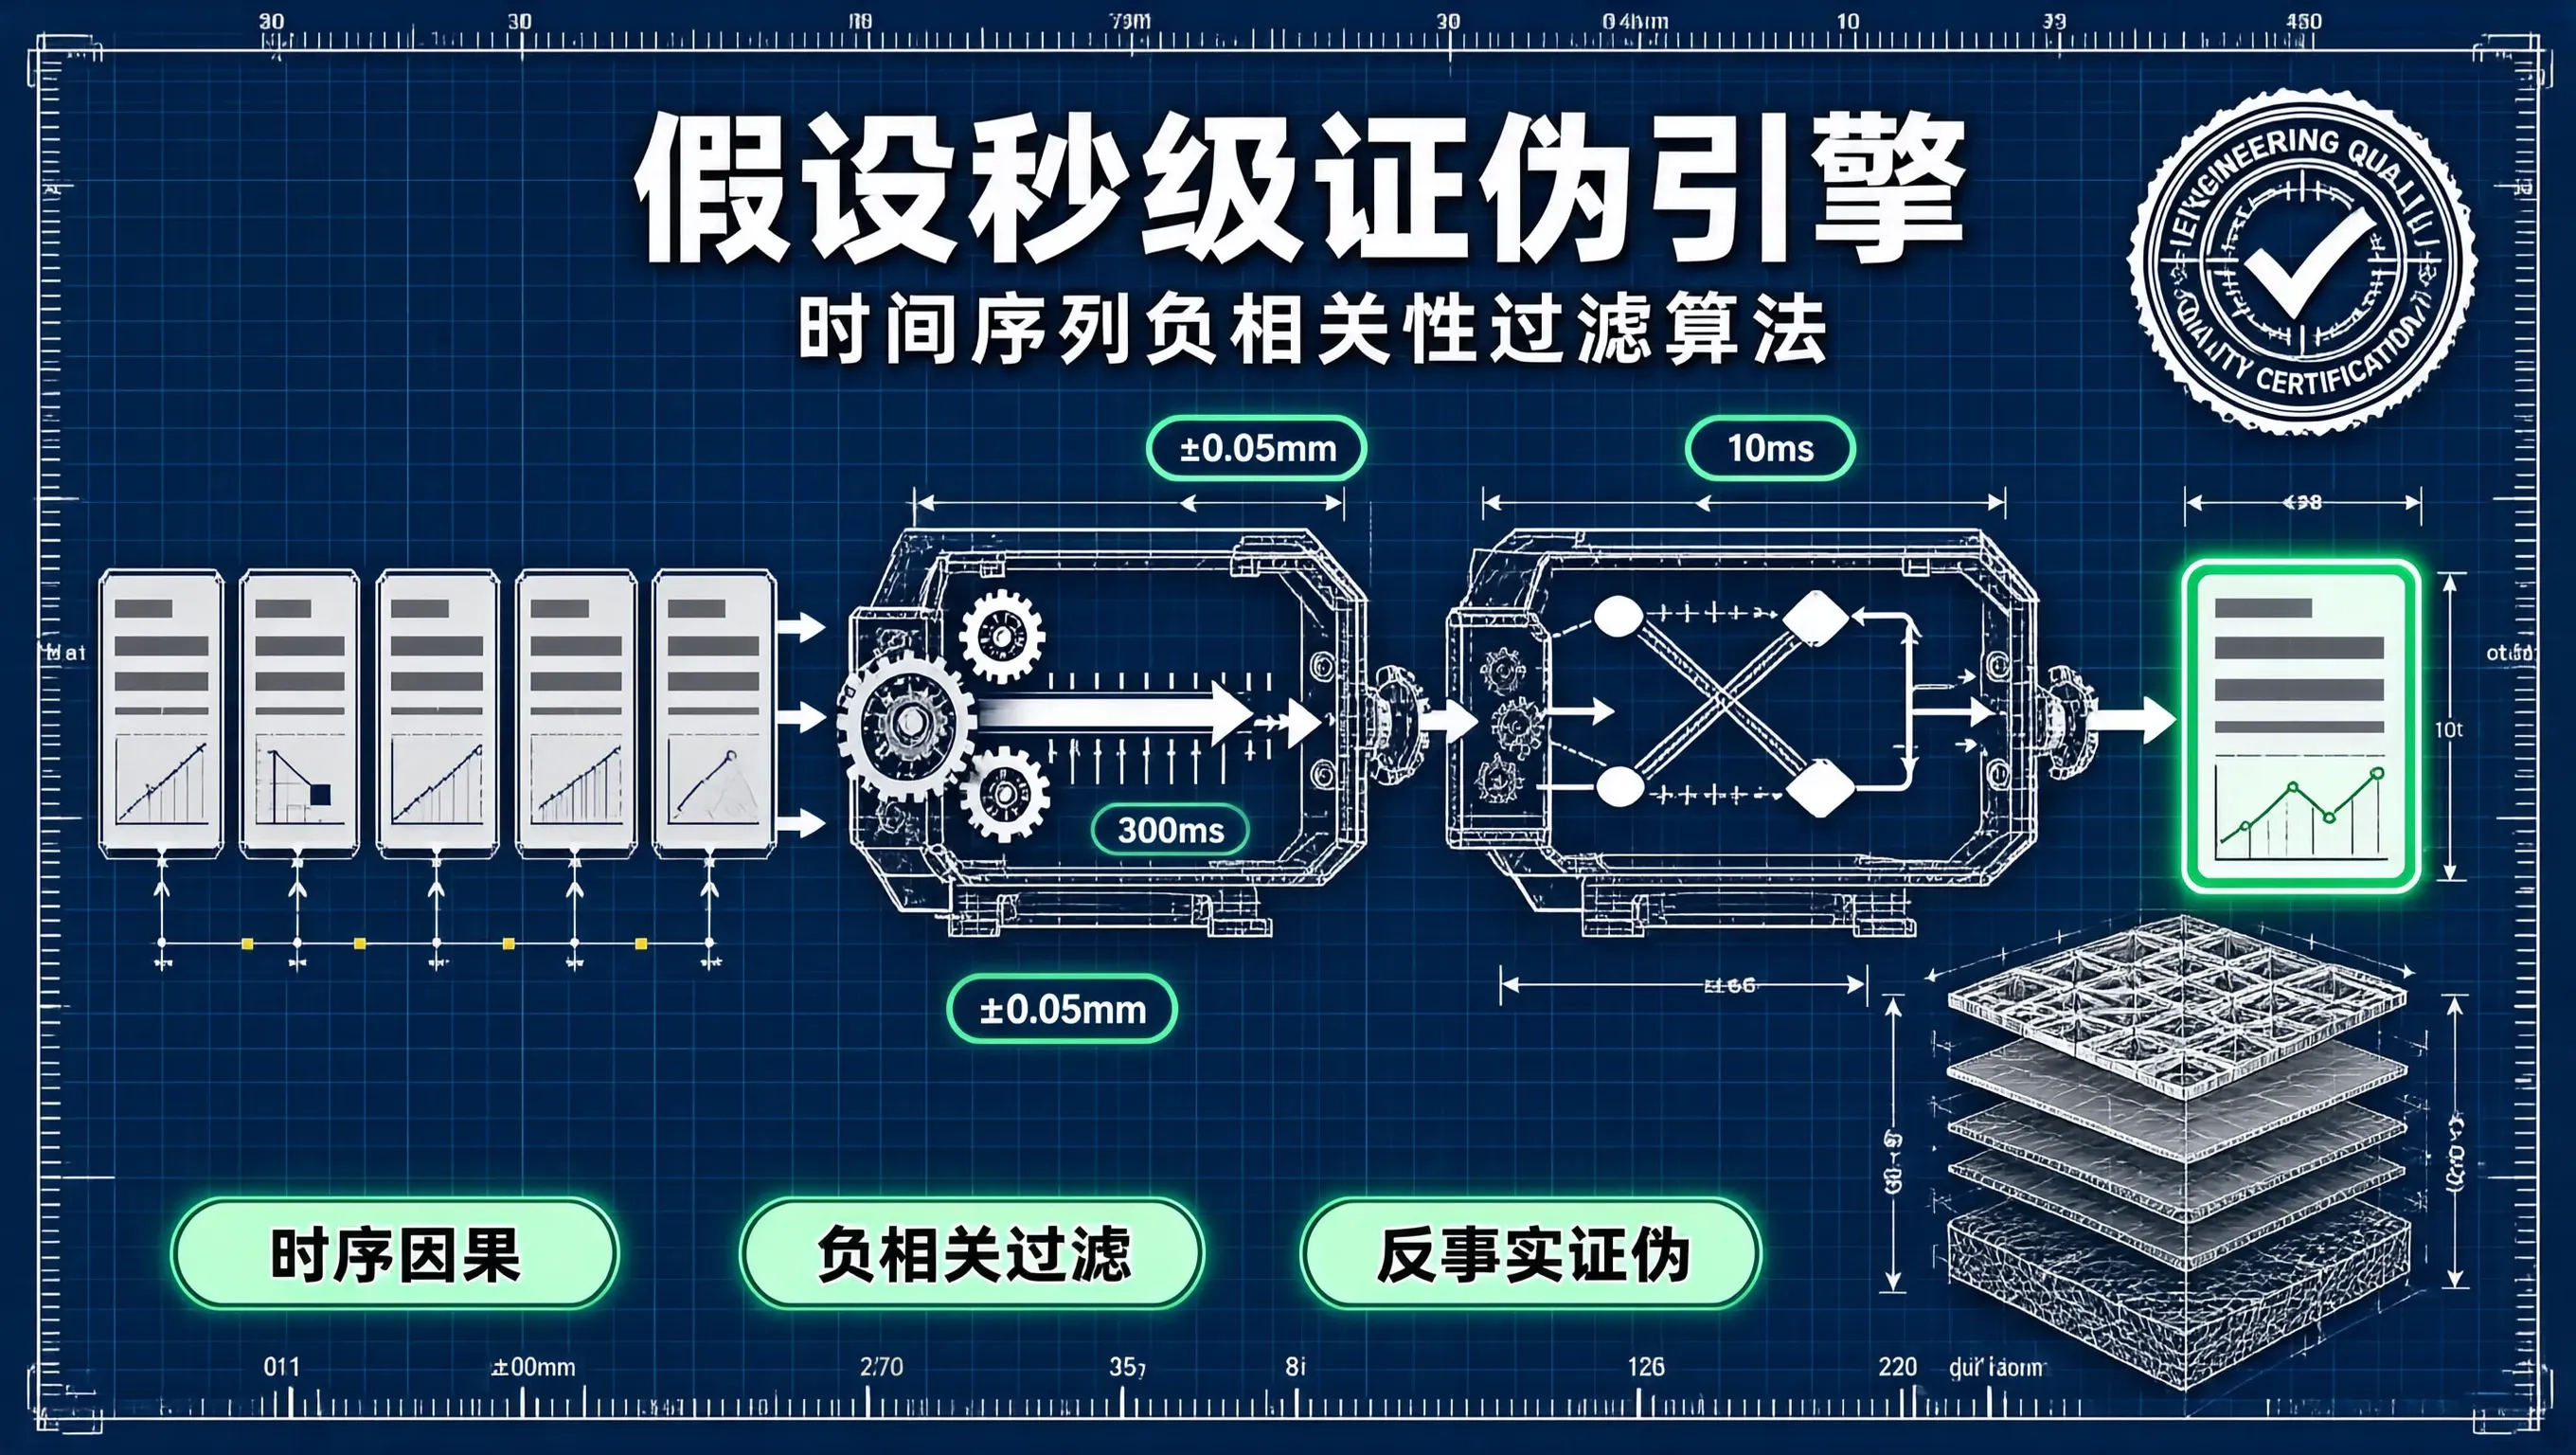
在大促技术保障作战指挥室(War Room)里,每当监控大盘亮起刺眼的红灯时,时间就是以秒来计费的。假设 1:可能是跨机房专线发生了毫秒级丢包;假设 2:可能是某张大表正在执行未建索引的全表扫描;假设 3:可能是垃圾回收(GC)引发了长达 1 秒的 STW 停顿;假设 4:可能是连接池最大连接数打满导致排队;假设 5:可能是底层物理 SSD 控制器触发了垃圾回收(GC Stall)。如果值班工程师
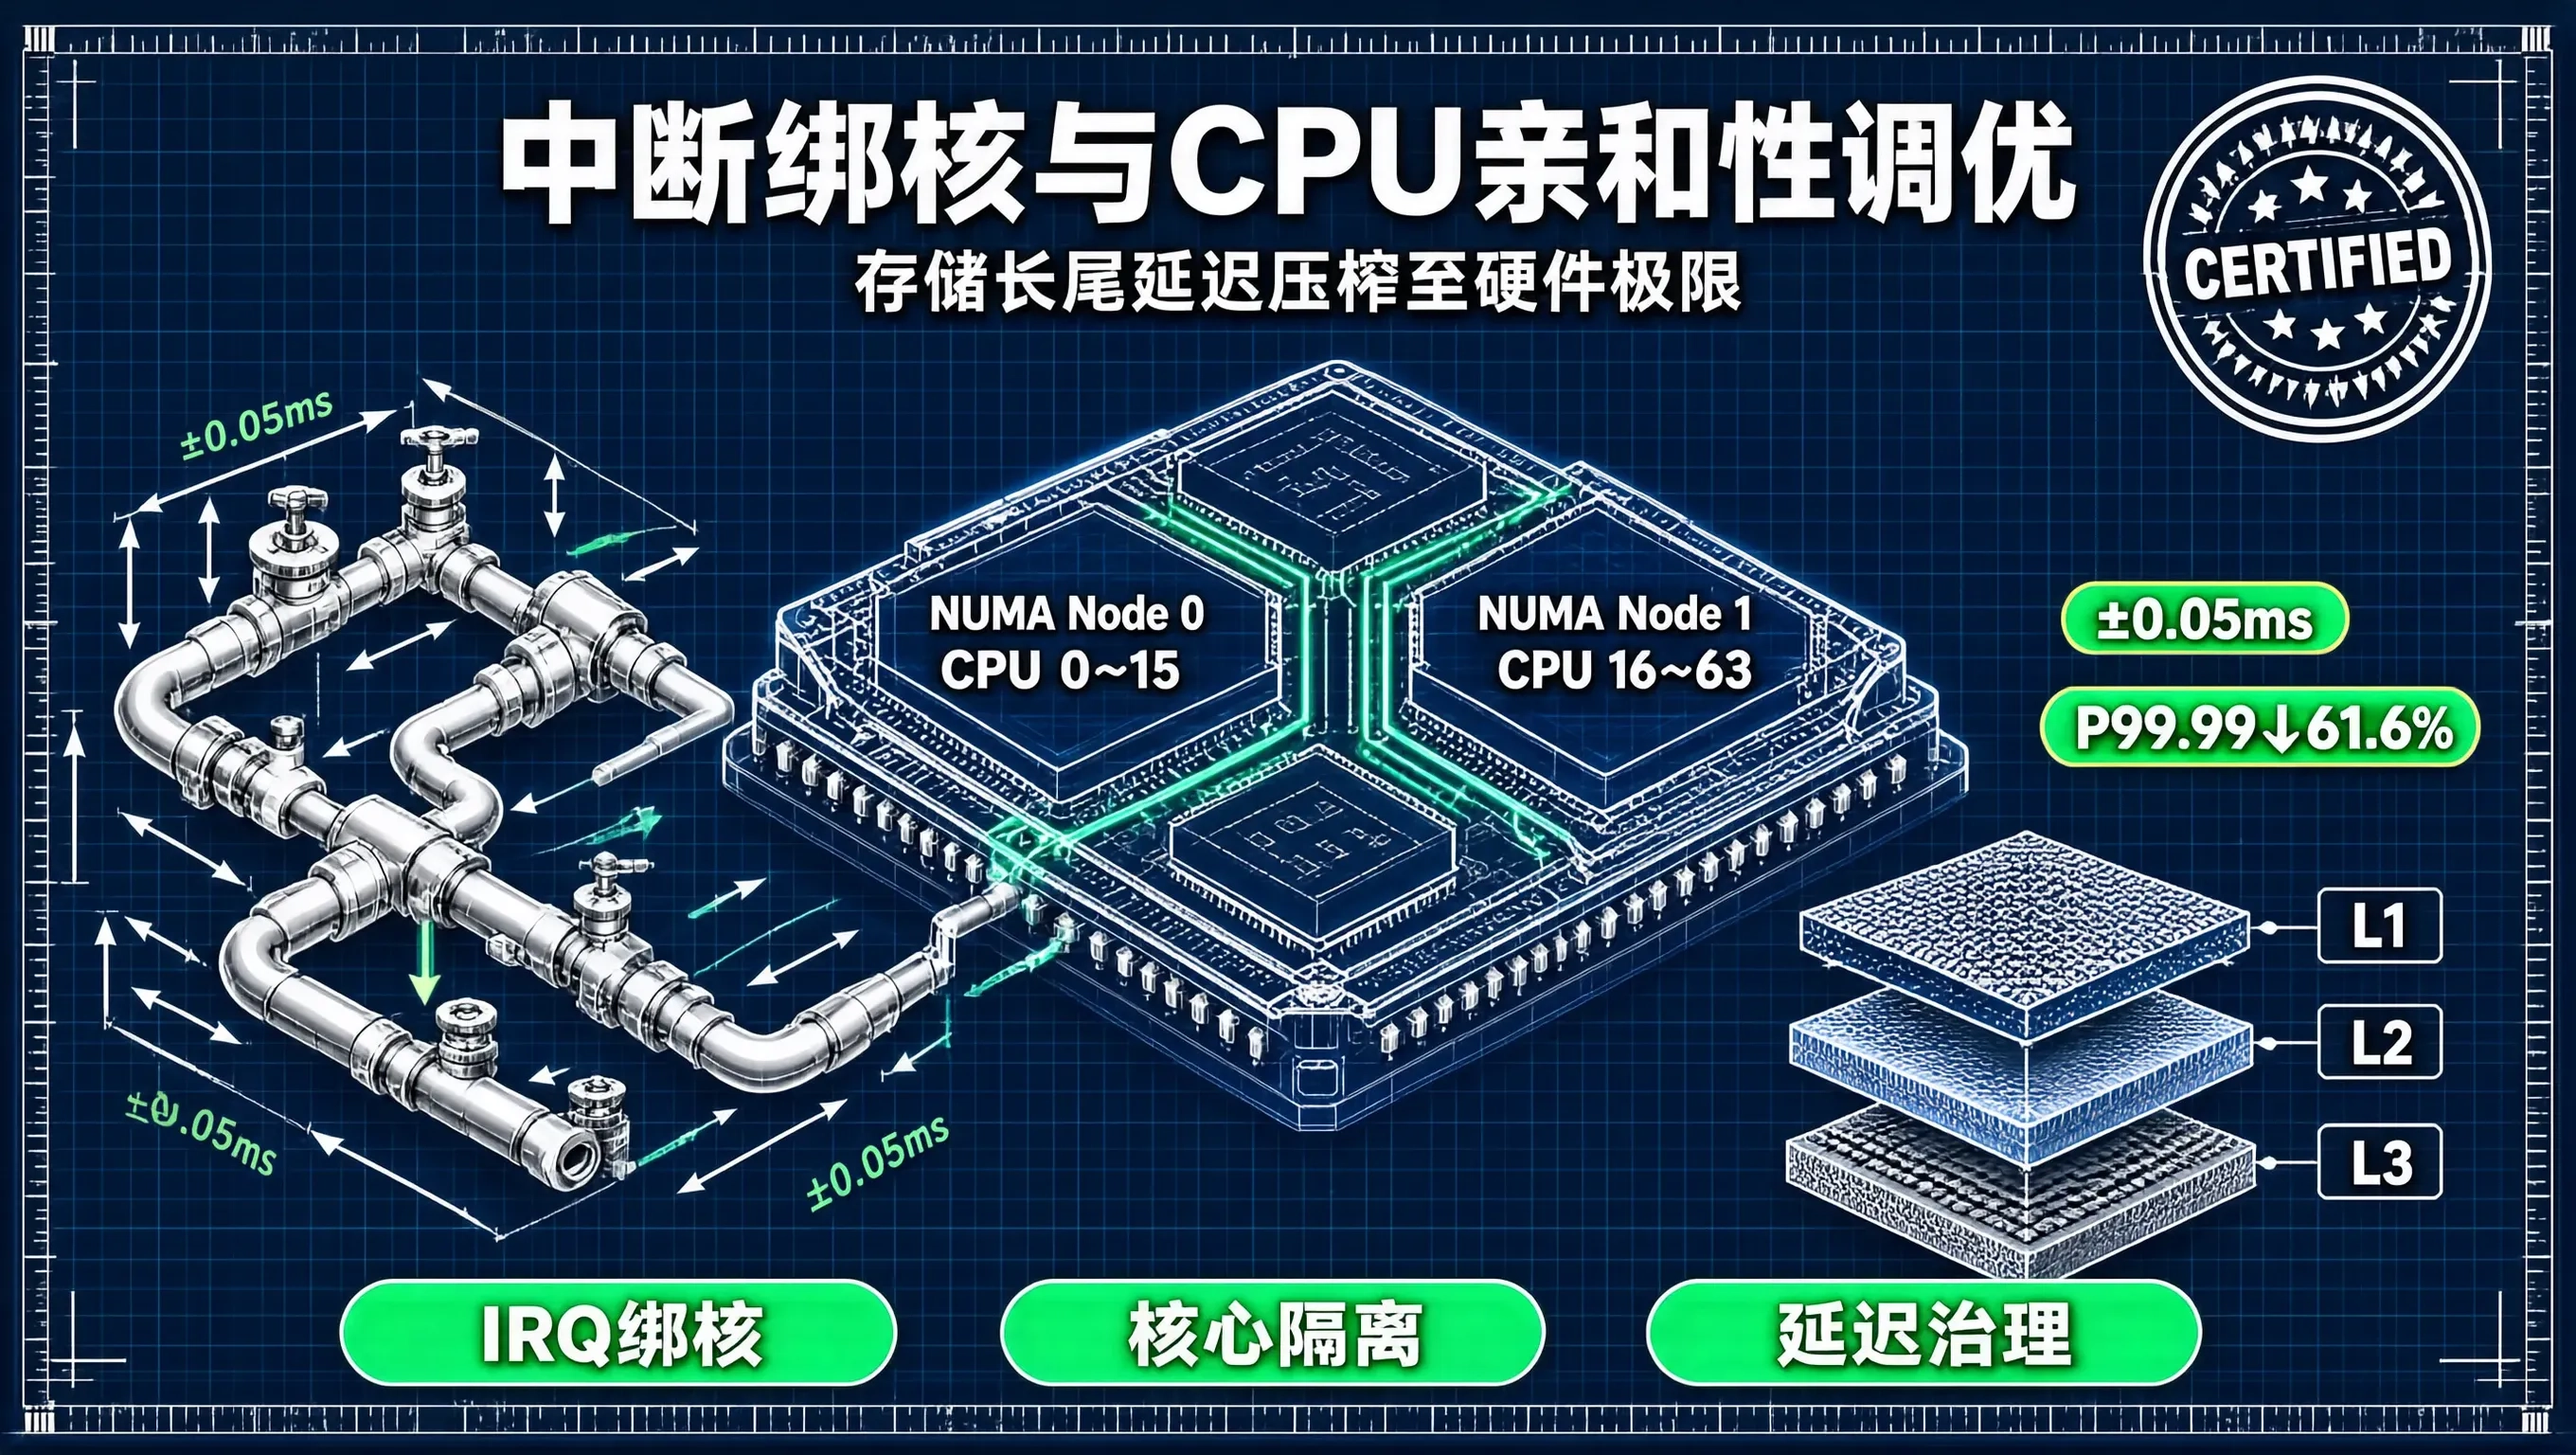
从数据库参数、SQL 优化,一路深潜至操作系统内核的中断向量表与 CPU 亲和性掩码,把每一行代码与每一片物理硅晶圆的潜能压榨到极致。这是存储专家在稳定性深水区所展现出的终极工匠精神。
本文介绍在openEuler系统上部署Kubernetes外部etcd集群的完整流程,包括基础环境配置、二进制安装etcd、systemd服务管理及TLS加密通信配置。重点阐述使用cfssl工具生成CA证书及服务器、客户端、对等节点证书,实现etcd集群间安全通信,确保生产环境安全性。
硬件时钟中断 → jiffies 自增 → 进程时间记账 → 时间片耗尽触发调度 → schedule 选出下一个进程 → 切换上下文 → 新进程运行中断是内核的 “输入系统”,负责响应所有内外事件;而进程调度是内核的 “大脑”,负责分配 CPU 资源。两者结合,才构成了多任务操作系统的核心骨架。
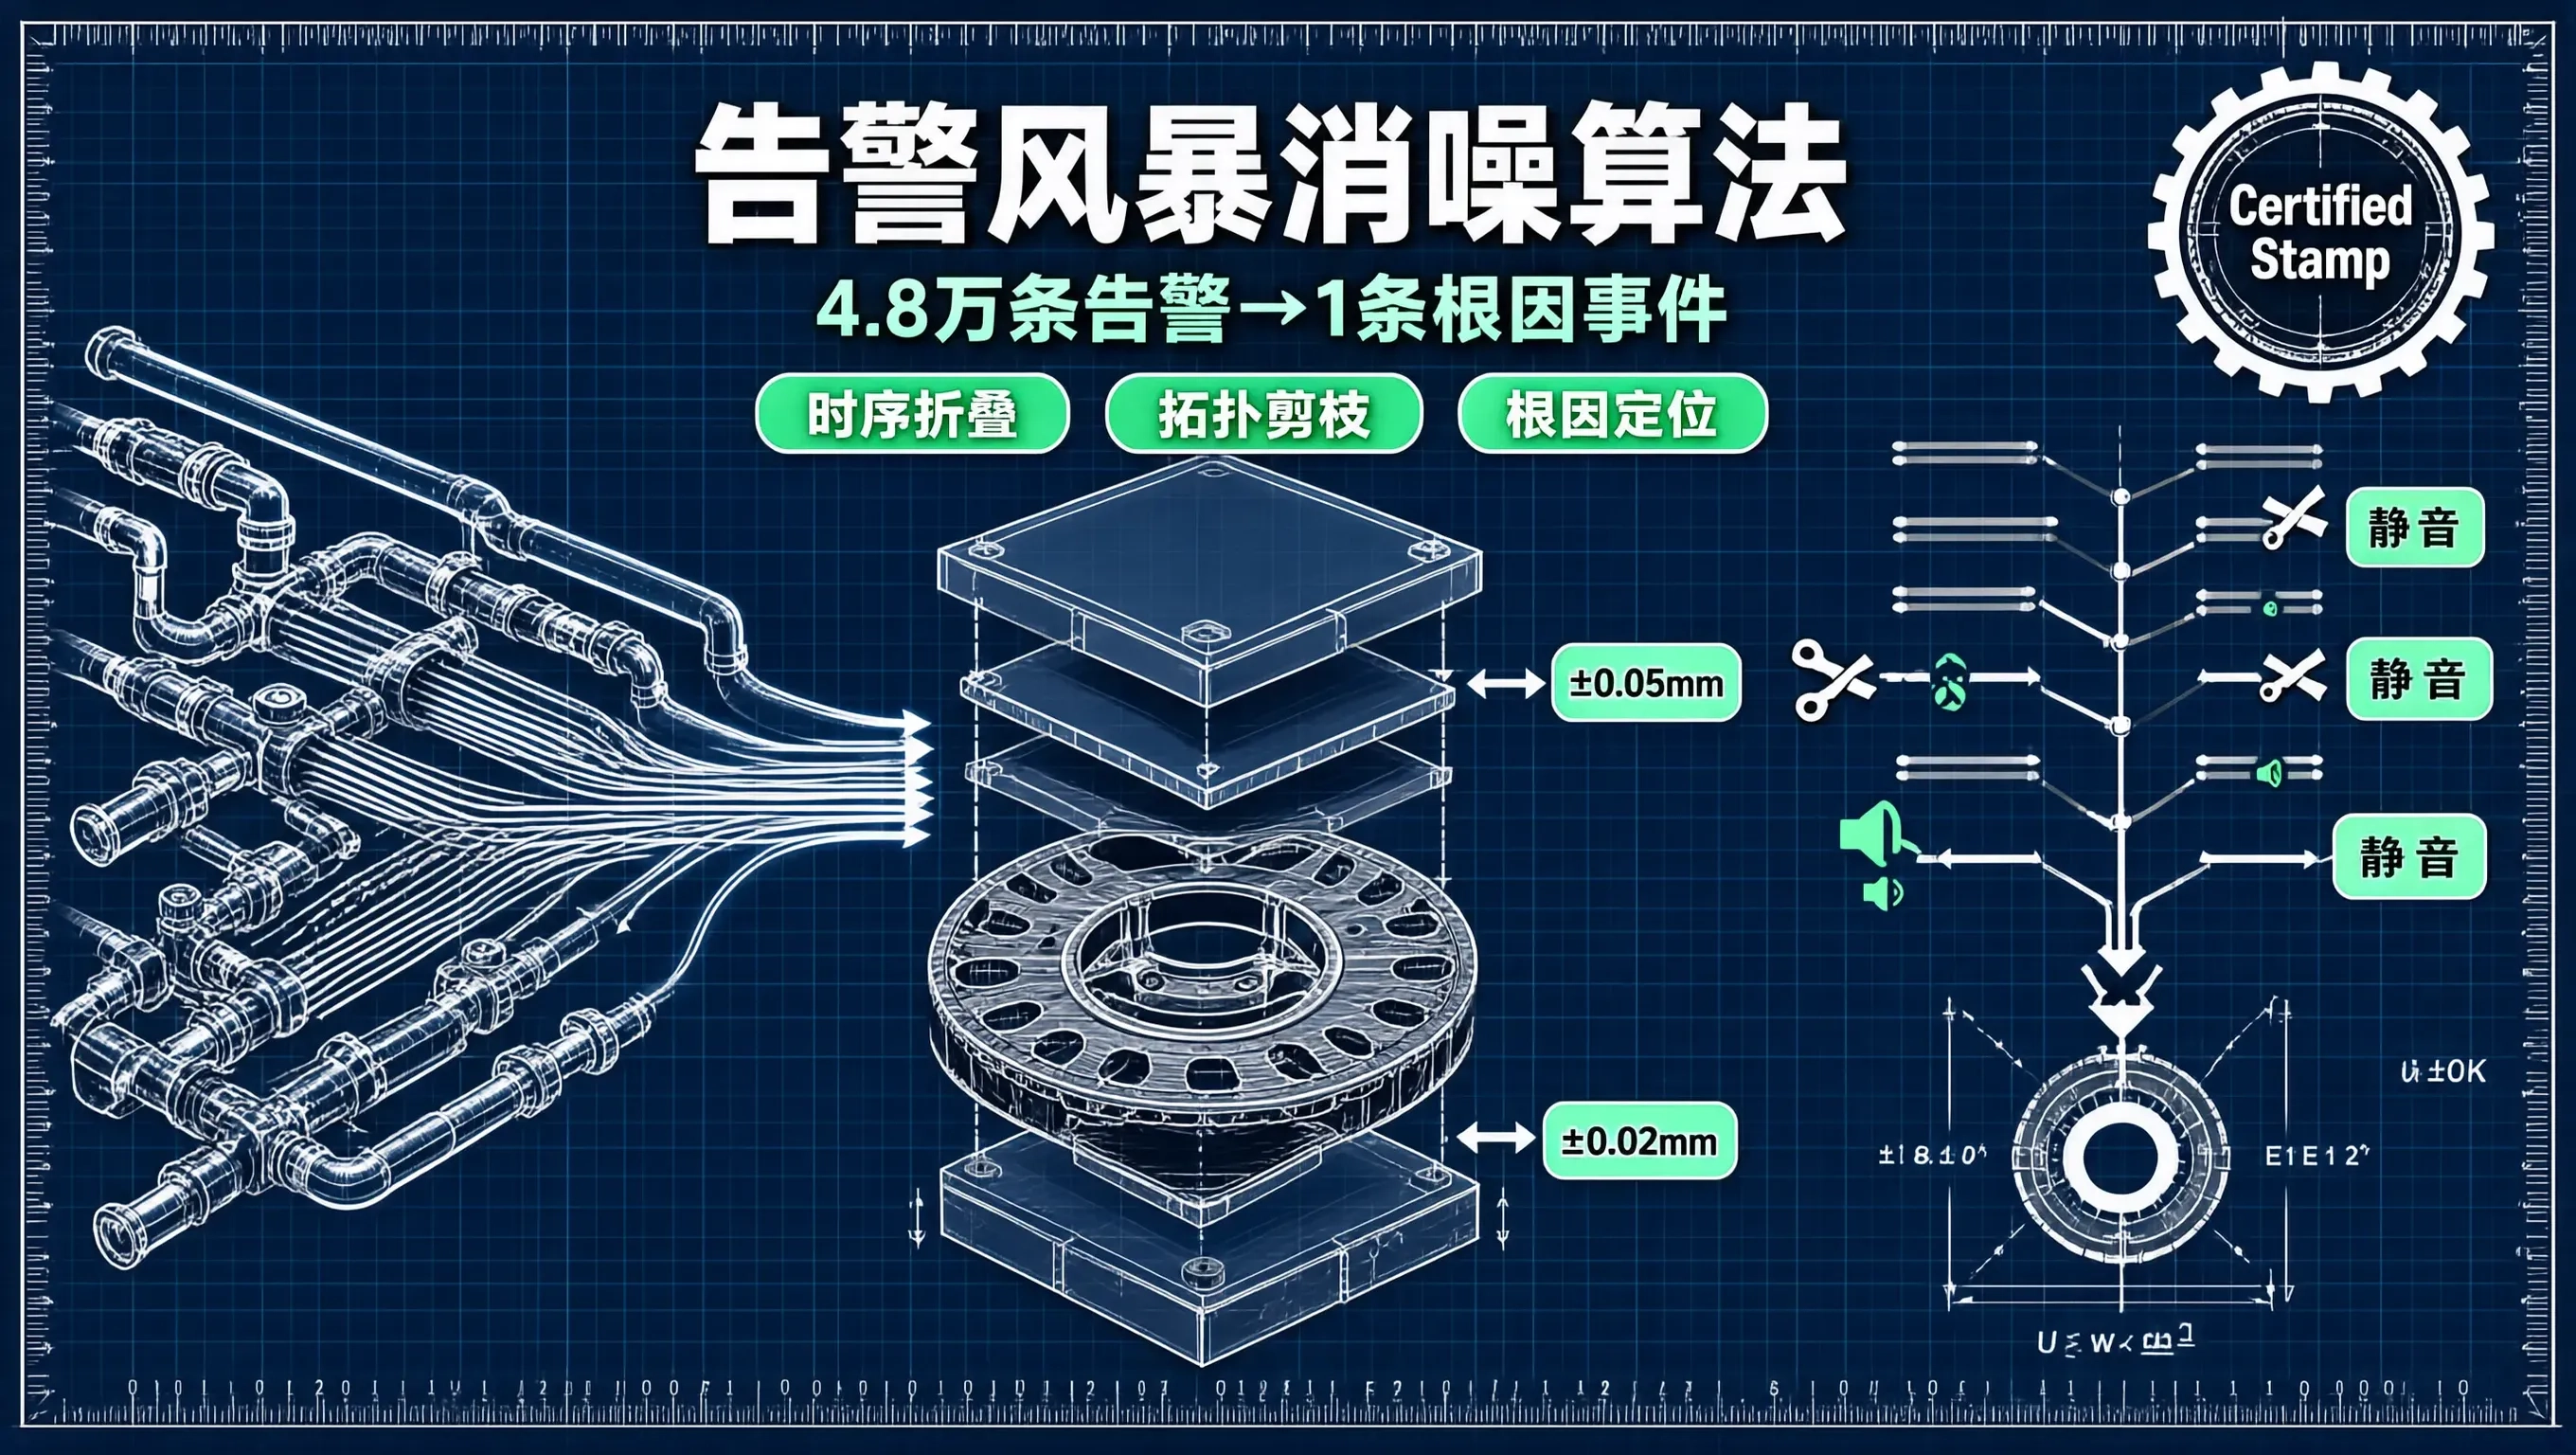
每年大促开售前后的核心保障期,技术作战指挥室(War Room)里最让人神经衰弱的噪音,莫过于监控大盘与值班手机上疯狂响起的报警声。当底层某个核心存储分片由于网络闪断发生主从切换时,在接下来的如何设计一套,在毫秒级时间内将 50,000 条告警噪音精准提炼为 1 条高置信度的根因事件?
AI领域呈现"安全开源"与"模型迭代"双轨并行态势;具身智能从概念走向量产,订单规模快速攀升;新能源汽车行业进入残酷洗牌期,头部企业盈利曙光初现;芯片半导体在AI算力需求驱动下持续高景气,资本市场反应积极。
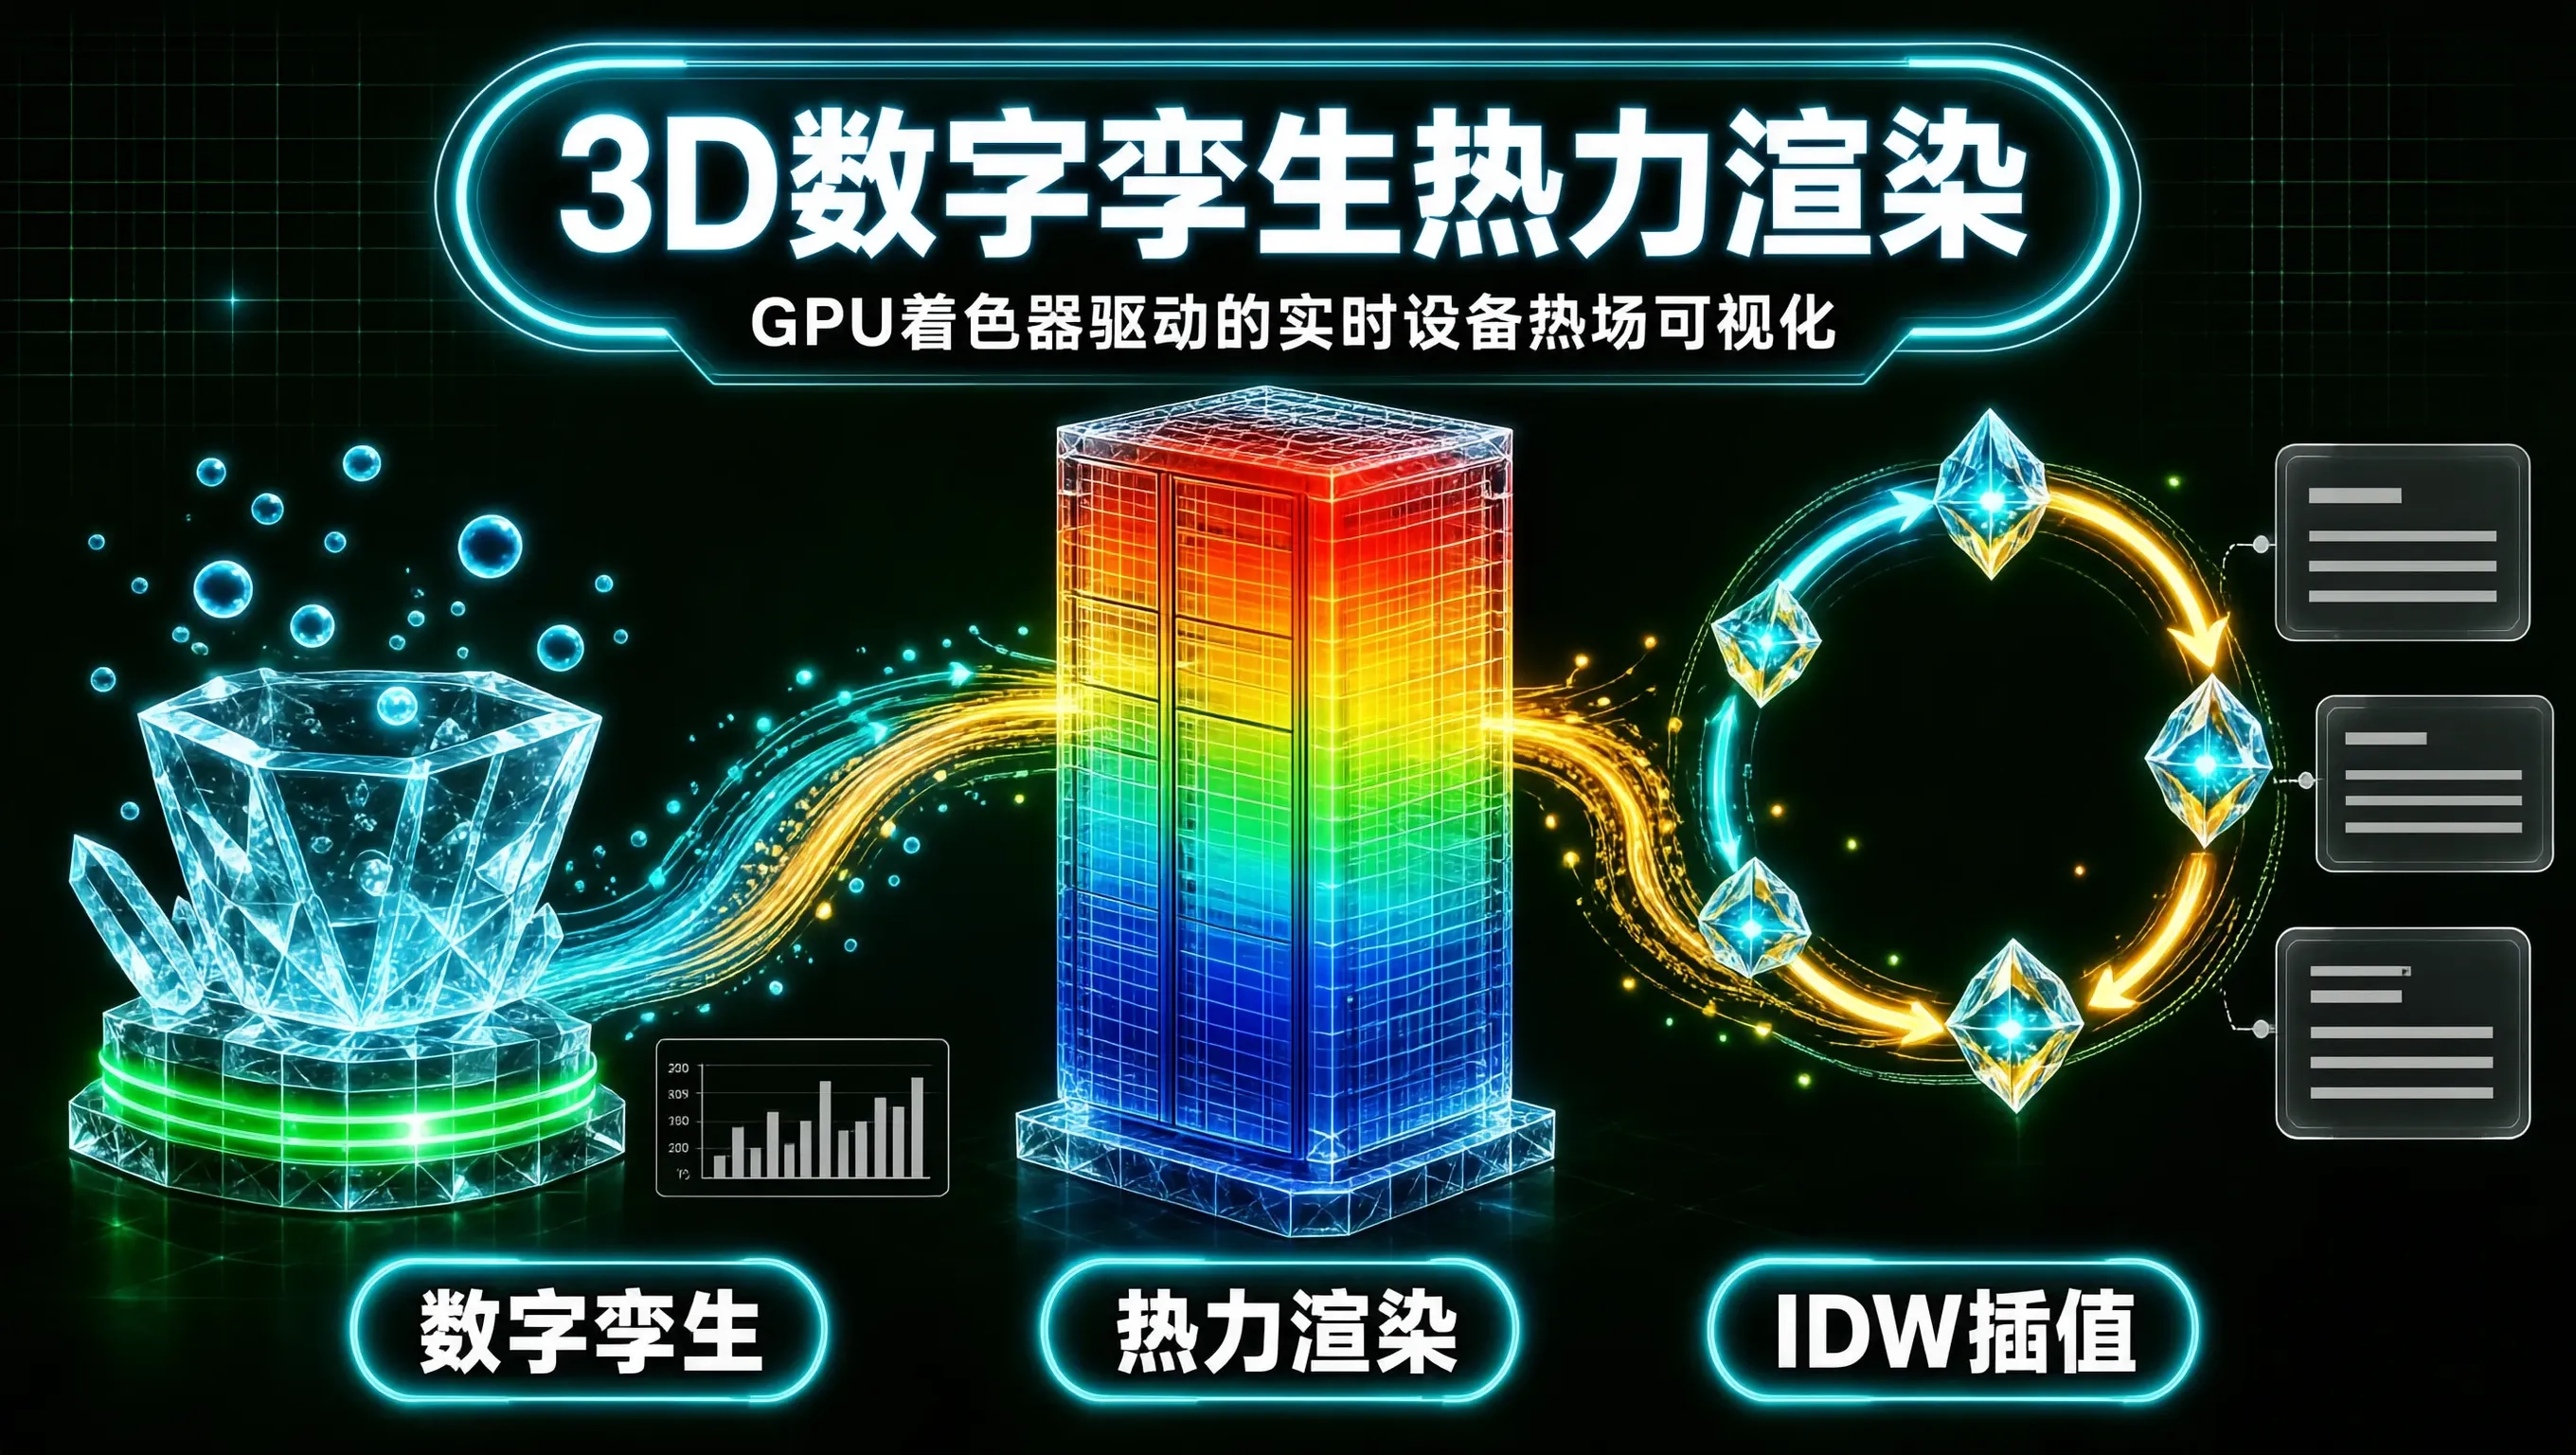
/ 摄氏度u_minTemp: { value: 20.0 }, // 最低温度对应蓝色 (20℃)u_maxTemp: { value: 85.0 }, // 最高温度对应红色 (85℃)},// 将顶点坐标转换至世界绝对坐标系`,// 热力色彩渐变映射函数 (蓝 ──> 青 ──> 绿 ──> 黄 ──> 红)// 深蓝 (冷)// 青色// 绿色 (正常)// 黄色 (警告)// 红色 (过
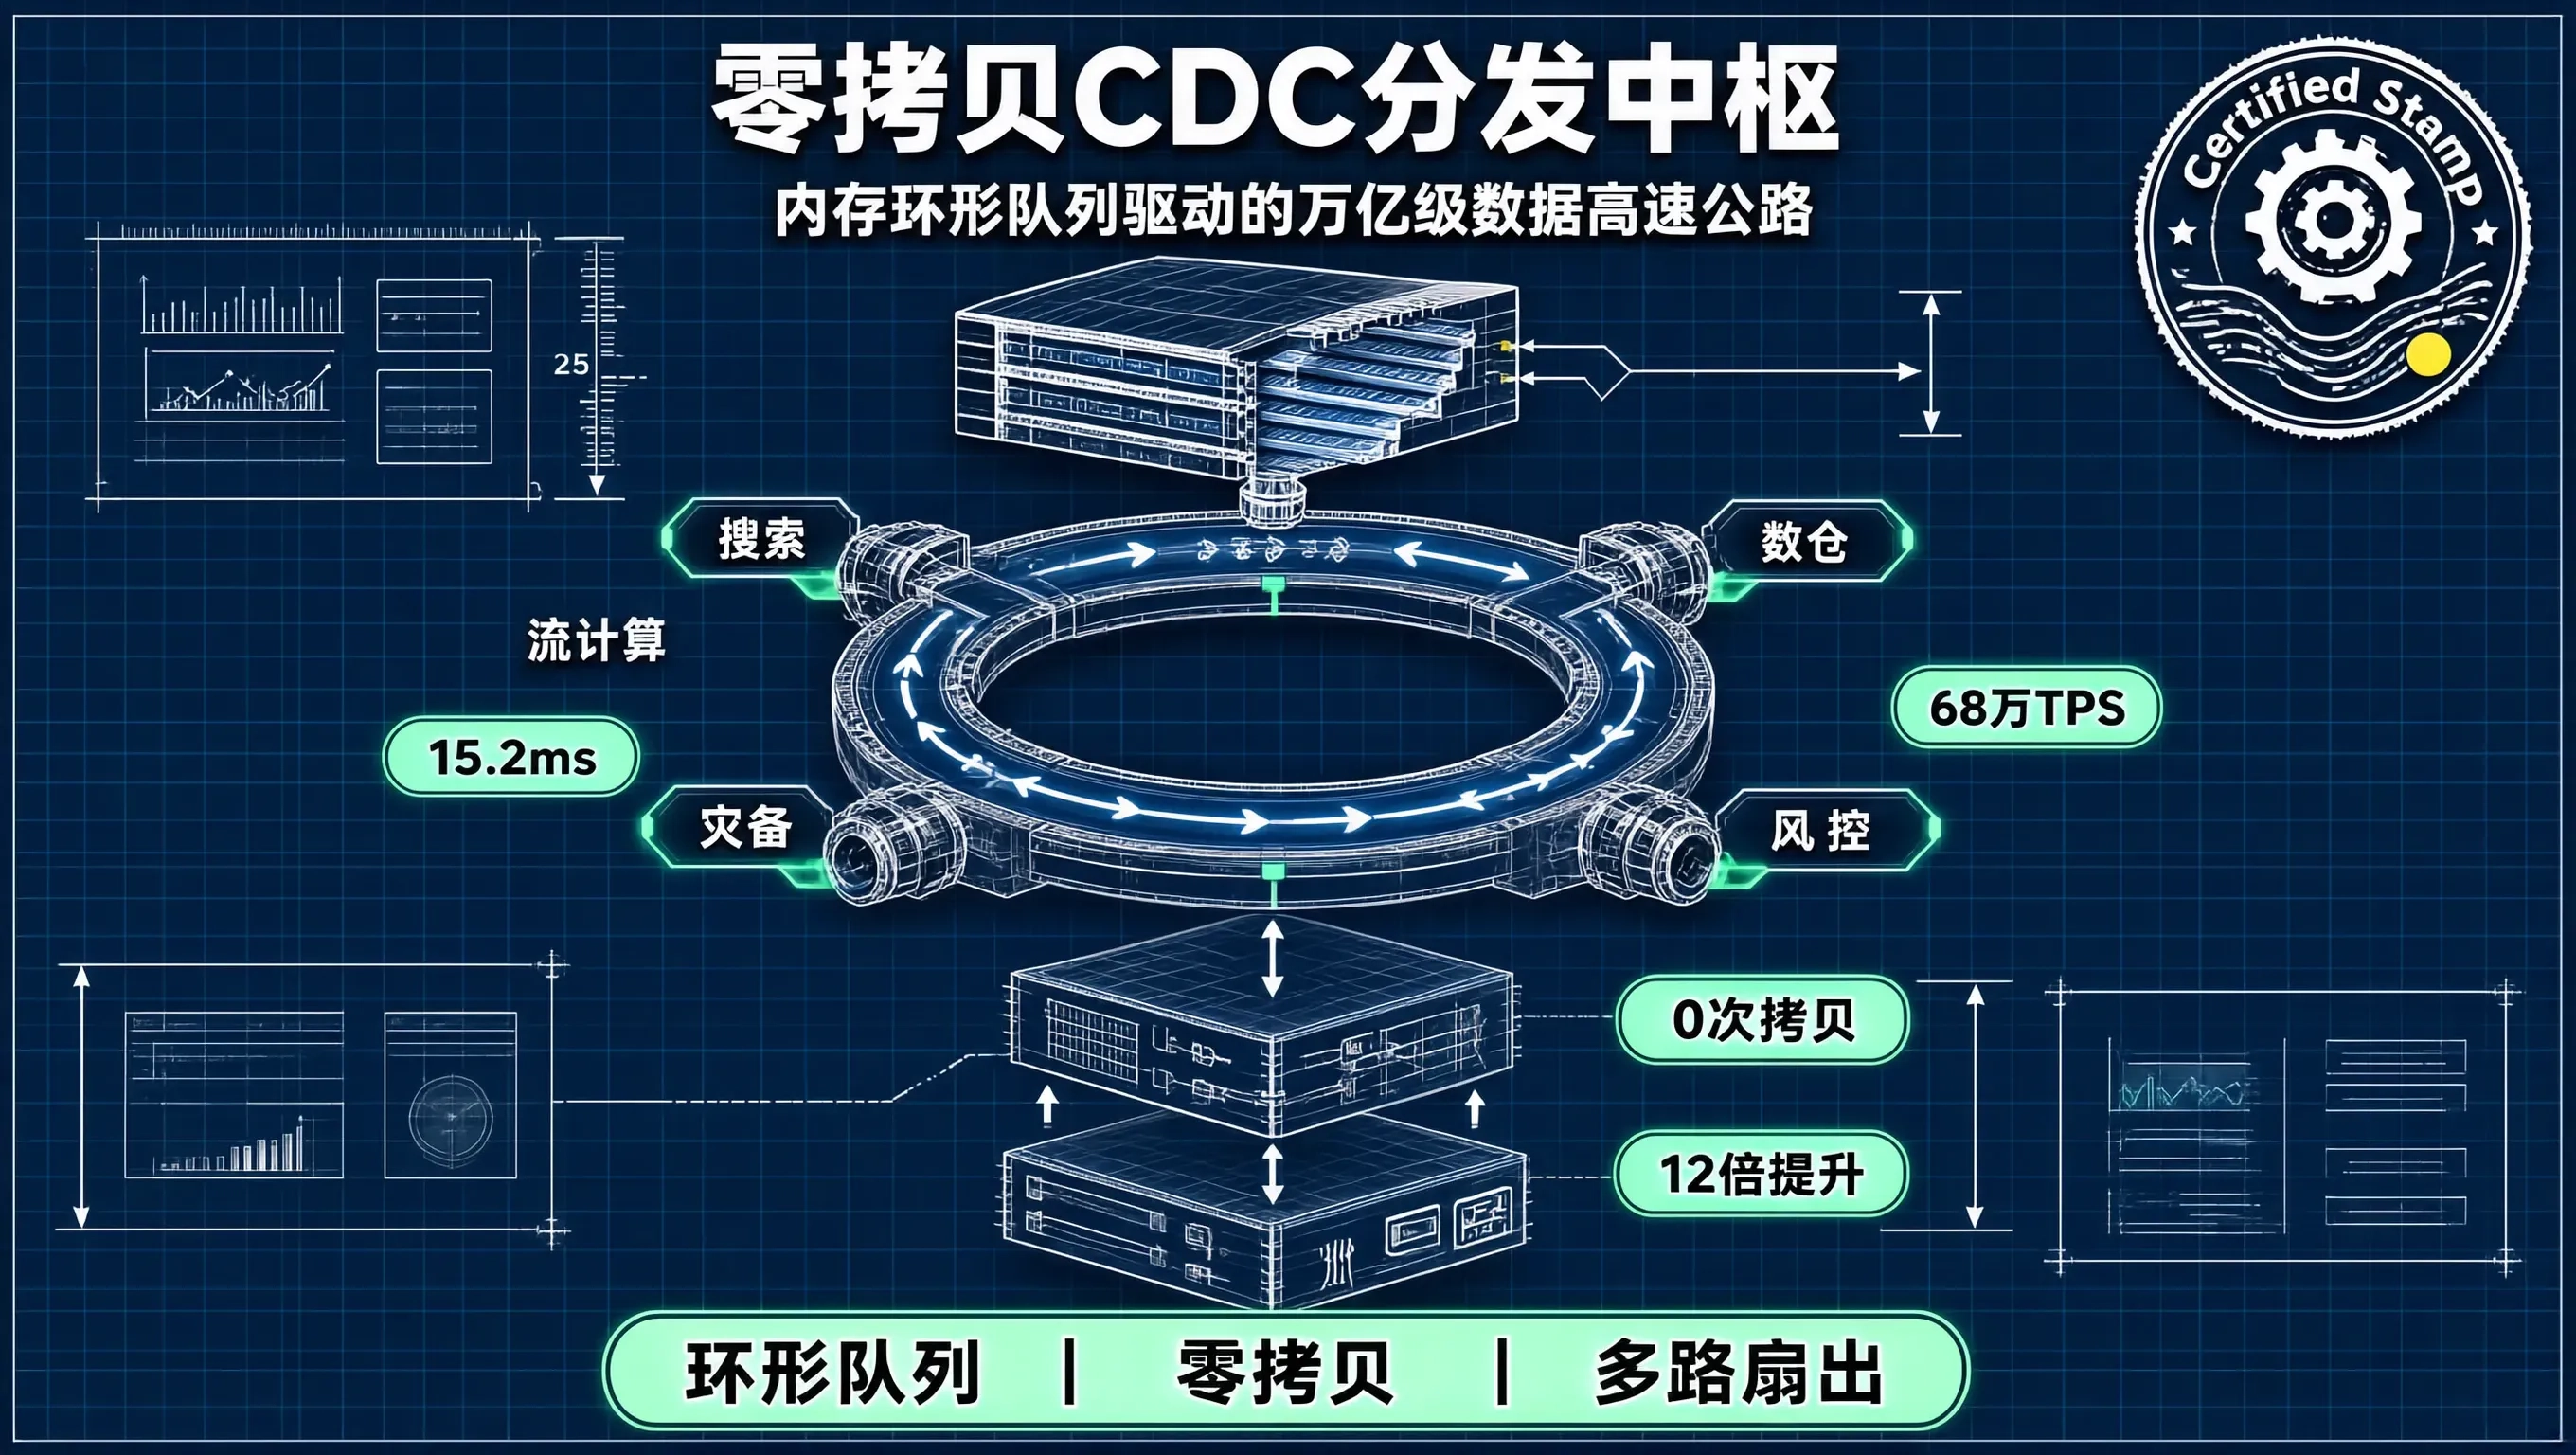
让数据在最底层的内存指针与操作系统内核空间中以零拷贝的方式极速流转,这是构建万亿级现代分布式数据高速公路的最高工程准则。
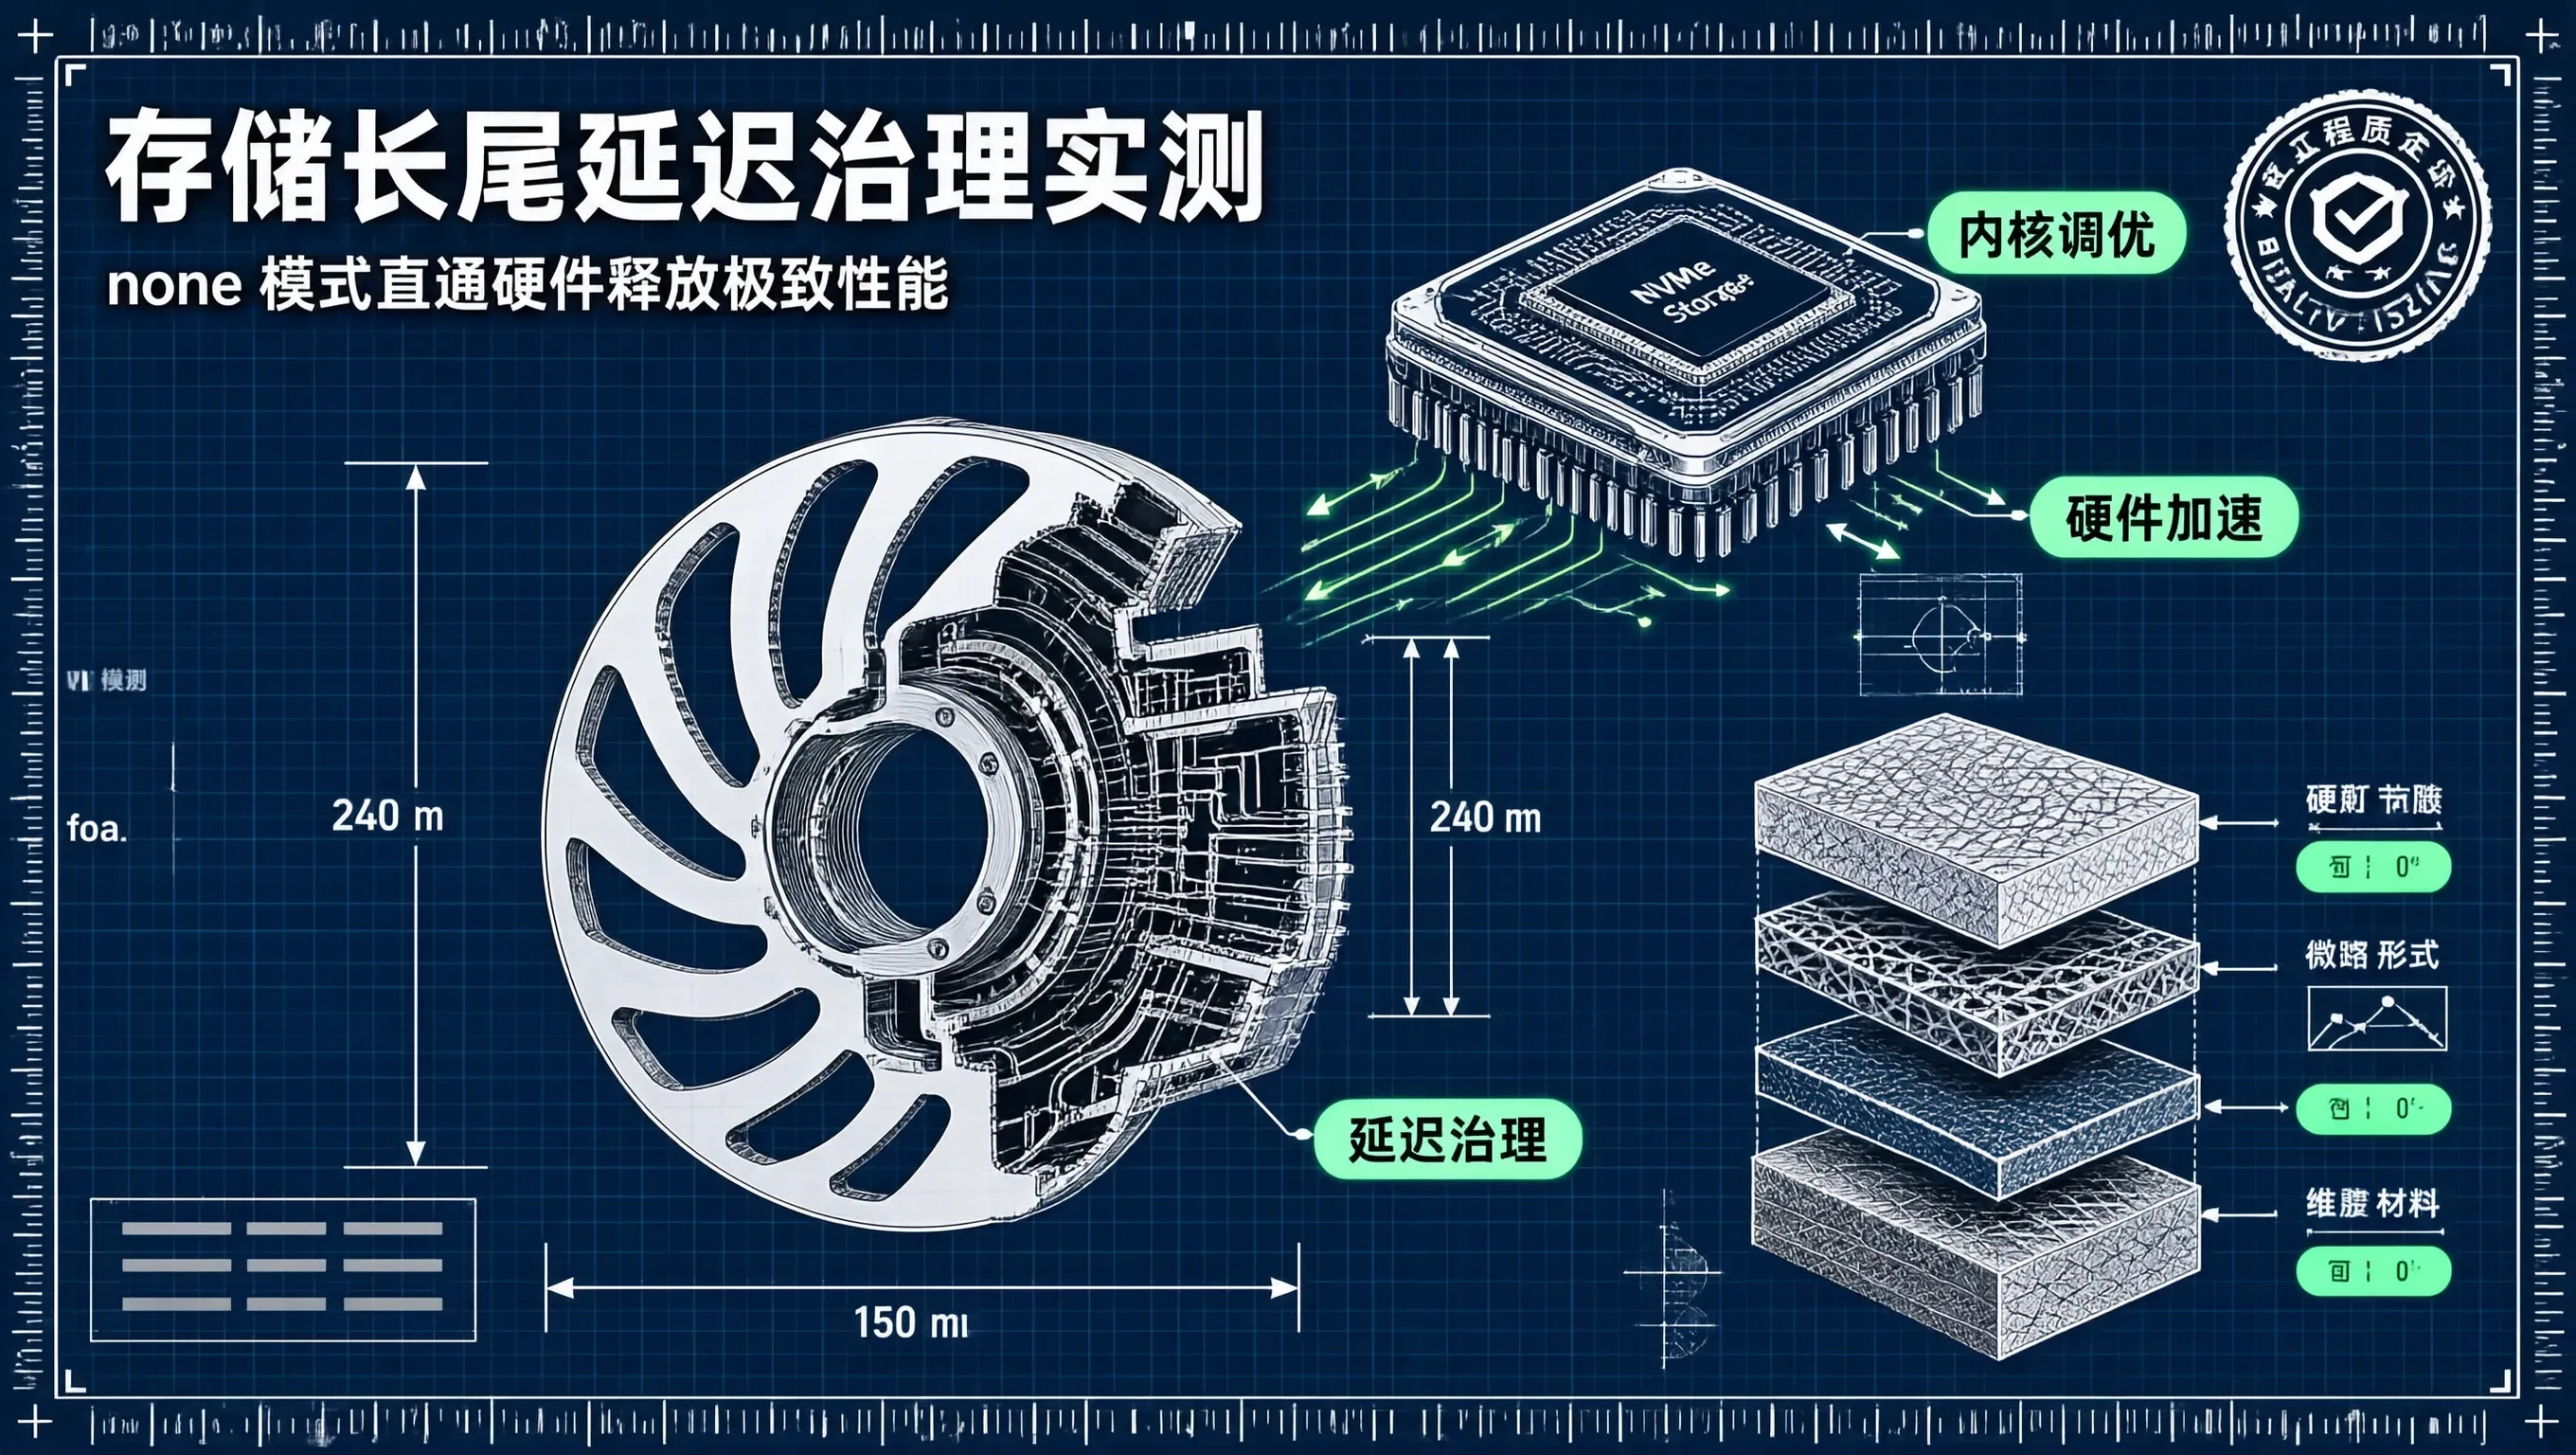
在 Linux 操作系统的通用存储栈中,是决定磁盘读写请求如何排序、合并并下发给底层硬件控制器的核心交通警察。然而,在现代数据中心全面普及的今天:如果操作系统依然使用传统的通用调度器,这套原本为了机械硬盘设计的排序逻辑,反而会蜕变为在 Linux 6.x 内核下,两大主流 NVMe 调度器——none与 mq-deadline,在极限高并发数据库负载下究竟表现如何?
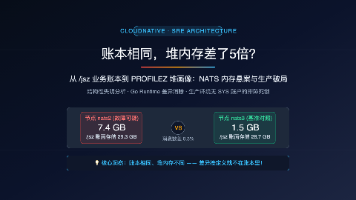
在现代微服务与分布式系统的架构演进中,我们习惯了通过 Prometheus、Grafana 查看琳琅满目的统计图表,习惯了翻看/jsz这类应用层吐出的工整 JSON。业务账本记录的只是理想世界的逻辑投影,而操作系统进程才是承受物理资源损耗的真实载体。当业务指标向你展示“天下太平”、而系统内存却在无声溃堤时,请果断放下手中的应用账本。跳过那些无休止的业务数据比对,穿透抽象边界,通过PROFILEZ与
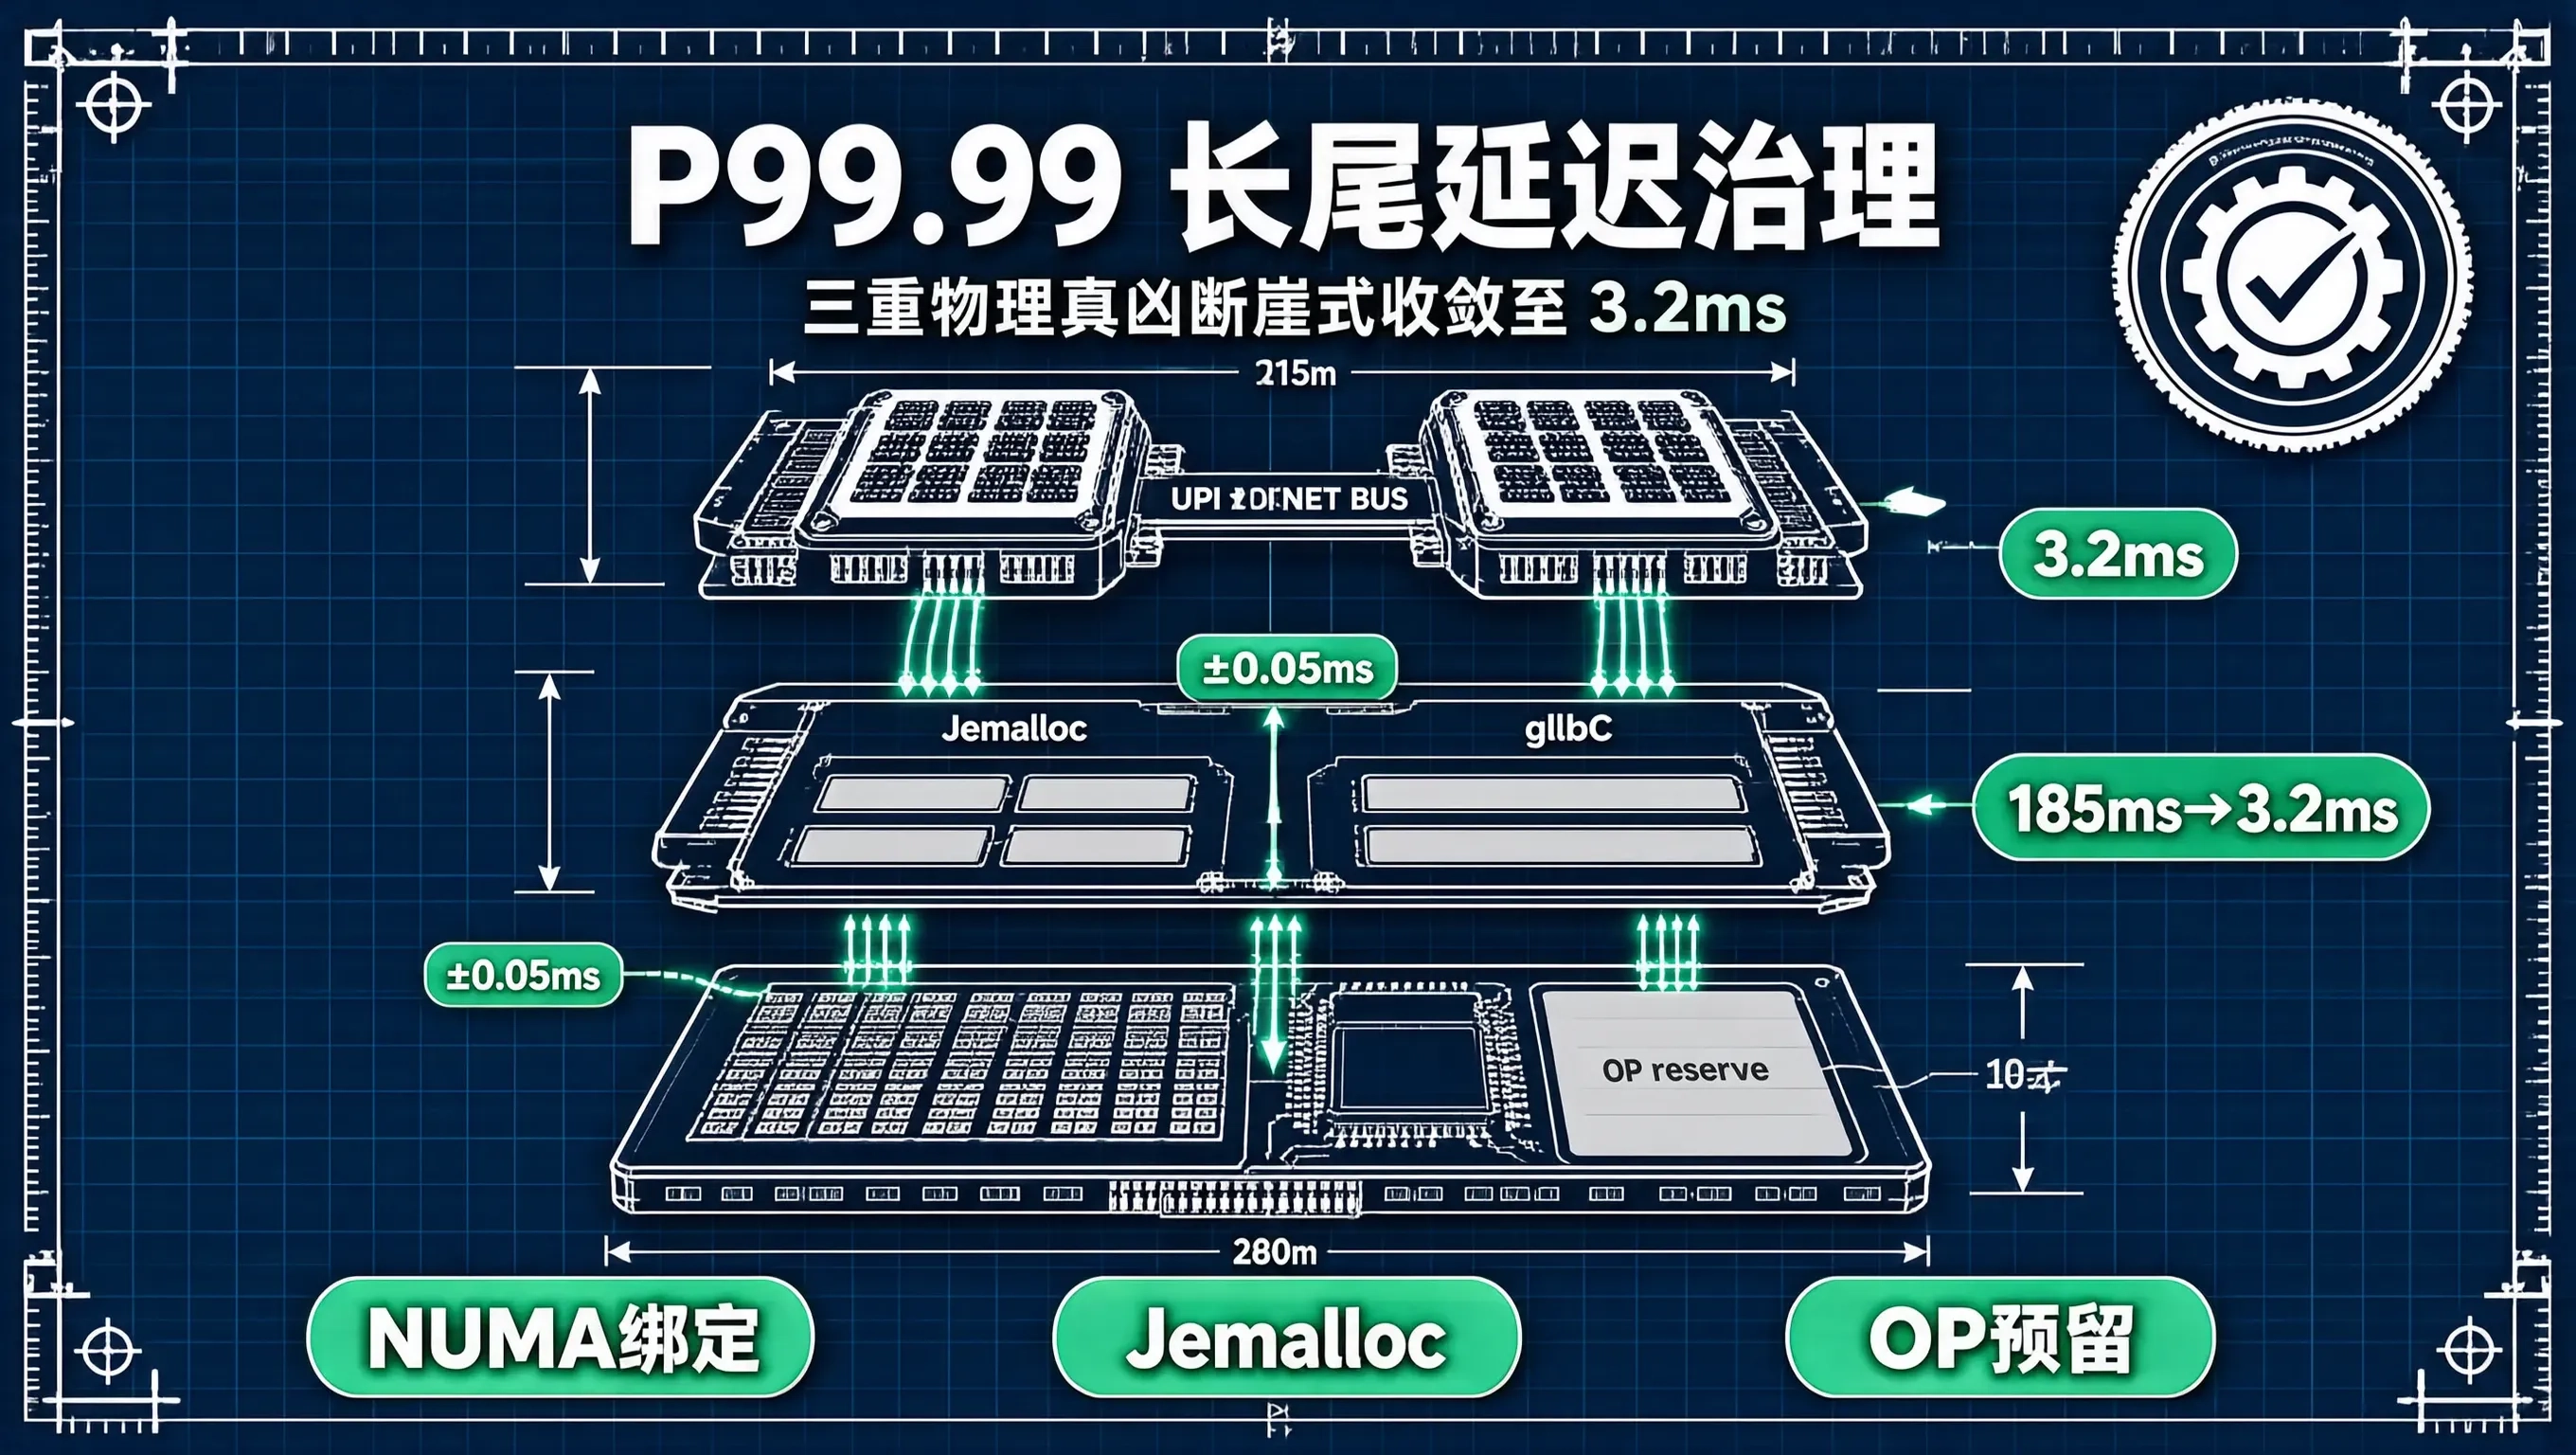
在每秒承载数十万 QPS 的分布式存储底座中,。在大促备战的最终性能攻坚中,我们的目标不再是把平均延迟从 1.2ms 优化到 1.1ms,而是深入计算机体系结构底层,导致存储系统产生极端长尾毛刺的真凶究竟是什么?我们如何从硬件、内核调度与内存微架构层面将其逐一斩杀?
在云原生技术栈的浩瀚星图中,Kubernetes(常被亲切地称为 K8s)无疑是那颗最耀眼的北极星 ⭐。而在这套分布式操作系统的核心架构中,Pod并非一个抽象概念,而是 Kubernetes 调度、管理与运行容器化工作负载的最小、最基础、最不可分割的可部署单元🧩。它既不是虚拟机,也不是进程,而是一个精心设计的“运行时契约”——承载着应用逻辑、共享资源、协同生命周期的轻量级封装体。
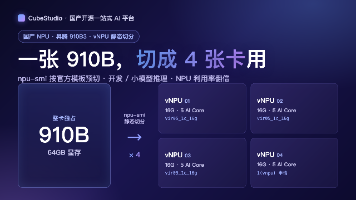
CubeStudio是一款国产化、云原生的一站式开源AI平台,支持昇腾、寒武纪等国产算力,原生适配vNPU虚拟化。本文以昇腾910B3为例,详解通过npu-smi静态切分、device-plugin改造、K8s资源上报及PyTorch实测全流程,实现一卡多用,显著提升算力利用率。平台支持多租户、分布式训练与大模型微调,助力企业低成本高效部署AI应用。
前端高并发场景的核心挑战不是"页面渲染慢",而是"无序请求导致系统雪崩"。请求调度层:通过并发控制器限制同时发出的请求数,避免浏览器连接池被打满。队列满时直接拒绝,不让请求积压。多级降级链路:正常请求 -> 指数退避重试 -> 本地缓存兜底 -> 预设兜底数据。每一层都是对后端不可用的防御,确保用户始终能看到有效内容。客户端节流:秒杀按钮加冷却时间,防止用户重复点击放大请求量。落地路线:先实现并发
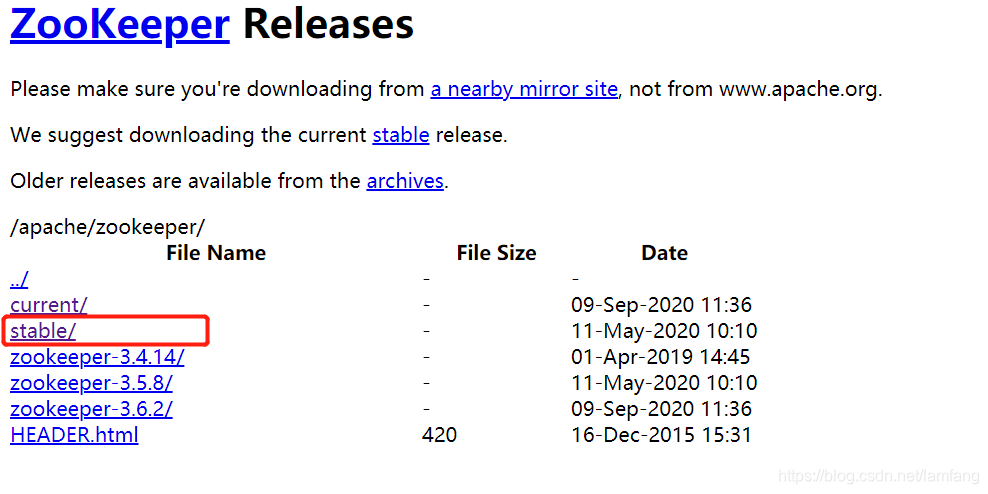
4、重启zookeeper服务。
本文深入探讨了开源SIP服务器性能优化的核心路径,从架构选型、状态管理到负载均衡策略。重点分析了Kamailio与OpenSIPS的高性能配置实战,并结合云原生部署与监控体系,为构建高并发、高可用的SIP服务平台提供了一套从设计到落地的完整优化方案。
微服务架构将应用拆分为独立部署的小型服务,具有独立扩展、技术多样等优势,适合大型复杂系统。但同时也带来分布式事务、运维复杂度等挑战,需配合服务注册、API网关等技术组件。最佳实践包括合理服务拆分、接口稳定性和统一日志管理。专家建议不要过早微服务化,应从单体架构逐步演进。微服务并非万能,需结合业务场景和组织能力谨慎采用。
Prometheus 和 Zabbix 是两种流行的监控系统,但它们在数据收集方式上有显著的不同:Prometheus 使用拉取模式(pull model),而 Zabbix 通常使用推送模式以下是两者的区别以及各自的优缺点:Prometheus 的拉取模式 (Pull Model)工作原理拉取数据:Prometheus 定期从配置的目标(如服务、应用、导出器)中主动拉取数据。这些目标必须暴露一个
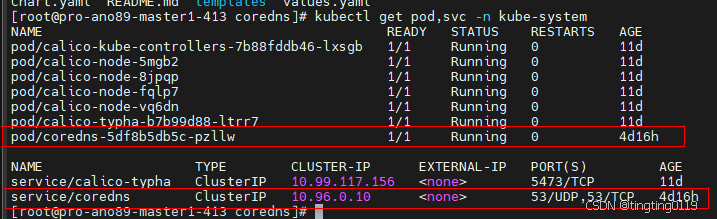
k8s 1.30部署coredns
Nacos(Dynamic Naming and Configuration Service)是阿里巴巴开源的一款动态服务发现、配置管理和服务管理平台。它旨在帮助开发者更轻松地构建、部署和管理分布式系统,特别是在微服务架构中。
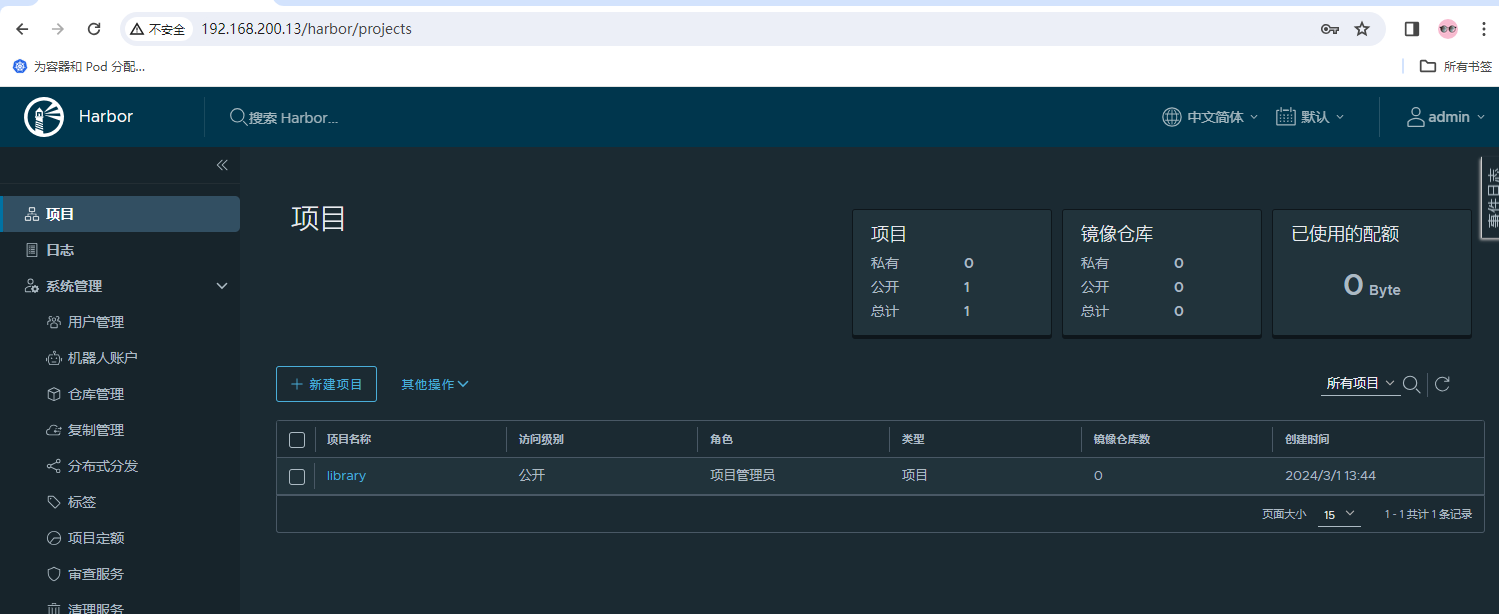
Harbor是,可以更加方便的管理docker镜像,harbor提供了基于项目的镜像它的底层也是基于registry镜像为核心,提供web界面,并实现了角色的访问控制,AD/LDAP集成,以及审计日志,镜像标识,镜像安全(漏洞扫描等),作为一个企业及私有registry服务器,harbor提供了更好的性能和安全。
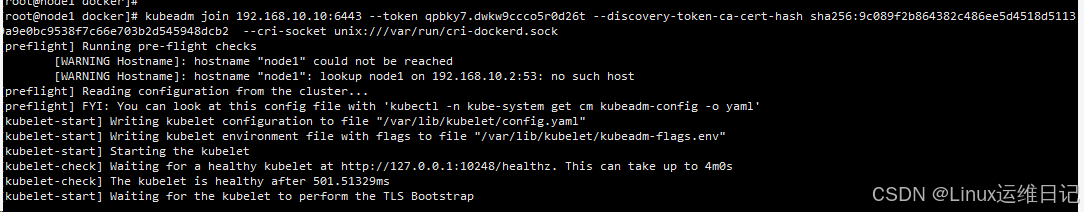
这个错误表明在您的环境中存在多个容器运行时接口(Container Runtime Interface,CRI)端点,Kubernetes 不确定应该使用哪一个。要解决这个问题,您需要在 kubeadm 配置文件中明确指定要使用的 CRI 端点。添加--cri-socket unix:///var/run/cri-dockerd.sock。
openEuler 安装 zookeeper集群
(这里说一下,常用的snat源地址网络地址转换,内网机器上外网就是在这个点做改变,把数据包的源ip,本来是内网ip,出站的时候改成公网ip,就可以访问公网服务了,这个操作,的点,就是在内核模块netfilter的postrouting这个点上来执行的,具体操作方式是netfilter内核模块的提供的命令行工具iptables,然后在命令行设置规则,netfilter在内核层面就是运用这些规则)总结
Terraform 是一款由 HashiCorp 开发的开源基础设施即代码(Infrastructure as Code, IaC)工具,它允许通过编写代码脚本来定义和管理云基础设施资源。Terraform 提供了统一的 CLI 处理云资源,可以在多种云平台上使用,包括 AWS、Azure、Google Cloud 和更多。一、Terraform 的主要特点声明式配置语言(HCL):使用声明性语言
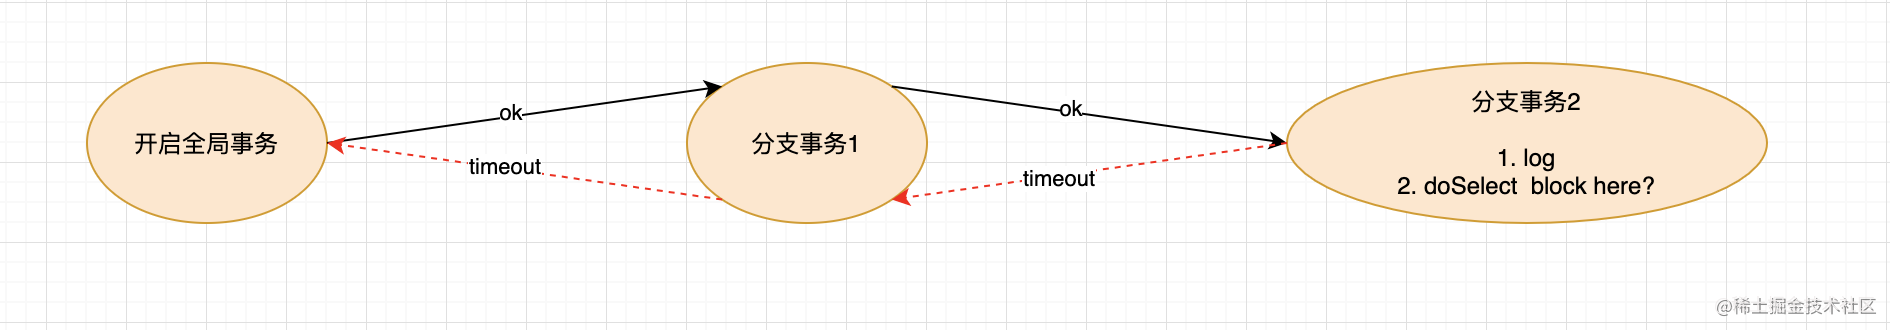
主要说是无法创建Bean “globalTransactionScanner”。搜索资料发现说是jdk版本换成1.8就好。我用的第二种,问题解决了。
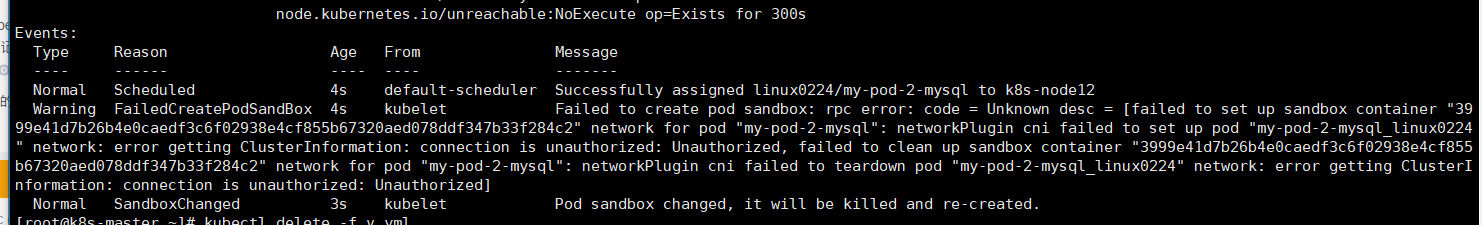
K8s运行一段时间后,就会出现该问题,怎么改,怎么查都没用。重启了docker,问题暂时解决,但是原理不懂。
OpenEBS 是一种开源云原生存储解决方案。OpenEBS 可以将 Kubernetes 工作节点可用的任何存储转化为本地或复制的 Kubernetes 持久卷。OpenEBS 帮助应用和平台团队轻松地部署需要快速、持久耐用、可靠且可扩展的容器原生存储的 Kubernetes 有状态工作负载。OpenEBS 也是基于 NVMe 存储部署的首选方案之一。OpenEBS 最初由 MayaData 构
微服务架构中,在遇到突发的请求量激增、恶意的用户访问,或请求频率过高给下游服务带来较大压力时,我们需要通过缓存、限流、熔断降级、负载均衡等多种方式保证服务的稳定性。限流:对请求或并发数进行限制;通过对一个时间窗口内的请求量进行限制来保障系统的正常运行组件选择:sentinel、hystrixhystrix 底层是基于线程池和信号量实现的,默认情况下是使用线程池.sentinel底层是基于信号量来实
本文主要介绍了一个线上问题,因ConcurrentHashMap的Bug而导致的Seata动态数据源代理死锁
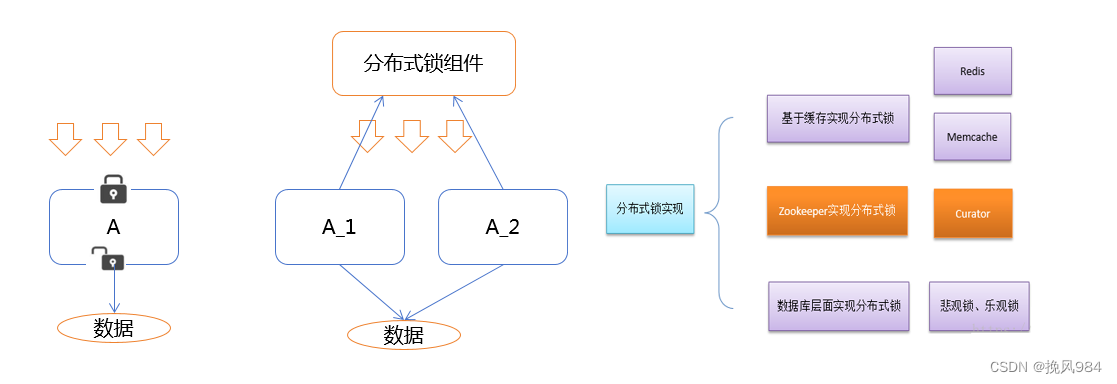
Apache Curator 是一个用于Apache ZooKeeper 的Java 客户端框架。Curator 提供了一组易于使用的API和工具,简化了与ZooKeeper 的交互,同时提供了更高级别的抽象和功能。
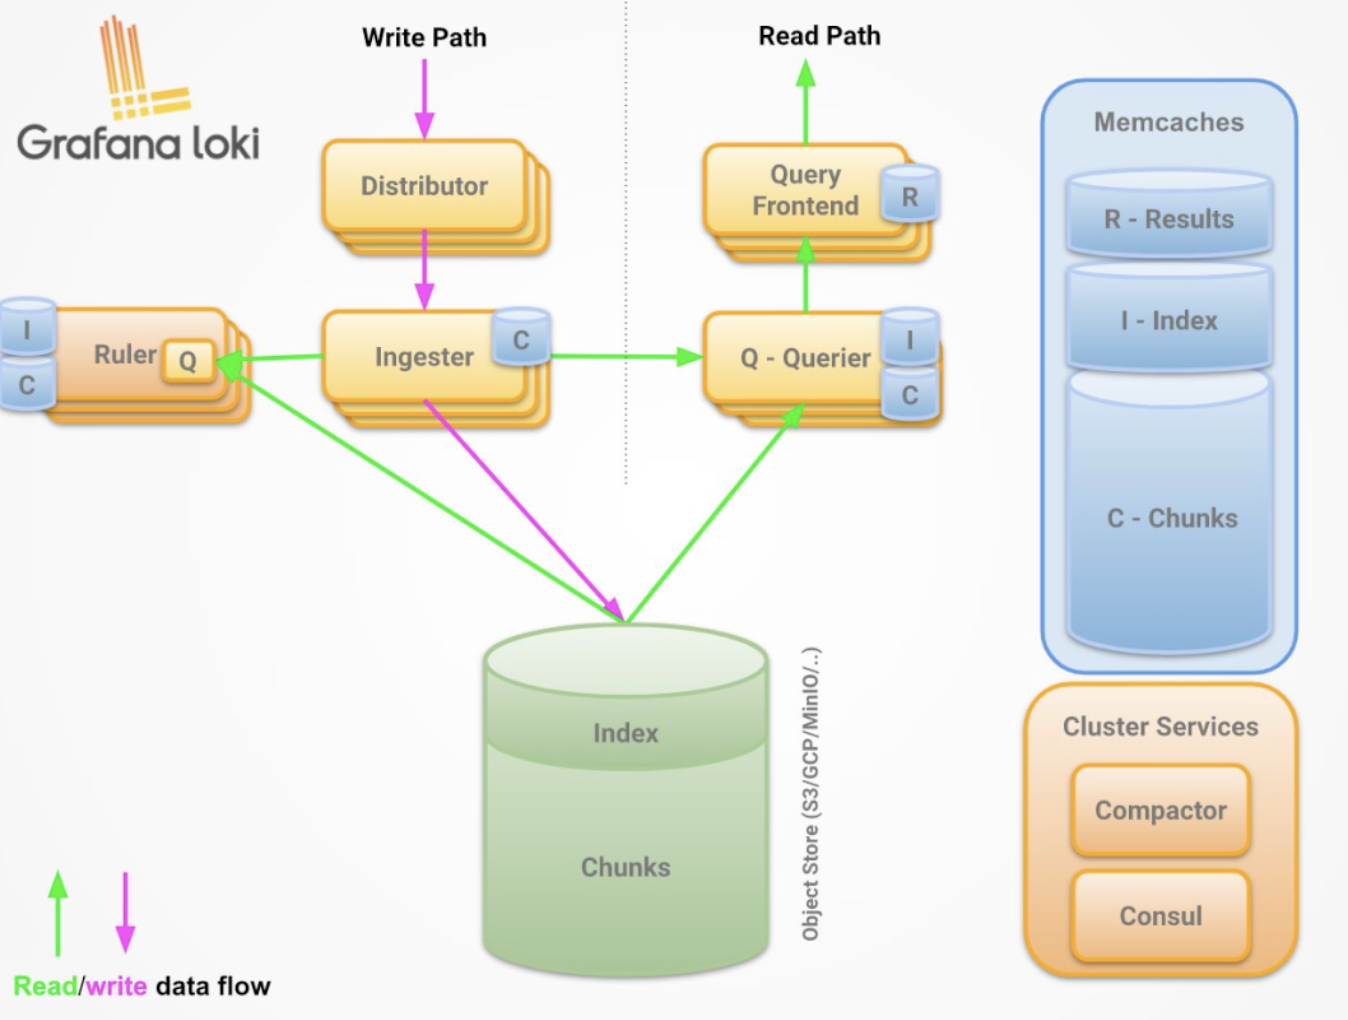
Loki 是 Grafana Labs 团队最新的开源项目,是一个水平可扩展,高可用性,多租户的日志聚合系统。它的设计非常经济高效且易于操作,因为它不会为日志内容编制索引,而是为每个日志流编制一组标签,专门为Prometheus和 Kubernetes 用户做了相关优化。该项目受 Prometheus 启发,官方的介绍就是: Like Prometheus,But For Logs.,类似于 P
本文是zookeeper系列之快速入门中的第一篇,欢迎大家观看与指出不足。写在前面:不影响教程,笔者安装zookeeper用的是WSL(windows下的linux子系统),当然你想直接在windows上用zookeeper也是可以的。如果你也想用wsl,可以参考这篇文章。
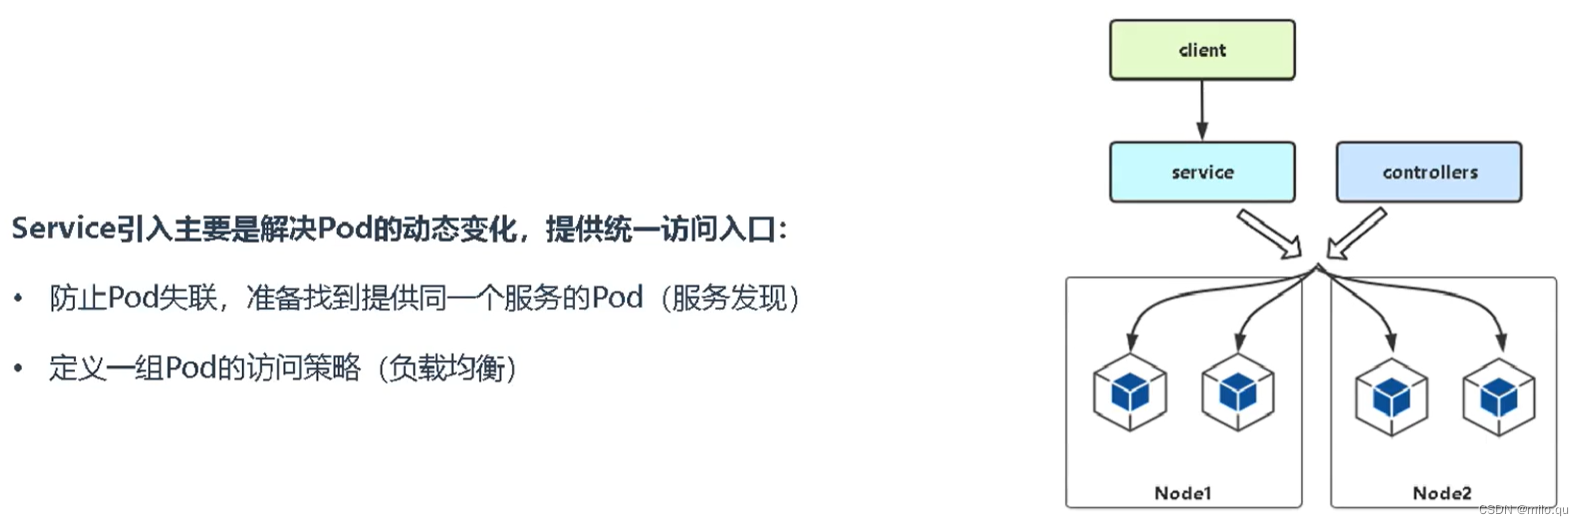
可以看到你请求的ServiceName,本质请求的是CoreDNS,CoreDNS保存有从K8s获得的A记录,然后返回真实服务IP。在实际生产中,k8s的集群不会直接暴露在公网中,一般会在k8s集群前加一个负载均衡器,这个负载均衡器暴漏在公网。k8s默认使用iptables模式,如果要使用IPVS模式,需要单独启用IPVS模式,见下一小节。Iptables有性能衰减,k8s已将IPVS加入,IPV
百胜软件与快递鸟合作,基于和百胜E3+订单中台的无缝打通,双方把传统的“调API取数据”升级为胜券AI中的“AI物流大脑”——实现从下单、拣货、发出到签收的全链路可视化,自动选快递、自动预警异常、自动处理退款拦截与改址,并结合数字员工完成处理闭环,让物流管理从“人找问题”变为“系统提前解决问题”。会上,百胜软件与华为云、海康威视、爱睿特、观测云、佳博、快递鸟、帷幄等多家企业正式签约,达成核心伙伴合
实际使用中,可以直接在集群外部使用 MySQL 客户端连接 MySQL 的 NodePort 管理数据库并导入数据。Nacos 需要使用 MySQL 存储配置数据,由于使用量不大,没有考虑高可用部署,直接在 K8s 上部署。密码需要使用 echo -n "P@88w0rd" | base64 加密的方式。是 MySQL 初始化时创建的 Nacos 数据库名称和 Nacos 用户名称。是 MySQL
如果日志中显示了 "Using iptables Proxier",则表示 kube-proxy 使用 iptables 模式。如果没有显示该行或者显示了 "Using ipvs Proxier",则表示 kube-proxy 使用 IPVS 模式。2. 直接在 kube-proxy 所在的节点上查看 kube-proxy 的日志文件。请注意,查看 kube-proxy 的模式需要在 kube-p
1. 简介随着 HTTPS 不断普及,越来越多的网站都在从 HTTP 升级到 HTTPS,使用 HTTPS 就需要向权威机构申请证书,需要付出一定的成本,如果需求数量多,也是一笔不小的开支。cert-manager 是 Kubernetes 上的全能证书管理工具,如果对安全级别和证书功能要求不高,可以利用 cert-manager 基于 ACME 协议与 Let’s Encrypt 来签发免费..
云原生
——云原生
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 DAMO开发者矩阵
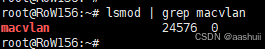

 openEuler 社区
 EazyDevelop社区
 AI硬件创业社区

 全球具身智能开发者社区



 人工智能6S服务平台
 乐奇 Rokid 开放社区













 亚马逊云科技技术品牌专区