登录社区云,与社区用户共同成长
邀请您加入社区
Kubernetes 并非要取代虚拟化,而是重新定义了“计算资源”的交付形态。它将基础设施的复杂性封装为声明式 API,让开发者聚焦业务价值;它将运维经验沉淀为可复用的 Operator、Helm Chart、Kustomize Base;它推动 Java 生态向更轻量、更弹性、更可观测的方向进化。正如 Linux 内核并未淘汰 Unix,K8s 也不会消灭虚拟化 —— 它们将在未来十年共存于同一
修改镜像重启时间,用来导出etcd镜像的启动脚本到此时服务已经正常使用了永久解决需要修改镜像的启动配置,要先完成临时解决方案在来永久解决复制启动配置文件到本地修改启动配置文件,在最后面添加使用Dockerfile制作etcd镜像编辑文件切换镜像地址tips:参考文档:https://github.com/eip-work/kuboard-press/issues/526
特性NginxKube-proxy工作层级主要在第7层第4层路由依据HTTP头部、URL、Cookie等IP地址、端口号部署位置通常是集群边缘的独立实例集群每个节点上都运行主要角色入口控制器、API网关、反向代理Kubernetes Service的代理实现配置方式静态配置文件动态监听Kubernetes API负载均衡算法轮询、加权、IP哈希、最少连接等iptables模式主要为随机,IPVS模
此外,最好在需要调用数据库的脚本中拒绝使用代理的访问,因为经验表明使用代理访问我们网站的80%属于恶意行为。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防
Linux系统中,iptables和IPVS是两种主要的负载均衡技术,在Kubernetes集群中由kube-proxy实现。iptables基于Netfilter框架,功能全面但性能较低;IPVS是专用负载均衡模块,支持多种算法且性能更高。K8s默认使用iptables,但可通过修改kube-proxy配置切换到IPVS模式:加载内核模块、修改ConfigMap或初始化时指定--proxy-mo
攻击者在 HTTP 请求中注入恶意的 SQL 代码,服务器使用参数构建数据库 SQL 命令时,恶意SQL 被一起构造,并在数据库中执行。
定义/原理:跨站脚本(Cross-Site Scripting),本应该缩写为CSS,但是该缩写已被层叠样式脚本Cascading Style Sheets所用,所以改简称为XSS。也称跨站脚本或跨站脚本攻击。跨站脚本攻击XSS通过将恶意得Script代码注入到Web页面中,当用户浏览该页之时,嵌入其中Web里面的Script代码会被执行,从而达到恶意攻击用户的目的。本质:是一种针对网站应用程序的
本文介绍了Kubernetes中Service的概念、作用及四种类型。Service是K8s中定义一组Pod的稳定网络入口,用于实现服务发现与负载均衡,解耦服务消费者与提供者,提供稳定的网络端点。Service分为四种类型:ClusterIP(集群内部访问)、NodePort(节点端口暴露服务)、LoadBalancer(云环境公网访问)和ExternalName(外部服务DNS别名)。文章详细阐
GKE(Google Kubernetes Engine)是 Google Cloud 提供的容器管理服务,它基于 Kubernetes 构建,可以帮助您轻松部署、管理和扩展容器化的应用程序。您可以把它想象成一个强大的“容器编排大师”,让您的应用在云端高效、稳定地运行。GKE 简化了 Kubernetes 的复杂性,让您专注于应用开发,而无需花费大量精力在底层基础设施的管理上。它提供了自动伸缩、自
记录了sre运维工程师合合信息公司一面的经历
使用一种能感知协议配置的机制来解析 URI、主机名称、路径等 Web 概念, 让你的 HTTP(或 HTTPS)网络服务可被访问。上面有安装metallb组件,所有ingress有自动获取到地址,我这里就不修改nodeport了,各位如果没有metallb组件 就需要修改 nodeport。CSDN、GitHub、知乎、开源中国、思否、掘金、简书、华为云、阿里云、腾讯云、哔哩哔哩、今日头条、新浪微
如果你的 Harbor 用了其他端口(例如 8443),则目录名为 harbor.example.com:8443。比如/etc/containerd/certs.d/bastion.kcloud.com:9443/目录下。_2、把harbor CA 证书(根证书 ca.crt )传输到上面创建的目录下,命名为 ca.crt。# 格式:/etc/containerd/certs.d/<host>:
iptables:是 Linux 系统中常用的防火墙工具,通过定义规则链和规则来控制网络数据包的过滤和 NAT 转换。在 Kubernetes 中,iptables 被广泛用于实现服务发现、负载均衡和网络策略等功能。firewalld:是 CentOS/RHEL 系统中用于管理防火墙规则的服务,它提供了更友好的接口和动态管理功能,可以在不重启服务的情况下更新防火墙规则。然而,firewalld 与
本文介绍了在Kubernetes环境中使用Harbor作为私有镜像仓库的配置方法。主要内容包括:Harbor的安装与配置(基于Docker和Compose)、设置Harbor服务开机自启动、推送Docker镜像到Harbor仓库的详细步骤,以及解决K8S集群无法拉取HTTP镜像的问题。关键点在于需要在所有集群节点配置Docker的insecure-registries参数,并重启Docker服务。
初始化k8s报错:[ERROR FileContent--proc-sys-net-bridge-bridge-nf-call-iptables]: /proc/sys/net/bridge/bridge-nf-call-iptables does not exist[preflight] If you know what you are doing, you can make a check n
【代码】coredns CrashLoopBackOff 报错。
分布式锁是电商秒杀、任务调度和事务一致性的隐形守卫,多节点抢资源时如红绿灯维持秩序。本文面向熟悉 goroutine 与 sync.Mutex、但不懂分布式的 Go 开发者,循序讲解分布式锁原理,并提供高效的 Go 实现。
很明显就能看出来,解决方法是在cmdline.txt 中加入cgroup_memory=1 cgroup_enable=memory。在树莓派4上安装并运行K3S(v1.25.0 k1s1)时出现的问题,具体的问题可以看推出的INFO。我的INFO推出的问题是。
文章摘要: Harbor是一款企业级容器镜像仓库管理工具,支持镜像访问控制、漏洞扫描等功能。本文详细介绍了使用Helm在Kubernetes集群中安装Harbor的完整流程,包括环境准备(需8GB+4CPU节点、NFS服务器、Ingress-Nginx)、命名空间创建、RBAC授权配置。重点解决了数据库部分的持久化存储问题,采用动态Provisioner与静态Provisioner相结合的方案,并
K8S指定hosts映射来避免dns冲突
手把手使用k8s集群模式部署nacos 3.0.1
2.宿主机配置k8s信息: kubectl config view --raw -o yaml 获取k8s配置信息,宿主机新建~/.kube/config,将信息复制进去 或者 直接将k8s ~/.kube/config文件复制到宿主机。4.宿主机需要安装docker环境,并在 /etc/docker/daemon.json 中配置harbor地址。1.runner宿主机直接部署,需要宿主机安装j
Loki中的**流(Stream)**是日志存储的基本单位。每个流由一组标签(labels)唯一标识,包含时间序列的日志条目。从源头开始排查:确认应用日志输出正常检查中间环节:验证日志格式和配置查看错误日志:Loki/Promtail的错误日志往往包含关键信息理解底层机制:了解Loki的流机制是解决问题的关键。
优雅停机是什么?网上说的优雅下线、无损下线,都是一个意思。优雅停机,通常是指在设备、系统或应用程序中止运作前,先执行一定的流程或动作,以确保数据的安全、预防错误并保证系统的整体稳定。一般来说,优雅停机可以参考以下步骤以实现:备份数据 :立即将内存中的所有未保存的修改、缓存等数据保存到数据库或磁盘中。停止接收新的请求处理未完成的请求通知其他依赖组件等待所有要素安全退出后,关闭系统。
本地电脑配置hosts: 10.211.55.6 core.harbor.domain。
StatefulSet域名解析失败问题排查发现,集群内DNS无法解析StatefulSet和默认服务域名。通过创建测试Pod验证nslookup失败,检查CoreDNS、kube-dns及resolv.conf均正常。最终发现kubelet未配置--cluster-dns=10.96.0.10参数,导致Pod使用宿主机DNS而非CoreDNS。解决方法:修改kubelet配置文件,添加--clus
摘要:本文介绍在Kubernetes集群中部署Elasticsearch的完整流程。包括使用Helm chart安装ES(6.8.10版本),配置StatefulSet和存储类,创建PV/PVC持久化存储,以及镜像准备与上传。重点说明如何修改values.yaml配置参数,如节点数、服务类型、存储类设置,并详细描述了增加HTTP Basic认证的配置步骤。最后提供访问方式(集群内服务发现和Node
2. 下载 prometheus 包。2. 安装 grafana。,密码通过下面命令获取。
ragflow官方提供的安装方式是docker-compose方式部署的,单机运行。k8s部署方式,暂未提供。不过我们可以通过工具,结合docker-compose.yaml,来推演出对应服务的yaml进行部署。过程有点曲折,结果很美好。接下来,本文将使用ragflow-0.18.0,来进行演示详细部署过程。
近期完成了服务的集群化,然后花了很多天专注于集群日志的处理我们目前使用的架构是promtail + loki + grafana我简单介绍一下,promtail类似于fluentd和logstash,主要用于日志的采集然后是loki,类似于es,用于存储采集后的日志信息然后grafana就是做这些信息的可视化这套架构的优点在于所有组件都是grafana发布支持的,不仅轻量而且天生适配集群且通过he
运维人员在不知道harbor用户名和密码的情况下,直接调用创建 docker-registry 类型的 Secret。[root@harbor harbor]# docker-compose up -d//后台运行。修改serviceaccount添加使用harbor-secret的权限。多窗口测试:登录私有仓库:(确保四台主机都可以连接到私有仓库)不做:--重启:docker-compose r
在处理promtail的时候,还有一个很痛苦的点就是我怎么去替换这个promtail-config.yaml呢因为是通过helm安装的,很多内容是写死在chart里,如果后面再通过helm来重置了安装,直接修改的配置就会被复原目前我还没有找到如何去在helm这层更新配置,如果有大神知道可以补充我目前给的方案是: 替换secret。
在 Kubernetes 环境中,Node 节点的内核软死锁(soft lockup)是一个严重的稳定性问题,可能导致节点无响应、Pod 调度失败甚至数据丢失。通过以上措施,可显著降低 Kubernetes 节点内核软死锁的发生率,提升集群稳定性。
MetalLB 是一个专为裸机 Kubernetes 集群设计的开源负载均衡器,通过标准路由协议(如 ARP/NDP 或 BGP)实现外部流量的接入。
k8s在部署pod这个错误表明Kubernetes在创建pod时遇到了网络问题,具体是(CNI) 插件配置异常。错误信息中提到在路径下找不到 "loopback" 和 "bandwidth" 插件,导致pod的网络无法正确设置。
然后,在libvirt中添加debug,发现读取设备内存报错,虚拟机没有开通GPU卡,但是qemu启动参数中带有GPU设备-device virtio-gpu-pci,id=video0,max_outputs=1,bus=pci.6,addr-0x0,在VirtualMachine中添加配置autoattachGraphicsDevice: false,依然迁移失败。kubevirt虚拟机借助于
将下面两个start.sh、stop.sh文件和jar包放在同一目录下,也可以换到其他路径,如需换到其他路径,下面两个脚本的部分路径内容需自行修改!export MAVEN_HOME=自己maven安装目录,我的是:/opt/apache-maven-3.6.3。echo "拷贝jar包到目标服务器的/home/web/container/container目录"将以下脚本写入上图中,点击“保存”
这个可以帮助我们看部署得对不对。完整部署才可以使用。以上步骤走下来,一般是可以成功的,但如果没成功,有可能是helm部署时有些部署不完整,重新卸载之后再部署就可以。
iptables是 Linux 系统中用户空间的命令行工具,用于配置内核中 Netfilter 框架的防火墙规则。包过滤(Packet Filtering)网络地址转换(NAT)端口转发流量限制包记录(日志)iptables表名用途filter默认表,用于控制包是否被允许nat用于网络地址转换,如 DNAT、SNATmangle用于修改数据包raw用于配置不走连接跟踪的规则功能iptables 在
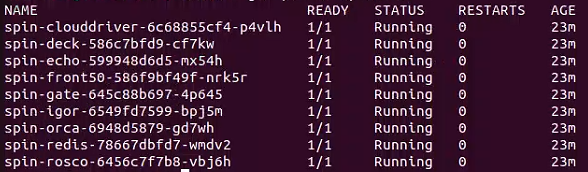
本文介绍如何解决spinnaker跨域的问题
cd到helm目录的上一级目录,执行以下指令(其中default是k8s的命令空间,tongweb是指release_name,如果需要用其他的命令空间,可以使用指令:kubectl create namespace 自行创建)。到解压好的tongweb7的目录下,在对应路径找到chart.yaml(最好是自己单独复制一个helm目录出来去执行,这里只是为了演示方便)查看日志没问题的话,打包和pu
本文主要对kubernetes的控制面组件API Server 的限流机制进行详细介绍,涵盖常见的限流算法:固定窗口、滑动窗口、漏斗算法、令牌桶算法,还详细介绍了API Server的基础限流机制和APF优先级限流机制。希望大家多多 点赞 关注 评论 收藏,作者会更有动力继续编写技术文章
示例:资源名称生成指令放到公共模板文件,作为所有资源名称。
想象一下,你想要在一个大城堡(计算机系统)里建造一个特别的游乐场(Calico网络插件),但是你需要先拿到建造游乐场的详细图纸(calico.yaml文件)。这个命令就是帮你从一个很远的图书馆(这个网址)把图纸(calico.yaml)拿回来,并且放在你指定的地方(当前目录),就好像你从图书馆借了一本书,然后把它放在你房间的桌子上一样。
本文是在已有k8s集群和私有仓库harbor上进行离线安装kubesphere;官网的离线教程写都很详细,但是在部署部份把搭建集群和搭建仓库也写一起了,跟着做踩了点坑,这里就记录下来希望可以帮助到需要的xdm。
部署gitlab
最后就可以在gitlab上看到项目了。
jenkins配置harbor
jenkins新建测试流水线
argocd有自己的声明式写法,这里定义一个用来调用和管理应用部署的资源清单;
kubernetes
——kubernetes
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区

 天工造物局