登录社区云,与社区用户共同成长
邀请您加入社区
咱们平时在开发对接的时候,前端和后端都习惯使用浏览器F12大法,通过network一栏查看接口通信情况,到底是谁的锅立马就能弄清楚。浏览器与后端服务通信的一切都能在这个窗口看的一清二楚,不管是网络连接失败,还是后端报错,抑或是跨域问题,乃至数据格式不对,通过这里,都能找到答案。可如果我们要分析的程序不在浏览器里面,又如何能看到他们的网络通信呢?这个时候就需要抓包了。抓包是咱们程序员必备的基础技能,
使用AppScan扫描出来安全漏洞中,出现修改referer,但是仍然可以获取请求结果,出现CSRF安全漏洞提示,修改方法如下:防法1. 修改nginx配置文件:location /auth {valid_referers none blocked 10.100.13.55 10.100.13.55:80;if ($invalid_referer) {return 403;}proxy_set_h
SameSite=Lax 不是妥协,而是经过深思熟虑的工程智慧。真正的安全,是让用户毫无感知地被保护,而非在每次点击时感到“被审查”。sameSite: 'Lax' // 给用户一个流畅的体验,给自己一份安心的保障延伸阅读。
本文系统梳理XSS、CSRF、SQL注入、DDoS、越权访问、中间人攻击六大高发漏洞,覆盖网络层至业务层全攻击面,结合原理、危害与分层防御策略,构建纵深防御知识体系。
这篇文章通俗易懂地介绍了网络安全行业的基本概念、重要性、主要岗位分类、所需技能、职业发展路径以及行业需求。网络安全的核心是保护网络、系统和数据免受攻击,防止信息泄露、篡改和服务中断。文章将网络安全岗位分为安全运营、安全工程师、渗透测试、合规审计和安全开发五大类,并详细说明了各岗位的工作内容。同时强调了计算机网络、安全技术、日志分析、编程和安全原理等基础技能的重要性,并给出了从初级到资深的职业发展路
木马程序可以直接侵入用户的计算机并进行破坏,它常被伪装成工具程序或者游戏等诱使用户打开带有木马程序的邮件附件或从网上直接下载,一旦用户打开了这些邮件的附件或者执行了这些程序之后,这些木马病毒🦠程序就会留在用户的计算机中,并在用户的计算机系统中隐藏,当Windows启 动时,这些muma便被悄悄执行。攻击者在收到这些信息后,再利用这个潜伏在其中的程序,就可以任意地修改用户的计算机参数设定,复制文件
针对 DVWA 的 CSRF 漏洞,分四级安全级别测试分析。LOW 级无身份校验,用 GET 请求构造恶意网页即可改密,存在漏洞;Medium 级校验 Referer 字段,可伪造同域名绕过;High 级添加 Token 验证阻断 CSRF,需配合 XSS 漏洞攻击;Impossible 级在 Token 验证基础上,要求输入原密码并加强 SQL 注入防护,彻底防范恶意改密,展现了 CSRF 漏洞
如果是a标签,就对应加上noopener,noreferrer。
CSRF(Cross-Site Request Forgery,跨站请求伪造),也被称为 one-click attack 或者 session riding,通常缩写为 CSRF 或者 XSRF。它是一种常见的 Web攻击方式,是一种劫持用户在当前已登录的Web应用程序上执行非本意操作一种攻击。说的直白一点就是:别人盗用(劫持)你的身份去做坏事.
图文详细展示CSRF与XSS攻击过程,解析CSRF与XSS攻击的核心区别,主要从攻击原理与攻击目标两个方面谈起。
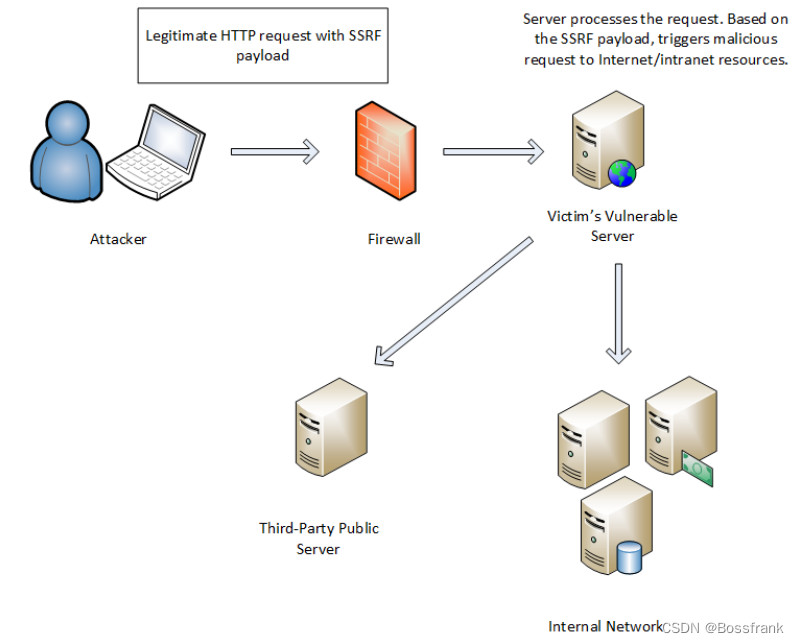
本文介绍了四道CTF题目的解题思路,主要利用cURL进行SSRF攻击。web351展示了如何通过本地回环地址(127.0.0.1/localhost)访问受限资源;web352分析了parse_url()函数的使用,并指出正则表达式写法漏洞;web353和web354则展示了多种IP地址编码绕过方式(十进制、十六进制、八进制)和特殊域名(localtest.me等)的利用技巧。这些题目层层递进,演
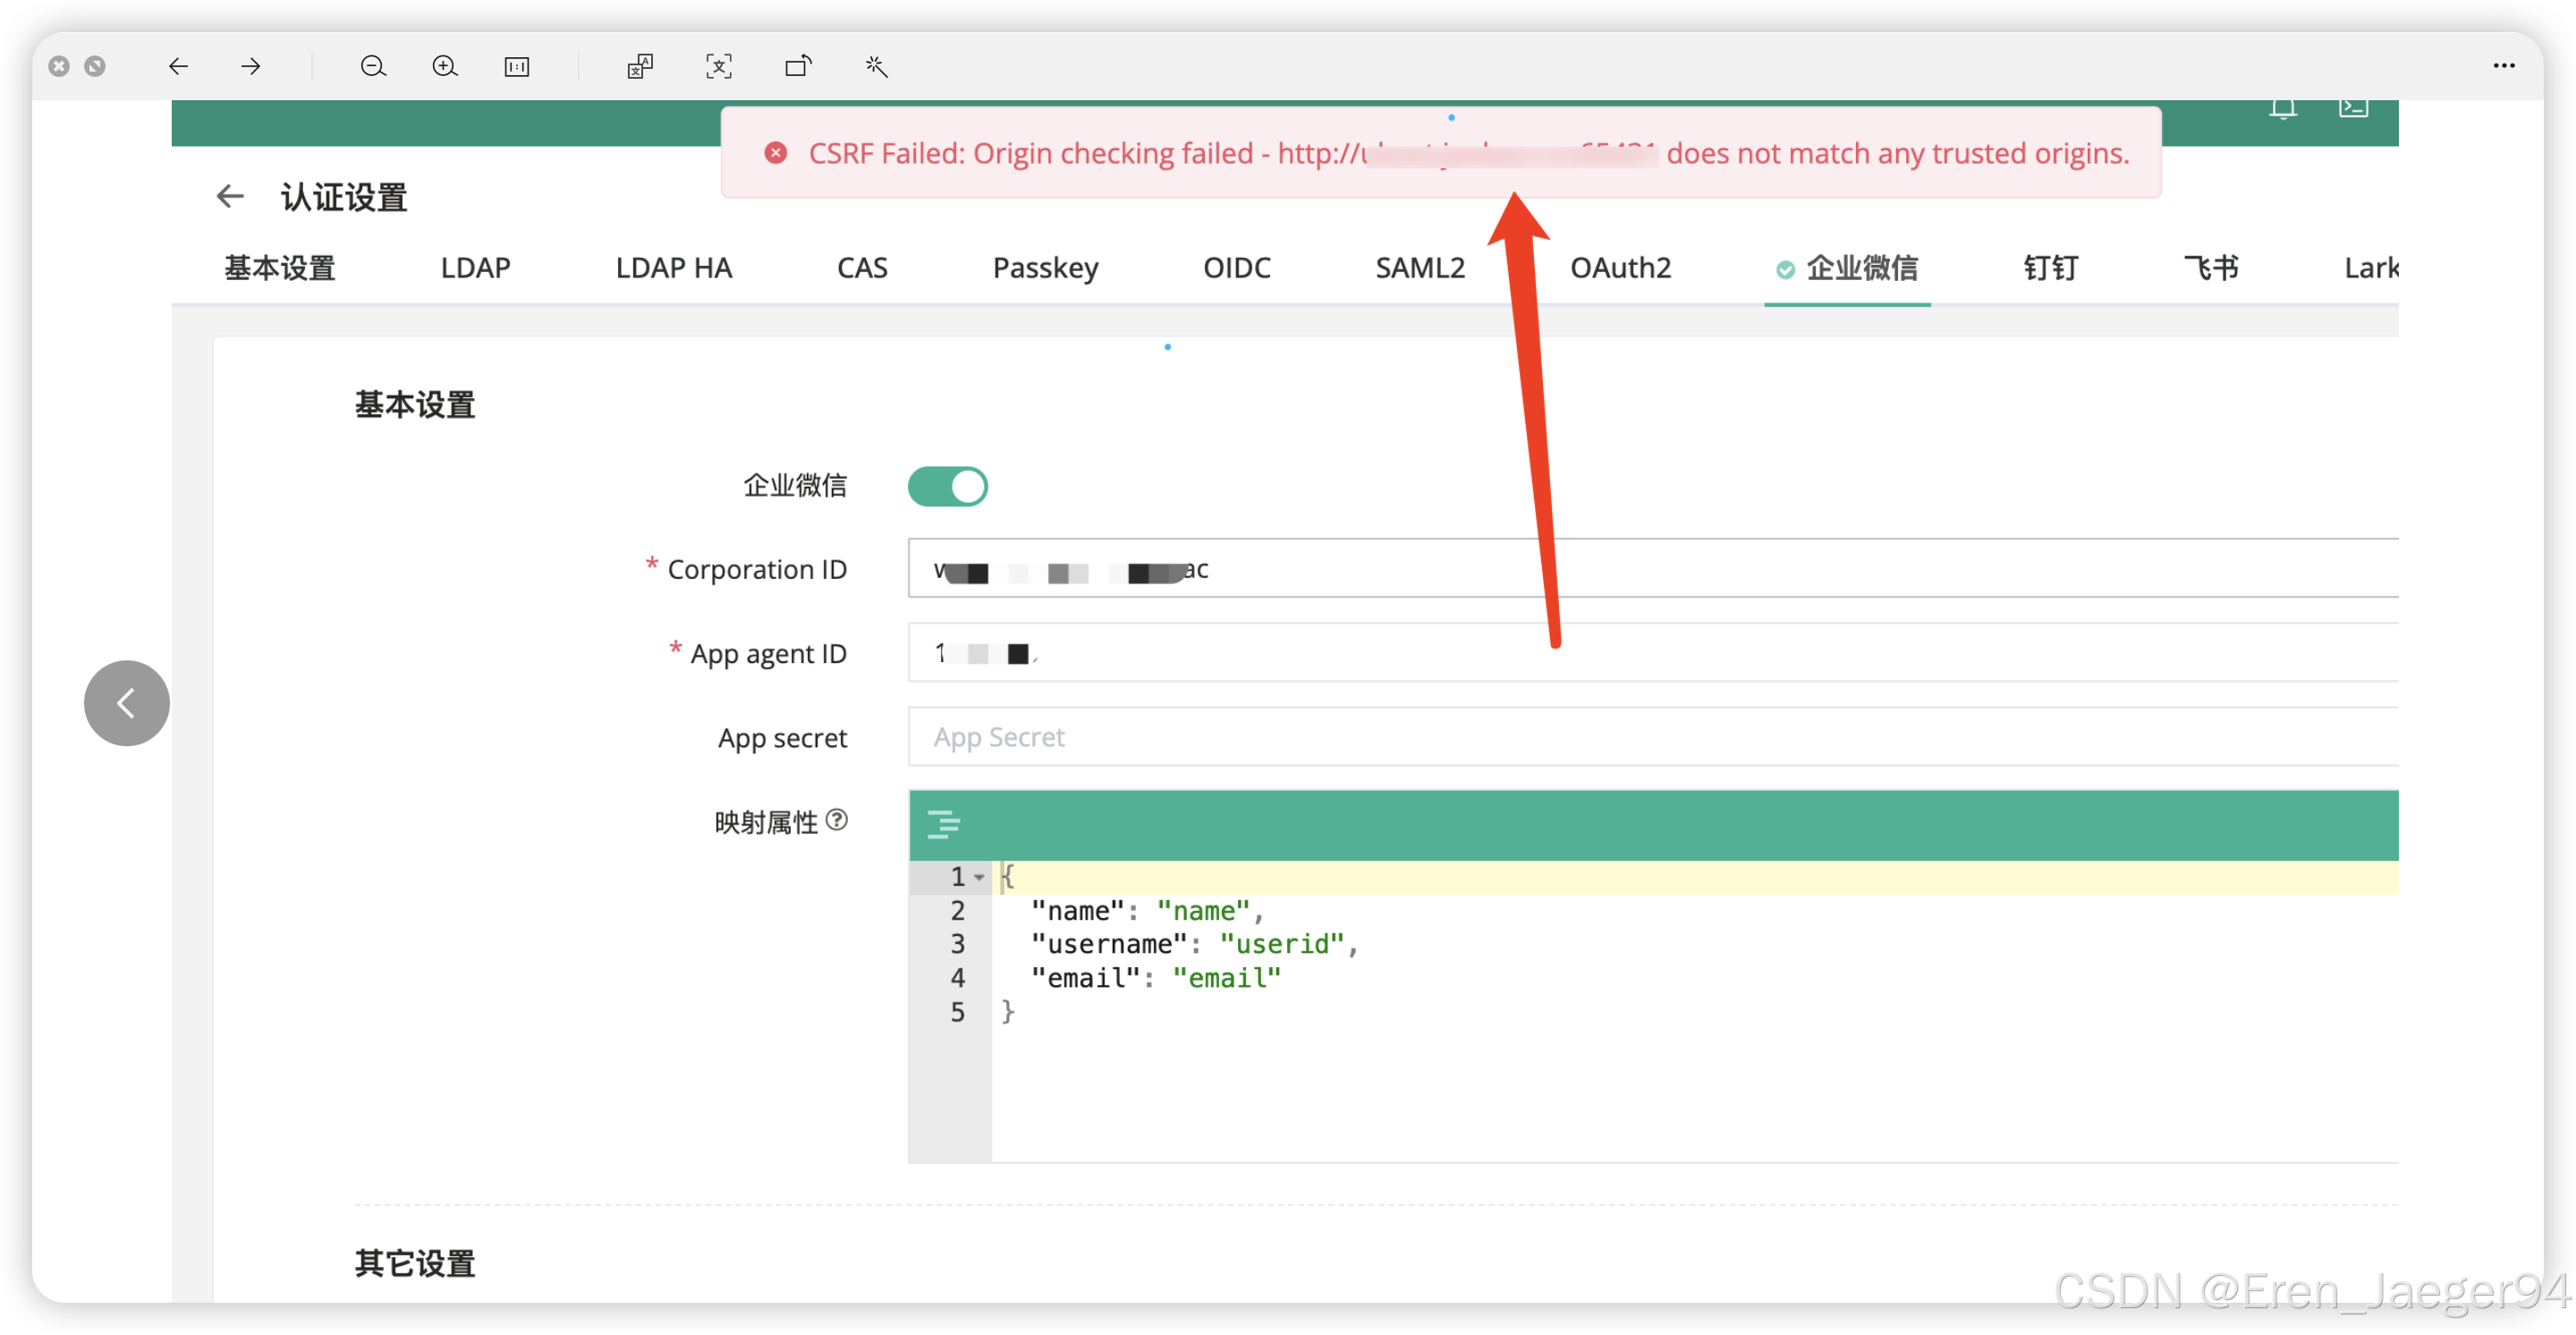
B站CSRF校验失败问题解决指南 当在B站遇到"CSRF校验失败"错误时,主要是由于浏览器缓存验证字段过期所致。症状表现为无法收藏、关注或退出登录。解决方案如下:清除浏览器缓存中的B站Cookie数据。具体步骤:进入Edge浏览器设置→隐私→Cookie和站点数据→搜索删除B站相关缓存。该操作安全可靠,不会影响服务器存储的收藏等数据。清除后重新登录即可恢复正常功能。此方法同样适
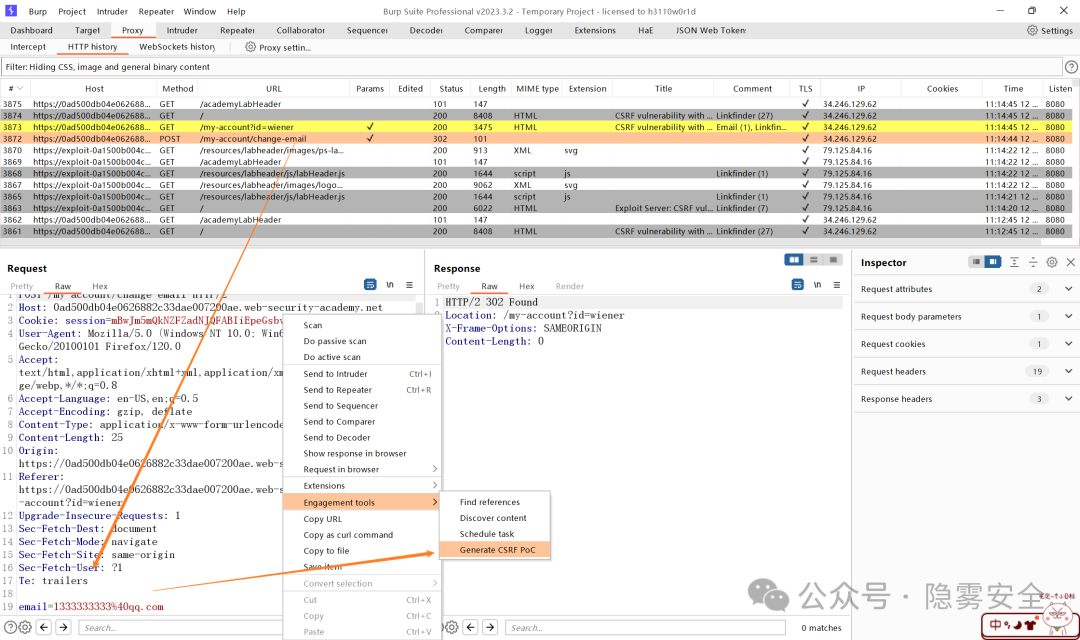
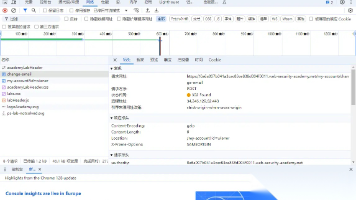
而 XSS 由于可以执行js代码,这也就使得攻击者可以将它想要的数据发送到自己的服务器上,比如前面 XSS 章中提到的回传 cookie。6. 上面的代码我们主要是利用了 img 标签去请求 web-security-academy.net 上的一个不存在的图片,当它发送这个请求的时候, web-security-academy.net 的 cookie 中的 csrf 键将被设置为 csrf=1
在应用配置中,填写正确的企业可信IP。
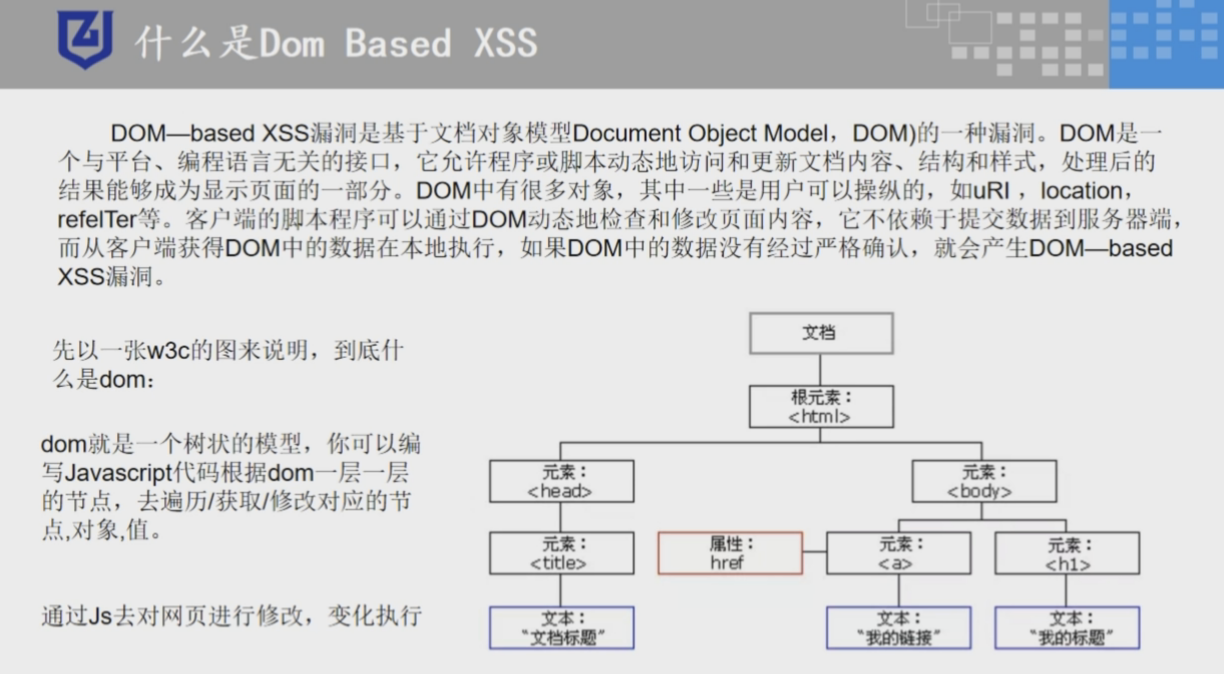
XSS(Cross Site Scripting):跨域脚本攻击。
从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文
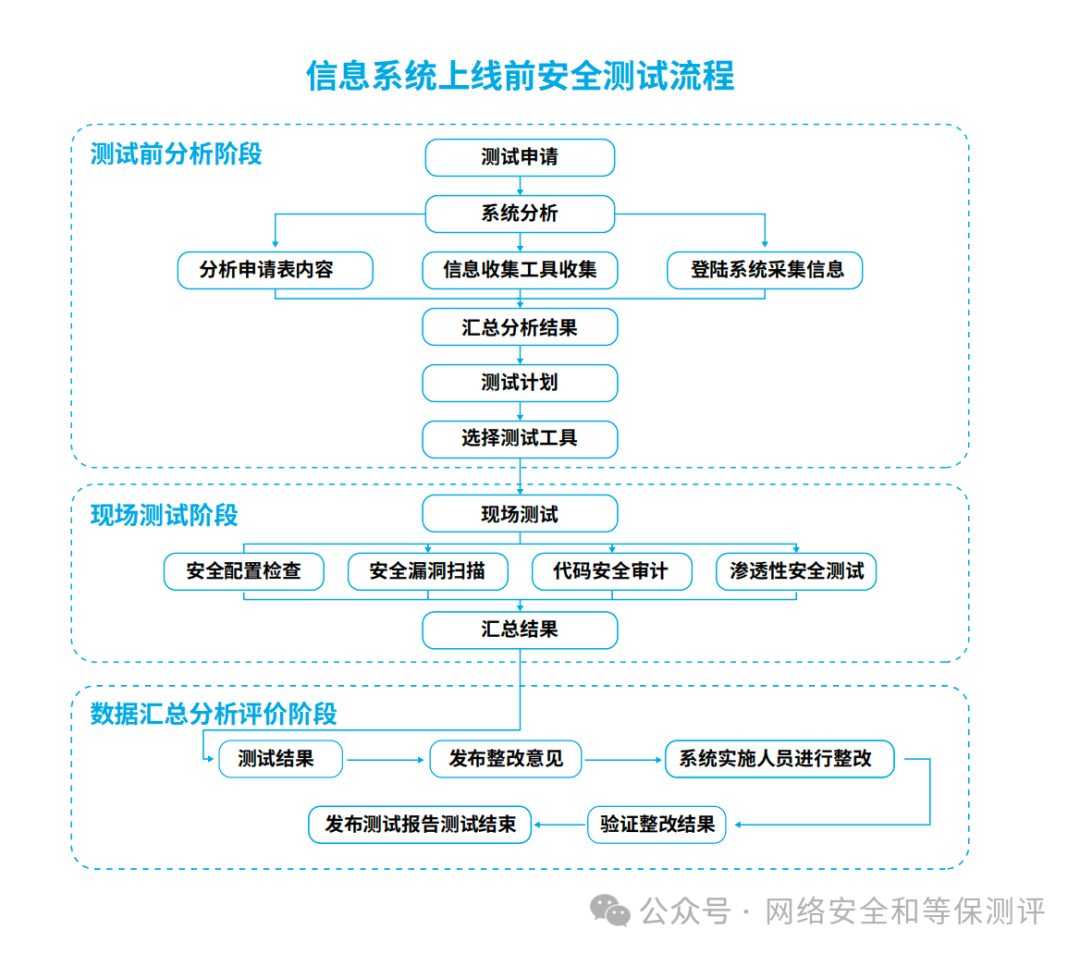
信息系统上线检测服务主要由四部分组成:代码安全审计、安全漏洞扫描、安全配置核查和渗透性测试服务。通过全面、客观、深入的开展上线检测服务可对信息系统进行全方位安全评估分析,提供安全检测报告。****▶********▶安全巡检作为主动运维的一种手段,将主动发现安全隐患来代替被动解决安全问题,极大的提高信息系统的安全防护水平。对客户信息系统中包括网络设备、主机设备、安全设备进行全面地安全巡检,主要内容
然而这种方法的局限性非常大。以CSRFTester工具为例,CSRF漏洞检测工具的测试原理如下:使用CSRFTester进行测试时,首先需要抓取我们在浏览器中访问过的所有链接以及所有的表单等信息,然后通过在CSRFTester中修改相应的表单等信息,重新提交,这相当于一次伪造客户端请求。
这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段文件CSRF漏洞概述和原理第4篇。本文主要讲解CSRF漏洞挖掘与自动化工具,本文归纳整理了三款工具。1.CSRFTester` `2.burp中的插件一、CSRFTester今天给大家介绍一款CSRF漏洞利用工具:CSRFTester一、环境:win7二、用法1、设置浏览器代理服务器:127.0.0.1:80082、运行软件,点击start3、在页
cookie可以保存:网站名称和唯一对话ID,浏览历史记录,首选项与权限,访问次数,对话持续时间,点击的链接,登录凭证(包含使用者名称和密码),地理标记(地理位置和IP地址),个人数据(如电话号码和邮政编码),购物车活动
虽然Cookie和Token都存在一定的安全风险,但在合理使用的情况下,采取相应的安全措施可以有效地降低劫持的风险。同时,开发人员也需要注意安全编码实践,避免XSS、CSRF等攻击方式。Cookie和Token都可以存放在HTTP请求的Header中进行传输,但它们有不同的机制来保护安全性,以防止劫持。
受害者主机ip192.168.11.59(虚拟机)攻击者主机ip : 192.168.11.30(物理机)测试网络连通性。
将所有的csrf_token验证都关闭是不安全的,因此考虑views.py文件中对单个函数关闭csrf_token验证。首先import关闭csrf_token验证的函数。
到这里我们可以知道,这个值其实并不符合初级教程中的说明,从描述上看,初级教程是希望对SQL Server Management Studio的空闲时间进行限制,就是长时间不操作SQL Server Management Studio后,SQL Server Management Studio会让你重新输入用户名和口令或者自动退出的功能。成功后保存用户的输入(如用户名和口令)在代码中,如用户进行其他
CSRF漏洞、SSRF漏洞
[Web安全] xss&CSRF漏洞初探正文|xss简介现代网站往往会包含大量的动态内容,动态内容是指web应用程序根据用户环境和需要来输出相关内容。跨站脚本攻击(cross site scripting)是一种针对网站应用程序的安全漏洞利用技术,是代码注入漏洞的一种,它使得攻击者可以通过巧妙地方法向网页中注入恶意代码,用户浏览器在加载网页、渲染html文档时就会执行攻击者的恶意代码,攻击
CSRF攻击原理及防御和相关漏洞复现CSRF(Cross-site request forgery)跨站请求伪造,是一种对网站的恶意利用。尽管听起来像跨站脚本(XSS),但它与XSS非常不同,XSS利用站点内的信任用户,而CSRF则通过伪装来自受信任用户的请求来利用受信任的网站。与XSS攻击相比,CSRF攻击往往不大流行(因此对其进行防范的资源也相当稀少)和难以防范,所以被认为比XSS更具危险性。
csrf跨站请求伪造 什么是CSRF Attack ..? (What is CSRF Attack..?)A Cross-Site Request Forgery is also known as CSRF, one-click attack or session riding. This is a sort of assault whereby web site with noxious a.
最近在使用前后端分离开发的时候,遇到了一个诡异的问题,无论如何设置跨域,同一个页面获取到的session始终不一致。事情的起始大概是这样的:首先说一下我的业务逻辑,其实就是最常见的登录功能,获取验证码后存入session,用户提交登录时,将用户提交的验证码与从session里获取的验证码进行对比;功能简单,也好理解。可是却遇到了如下一系列问题:发现问题:登录界面前后端分离,ajax...
CSRF token 不是固定配置,它通常与当前 Session、页面或时间绑定,所以必须在同一个 client 中先取表单再提交。验证码、多因素认证、反机器人挑战表达的是额外控制,本课程不教授破解或规避。它只自动化一条获得许可、可审计、可在 TargetLab 中复现的标准表单链路,并把认证失败统一为不含密码的业务异常。、host、task_id、status,却不能记录 password、Co
enkins 启动时关闭 CSRF 保护
本篇文章我们将详细的介绍一下CSRF的相关知识,包括原理、分类、攻击手法、修复方法等。注意测试尽量在测试环境进行,生产环境最好知道自己该干什么不该干什么!!!注意测试尽量在测试环境进行,生产环境最好知道自己该干什么不该干什么!!!注意测试尽量在测试环境进行,生产环境最好知道自己该干什么不该干什么!!!**什么是CSRF**
从网上找到的信息,现在的ai越来越智能了,我在网上没搜到的知识点,问ai就知道了。搞逻辑漏洞比较容易,分析逻辑漏洞吧,但是我想写文章,就写靶场相关漏洞吧。关于csrf的简单绕过,token 验证取决于请求方法,使用get请求。只想搞钱了,存钱,搞来的钱用来学习,
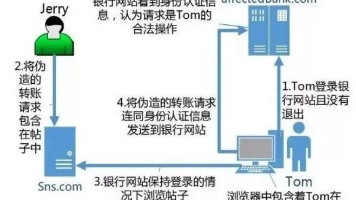
跨站请求伪造,冒用Cookie中的信息,发起请求攻击。CSRF(Cross-site request forgery)跨站请求伪造:攻击者诱导受害者进入第三方网站,在第三方网站中,向被攻击网站发送跨站请求。利用受害者在被攻击网站已经获取的注册凭证,绕过后台的用户验证,达到冒充用户对被攻击的网站执行某项操作的目的。
这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段文件CSRF漏洞概述和原理第5篇。本文主要讲解CSRF请求伪造&Referer同源&置空&配合XSS&Token值校验&复用删除。
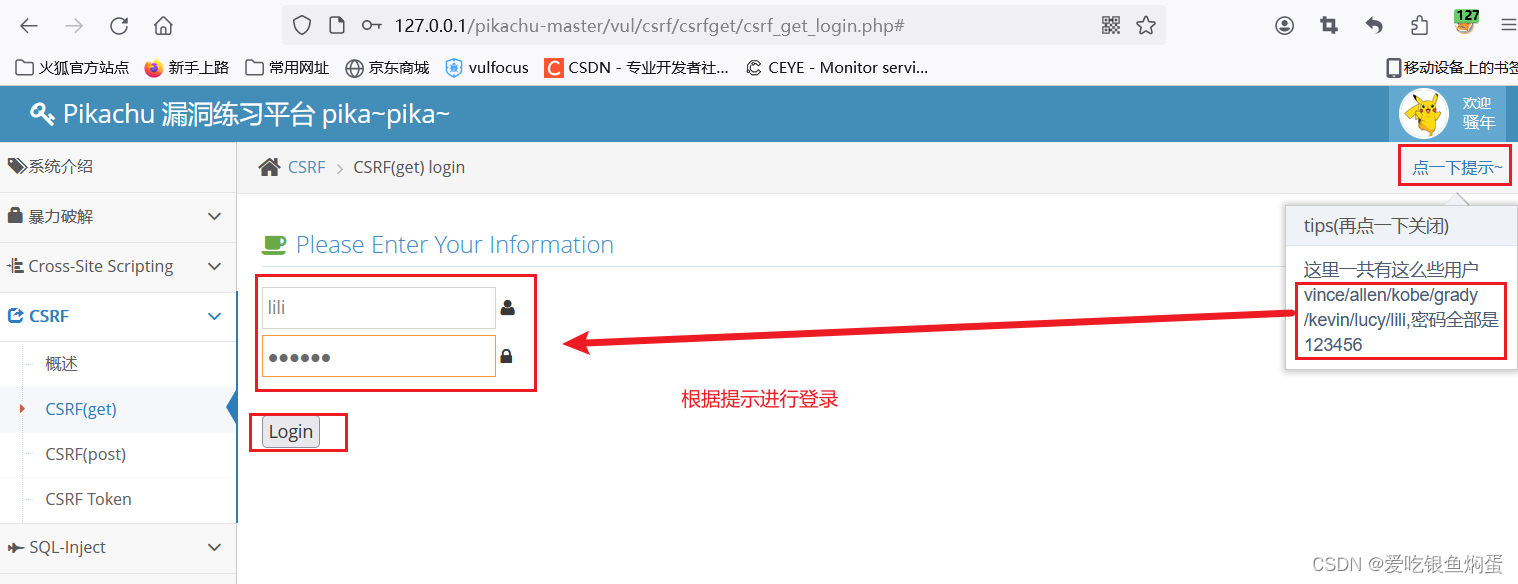
将POST请求隐藏在站点中的表单中,然后诱骗用户进行点击,当用户点击后触发表单,数据自然就POST到存在CSRF漏洞的网站,用户的信息则被恶意修改。修改包中信息是可以被修改的,但是这一关是post类型,URL不再显示修改参数,所以无法再使用上述办法(即通过URL来伪造请求)进行修改。从上面的url可见,修改用户信息的时候,是不带任何不可预测的认证信息的。那么,这里应该是可以被利用的。从上图的请求报
csrf笔记
硬件堡垒机有安恒, JumpServer 堡垒机一体机,软件堡垒机有阿里云堡垒机。但是以上都是商业软硬件,费用都不便宜。。本着为公司降本提效的理念,首选肯定是开源免费类的目前流行且非常火热就属于JumpServer了,github上17k的星星。。
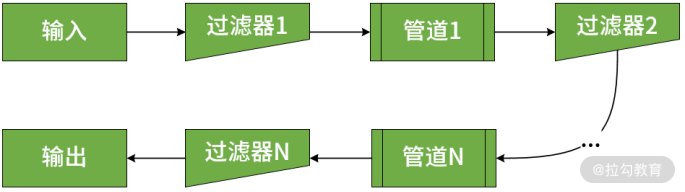
管道过滤:如何基于 Spring Security 过滤器扩展安全性?在 06 讲“权限管理:如何剖析 Spring Security 的授权原理?”中,我们介绍 Spring Security 授权流程时提到了过滤器的概念。今天,我们就直面这个主题,详细分析 Spring Security 中的过滤器架构,进一步学习实现自定义过滤器的系统方法。Spring Security 过滤器架构过滤器是一
Spring Security 自定义登录页并开启CSRF防御,http.csrf()源码分析
egg开启csrf跨域本地调试的时候出现:2021-12-11 07:57:54,071 WARN 9497 [-/::1/-/2ms POST /home/query/1?name=%E7%8E%8B%E4%BA%94] invalid csrf token. See https://eggjs.org/zh-cn/core/security.html#安全威胁csrf的防范2021-12-11
在使用axios请求egg.js封装的post接口时出现missing csrf token 或 invalid csrf token。踩过坑的新手估计不在少数,本篇记录一下解决方法。问题原因引用一下官网的Web 安全概念:Web 应用中存在很多安全风险,这些风险会被黑客利用,轻则篡改网页内容,重则窃取网站内部数据,更为严重的则是在网页中植入恶意代码,使得用户受到侵害。常见的安全漏洞如下:XSS
<1>简介csrf(cross-site-request-forgery)俗称跨站请求伪造,这种漏洞是服务端对用户审核不严格导致的。简单来说就是伪造一个用户的身份做一些违法乱纪的事情。举例说明,假如有一个人叫A,A打开了一个网站,这个网站在A打开并且登录之后返回了一个cookie,如果我这时发了一个钓鱼邮件给A,邮件中有我提前写好的html文件,A打开邮件附录的html文件之后会直接访
CSRF攻击CSRF(英语:Cross-site request forgery)是跨站请求伪造的缩写,也被称为XSRF, 是一种挟制用户在当前已登录的Web应用程序上执行非本意的操作的攻击方法,CSRF利用的是网站对用户网页浏览器的信任,。举个栗子受害者登录a.com,并保留了登录凭证(Cookie)。攻击者引诱受害者访问了b.com。b.com 向 a.com 发送了一个请求:a.com/ac
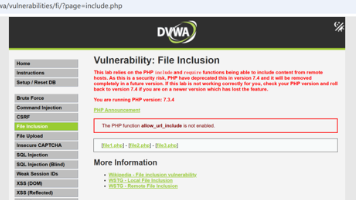
本文基于 DVWA 靶场实操,梳理文件包含、命令执行、CSRF 三类高频 Web 漏洞,汇总漏洞触发的危险 PHP 函数,详解 include、system、call_user_func 等函数漏洞成因。结合本地靶场截图拆解路径穿越、伪协议利用、命令拼接、跨站伪造攻击思路,针对性给出白名单过滤、CSRF Token、参数转义等落地防御手段,适合 Web 安全初学者梳理学习笔记。
文章来自网上,侵权请联系博主互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!
用户打开正常网站时,访问了恶意网站,此时就可能发生CSRF攻击。黑客可以通过图片URL、超链接、提交表单方式发起攻击。可以通过Referer、Origin头、SameSite、CSRF Token、验证码方式防御CSRF攻击。不要通过GET请求去执行一些操作,规范使用GET,仅将其当做获取数据的请求方式,提高CSRF攻击门槛。另外,作为用户我们可能会实在忍不住想要访问一些美女网站时或者点击未知链接
摘要: CSRF(跨站请求伪造)是一种利用用户已登录状态伪造请求的攻击方式,与XSS不同,它无需获取用户权限。攻击者诱导用户访问恶意网站,在用户不知情下发送携带Cookie的请求到目标网站,执行恶意操作。防御需确保请求来源合法。 网络安全学习路线: 基础阶段(1个月):涵盖网络安全理论、渗透测试、操作系统、计算机网络及数据库基础,学完可胜任初级安全岗位(6k-15k)。 进阶阶段:掌握脚本编程(P
csrf
——csrf
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区















 DAMO开发者矩阵