- @qq_53058639


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
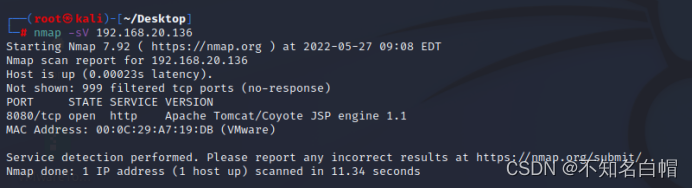
nmap是一款用于网络发现和安全评估的开源工具。它可以扫描网络主机,了解主机的开放端口和服务信息,甚至可以对操作系统进行识别。以下是nmap主要用途:网络发现:nmap可以扫描网络上的主机,了解主机的IP地址、MAC地址等信息。端口扫描:nmap可以扫描网络上的主机,了解主机上开放的端口和服务信息。操作系统识别:nmap可以通过扫描主机上的特征端口和协议,判断主机运行的操作系统。漏洞扫描:nmap
环境是网安学习的地基。很多新手拿到 EXP、POC 脚本直接运行,出现各种模块缺失、版本不兼容、工具打不开,绝大多数都是环境配置问题。Python2.7 + Python3.x 双版本:运行新旧渗透脚本、POC、EXPJDK8:Java 系安全工具运行基础环境Burp Suite Professional:Web 渗透中间人抓包改包神器VMware Workstation:虚拟机软件,提供隔离攻防
对网站设置域名解析点击此处一个登录界面,发现系统版本,查找历史漏洞,发现一个文件上传RCE漏洞下载下来查看参考文章:https://github.com/hev0x/CVE-2018-19422-SubrionCMS-RCE可以拿到shell,但是无法切换成交互模式换另一种方式,登录管理面板,密码为维吉尼亚解密密码成功登录,是管理员,点击设置查看进入后台,因为上面搜出来了文件上传RCE漏洞,所以找

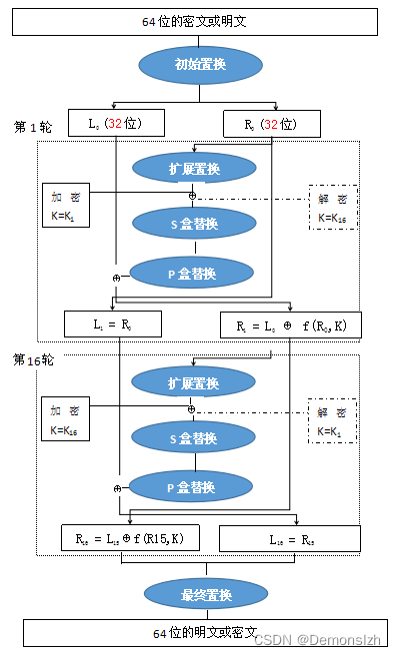
DES(Data Encryption Standard)是一种对称加密算法。它是在20世纪70年代初期由IBM研发的。它的设计目标是提供高度的数据安全性和性能,并且能够在各种硬件和软件平台上实现。
作者简介:不知名白帽,网络安全学习者。
大家好,欢迎大家阅读本期文章。本人在这里简要说明一下写此文章的初衷,作为一名等保测评师而言,在学会现场测评取证的前提下,我们还得学会编写记录表,记录表作为我们撰写测评报告的必要素材,我们必须为之而专研。此次记录表的描述风格严格按照测评联盟专家建议的三段式描述方法:测评方法+测评过程+测评结论。测评联盟专家在大会上说过,我们记录表描述的内容要能完全还原现场测评的场景,所以此次记录表描述我尽可能写的与

网络安全和信息安全是一回事吗?还是说信息安全是网络安全的一个子集?今天我们就来搞清楚他们之间的异同。我们先看看网络安全和信息安全是如何定义的。根据美国国家标准与技术研究院的说法,网络安全是“保护网络空间的使用免受网络攻击的能力”。该组织将信息安全定义为“保护信息和信息系统免受未经授权的访问、使用、披露、中断、修改或破坏,以提供机密性、完整性和可用性。” 换句话说,区别在于范围。

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文
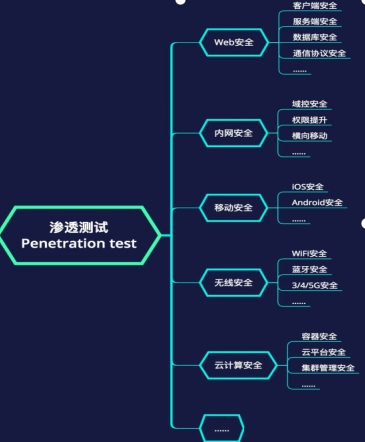
当前,网络安全问题日益严重,网络攻击方式日趋多样化和隐蔽化,安全漏洞等安全风险和事件层出不穷,依托人工经验、基于单点安全防御能力分析和响应的网络安全运维模式已经不足以应对,亟需从全网整体安全运维的角度去考虑,将分散的安全监测与响应机制整合起来,提升安全响应效率,构建以观察、定位、决策和响应为一体的新型网络安全运维体系。为 了 解 决 网 络 安 全 运 维 面 临 的 突 出 问 题,Gartne

网络安全行业产业以来,随即新增加了几十个网络安全行业岗位︰网络安全专家、网络安全分析师、安全咨询师、网络安全工程师、安全架构师、安全运维工程师、渗透工程师、信息安全管理员、数据安全工程师、网络安全运营工程师、网络安全应急响应工程师、数据鉴定师、网络安全产品经理、网络安全服务工程师、网络安全培训师、网络安全审计员、威胁情报分析工程师、灾难恢复专业人员、实战攻防专业人员…该工具具有广泛的应用,例如在大