- @leah126


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
核心思想:提供一个创建一系列相关或相互依赖对象的接口,而无需指定它们具体的类。实现方式:通过定义多个工厂接口,每个接口负责创建一组相关的对象。应用场景:跨平台 UI 组件库(如 Windows/MacOS 风格的按钮和文本框)。与工厂方法的区别:工厂方法关注单一产品,抽象工厂处理产品族。优点一致性:确保创建的一系列对象具有一致性。扩展性:易于扩展产品系列,而不影响现有代码。Java 示例// 产品
红队,也叫蓝军是指网络实战攻防演练中的攻击一方,以发现系统薄弱环节、提升系统安全性为目标,一般会针对目标单位的从业人员以及目标系统所在网络内的软件、硬件设备执行多角度、全方位、对抗性的混合式模拟攻击,通过技术手段实现系统提权、控制业务、获取数据等渗透目标,从而发现系统、技术、人员、管理和基础架构等方面存在的网络安全隐患或薄弱环节。从攻击角度出发,了解攻击队的思路与打法,了解攻击队的思维,并结合本单
这不,图一就挺形象,AI 是个好东西,但用不好,那就是帮倒忙。不过,话说回来,现在的攻防演练,剧本味儿太浓,离真实的网络环境还差着十万八千里。所以,提高 AI 的“解释性”,是个很重要的课题。所以,在用 AI 保护网络安全的同时,也要保护好 AI 本身的安全。每个模型都有自己的特长,有的擅长入侵检测,有的擅长恶意代码分析。但安全大脑的建设,是个复杂的工程,需要大量的投入和持续的维护。但问题是,网络
在模拟靶机不出网的情况下,我们利用Suo5代理出shell到vshell,再利用proxifier代理出数据库到本地navicat,最终完成了渗透。所以,不出网,真的安全吗?答案显然是否定的。只要存在漏洞,只要有合适的工具,即使在“信息孤岛”中,攻击者也能找到突破口,最终达成目标。这次渗透,充分说明了网络安全无小事,任何一个环节的疏忽,都可能导致整个系统的沦陷。```黑客/网络安全学习包资料目录成

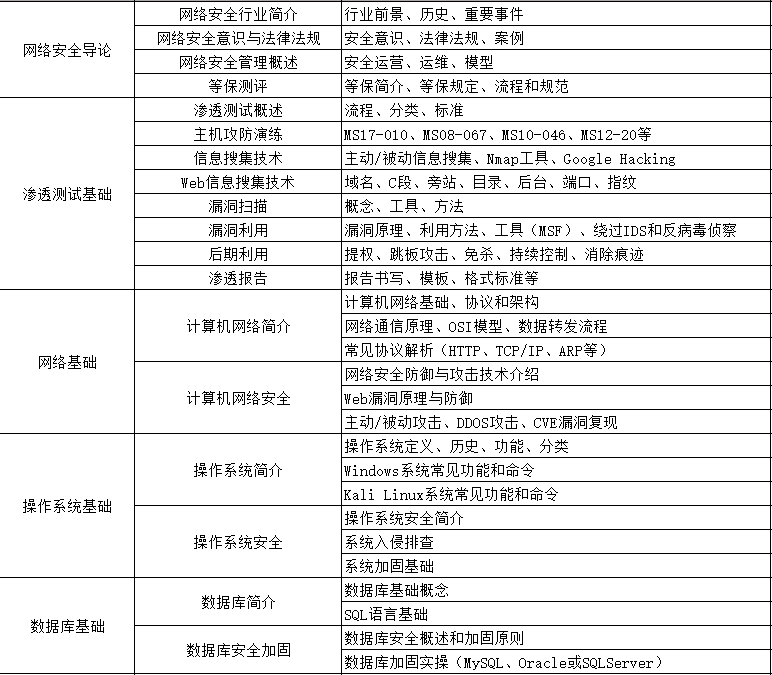
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。木马免杀问题与防御****
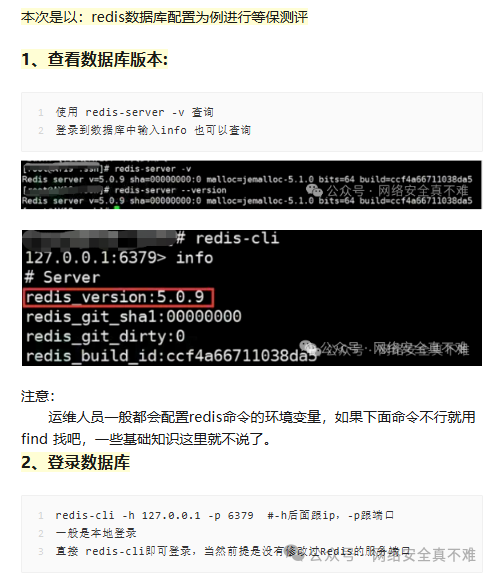
随着计算机技术的迅速发展,在计算机上处理的业务也由基于简单连接的内部网络的业务处理、办公自动化等发展到基于复杂的内部网、企业外部网、全球互联网的企业级计算机处理系统和世界范围内的信息共享和业务处理。3、应用的安全评估(包括应用安全扫描、渗透测试及风险评估),应不存在中高级风险以上的漏洞(例如SQL注入、跨站脚本、网站挂马、网页篡改、敏感信息泄露、弱口令和口令猜测、管理后台漏洞等);大白也帮大家准备

Pwncli 一款简单、易用的 pwn 题调试与攻击工具,帮助你快速编写 pwn 题攻击脚本,并实现本地调试和远程攻击的便捷切换,提高你在 CTF 比赛中调试 pwn 题脚本的速度与效率。Docker 容器服务,常用于题目本地搭建测试 靶场环境,漏洞复现环境搭建等,除了静态附件题目,几乎所有的 CTF 题目都依赖 Docker。大学期间,我参加过很多CTF比赛,打过护网,就职某大厂联合实验室的时候

4. 使用其它复杂的协议,如RTMP协议等。某个主机需要发送报文时,首先检查 ARP 列表中是否有对应 IP 地址的目的主机的 MAC 地址,如果有,则直接发送数据,如果没有,就向本网段的所有主机发送 ARP 数据包,该数据包包括的内容有:源主机 IP 地址,源主机 MAC 地址,目的主机的 IP 地址等。1.HTTP协议传输的数据都是未加密的,也就是明文的,因此使用HTTP协议传输隐私信息非常不
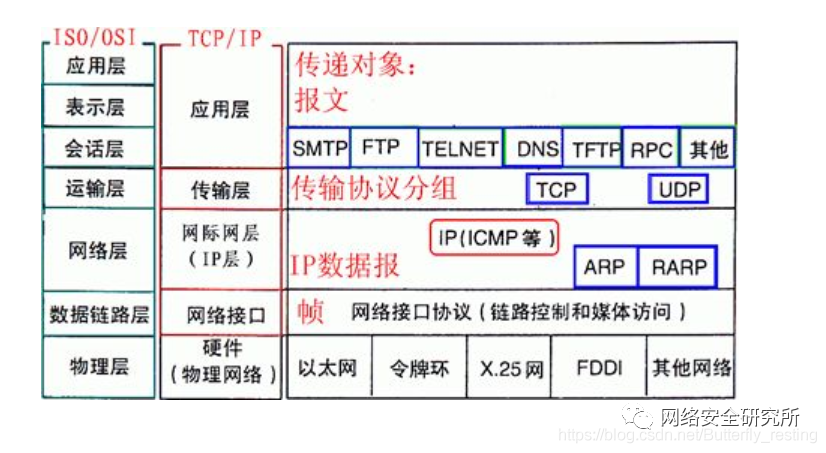
前面Web安全相关的攻击都是一些很多年的经典手法了,经过多年的发展已经相当成熟,相关的漏洞早已不如以前多,现在很多时候的攻击,都是依靠各种各样的第三方组件漏洞完成的,所以学习研究这些常见第三方组件的漏洞,一方面掌握这些攻击手法用于实战中使用,另一方面触类旁通,对从事漏洞挖掘的工作也是非常有帮助的。随后引出更大的广域网、互联网,什么是网络通信协议,通信协议分层的问题,通过七层和四层模型快速建立起计算
在学习网络安全的过程中,并不建议在脱离实践场景的情况下学习,一方面网络安全本身对于实验环境有较高的要求,另一方面在实践过程中积累的知识会有非常强的场景属性。通常情况下,在掌握了基本的安全技术知识之后,应该找一个实习岗位继续提升,在选择实习岗位的时候,可以重点关注一下新兴领域,比如大数据、物联网等等。