- @m0_59598029


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
运维转网络安全跨度并不大,是在原有技术的情况下升级。依靠的是扎实的运维基础,就能实现现有情况下的突破,是运维的最优进阶赛道之一。
作者简介:不知名白帽,网络安全学习者。
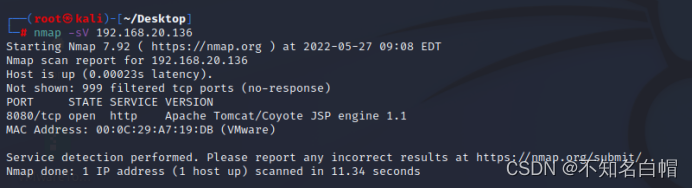
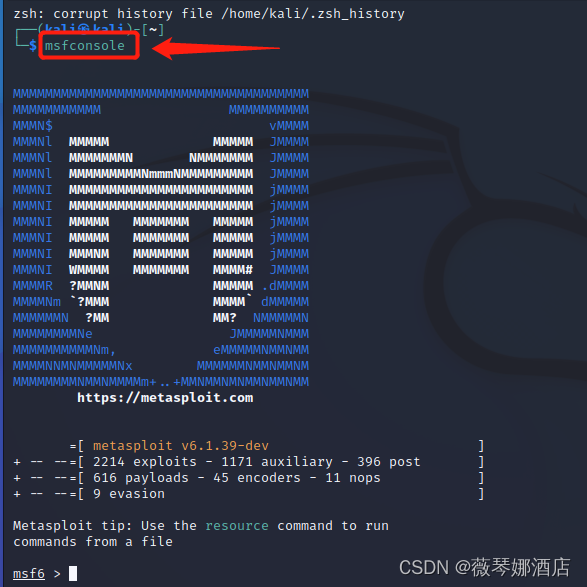
MS08-067漏洞是2008年的一个特大漏洞,该漏洞目前早已修补。ms08_067漏洞是的著名远程溢出漏洞,它的影响范围非常大,甚至一些vista的系统都会有这个远程溢出的漏洞,主要针对的是windowsWindowsxp下载。
形成:xss漏洞也叫跨站点脚本编制,形成的原因简单说就是应用程序未对用户可控制的输入正确进行无害化处理,就将其放置到充当 Web 页面的输出中。这可被跨站点脚本编制攻击利用。危害:一旦注入恶意脚本后,攻击者就能够执行各种恶意活动。攻击者可能将私有信息(例如可能包含会话信息的 cookie)从受害者的机器传输给攻击者。攻击者可能以受害者的身份将恶意请求发送到Web 站点,如果受害者具有管理该站点的管

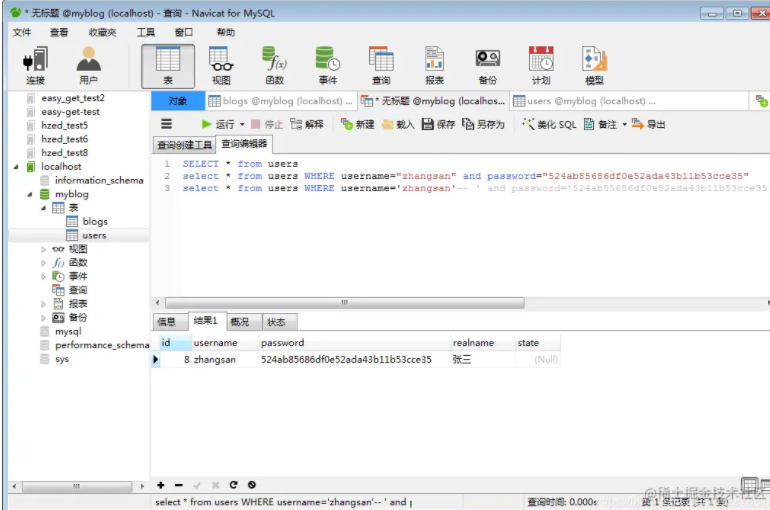
所谓SQL注入,就是通过把SQL命令插入到Web表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。是最原始、最简单的攻击,从有了web2.0就有了sql注入攻击。sql注入:窃取数据库内容XSS攻击:窃取前端的cookie等敏感信息密码加密:保障用户信息安全(重要)DDOS攻击:需要硬件和服务来支持(需要OP支持)从时代发展的角度看,网络安全的知识是学不完的,而且以
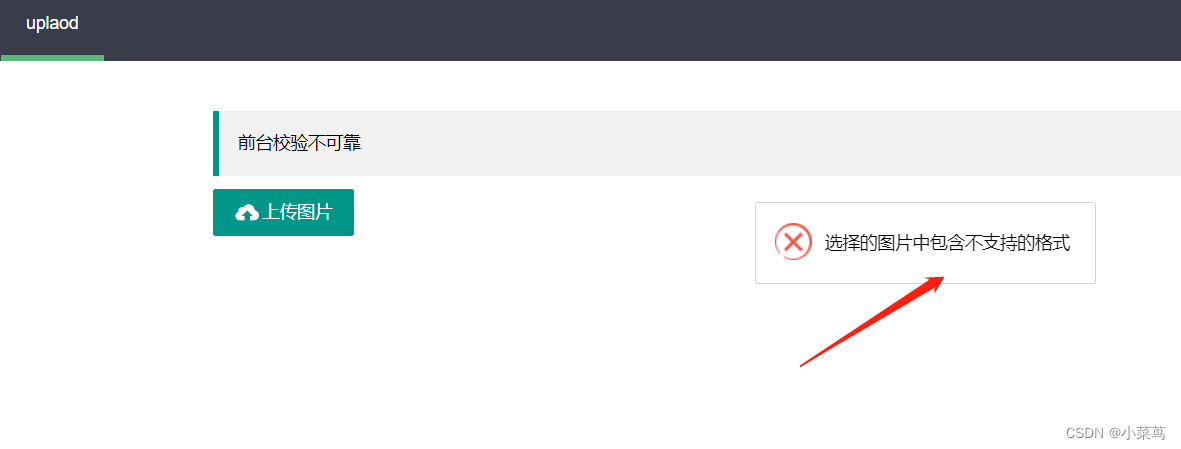
最后,攻击者重新发送修改后的请求,以上传恶意文件。由于服务器认为上传的是JPEG图片,所以文件将被放行,即使上传的实际是一个可执行的PHP脚本,也将被视为正常的图片文件。第二种是自学,就是在网上找资源、找教程,或者是想办法认识一-些大佬,抱紧大腿,不过这种方法很耗时间,而且学习没有规划,可能很长一段时间感觉自己没有进步,容易劝退。从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,
互联网网络通讯的不断发展,网络安全就如同一扇门,为我们的日常网络活动起到拦截保护的作用。未知攻、焉知防,从网络诞生的那一刻开始,攻与防的战争就从未停息过,因此衍生出了大量网络信息安全管理技能大赛,以此提升社会网络安全责任意识,加强网络安全技术人才队伍的建设。我们也通过 Hightopo 的产品 HT 搭建了一款技术人员之间的技术竞赛可视化大屏。模拟一场网络空间里的竞技守卫战,让原本枯燥的信息竞赛通

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文
在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。用户公钥文件保存路径,默认为用户的home目录下.ssh隐藏文件夹中的authorized_keys,建议更换到其他目录,防止丢失或者被恶意登陆者在默认的这个路径中找到篡改。4.设置密码复杂程度,允许重试3次,新密码
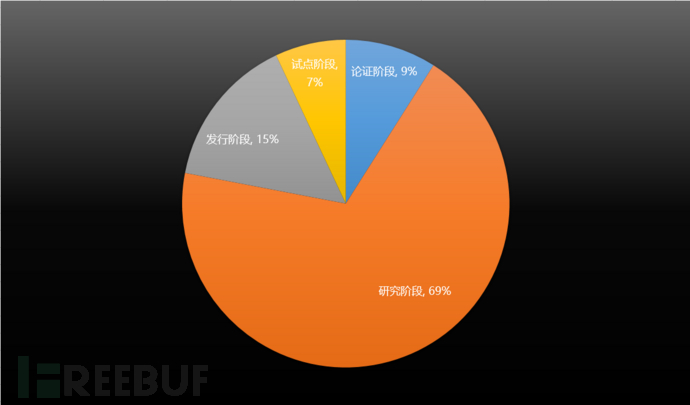
在俄乌冲突持续、西方等多国借SWIFT对俄罗斯进行金融制裁的国际背景下,数字货币再次进入大家的视野,也引发了各国对中央银行数字货币CBDC(centralbank digital currencies)战略意思的思考。在第八届世界政府峰会(WGS2022)上,前美国总统金融市场工作组的成员PippaMalmagren说道:“我们正处在剧烈变革的边缘,我们将抛弃传统的货币系统,用一种新的数字区块链C