


- @qq_41314882


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
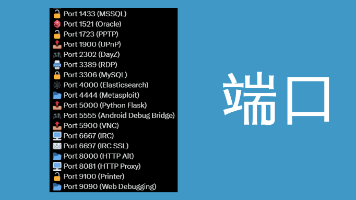
本文介绍了计算机网络中端口的基本概念、分类及安全防护措施。端口是网络通信的端点,分为知名端口(0-1023)、注册端口(1024-49151)和动态端口(49152-65535),用于区分不同服务。文章详细分析了黑客常用的攻击手段,包括端口扫描、缓冲区溢出、DDoS攻击等,并列举了21(FTP)、22(SSH)、25(SMTP)等常见高危端口的安全风险。同时提供了防火墙配置、入侵检测系统部署、强密
反弹Shell是一种让攻击者远程控制目标主机的技术,分为正向反弹(控制端连接目标)和反向反弹(目标主动连接控制端)。常用工具有NetCat(NC)、mshta.exe和rundll32.exe。NC反弹需要上传工具到目标主机,通过监听端口实现控制。mshta.exe利用HTA文件执行恶意脚本,可通过Metasploit或Cobalt Strike生成木马文件。rundll32.exe则通过调用DL
【网络安全秋招指南】 作者作为斩获10+大厂offer的资深安全工程师,整理了2025秋招安全岗备战攻略: 1️⃣ 岗位推荐 聚焦非安全主业但设有安全业务的一线互联网公司(附最新校招企业清单) 2️⃣ 面试宝典 覆盖30+大厂真实面经,含字节/阿里/腾讯等渗透测试、安全研究岗位高频考题,例如: CDN绕过技巧 Fastjson漏洞原理 SameSite防CSRF机制 特殊字符过滤的SQL注入绕过
本文介绍了针对登录页面的渗透测试方法,主要从常规操作和逻辑缺陷两方面展开。常规操作包括目录扫描(使用工具如dirsearch、gobuster等)以发现未授权访问路径,尝试绕过403限制;弱口令暴破通过返回信息探测用户名;以及万能密码绕过SQL验证逻辑。逻辑缺陷部分重点分析验证码漏洞,如修改为空/null/true、验证码复用或失效等。这些技术可帮助测试人员发现登录页面的安全风险。
本文介绍了文件上传漏洞的基本概念及高危触发场景,并针对upload-labs靶场的前8关进行了漏洞复现。主要内容包括:文件上传漏洞的定义(用户可上传恶意脚本执行)、常见风险场景(头像上传、论坛附件等),以及具体绕过方法:前端JS验证绕过(修改/禁用JS)、MIME类型修改、特殊后缀名(php1/php2)、.htaccess文件利用、大小写绕过、空格和点号绕过等技巧,同时提供中国蚁剑等工具验证漏洞
摘要: 本文介绍了几种常见的越权漏洞利用方法:1)水平越权通过参数替换删除他人数据;2)通过模糊查询(如%匹配符)绕过权限获取敏感信息;3)垂直越权通过接口未鉴权修改高权限数据;4)绕过前端限制篡改不可编辑字段。此外,还涉及反编译小程序获取隐藏接口、利用泄露接口提权等场景,并提供了网络安全学习资源包获取方式(含工具、教程等)。攻击者可利用这些漏洞实现数据篡改或信息泄露,开发者需加强接口鉴权和输入校
模拟靶机不出网的情况下,首先我们使用suo5代理出shell到vshell,然后再利用proxifier代理出数据库到本地navicat,再在此基础上进行操作给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。因篇幅有限,仅展示部分资料
SQL注入是一种常见的Web安全漏洞,指攻击者通过构造恶意SQL语句插入到输入参数中,使服务器执行非预期的数据库操作。本文介绍了SQL注入的原理、类型及常见测试方法: 注入原理:未过滤的用户输入直接拼接SQL语句,导致执行恶意查询 主要类型: 数字型注入:id=1 or 1=1 字符型注入:username='admin' or 1=1 # 搜索型注入:需闭合%符号 XX型注入:需闭合括号 检测方
对于上述HTTP的请求响应和后端响应数据我们有了一些基础的理解后,我们就可以通过一些工具来帮助我们测试,我们能否成功的向后端发起请求,能否成功的拿到后端返回的数据,对此我们可以借助一些接口管理工具,诸如Yapi,postman,Apifox等。HTTP默认是无连接的,即每个请求都是一个独立的、独立的事务。报文包括报文头和报文体。对于数据请求的路径,除了图中说明的端口号后,还需注意端口号后的路径必须

WAF(Web Application Firewall)即网络应用防火墙,是一种专门为了保护网络应用(如网站和web服务)而设计的防火墙。它的主要任务是过滤、监控和阻止恶意的网络流量和攻击尝试,从而保护web应用免受各种在线威胁,例如SQL注入、跨站脚本(XSS)攻击、文件包含攻击和其它形式的攻击。在当今网络安全的复杂环境中,Web应用防火墙(WAF)作为防御工具,提供了重要的第一道防线,旨在抵
