- @yy17111342926


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
我有个表弟做IT的,干了6年每天都是在重复做部署、故障排查,工作的被替代性越来越高。而且随着自动化和AI工具普及,很多传统IT岗位正在收缩。然后他就下定决心转型到网络安全,为什么呢?因为IT内部转网安,其实是门槛相对友好的选择。你懂服务器、网络架构、操作系统,熟悉日志、权限管理和基础故障排查,这些都是网安必备基础知识,不用从0开始打计算机基础。对比零基础转行的人,你的上手速度更快,面试时也更容易抓
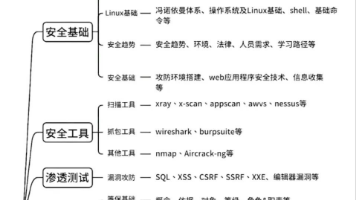
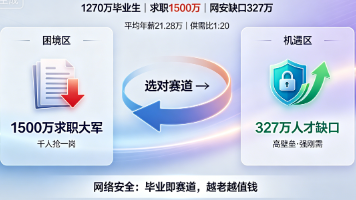
2026年,网络安全已经不再是一个“小众高薪”方向,而是国家战略级别的刚需行业。从327万人才缺口到年均21.28万元的高薪,从新版《网络安全法》重罚机制到全国227万个招聘职位——数据清晰地告诉每一位考生:选网络安全,不仅意味着毕业即就业、薪资持续领跑,更意味着进入一个具备长期成长性、不会被轻易替代的未来。当然,任何专业的成功都离不开扎实的学习和持续的精进。网络安全是一个高度注重实战能力。
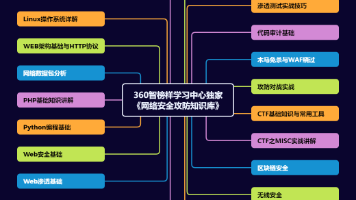
如果是急躁的学习者或者急于找到工作的学习者,还是报班学的比较轻松,学习周期快,学到的东西也只会多不会少,建议学习者根据自己的自身条件选择是否报班。而且,我们到招聘网站上搜索【网络安全】【Web安全工程师】【渗透测试】等职位,普遍薪资都很高,并且最重要一点是,随着工龄增长,工资 也是日趋上涨,只会越老越吃香。
你是否收到过“银行升级”“快递丢失理赔” 的短信,点进链接后还要填写银行卡信息?这就是典型的!黑客会伪装成正规机构,用精心设计的假网站套取你的敏感信息。更可怕的是,现在连二维码都能“钓鱼”!扫码领红包?小心手机瞬间变成 “肉鸡”!记住:官方机构绝不会通过短信索要验证码!遇到可疑链接,长按识别查看真实网址,但凡有“奇怪符号” 或 “乱码”,直接拉黑!在咖啡店、车站看到“Free Public WiF
别跟我提啥“开源快速漏洞扫描器”,太官方了!你就把它当成一个超级灵活的“漏洞猎手”,它能帮你揪出 Web 应用、服务器、甚至是 IoT 设备上的安全隐患。关键是,这猎手贼快,而且啥活都能干!想知道它有多牛?去 GitHub 溜达一圈就知道了,各种大神贡献的规则,让你眼花缭乱。GitHub 传送门:https://github.com/projectdiscovery/nuclei想写自己的模板?没

直接上货!Win2003,WinXPMssql开启xp_cmdshell关闭命令开启命令在注入点运行上述语句时,如果出现这样的回显,标记message: 配置选项 ‘xp_cmdshell’ 不存在,可执行以下语句Mysql日志拿shellWindows提权对照表Win下面各种文件下载姿势http://www.cnblogs.com/backlion/p/7908563.htmlhttps://w

2026年,网络安全已经不再是一个“小众高薪”方向,而是国家战略级别的刚需行业。从327万人才缺口到年均21.28万元的高薪,从新版《网络安全法》重罚机制到全国227万个招聘职位——数据清晰地告诉每一位考生:选网络安全,不仅意味着毕业即就业、薪资持续领跑,更意味着进入一个具备长期成长性、不会被轻易替代的未来。当然,任何专业的成功都离不开扎实的学习和持续的精进。网络安全是一个高度注重实战能力。
2026年4月2日,CISA发布紧急警告,指出Google Chrome存在一个正在被攻击者利用的0-day漏洞(CVE-2026-5281)。该漏洞属于典型的Use-After-Free内存错误,位于WebGPU相关组件中,攻击者可借此实现远程代码执行或绕过浏览器安全机制。该漏洞已被纳入已知被利用漏洞目录(KEV),意味着其已在真实攻击中被使用,风险等级极高。从攻击角度看,浏览器作为用户最常用的
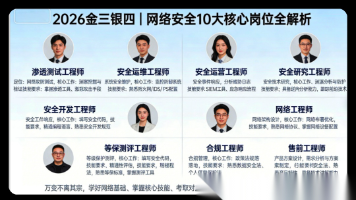
26年的金三银四到了。跟着小刘也了解了很多的网络知识,很多小伙伴可能还不知道,学网络安全都能做些什么工作?今天我们来盘一盘,网络安全相关的一些岗位。
各位靓仔,搞网络安全,就像在雷区蹦迪,一不小心就BoomShakalaka!Web漏洞这玩意儿,说白了就是。开发者们啊,总是对用户输入、权限边界和系统交互爱的太深,结果翻车了!:假设所有输入都是坏家伙,看看系统怎么处理这些妖魔鬼怪(比如,输入个'<,看看会不会触发XSS)。:数据在不同地方(参数、Cookie、Headers)的处理方式可能不一样,要仔细研究。:用高并发请求、中间人攻击等骚操作,看