- @qq_44005305


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
VPN 是隐私防护工具,但不是绝对安全的 “隐身铠甲”。TunnelVision(CVE-2024-3661 这个漏洞给安全从业者和普通用户敲响警钟:攻击不一定是破解加密、爆破密码,协议逻辑、操作系统路由这类底层机制,往往更容易被攻击者利用,绕开安全防护。作为安全学习者,除了漏洞复现,更要理解网络底层协议,才能看懂这类旁路攻击,做好风险自查与加固。参考资料Leviathan Security Gr
nmap是一款用于网络发现和安全评估的开源工具。它可以扫描网络主机,了解主机的开放端口和服务信息,甚至可以对操作系统进行识别。以下是nmap主要用途:网络发现:nmap可以扫描网络上的主机,了解主机的IP地址、MAC地址等信息。端口扫描:nmap可以扫描网络上的主机,了解主机上开放的端口和服务信息。操作系统识别:nmap可以通过扫描主机上的特征端口和协议,判断主机运行的操作系统。漏洞扫描:nmap
环境是网安学习的地基。很多新手拿到 EXP、POC 脚本直接运行,出现各种模块缺失、版本不兼容、工具打不开,绝大多数都是环境配置问题。Python2.7 + Python3.x 双版本:运行新旧渗透脚本、POC、EXPJDK8:Java 系安全工具运行基础环境Burp Suite Professional:Web 渗透中间人抓包改包神器VMware Workstation:虚拟机软件,提供隔离攻防
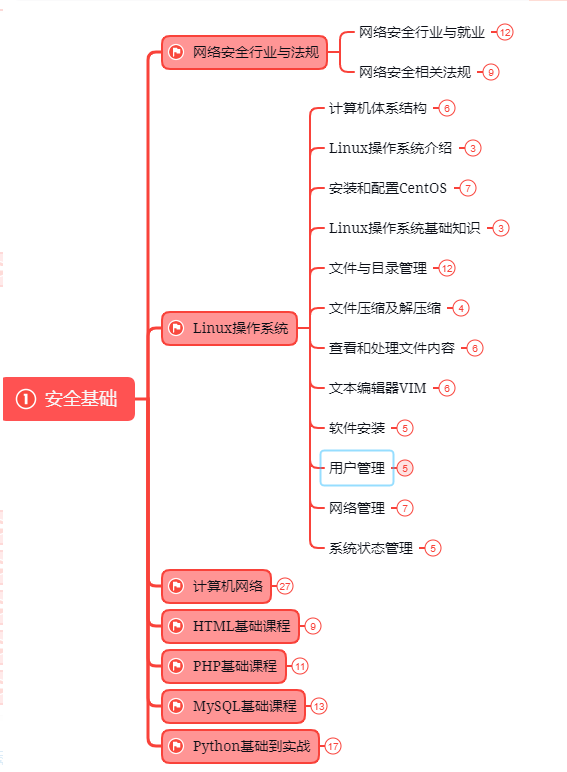
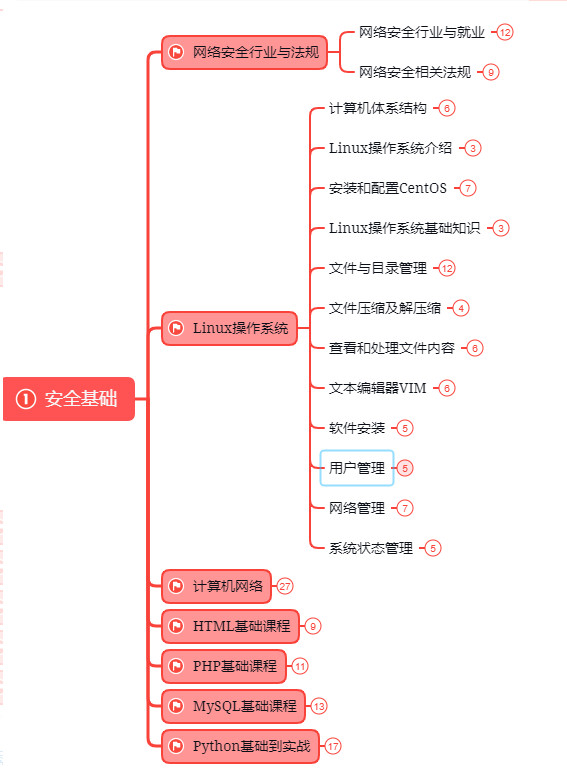
这是一个争议比较大的问题,有的人会建议先学编程,而有的人会建议先学计算机基础,其实这都是要学的。第一种是报网络安全专业,现在叫网络空间安全专业,主要专业课程:程序设计、计算机组成原理原理、数据结构、操作系统原理、数据库系统、 计算机网络、人工智能、自然语言处理、社会计算、网络安全法律法规、网络安全、内容安全、数字取证、机器学习,多媒体技术,信息检索、舆情分析等。⑤ 研究文件上传的原理,如何进行截断

1、获取cdn下用户的真实ip2、Nginx默认是不允许列出整个目录的,可以增加配置3、nginx默认是会在返回的数据包中显示版本号,隐藏ng版本号4、限制访问请求参数5、限制访问个别目录或文件后缀名。6、 限制IP的访问频率防御DDOS是一个系统工程,攻击花样多,防御的成本高瓶颈多,防御起来即被动又无奈。DDOS的特点是分布式,针对带宽和服务攻击,也就是四层流量攻击和七层应用攻击,相应的防御瓶颈
[在这里插入图片描述](https://img-堡垒机:用于在用户登录网站之前设备或服务,使用堡垒机内部用户所有操作将被记录下来,用于日后做审计,安全审计。

本周将会讲解传输层的安全协议。了解SSL协议SSL协议对于用户而言是透明的,普通用户使用SSL进行网络连接的区别不外乎是浏览器地址栏中的URL地址是以https作为开头,地址栏最右端或状态栏会有一个挂锁或钥匙的图标。实际上,SSL是一个独立于平台和应用的协议。图4-1显示了SSL.在协议栈中的位置,用于保护基于TCP的应用,SSL在TCP层之上、应用层之下,就像TCP连接的套接字一样工作。SSL协
大家好,欢迎大家阅读本期文章。本人在这里简要说明一下写此文章的初衷,作为一名等保测评师而言,在学会现场测评取证的前提下,我们还得学会编写记录表,记录表作为我们撰写测评报告的必要素材,我们必须为之而专研。此次记录表的描述风格严格按照测评联盟专家建议的三段式描述方法:测评方法+测评过程+测评结论。测评联盟专家在大会上说过,我们记录表描述的内容要能完全还原现场测评的场景,所以此次记录表描述我尽可能写的与
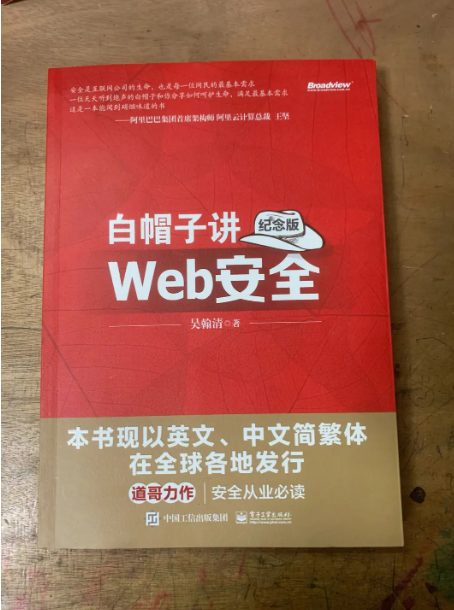
书中自有黄金屋,书中自有颜如玉。很多人学习一门技术都会看大量的书籍,经常也有朋友询问:零基础刚入门,应该看哪些书?应该怎么学?等等问题。今天就整理了5本零基础入门网络安全必看书籍,希望能帮到每一位认真学习网络安全的朋友!这里的5本书都是安全领域的书籍,像《鸟哥的Linux私房菜》等都是人尽皆知的入门书籍,不做探讨。
关于免杀,我使用的全部是msf的编码自免杀,64位使用的是x64/zutto_dekiru,32位使用的是x86/shikata_ga_nai,360都没有拦截。虽然靶机中有360,但是我直接上传的mimikatz也没有被杀,所以我有些怀疑是360的版本比较低,除了web服务器上传的第一个payload,其它都进行了编码处理,而第一个也确实没有执行成功,这说明360至少对第一个payload是拦截