登录社区云,与社区用户共同成长
邀请您加入社区
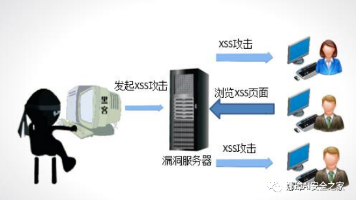
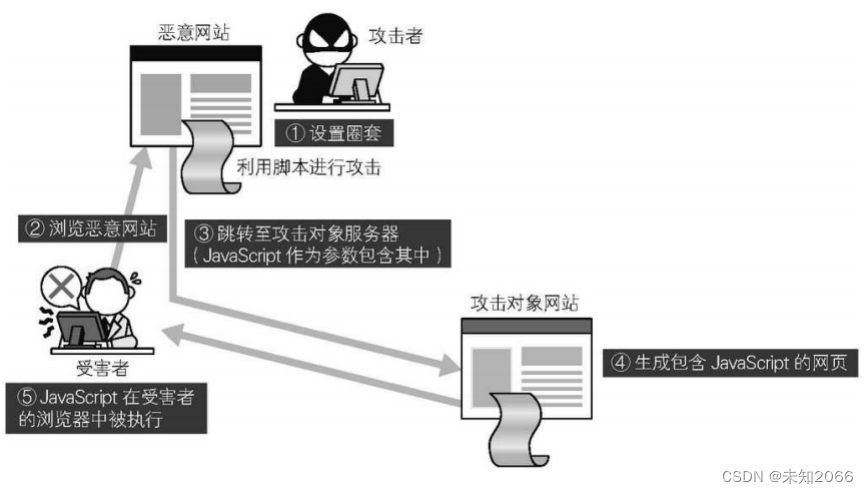
跨网站脚本(Cross-site scripting,简称XSS) 又称为跨站脚本攻击,它是一种针对网站应用程序的安全漏洞攻击技术,是代码注入的一种。XSS允许恶意用户将代码注入网页,其他用户在浏览网页时就会执行其中的恶意代码。恶意用户利用XSS代码攻击成功后,可能得到很高的权限(执行操作)、私密网页内容、会话和Cookie等各种内容。与XSS相关的攻击类型包括Cookie窃取、会话劫持、钓鱼欺骗
本文深入剖析了XSS(跨站脚本攻击)的原理与防御措施。XSS通过注入恶意脚本危害用户,主要分为反射型、存储型和DOM型三种类型。攻击者利用输入点、缺乏安全处理和输出点等条件实施攻击。防御策略包括对输出进行编码/转义、使用内容安全策略(CSP)、输入验证与过滤以及安全的DOM操作。其中CSP作为白名单机制能有效遏制XSS攻击,是当前最推荐的防御手段。文章通过可复现案例演示了各类XSS攻击,并提供了从
直接注入会被过滤,接着使用unicode绕过去。
本文详细分析了DVWA中反射型XSS(Medium级别)的安全漏洞及多种绕过方法。文章指出该级别仅简单过滤<script>标签,存在大小写、嵌套标签等4种绕过方式,并演示了窃取Cookie的实际操作步骤。同时对比了Impossible级别的完整防护方案,强调多重编码和过滤的重要性。最后提供了严格的法律免责声明,强调技术仅限授权测试使用。本文兼具技术深度与法律警示,为安全研究人员提供了完
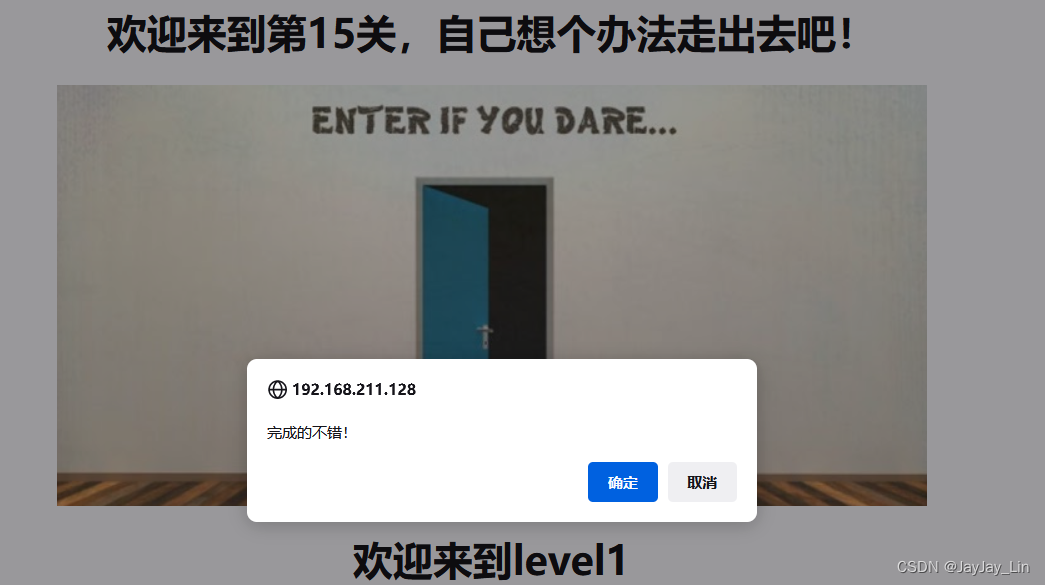
xss-labs第15关。
将 XSS 反射到未编码的 HTML 上下文中。
在日常开发的系统中,难免会遇到文件上传的功能。并非所有上传的文件都是安全的,比如用户上传PDF文件时在文件头中添加一些JS、脚本等恶意代码。通过浏览器浏览这些文件时会执行文件头中携带的脚本,非常的不安全。所以在系统文件上传时需要考虑这一风险点,避免系统遭受XSS攻击;
1.招聘系统简历上传点,招聘系统有概率会有让你上传你的作品或者成果的上传点,比如应聘程序员会让你上传你开发的作品,可以试试传一些别的文件上去。2.通过漏洞发现供应商寻找通用的漏洞。3.资产足够,一定要写满10个案例!!!!!可以的话一定要利用漏洞展示出最大的危害。申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.
渊龙靶场-xss之href输出
XSS(Cross-Site Scripting,跨站脚本攻击)是一种常见的网络安全漏洞,它允许攻击者在用户的浏览器上执行恶意脚本。这种攻击通常发生在攻击者将恶意脚本注入到一个信任的网站中,而该网站的内容会被其他用户浏览。• DOM型XSS:攻击者的脚本通过修改DOM(文档对象模型)来执行,不经过服务器,而是在客户端直接操作DOM。.• 反射型XSS:攻击者的脚本通过用户输入直接反射到页面上,通常
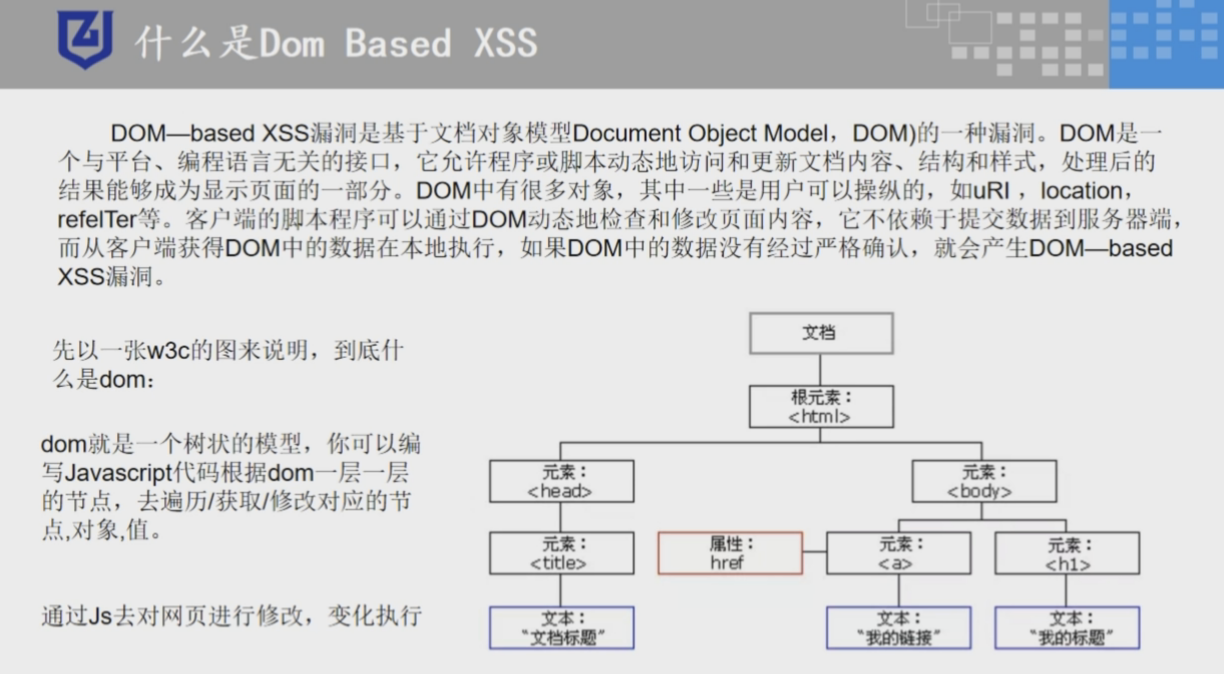
通过 JavaScript,可以重构整个 HTML 文档。可以添加、移除、改变或重排页面上的项目。要改变页面的某个东西,JavaScript 就需要获得对HTML 文档中所有元素进行访问的入口。这个入口,连同对 HTML 元素进行添加、移动、改变或移除的方法和属性,都是通过文档对象模型来获得的(DOM)。所以,可以把DOM理解为一个一个访问HTML的标准编程接口。
keyword=<img%0asrc="1.jpg"%0aonerror=alert(1)>19-20关需要flash插件,本文章就不描述了,想做请去访问大佬文章。第十六关:less-16。第十七关:less-17。第十八关:less-18。第十九关:less-19。第二十关:less-20。
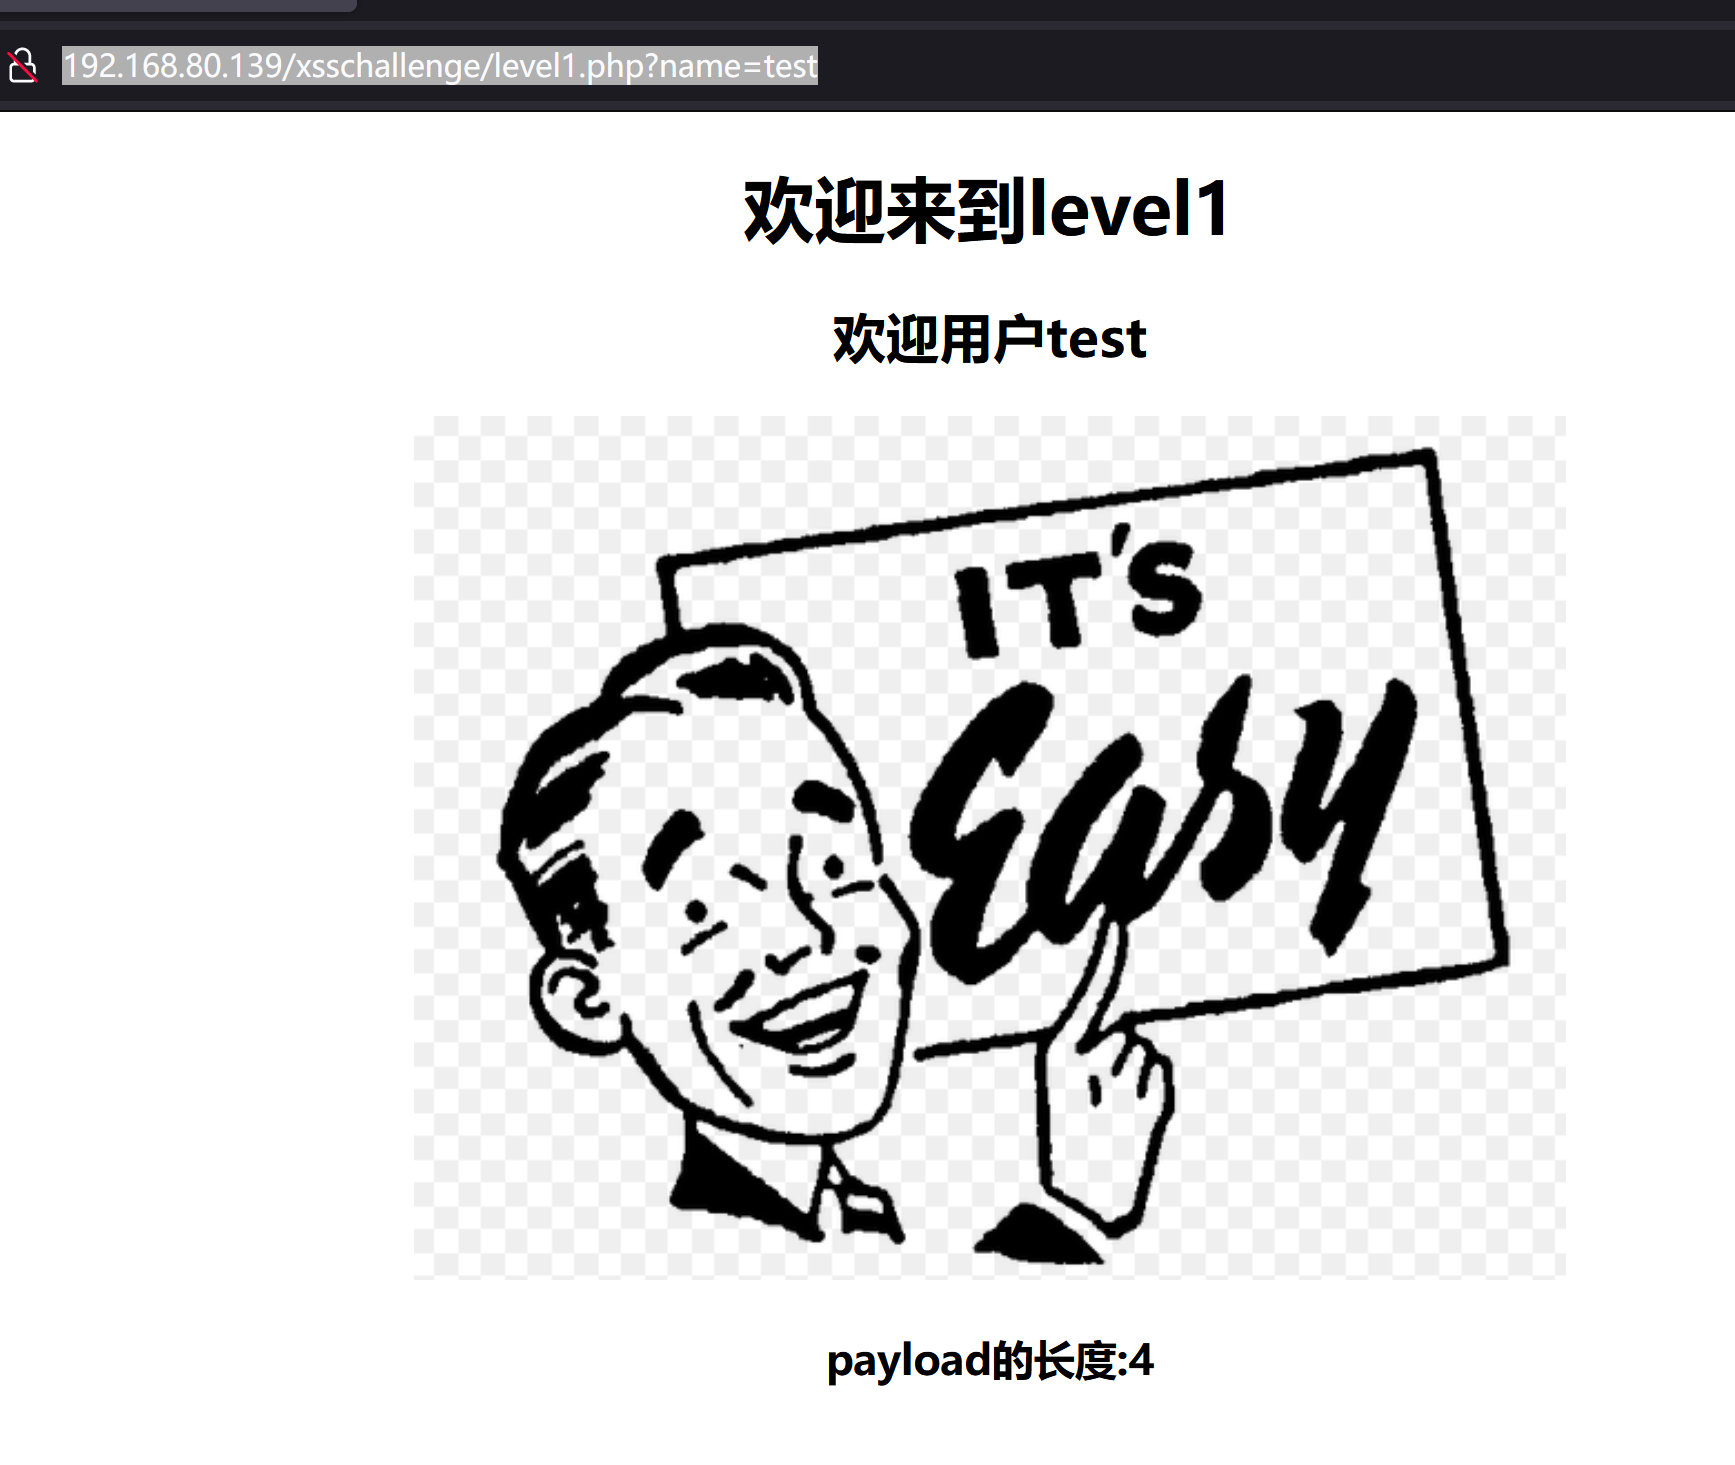
查看网站源码,可以发现get传参name的值test插入了html里头直接在url后加上JS语句即可第二关 lever2查看网页源码发现和第一关差不多,先在url后加上JS语句试试发现报错再次查看源码,发现JS语句被包在中没有执行应该闭合第三关 level3先输入123456,然后查看网站源码所以还是闭合问题,输入第二题的JS语言试试发现报错用单引号闭合试试,还是报错,检查源代码发现符号被过滤我们
这是大白给粉丝盆友们整理的网络安全渗透测试入门阶段文件CSRF漏洞概述和原理第5篇。本文主要讲解CSRF请求伪造&Referer同源&置空&配合XSS&Token值校验&复用删除。
根据上面的代码编辑攻击代码,将前端代码中的script闭合,后面的script进行做攻击代码即可。将编辑好的代码直接输入提交,会直接弹出xss界面。接下来将这段代码复制出来进行编辑攻击代码。输入1111之后能看到心中所爱。
跨站脚本攻击XSS(Cross Site Scripting),为了不和层叠样式表(Cascading Style Sheets,CSS)的缩写混淆故将跨站脚本攻击缩写为XSS。恶意攻击者往Web页面里插入恶意Script代码,当用户浏览该页面时,嵌入Web里面的 Script 代码会被执行,从而达到恶意攻击用户的目的。主要在于程序对输入和输出的控制不够严格,导致攻击者在将script代码输入后,
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。[外链图片转存中…(img-9DtDKT
XSS (Cross-Site Scripting) 攻击是一种利用 Web 应用程序的漏洞,通过在用户输入的数据中注入恶意脚本来实施攻击的方法。
XSS(Cross Site Scripting):跨域脚本攻击。
如果用户输入的内容未经过转义或编码处理,并且在个人简介页面上直接显示,那么攻击者可以在自我介绍中插入恶意 HTML 标签或属性。例如,当浏览器检测到页面中的特殊字符被正确转义或编码时,它们会将其视为纯文本,不会将其解析为 HTML 标签或脚本。转义时应考虑多重编码:当字符传输经过多个层级或环节时,确保在每个层级或环节上都进行了正确的编码和转义处理。这样,HTML 标签和属性不再被解析为可执行的代码
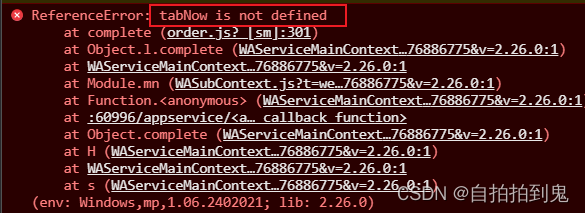
微信小程序报错 “xxx is not define”的解决策略
这里可以看到name中的img保存了下来,而message中的img标签被清除了,我们这里可以直接利用name进行img标签的xss攻击。这里发现alert没有被过滤,而script标签又被针对过滤了,这里可以尝试一些基础绕过手法。这个代码表示调用img图片,地址为src,这里src不存在,则会导致onerror执行。这里原本是10,但是只是前端限制,没有做后端限制,直接从前端调试接口将长度调为1
本文提到的收集cookie的后台页面来自于pikachu靶场,只是把它单独提出来弄成一个网站(完整安装皮卡丘的安装包中都有这个pkxss文件的)
【代码】关于pdf文件xss攻击问题,配置xssFilter方法。
查看页面源代码,发现双引号被做了转义,只能通过其他方式去绕过。发现还是不行,后端把 我们输入的大写,替换成了小写。测试,查看源代码,依旧替换了script。查看页面源代码,发现三个隐藏起来的输入框。通过单引号闭合,使用触发事件来绕过。后面输入最近基本的xss语法。尝试其他方法绕过,使用伪协议。使用上一关的通过代码,发现把。没有输入框可以在地址栏中绕过。使用大写绕过,看看是否可行。我们可以尝试点击事
">XSSb={};{{{}.")));}}{{{}.")));{{{}.")));}}}}}}}}}}b={};{}.")));
xss-lab靶场通关(1-16)
pikachu xss
xss攻击通常指的是通过利用网页开发时留下的漏洞,通过巧妙的方法注入恶意指令代码到网页,使用户加载并执行攻击者恶意制造的网页程序。这些恶意网页程序通常是JavaScript,但实际上也可以包括php、VBScript、ActiveX、 Flash 或者甚至是普通的HTML。
无
我们输入的信息被存放在name。
xss
xss-labs
(1)普通的XSS JavaScript注入(2)IMG标签XSS使用JavaScript命令(3)IMG标签无分号无引号(4)IMG标签大小写不敏感(5)HTML编码(必须有分号)(6)修正缺陷IMG标签<IMG “”">”>(7)formCharCode标签(计算器)(8)UTF-8的Unicode编码(计算器)<IMG SRC=jav…省略…S’)>(9)7位的
来自小迪的培训视频笔记
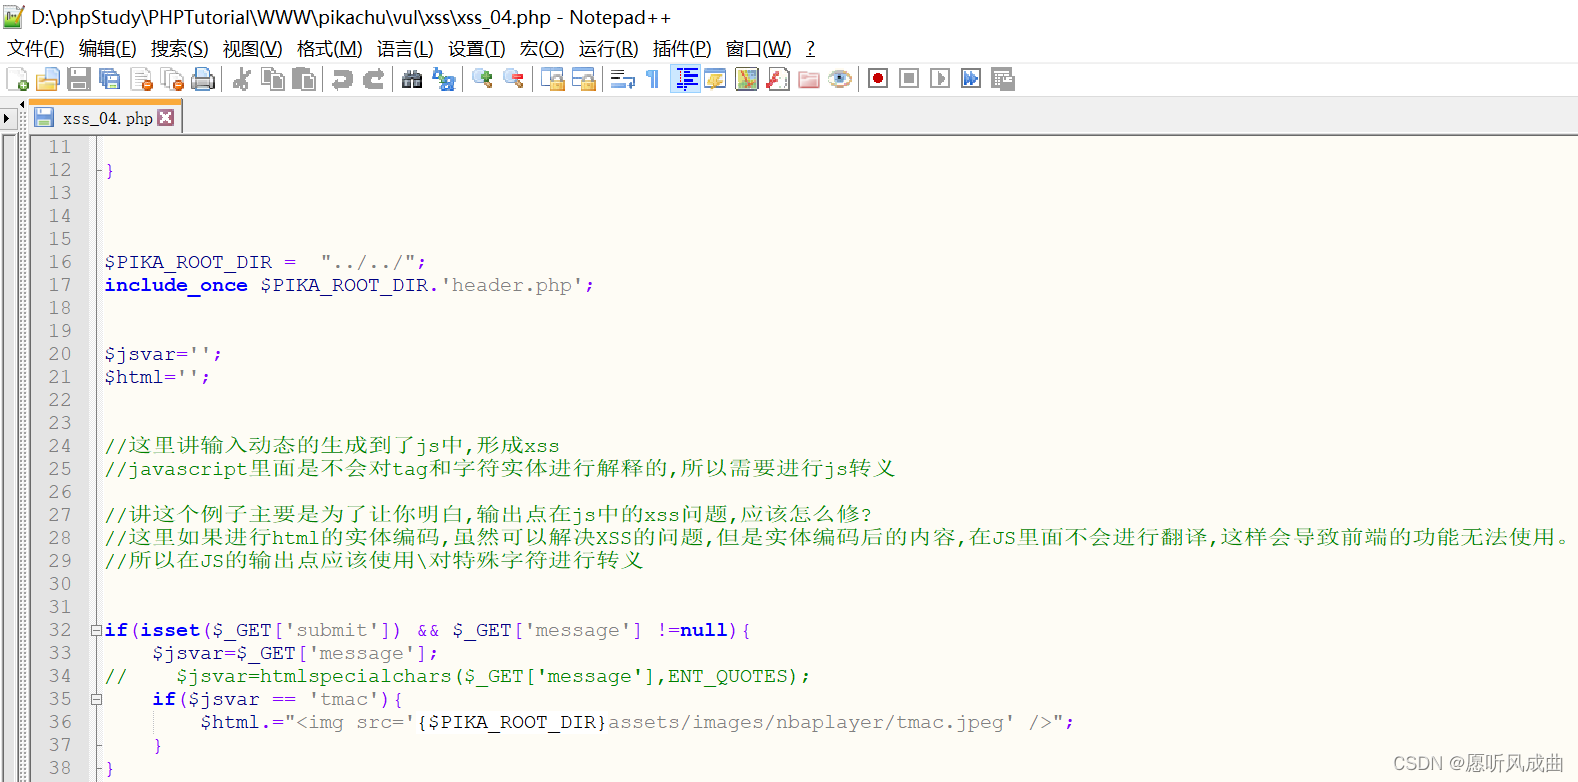
第一种:使用PHP的内置函数----->htmlspecialchars()public function script(){$data = \request()->get('name');//第一种直接使用PHP内置函数$data = htmlspecialchars($data);echo $data;}第二种:在tp6框架中找到:app/Request.php 设置全局的过滤信息
xss靶场通关技巧笔记
前言最新看了一篇hack学习呀【记一次帮助粉丝渗透黑入杀猪盘诈骗的实战】的文章,有个xss的地方自己有点疑问就自己搭平台复现了一下phpstudy环境复现找一个xss平台,如 http://xsscom.com/随便新建一个项目111,复制下面的代码到存在xss的地方即可直接找个反射型xss试一下(这里在虚机登录)这里xss平台获取到用户登录情况用这个获取到的cookie登录一下后台(在物理机试下
测试
v-html引起xss攻击场景<div v-html="html"></html>data(){return {html:'alert('1')'}}解决办法1. 下载 xss 依赖npm install xss --save2. main.js中引入xss包并挂载到vue原型上import xss from "xss";Vue.prototype.xss = xss;3.
一、什么是 XSSXSS全称(Cross Site Scripting)跨站脚本攻击,是最常见的Web应用程序安全漏洞之一,位于OWASP top 10 2013/2017年度分别为第三名和第七名,XSS是指攻击者在网页中嵌入客户端脚本,通常是JavaScript编写的危险代码,当用户使用浏览器浏览网页时,脚本就会在用户的浏览器上执行,从而达到攻击者的目的。从上面中的一段话,可以得知,XSS属于客
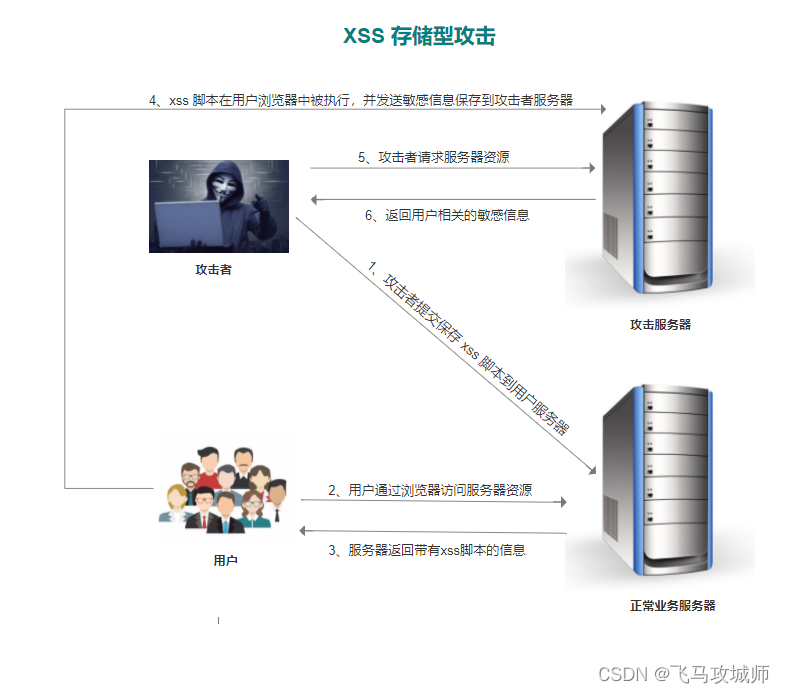
xss跨站脚本xss简介xss漏洞类型反射型存储型DOM型XSS攻击过程漏洞复现反射型XSS(get)存储型XSSDOM型XSSxss简介XSS(跨站脚本)是一种发生在Web前端的漏洞,所以其危害的对象也主要是前端用户,XSS漏洞可以用来进行钓鱼攻击、前端js挖矿、盗取用户cookie,甚至对主机进行远程控制。因为对程序中输入和输出的控制不够严格,导致漏洞的形成。xss漏洞类型反射型交互的数据一般
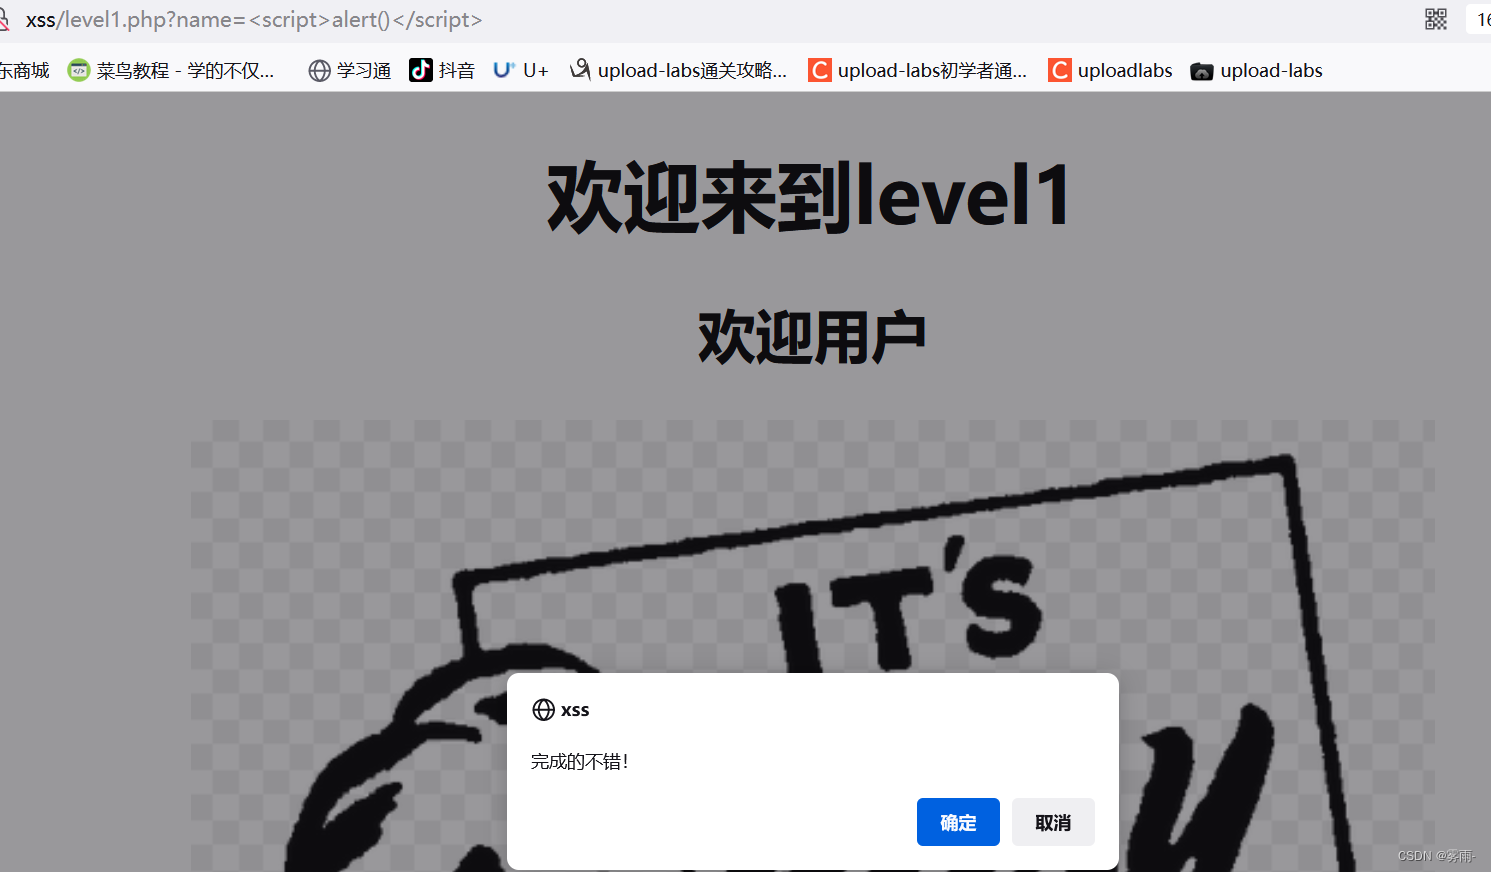
第一关前端F12查看代码:这里只能看到参数test输出在h2里面,可以尝试直接构造payload:<script>alert(/xss/)</script>成功!后台关键源码:<?phpini_set("display_errors", 0);$str = $_GET["name"];echo "<h2 align=center>欢迎用户".$str."&
首先说一下,其实“这类”文章土司论坛是有的,只是大家很少去翻。今天简单的分享一下。前一阵一直在玩比特币,但是无奈又TM站在了人生的最高点,别问我为什么用“又”,WCTMD投了1500最后剩几十元。然后这次的目标是朋友推荐的一个站点,据说送币子,注册就送。。。这篇文章主要讲的是思路,还有XSS平台的使用。。。没有思路你只能止步不前。某日对某站点。然后我就随手测试一下放了一段XSS代码,然后没过...
简介如今,浏览器可能已经在互联网行业占据半边江山了,它几乎是我们使用的最多的一个软件,但是由于它的一些特性,经常会出现很多的问题,这让开发人员很是头疼,所以今天我们就站在安全的角度(解码)来深度剖析一下浏览器的工作原理。也是对这么久以来查询的资料的一个总结。浏览器组成用户界面 - 包括地址栏、后退/前进按钮、书签目录等,也就是你所看到的除了用来显示你所请求页...
黑客大佬私藏!这20款神级工具,小白也能玩转网络安全?
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
网络安全技术是保护网络不受未经授权访问、破坏或盗取信息的重要手段。以下是五种零基础也能看懂的网络安全技术:
开始靶场前,没有前端基础的,先往脑子里灌几个前端知识网站是: http://test.ctf8.com/,挑战是XSS七关这个。
参数实体嵌套定义需要注意的是,内层的定义的参数实体% 需要进行HTML转义,否则会出现解析错误。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对
——xss
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区