- @wananxuexihu


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
DCSync 是域渗透杀伤链中最经典、破坏力最强的凭据转储技术,MITRE ATT&CK 编号为T1003.006(操作系统凭据转储:DCSync)。很多人误以为 DCSync 是漏洞,实际上它不是 CVE 漏洞,而是滥用 AD 域控之间正常目录复制协议 MS-DRSR。攻击者拿到具备域复制权限的账号,不需要登录域控、不需要在域控落地恶意程序、不需要 dump 域控 LSASS 内存,在域内任意一
Nmap 不只是简单端口扫描工具,它是信息收集框架。在渗透测试的信息收集阶段,主机存活探测、操作系统指纹、服务版本、漏洞初筛、共享枚举都可以交给 Nmap 完成。端口扫描只是它最基础的能力;真正发挥 Nmap 威力,靠的是-O操作系统识别、-sV版本探测、NSE 脚本引擎。掌握这套进阶用法,在内网资产盘点、渗透打点阶段效率会提升一大截。一句话记住:端口只是入口,Nmap 的价值,在于端口背后的信息
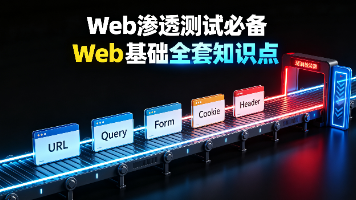
以上 Web 基础是所有 Web 渗透、漏洞挖掘、代码审计、护网演练的前置核心。架构区分 B/S、C/S,明确日常渗透均为 B/S 架构;浏览器请求流程贯穿所有 HTTP 类漏洞原理;操作系统、中间件、数据库、脚本语言决定漏洞利用方式;开源 CMS 是新手练手最佳场景,漏洞多、复现简单;渗透测试工程师的核心工作,就是针对中间件、脚本、数据库、CMS、业务逻辑五大维度挖掘漏洞。掌握以上全套 Web
程序员转行做什么比较好?这个没有确切的答案,因人而异。下面我会结合身边几个大龄程序员的实际情况来说一说这个问题。会不会造成薪资的大幅下降?一开始肯定会的,毕竟隔行如隔山,我们刚开始从事软件开发工作不也就三四千块钱一个月么?转行很难,又不得不转程序员35岁后,无人问津、被下岗,说到底还是中国互联网企业普遍短命和中国程序员新人不断涌现导致的,前者是岗位的缩减,后者是供应的增加,两者一叠加,35岁程序员
目前网络安全行业,国内都有哪些证书可以考?

第一阶段代表特定活动元素(服务器、Internet/DMZ 中的路由器)的 TCP/UDP 端口的全范围扫描(枚举)。可以执行特殊的反 IDS 扫描,从而降低最终被 IDS 检测到的机会(适合验证 IDS 的正确功能)。在枚举 TCP SYN(半开)、TPC(全连接)、TPC 的情况下,碎片与 UDP 扫描以相反的顺序使用。发现的服务和版本 OS/IOS 在第二阶段被识别。一组专门的测试程序揭示了
用户打开正常网站时,访问了恶意网站,此时就可能发生CSRF攻击。黑客可以通过图片URL、超链接、提交表单方式发起攻击。可以通过Referer、Origin头、SameSite、CSRF Token、验证码方式防御CSRF攻击。不要通过GET请求去执行一些操作,规范使用GET,仅将其当做获取数据的请求方式,提高CSRF攻击门槛。另外,作为用户我们可能会实在忍不住想要访问一些美女网站时或者点击未知链接
相较于病毒肆虐造成的人身健康威胁,今年网络世界的安全威胁则显得更加突出和难以察觉。伴随着国家战略信息化建设进入高速发展期,未来信息和数据安全风险的对抗,将从现阶段的"攻坚战"转为一场"持久战"。“新基建”是指以5G、人工智能、工业互联网、物联网为代表的新型基础设施,本质上是信息数字化的基础设施。与传统基建相比,新基建内涵更加丰富,涵盖范围更广,更能体现数字经济特征。并且,“新基建”不仅深度融合新兴
为什么说,网络安全工程师是网安行业的天花板?最近看到网上有很多人在问诸如:“怎样成为网络信息安全工程师”等相关问题,甚至还有人说“网络安全工程师已经成为这个行业的天花板”,这可能与近几年网络安全事件频发,国家对于互联网信息安全和互联网舆情的重视程度不断提升有关,网络信息安全工程师随之成为炙手可热的职业。那么如何成为网络安全工程师,今天一文带你了解这个网络安全工程师的全部内容。一、职业概述。
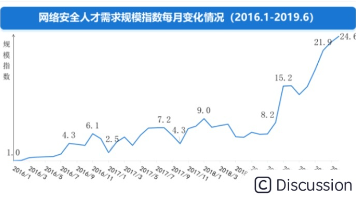
矛盾是事物的对立面,也是事物的统一面。网络安全缺口大,但网安行业却难以招聘到合适的人才,甚至在部分情况下需要裁员,这是当前网络安全行业面临一个复杂现象(在甲方爸爸那边做安全的除外,但是甲方爸爸也缺人)。网络安全人才缺口的确是巨大的,因为,网络安全只能由人来保障。随着人工智能和机器学习技术的兴起,黑客能够利用这些工具发动更复杂的攻击。他们可以使用自动化脚本和算法来扫描网络漏洞,发起分布式拒绝服务(D