- @2301_77472496


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
学习漏洞复现,做完靶场不写笔记,不复盘攻击链路。学得多但是没有沉淀,一段时间之后全部忘记。好的习惯:每复现一个漏洞,记录漏洞原理、利用步骤、payload、修复方案,整理成自己笔记。渗透测试不是简单跑工具、执行 POC。它是一套完整的安全思维,需要扎实的计算机基础、协议理解、操作系统知识,同时还要熟悉法律法规。新手最大的敌人不是漏洞难度,而是错误的学习方向。不要盲目跟风入坑,不要幻想速成。打好底层
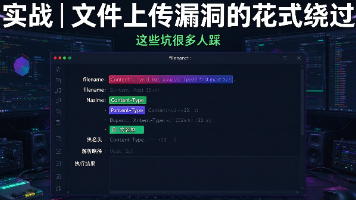
文件上传漏洞的各类绕过,本质都是校验逻辑不严谨。很多防护手段看似有效,但是忽略中间件特性、操作系统文件名特性、并发时序问题,被攻击者轻松绕过。在渗透测试中,文件上传的测试顺序一般:前端 JS 绕过 → Content-Type 绕过 → 后缀黑名单 → 文件名特殊字符 → 中间件解析漏洞 → 条件竞争 → .htaccess。永远不要相信客户端传来的任何数据。文件上传防护不是简单写几行后缀判断代码
对计算机人来说,网络安全兼职不是 “一开始就要赚大钱”,而是 “用现有技能练手,同时赚零花钱”—— 学生可以用兼职赚的钱买学习资料,转行从业者可以用兼职补收入,还能积累项目经验,为后续全职求职加分。刚开始接单时,哪怕接 50 元的 Web 检测单,也要认真做,积累口碑;熟练后再逐步接中高阶单(如漏洞众测、培训助教),按 “时薪 30-50 元” 的标准提价。
要理解企业监控的原理,必须先搞懂 HTTPS 的加密逻辑 —— 它并非单一加密,而是 “非对称加密 + 对称加密 + CA 证书” 的组合体系,核心目标是解决 “数据不被窃听” 和 “身份不被伪造” 两个问题。
渗透测试实战——Nacos反序列化漏洞利用
Kali Linux 作为网络安全领域的「瑞士军刀」,集成 600 + 专业渗透工具,覆盖信息收集、漏洞利用、权限维持等全流程。本文结合最新实战场景,整理系统学习路径、核心工具解析及资源获取方式,助你快速掌握这门渗透测试必备技能。尤其会重点介绍 2025 年 Kali Linux 的新特性,让你紧跟版本更新步伐。
大家好。这篇文章给大家盘点那些年,我们一起玩过的网络安全工具。
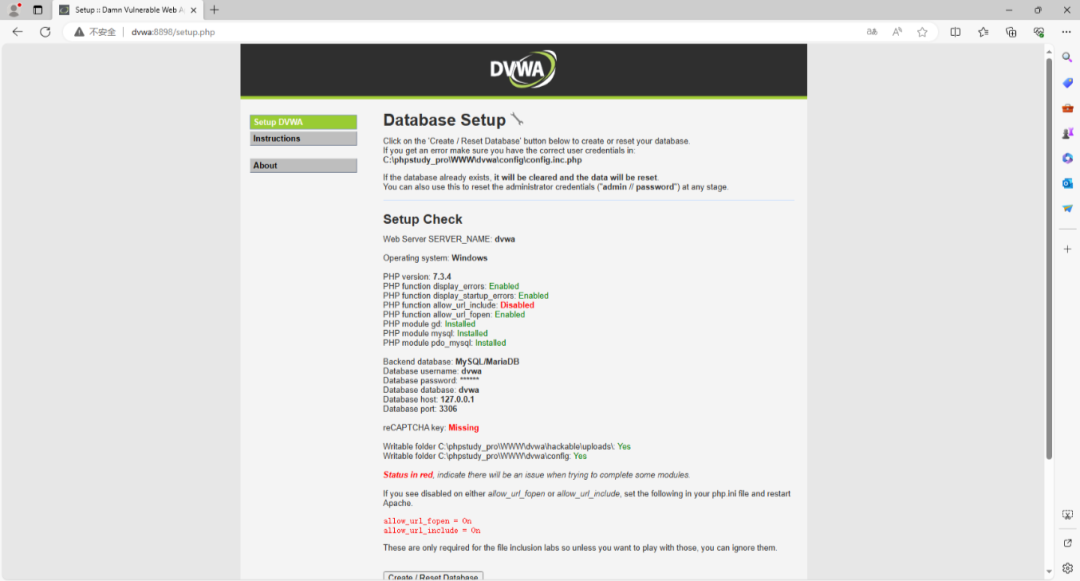
DVWA代表Damn Vulnerable Web Application,是一个用于学习和练习Web应用程序漏洞的开源漏洞应用程序。它被设计成一个易于安装和配置的漏洞应用程序,旨在帮助安全专业人员和爱好者了解和熟悉不同类型的Web应用程序漏洞。
渗透测试面试高频问题与学习路线 摘要:本文整理了渗透测试面试中10个高频问题,涵盖渗透测试概念、SQL注入、XSS漏洞、权限提升等核心考点,提供标准答案与延伸思考。同时为零基础学习者规划了科学的学习路线,包含网络安全理论、渗透基础、操作系统、计算机网络及Web渗透等模块,学完可胜任初级安全岗位(6k-15k)。强调技术基础与实战能力结合,并附工具使用和合法合规意识等面试加分项。 关键词:渗透测试、
本文重点:ctf writeup是什么?ctf是什么意思?CTF靶场、CTF比赛,CTF网络安全大赛