


- @shanguicsdn111


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
CUDA还提供了丰富的工具和库,如CUDA深度学习库、CUDA图形库、CUDA FFT等等。目前,CUDA已经成为GPU并行计算的重要平台,广泛应用于科学计算、高性能计算、机器学习、计算机视觉、游戏开发等领域。CUDA为程序员提供了直接操纵GPU的工具和API,程序员可以充分利用GPU的强大并行处理能力,通过并行计算加速程序执行速度。它利用GPU的强大计算能力,加速各种数学和科学计算、数据分析、机
是一款多功能命令行工具,它让你能够更便捷地访问和管理 Android 设备。使用 ADB 命令,你可以轻松执行以下操作cd./adb在开始之前,请确保你的 PC 已正确识别移动设备,并且 ADB 工具能够正常运行。在 Windows 电脑上,你可以通过命令提示符输入来检查。若使用 macOS,所有命令前应添加./。若一切正常,你将看到设备已连接的通知。如果没有出现此类消息,请确认你是否安装了官方提

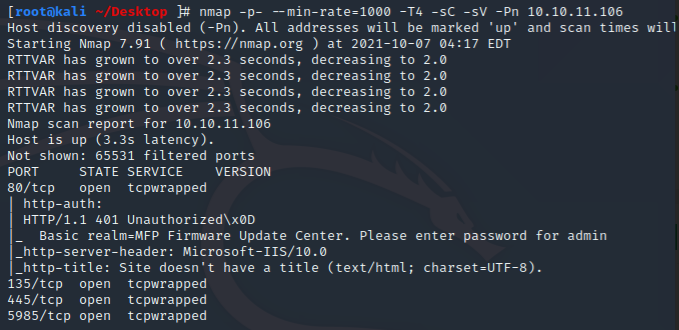
本次渗透以SMB共享之SCF文件攻击为突破点,利用burp编码爆破Basic Authorization认证、smb连接的多种方法、windows用户的NTLM值破解方法、evil-winrm的运用、windows主机信息收集工具、msf运行powershell脚本、远程运行powershell脚本、PrintNightmare漏洞提权等多个知识点。本次渗透过程从技术层面来说难度并不算很大,本文精
网络安全是指保护网络系统、硬件、软件以及其中的数据免受未经授权的访问、使用、披露、修改、破坏或干扰的措施和实践。保护机密性:确保只有授权的人员能够访问敏感信息,防止数据泄露。维护完整性:保证数据在存储、传输和处理过程中不被非法修改或篡改。比如金融交易数据、医疗记录等必须保持完整准确。保障可用性:确保网络系统和服务能够持续正常运行,可供合法用户随时使用。像电商网站在购物高峰期间不能出现无法访问的情况

随着国家政策的扶持,网络安全行业也越来越为大众所熟知,想要进入到网络安全行业的人也越来越多。为了拿到心仪的 Offer 之外,除了学好网络安全知识以外,还要应对好企业的面试。作为一个安全老鸟,工作这么多年,面试过很多人也出过很多面试题目,也在网上收集了各类关于渗透面试题目,里面有我对一些问题的见解,希望能对大家有所帮助。👉SQL 注入攻击是指攻击者通过向 Web 应用程序的输入框中插入恶意 SQ

CTF在线工具1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwan

网络安全是软件系统质量模型中的重要指标之一,
网络安全可以基于攻击和防御视角来分类,我们经常听到的 “红队”、“渗透测试” 等就是研究攻击技术,而“蓝队”、“安全运营”、“安全运维”则研究防御技术。无论网络、Web、移动、桌面、云等哪个领域,都有攻与防两面性,例如 Web 安全技术,既有 Web 渗透,也有 Web 防御技术(WAF)。作为一个合格的网络安全工程师,应该做到攻守兼备,毕竟知己知彼,才能百战百胜。在整理好自己的知识框架,知道该怎

网上整理的渗透测试⾯试问题⼤全,有些 HW ⾯试的题,已经收集好了,提供给⼤家。现在就是毕业季节,希望各位都能找到好⼯作。1、介绍⼀下⾃认为有趣的挖洞经历挖洞也有分很多种类型,⼀种是以渗透、⼀种是以找漏洞为主,如果是前者会想各种办法获取权限继⽽获取想要的的东⻄完成渗透⽬标,这类跟 HW 类似,⽬标各种漏洞不算,要有 Shell,服务器权限才给分,这才是最接近实战渗透,跟某部⻔有合作的话也是属于这种
语句,也就是说,我们通过构造以后,这里需要传入一个二维数组,进而能够执行到这个条件里面并且需要满足。这个函数,并且介绍了传入这个函数的变量是如何控制的。在分析整个漏洞之前,首先可以看一下如果想要触发该漏洞,漏洞代码应该是什么样子的。迭代之后,仍然是一个数组,也就是传入的需要是一个二维数组,并且需要携带一些。函数,因此我们按照上面的构造方式是可以执行到这里的,并且这里的。,通过上面的分析,我们知道这
