


- @qq_34851291


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Visual Studio 集成开发环境是一种创新启动板,可用于编辑、调试并生成代码,然后发布应用。集成开发环境 (IDE) 是一个功能丰富的程序,可用于软件开发的许多方面。除了大多数 IDE 提供的标准编辑器和调试器之外,Visual Studio 还包括编译器、代码完成工具、图形设计器和许多其他功能,以简化软件开发过程。此图像显示 Visual Studio 具有一个打开的项目和若干可能会使用

DPAPI 全称 Data Protection Application Programming Interface,Windows 数据保护 API,MITRE ATT&CK 编号T1003.004 操作系统凭据转储:DPAPI。它是 Windows 系统原生加密接口,系统和大量第三方软件都依赖 DPAPI 加密保存敏感信息:Chrome、Edge 浏览器保存的网站密码、Cookie;Windo

问题概述:执行视图定义查询时,报错 “The user specified as a definer … does not exist”。在 MySQL 权限问题的修复过程中,环环相扣的故障排查和解决尤为重要。希望这份完整的权限困境修复指南能为您未来的 MySQL 权限管理提供专业帮助。👇👇👇。

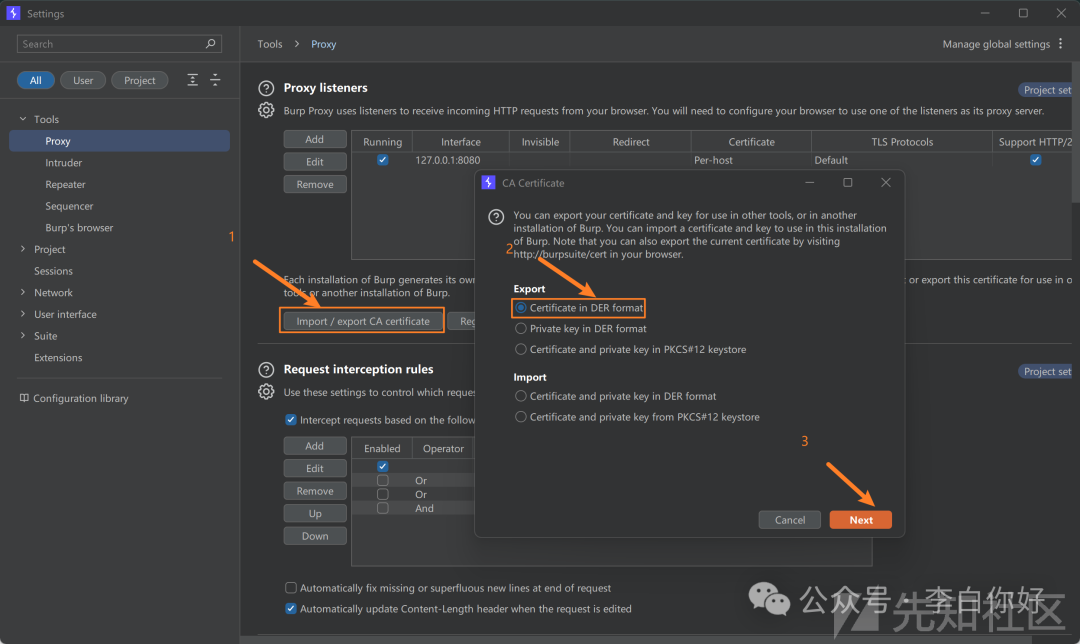
这里简单记录一下相关抓包工具证书的安装。
CK-Skills 是一套面向 SRC 漏洞挖掘的 Agent 提示词工程与技能知识体系,以 Claude Code / Codex 等通用 Agent 框架为运行时,通过 系统级提示词(AGENTS.md)+ 14 个专项技能知识库(Skills),让通用 Agent 在垂直安全领域达到专家级表现。基于 Claude Code / Codex 的 SRC 漏洞挖掘 Agent 技能体系 —— 将

说实话,一直到现在,我都认为绝大多数看我这篇文章的读者最后终究会放弃,原因很简单,自学终究是一种适合于极少数人的学习方法,而且非常非常慢,在这个过程中的变数过大,稍有不慎,就会与当初的理想失之交臂。文末准备了学习路线。但是,毕竟有像我当年一样的年轻人,他们有毅力、有理想,他们真的可以坚持十年来学习这门技术,而如果有人稍加指导,就有可能将他的自学时间缩短一倍,甚至更多。

但是目前为什么网络安全行业还处于一片哀嚎之中呢?那是因为,国内网络安全行业目前处于过渡期,也就是洗牌期;2026年之后,各种资本肯定还会疯狂涌入上述高增长的安全领域细分赛道。其实认真看年报的同学都清楚,部分头部网络上市企业的账面上(现金余额)还是有很多钱的。这些钱拿来干嘛?一个非常重要的用途是用来收购新的、发展良好的网络安全中小企业的,比如你云安全干的好,就直接把你收购了。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。全国

对于web安全刚入门的小伙伴来说,漏洞靶场搭建是很重要的,可以通过靶场学以致用,对所学知识点进行巩固练习。下面和我一起搭建5个比较常用的初学者入门靶场,演示搭建环境:win11系统+phpstudy。

CSRF,全称为Cross-Site Request Forgery,跨站请求伪造,是一种网络攻击方式,它可以在用户毫不知情的情况下,以用户的名义伪造请求发送给被攻击站点,从而在未授权的情况下进行权限保护内的操作,如修改密码,转账等。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯
