


- @Cairo_A


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
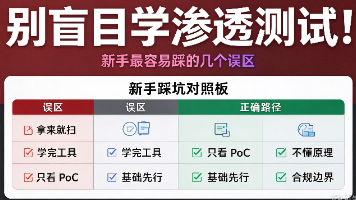
学习漏洞复现,做完靶场不写笔记,不复盘攻击链路。学得多但是没有沉淀,一段时间之后全部忘记。好的习惯:每复现一个漏洞,记录漏洞原理、利用步骤、payload、修复方案,整理成自己笔记。渗透测试不是简单跑工具、执行 POC。它是一套完整的安全思维,需要扎实的计算机基础、协议理解、操作系统知识,同时还要熟悉法律法规。新手最大的敌人不是漏洞难度,而是错误的学习方向。不要盲目跟风入坑,不要幻想速成。打好底层
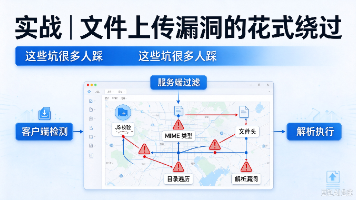
文件上传漏洞的各类绕过,本质都是校验逻辑不严谨。很多防护手段看似有效,但是忽略中间件特性、操作系统文件名特性、并发时序问题,被攻击者轻松绕过。在渗透测试中,文件上传的测试顺序一般:前端 JS 绕过 → Content-Type 绕过 → 后缀黑名单 → 文件名特殊字符 → 中间件解析漏洞 → 条件竞争 → .htaccess。永远不要相信客户端传来的任何数据。文件上传防护不是简单写几行后缀判断代码
“帽子”满天飞,真黑假白谁说了算?渗透测试书籍的“潜规则”
成功获取了两台Windows主机的Administrator用户权限,一台Linux主机的root用户权限。本次渗透到是没有什么难度,但在这个过程中也是出现了一些问题。在搭建正向代理后,习惯性利用ping进行网络连通性测试,但是就是一直ping不通该服务器的内网IP地址,这一度让我以为根本没有代理成功。但是经过多次测试后,发现是服务器防火墙策略禁ping了,也是第一次在实际的渗透测试内网环境中遇到

自学肯定少不了去技术网站“偷师学艺”,今天也整理了一些我常看的技术网站,给想自学网络安全的朋友一点参考建议。

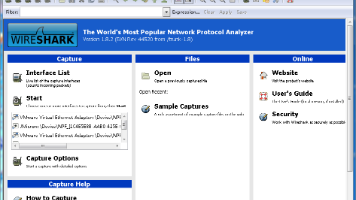
下面给大家推荐几款好用的免费的抓包工具软件,有需要的小伙伴们来了解一下。
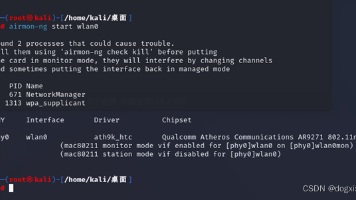
kali Linux攻击WiFi
提及网络安全,很多人都是既熟悉又陌生,所谓的熟悉就是知道网络安全可以保障网络服务不中断。那么到底什么是网络安全?网络安全包括哪几个方面?通过下文为大家介绍一下。
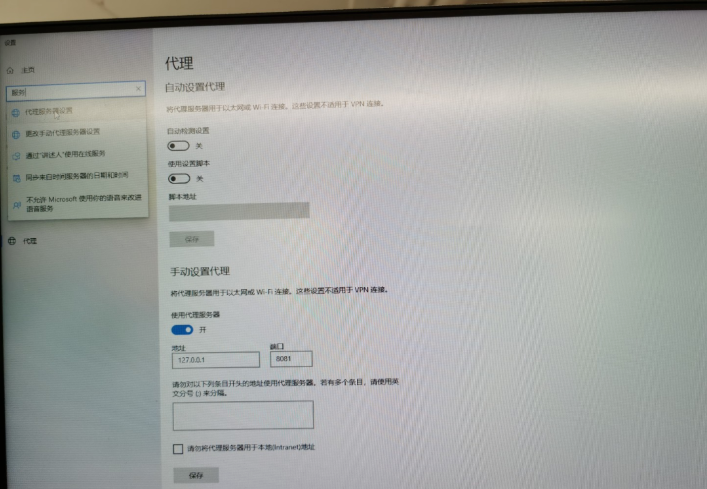
下面呢主要是给师傅们分享自己一、二面面试的经验和面试题,以文字的形式给大家展示一下(可能有些地方描述和解答的不是很正确,希望大佬们勿喷!通过邮箱联系,然后安排时间腾讯会议面试目前到二面了,从投递简历到一面过了差不多10天左右,然后开始的一面,一面主要是某科技的安服工程师和那边的一个项目经理一起面试我。
