- @wangyuxiang946


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
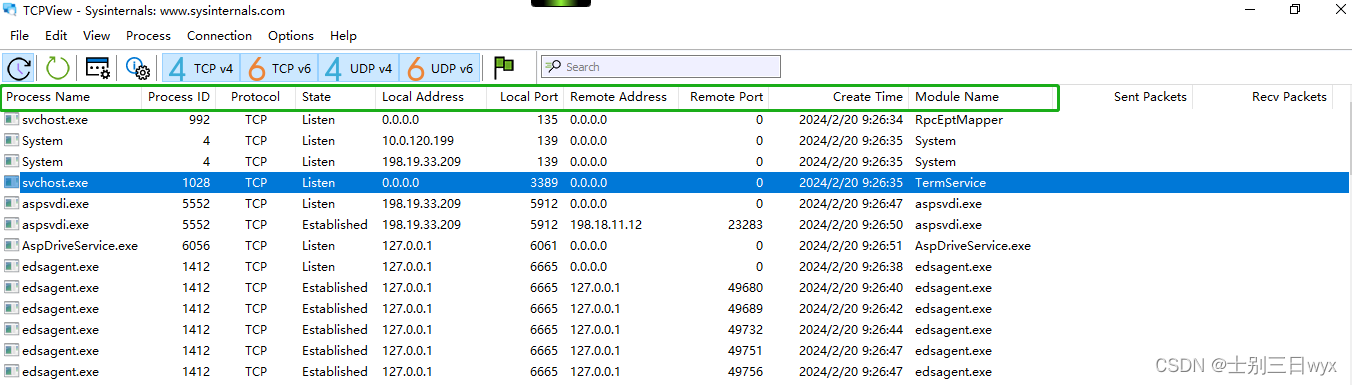
TCPView是微软提供的一款「查看网络连接」和进程的工具,常用来查看电脑上的TCP/UDP连接。比Windows自带的 netstat 命令更加强大。1、下载安装2、界面字段含义3、常用功能3.1、刷新时间3.2、查看进程安装位置3.3、过滤连接状态3.4、过滤协议类型3.5、结束进程3.6、域名解析4、实战案例4.1、判断外联IP地址是否恶意4.2、判断系统本身的端口连接
ctf.show萌新模块 web9关,这一关考察的是命令执行漏洞的利用方式,使用PHP的命令执行函数执行系统命令,读取网站根目录下的配置文件,获取flag页面中展示了部分源码,很明显是作者提示我们利用命令执行漏洞,并提示 flag 就在 config.php 文件中提交的参数中必须包含 system,exec,highlight其中一个关键字,才能使用 eval()函数执行PHP代码,我们先用 s

IIS6.0版本存在目录解析漏洞 , ,asp格式命名的文件夹,其目录下的所有文件都会被IIS当做asp文件来解析
typecho框架存在反序列化漏洞,利用此漏洞可执行任意代码
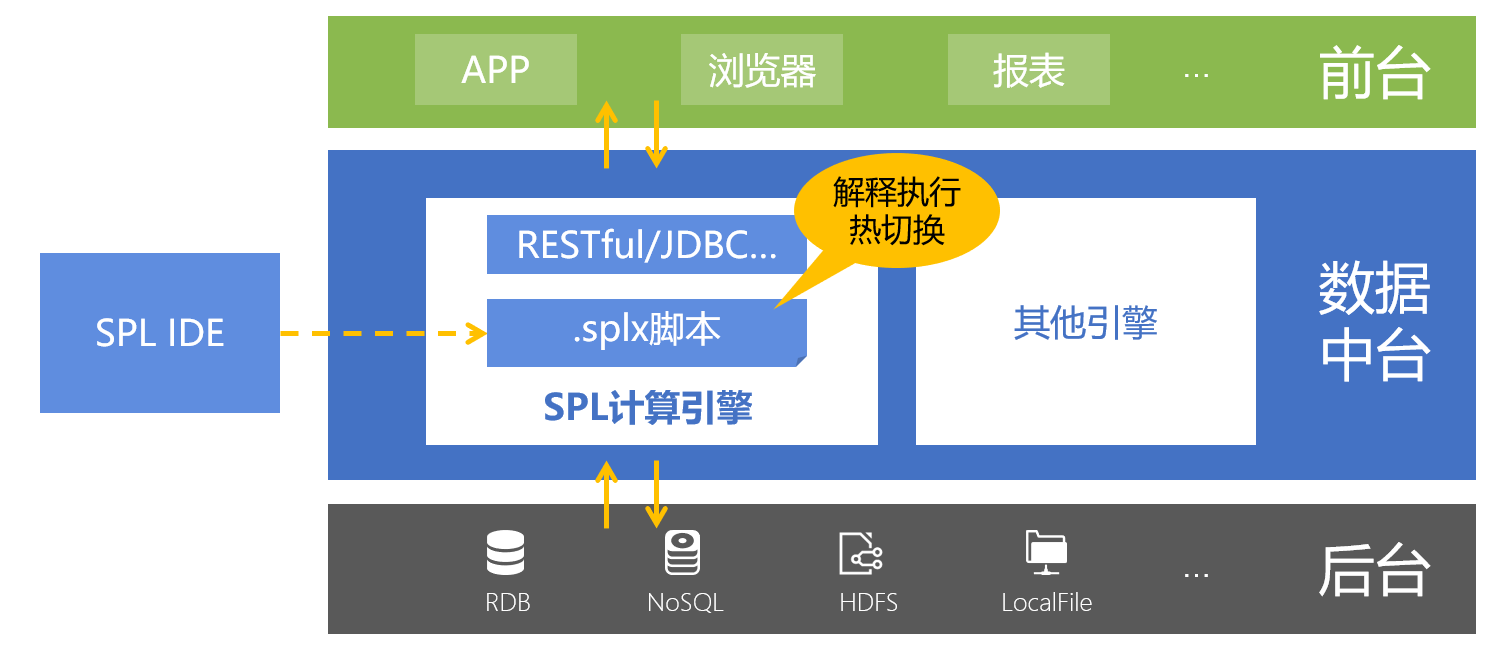
数据中台落地的关键在于计算引擎,而计算引擎需要具备独立且完备的计算能力、应对多样性数据源的开放性、开发的高效性以应对不停变化的前台需求,还能支持热切换以确保中台持续提供服务。从这些方面来看,SPL的确是数据中台计算引擎的不二之选。
ctf.show萌新模块 web10关,这一关考察的是命令执行漏洞的利用,闯关者需要知道3个以上PHP命令执行函数的使用,推荐使用passthru()页面中展示了部分源码,并提示我们 flag 在 config.php 文件中源码中过滤了 system,exec,highlight 这三个常用的PHP命令执行函数,绕过过滤条件就可以使用 eval() 函数执行PHP代码了,我们使用其他的命令执行函
ctf.show萌新模块 web11关, 这一关考察的是命令执行漏洞的利用, 源码中过滤了一部分命令执行函数和文件查看的命令, 推荐使用 passthru()函数配合 more命令获取敏感文件中的flag页面中展示了一部分源码, 并提示flag就在 config.php文件中源码过滤了参数中的 system, exec, highlight, cat 等关键字, 我们使用passthru()函数来
朴素贝叶斯法(Naive Bayes model 简称 NBM )是基于「贝叶斯定理」与「特征条件独立假设」的分类方法。
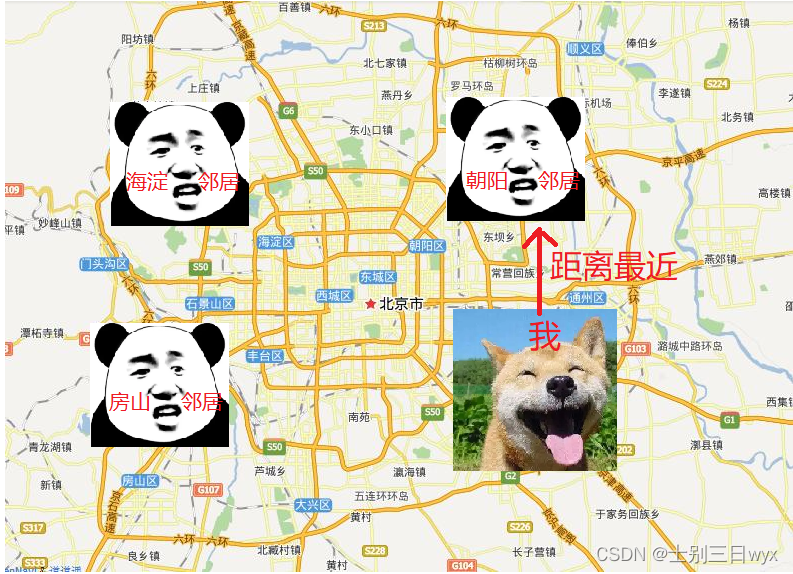
K-近邻算法的核心思想是根据「邻居」来「推断」你的类别。
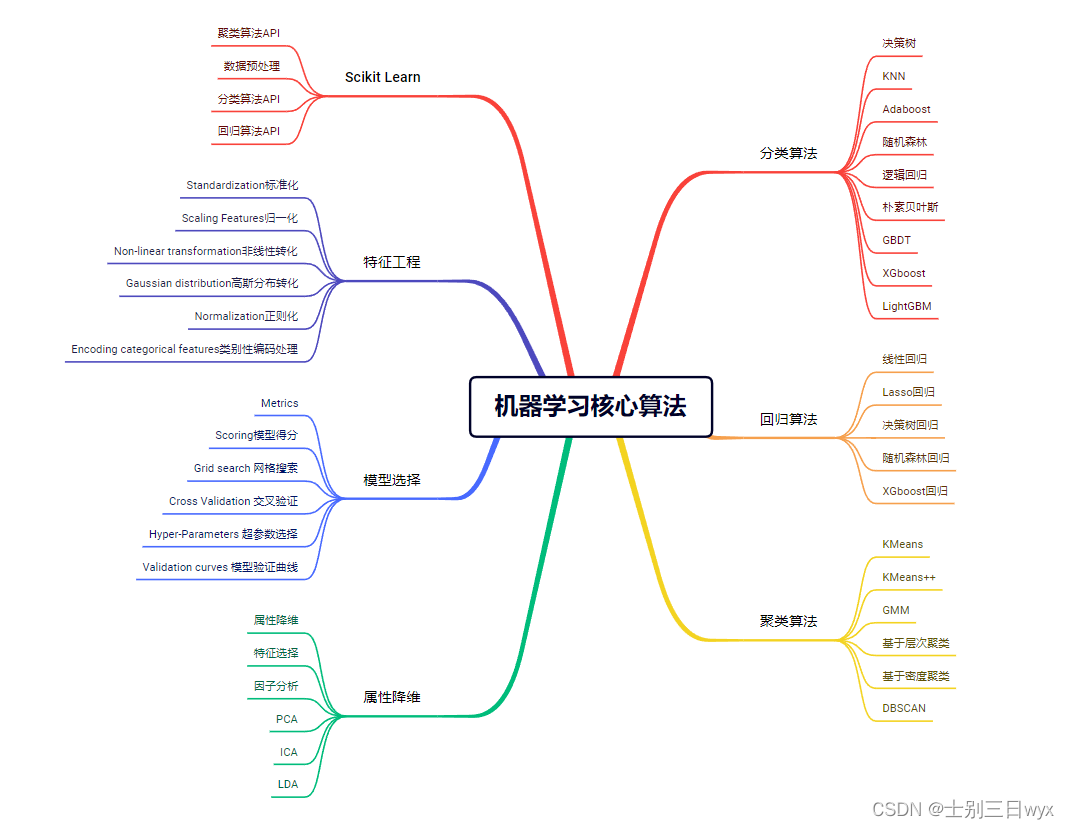
网格搜索也叫超「参数搜索」,比如K-近邻算法的K值需要手动指定参数,这种参数就叫超参数。网格搜索通过预设几组超参数组合,每组超参数都用交叉验证进行评估,从而选出「最优」的参数组合来建立模型。sklearn 模块 GridSearchCV 很好的实现了网格搜索,它可以自动调参,只要把参数输进去,就能给出最优的结果和参数。