- @m0_46699477


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
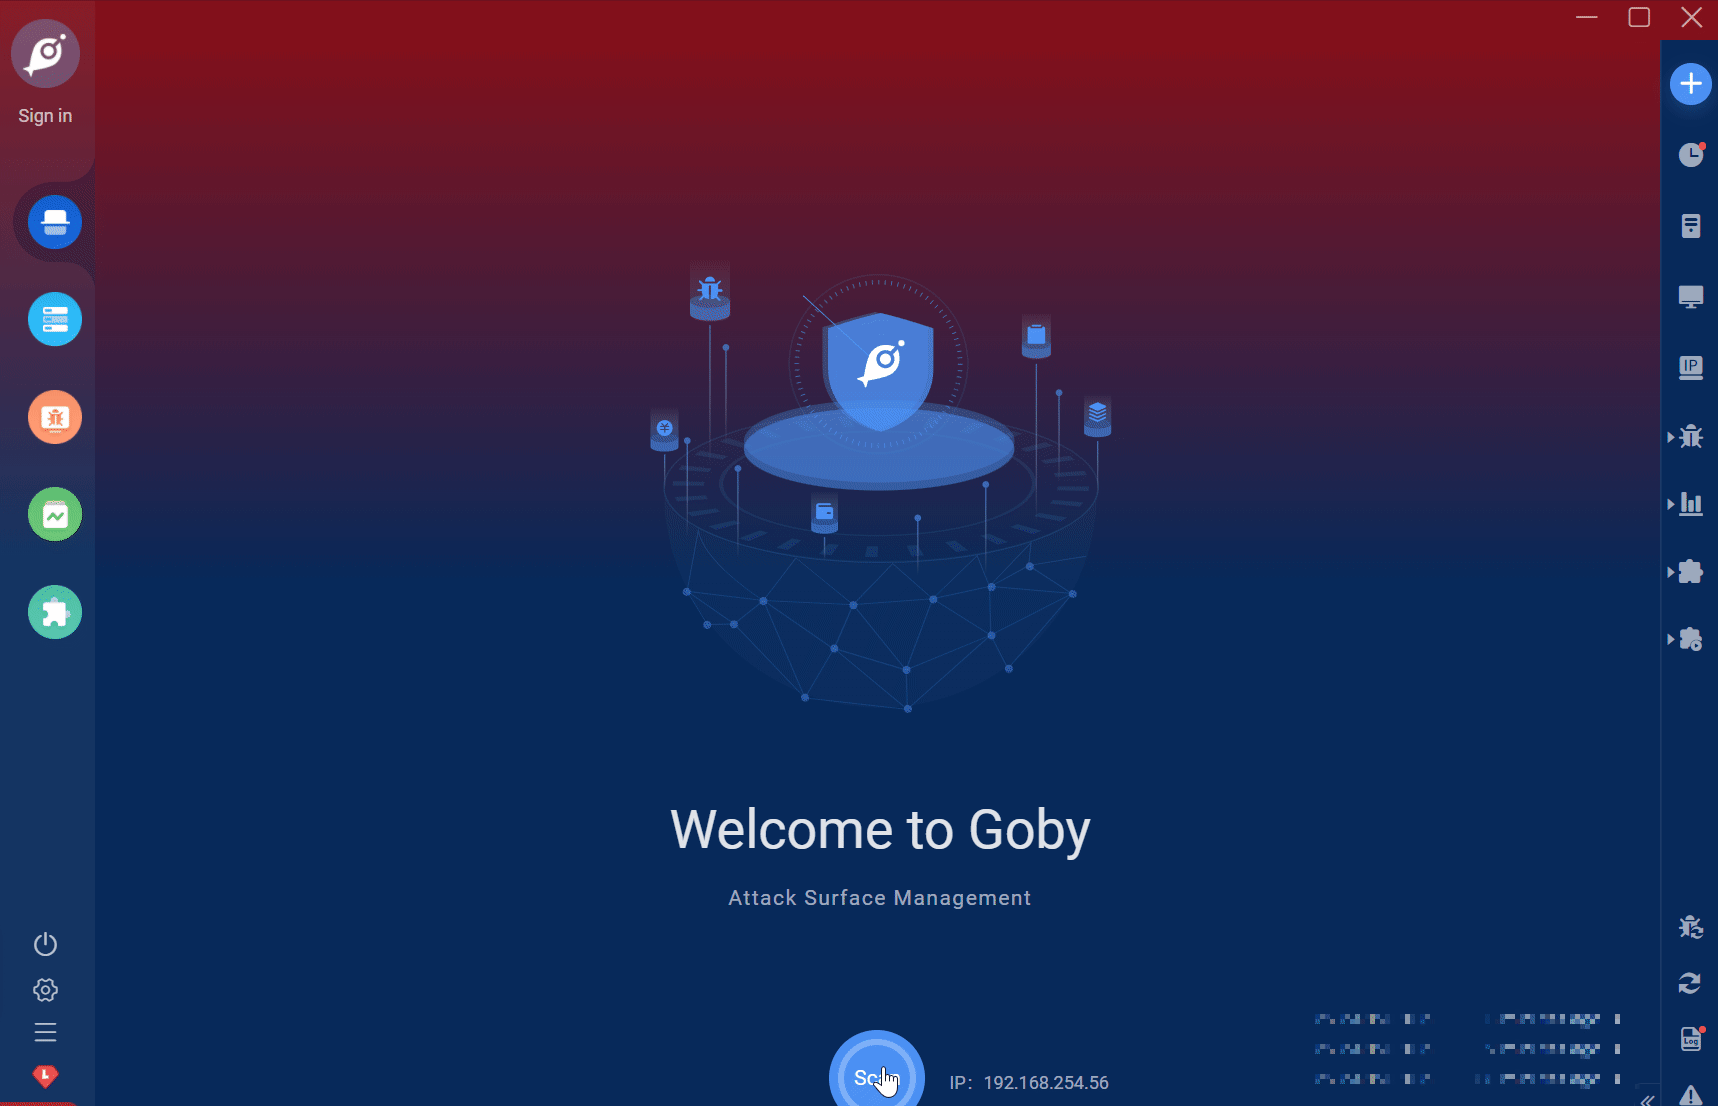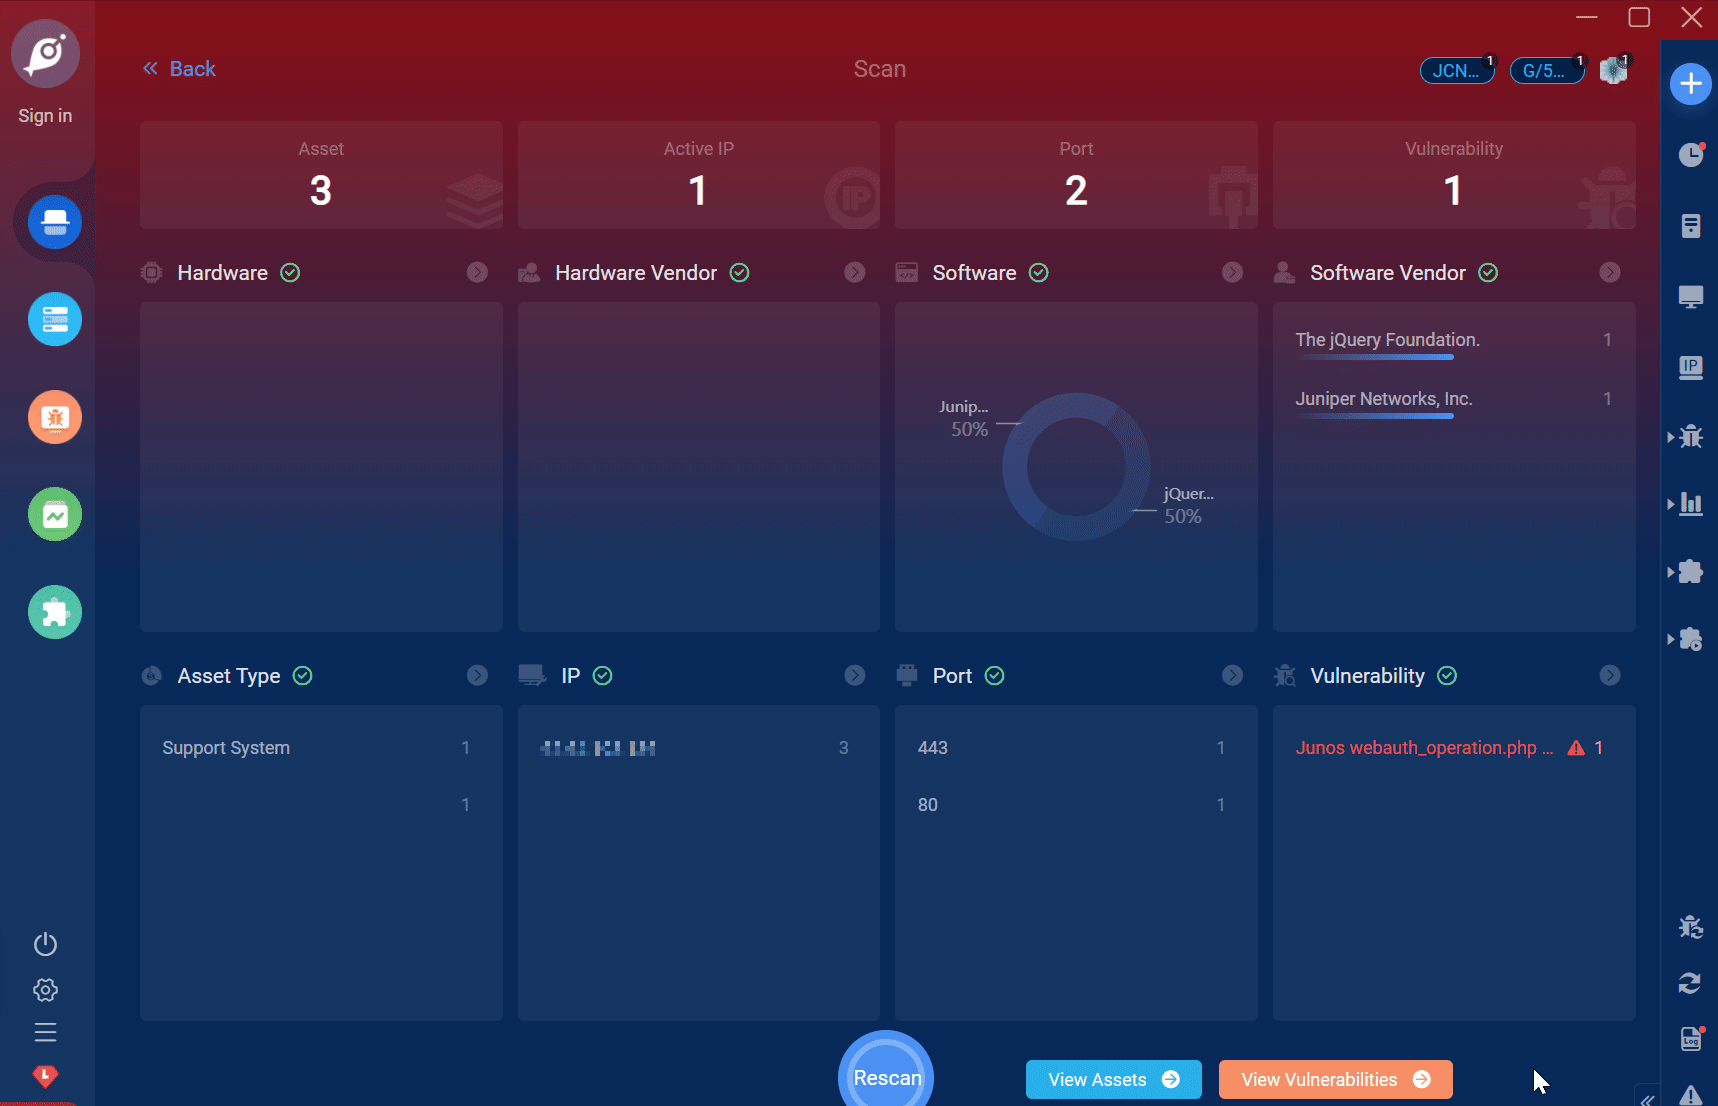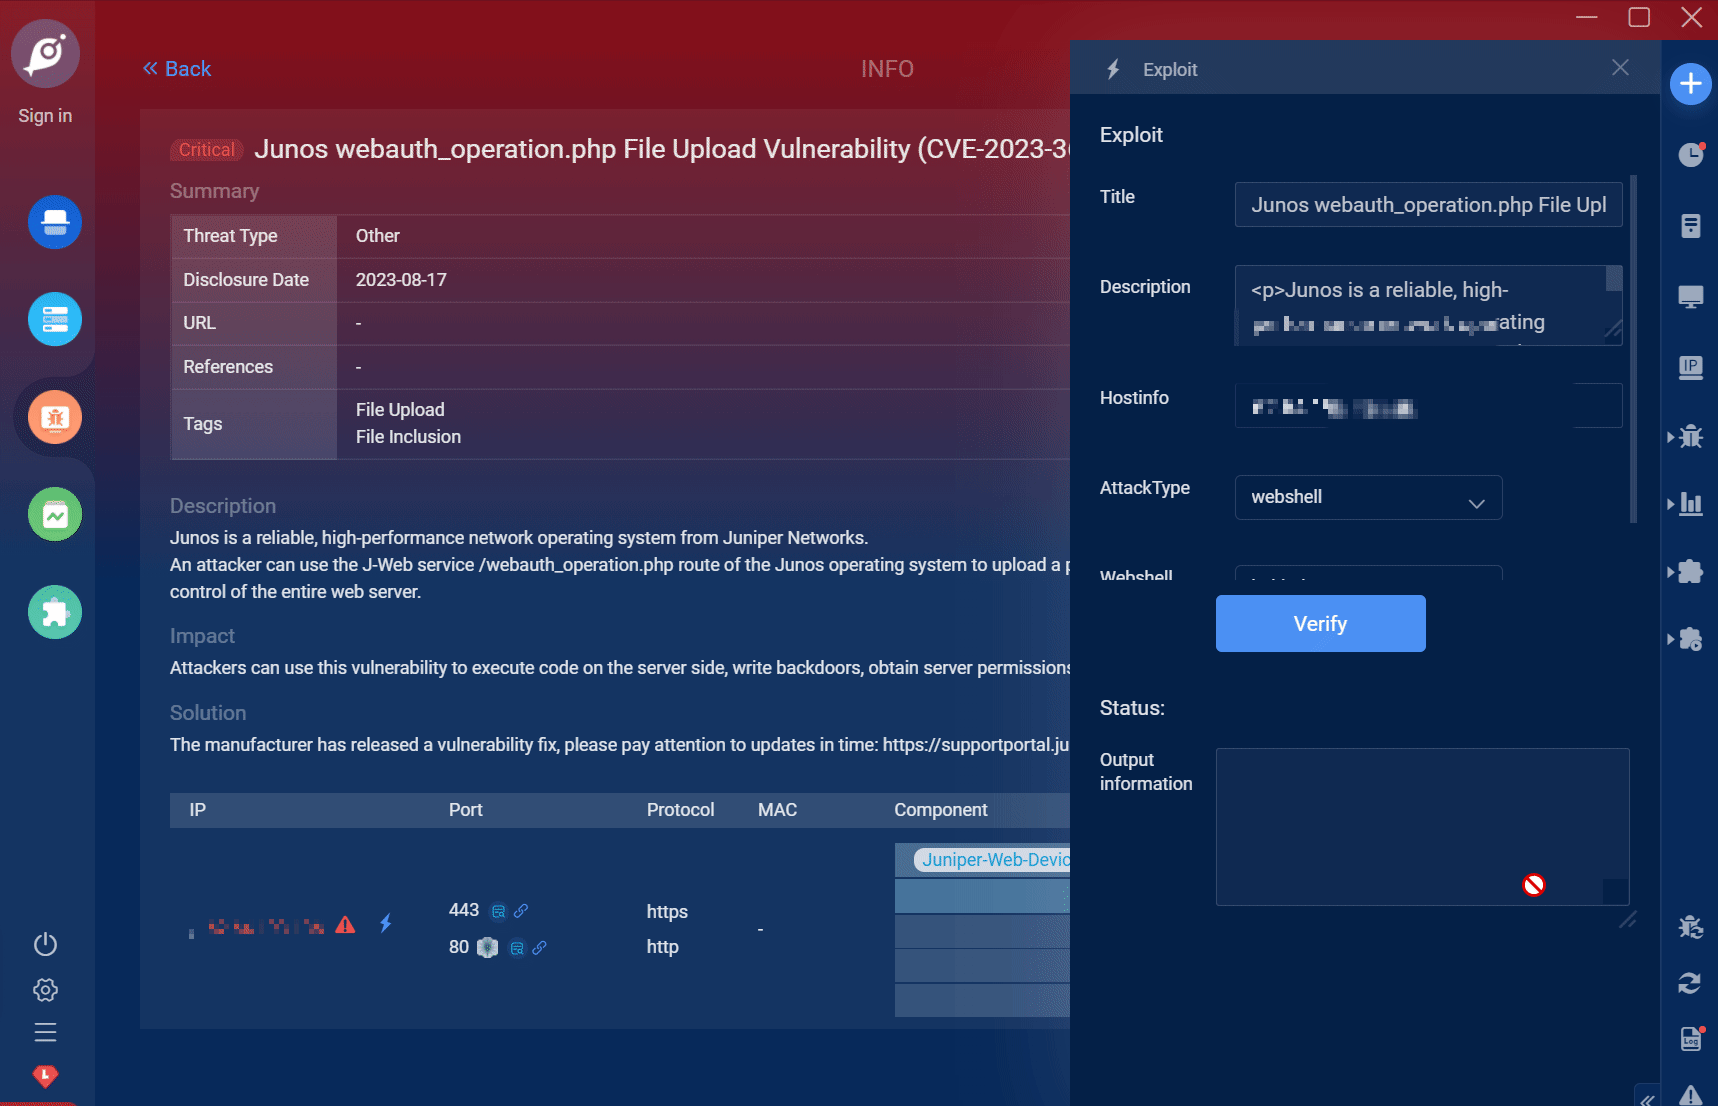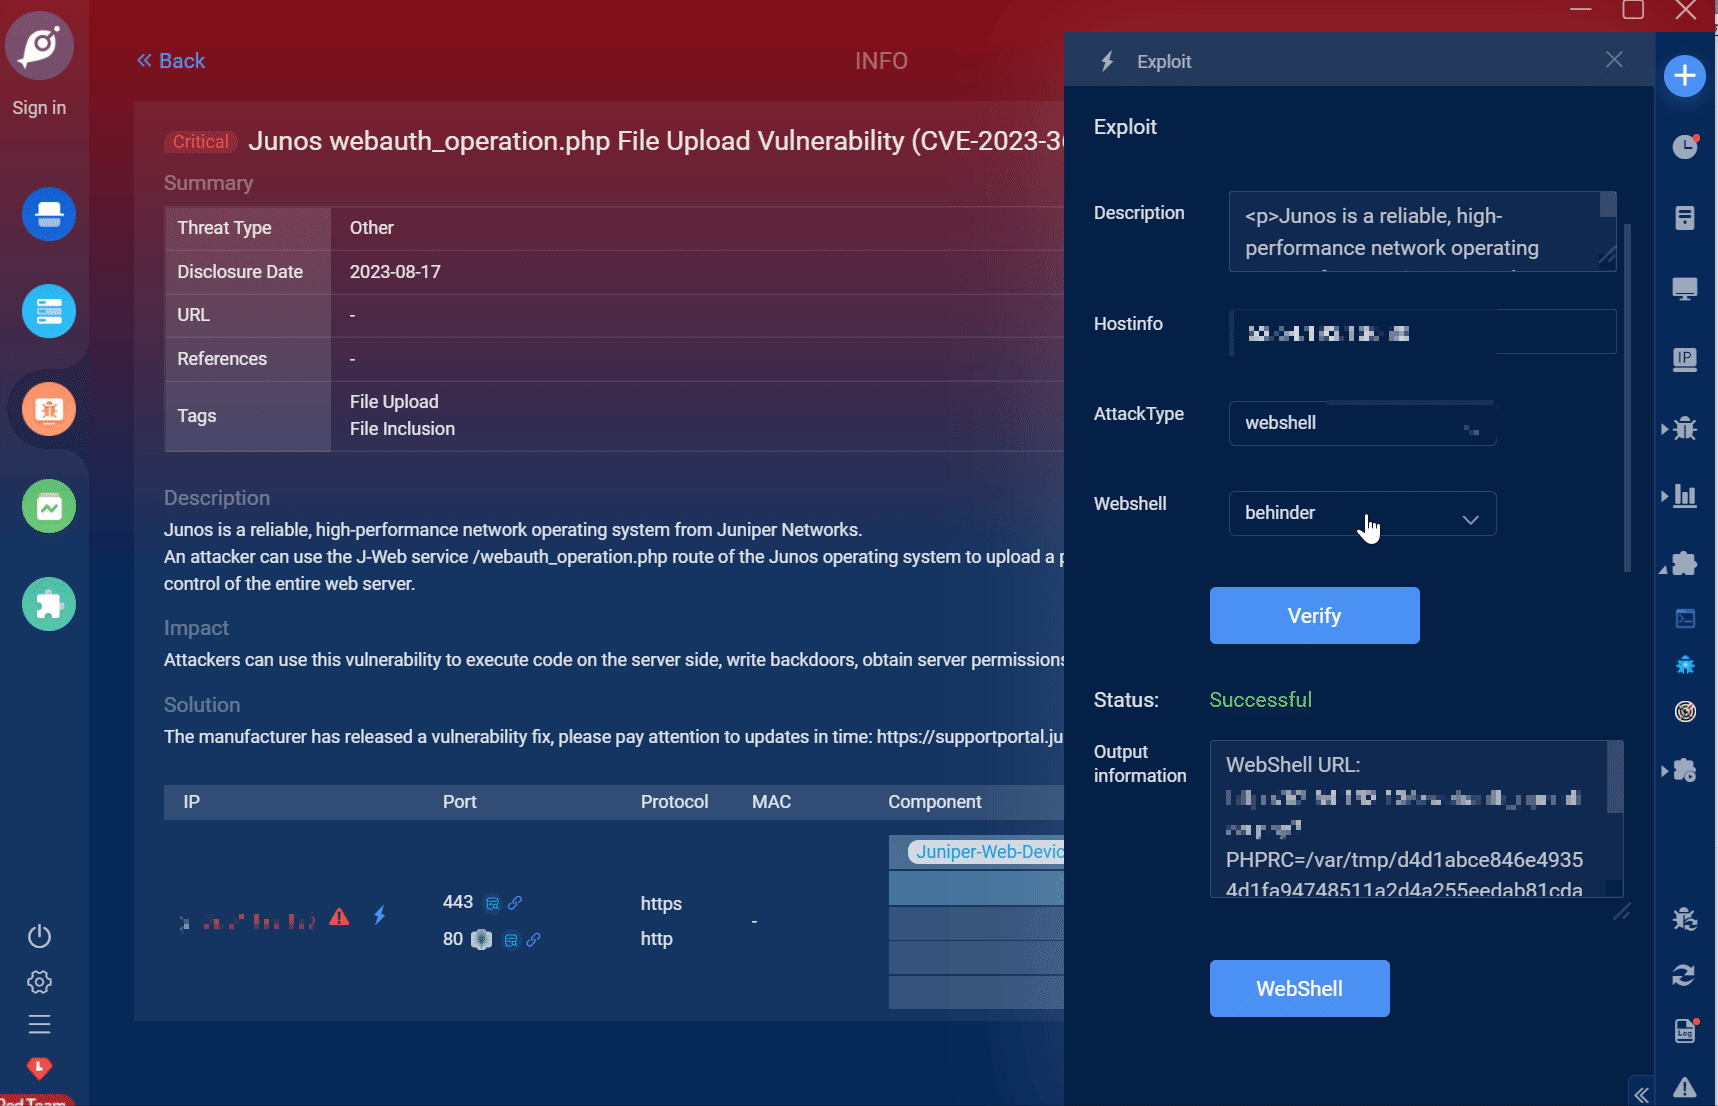
Junos 是 Juniper Networks 生产的一款可靠的高性能网络操作系统。攻击者可利用 Junos 操作系统的 J-Web 服务 /webauth_operation.php 路由上传 php webshell,通过?PHPRC 参数进行包含,进入控制整个 web 服务器。
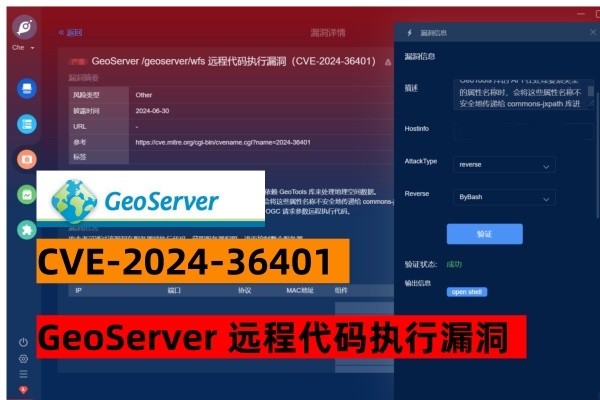
GeoSverver 远程代码执行漏洞 CVE-2024-36401:GeoSverver Tools 库的 API 在处理要素类型的属性名称时,会将这些属性名称不安全地传递给 commons-jxpath 库进行解析,由于 commons-jxpath 库在解析 XPath 表达式时可以执行任意代码,从而导致未经身份验证的用户能够利用特定的 OGC 请求参数远程执行代码。
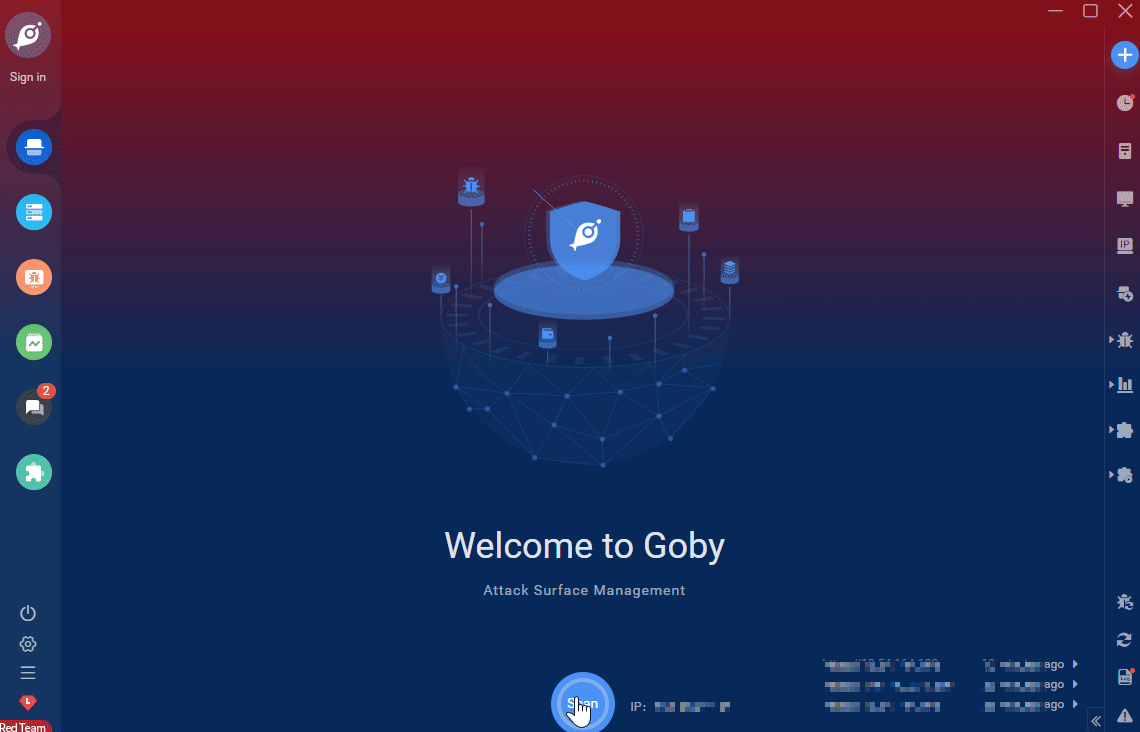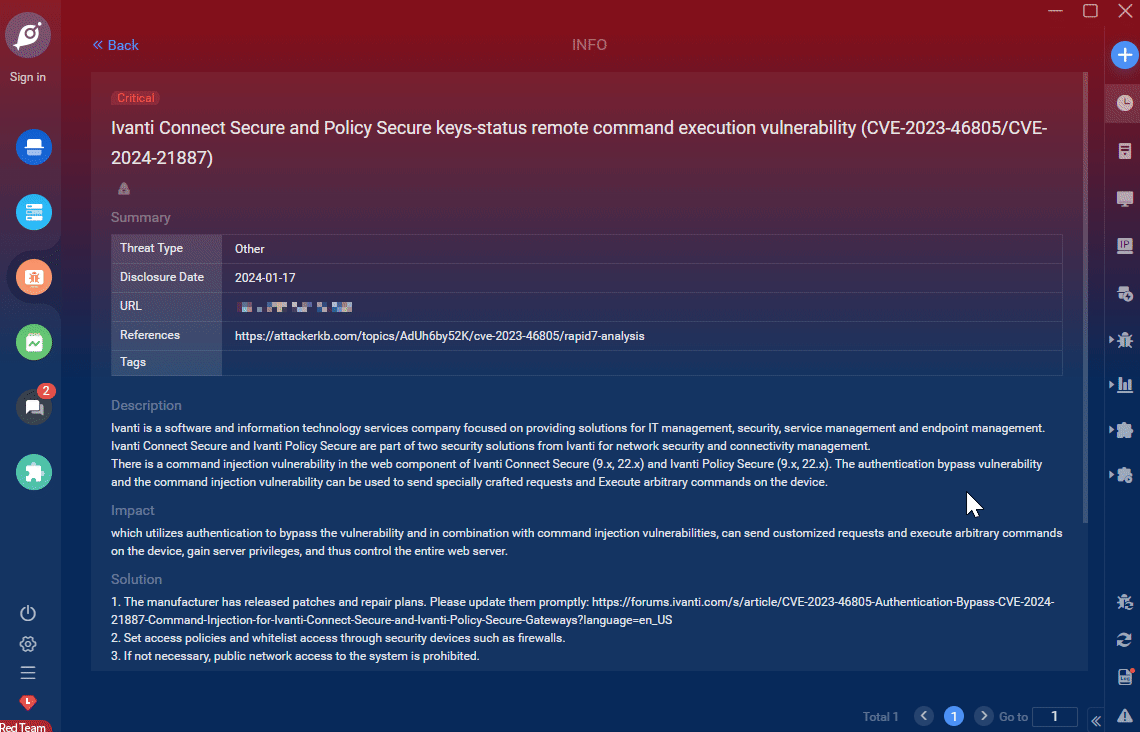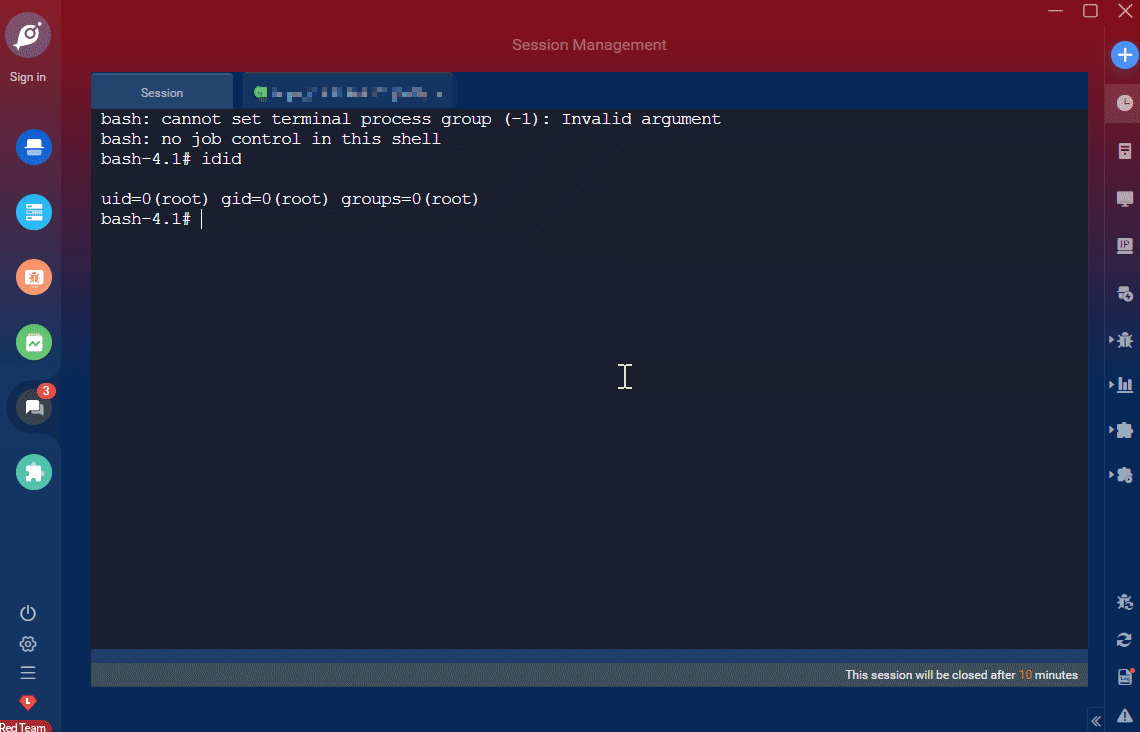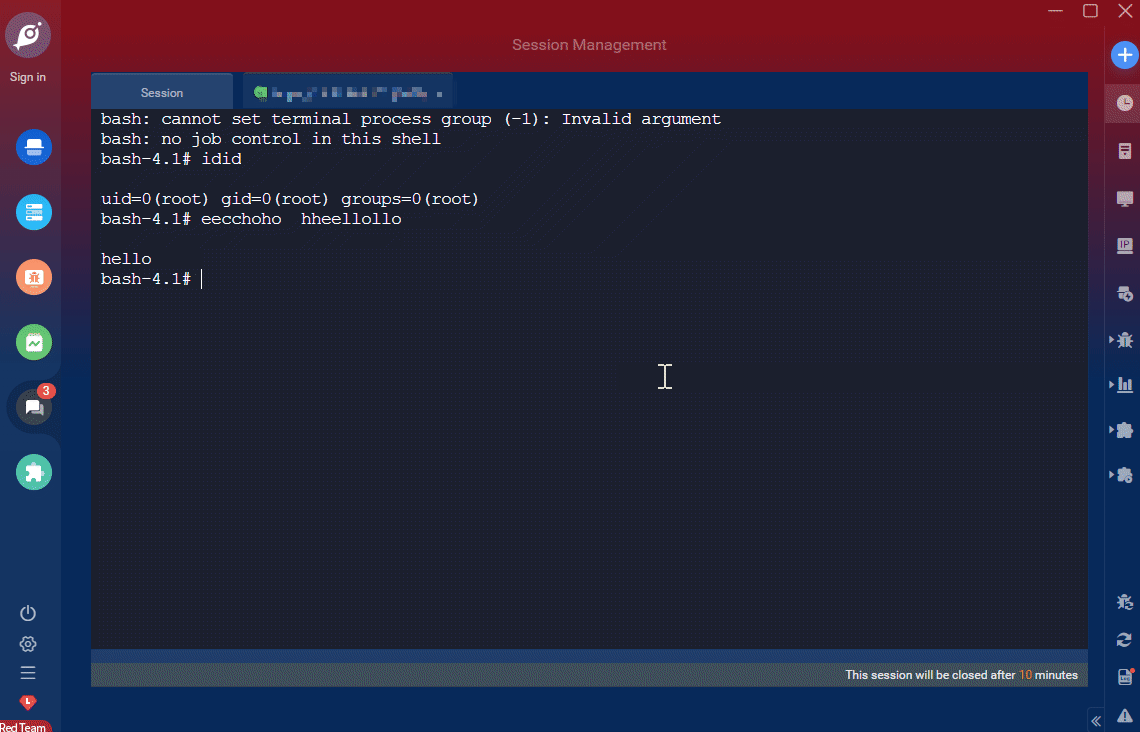
Ivanti 是一家软件和信息技术服务公司,专注于提供用于 IT 管理、安全、服务管理和终端管理等方面的解决方案。Ivanti Connect Secure 和 Ivanti Policy Secure 是 Ivanti 公司提供的两个安全性解决方案的组成部分,主要用于网络安全和连接性管理。
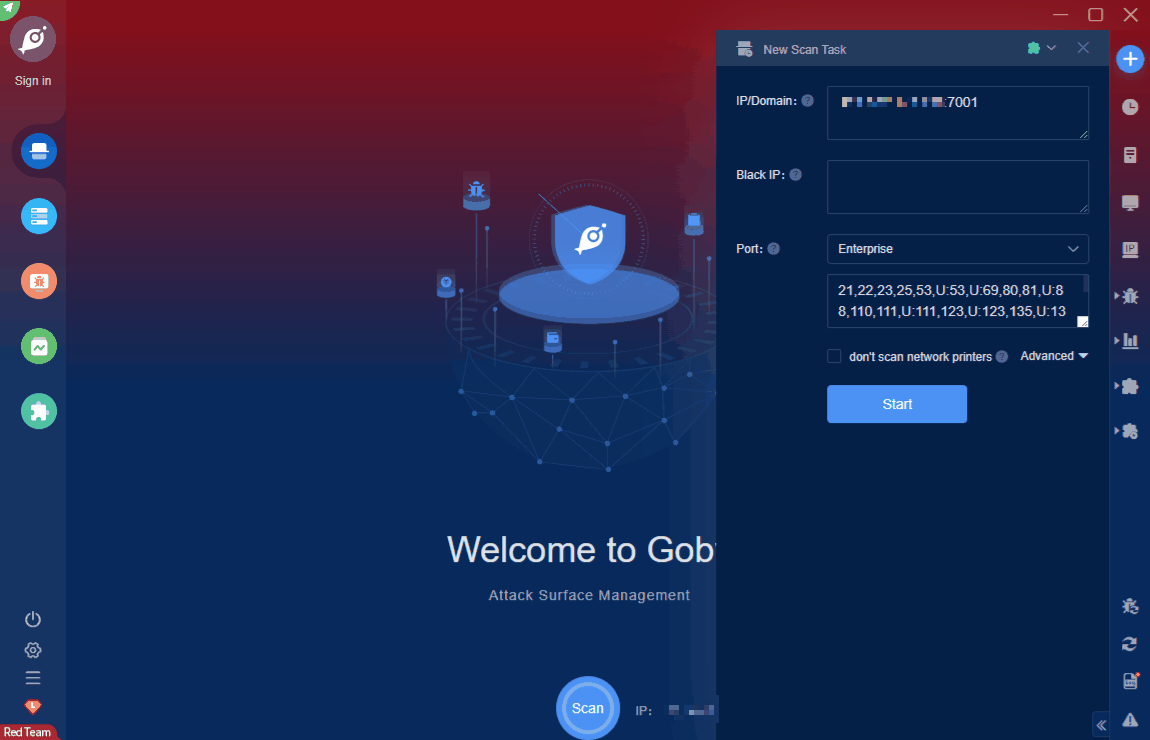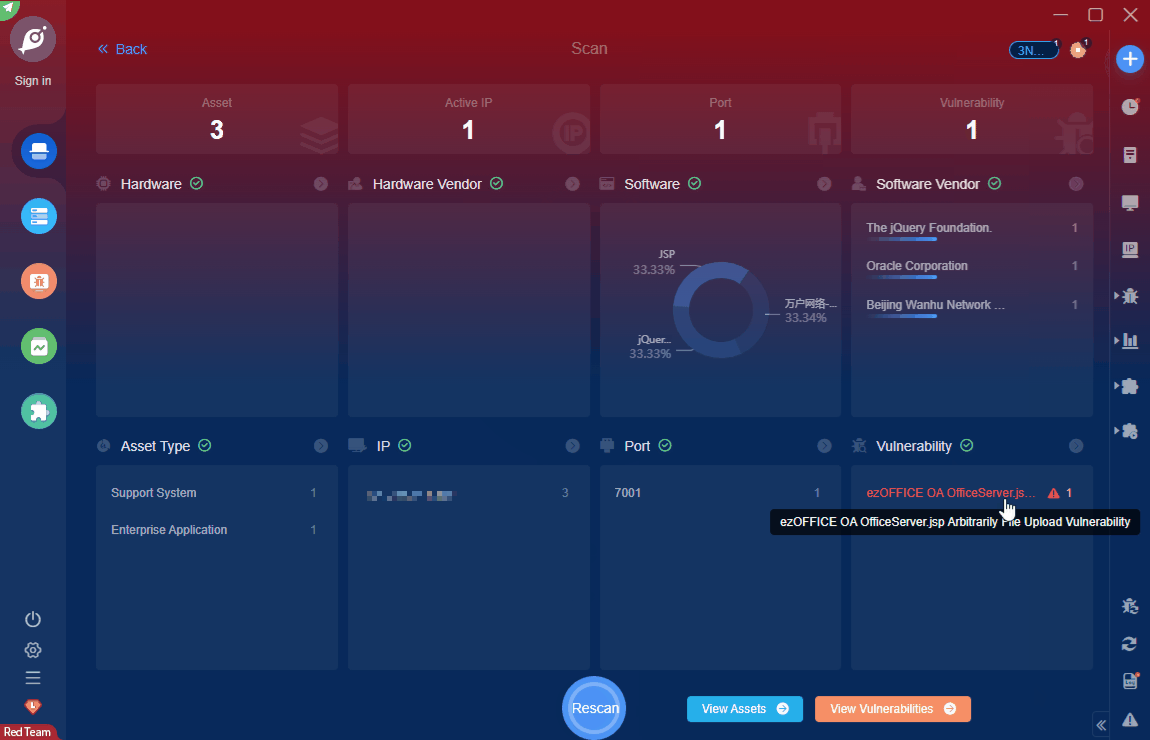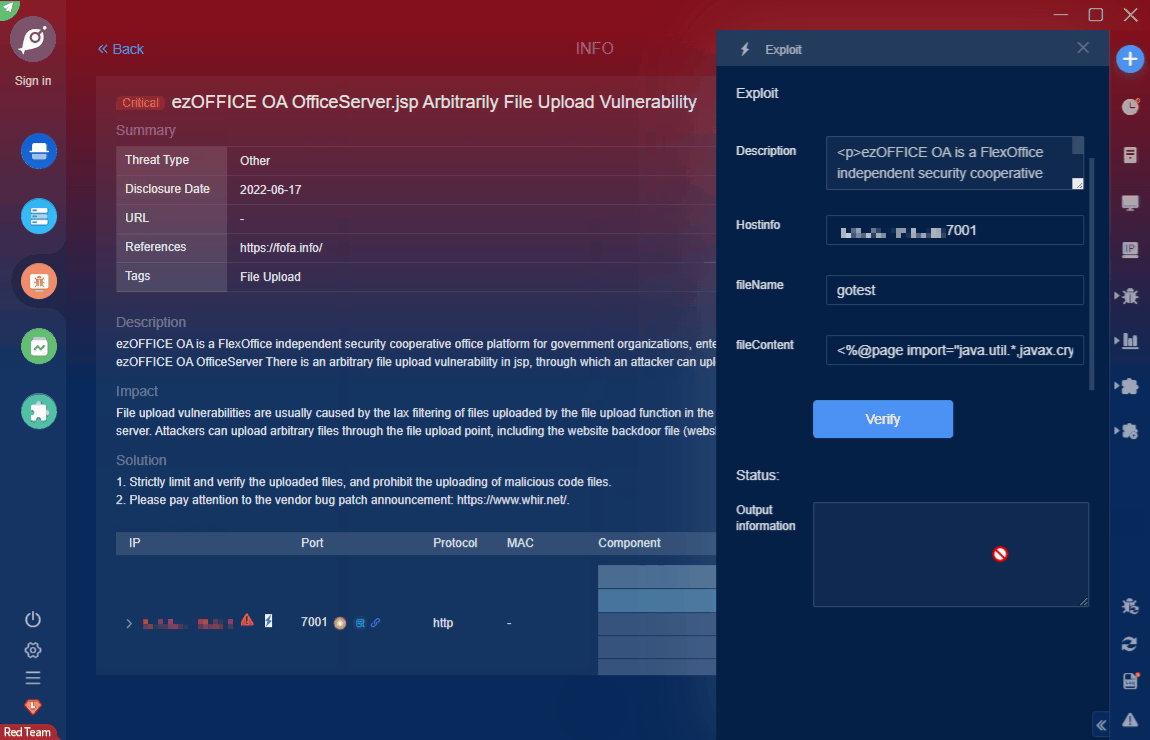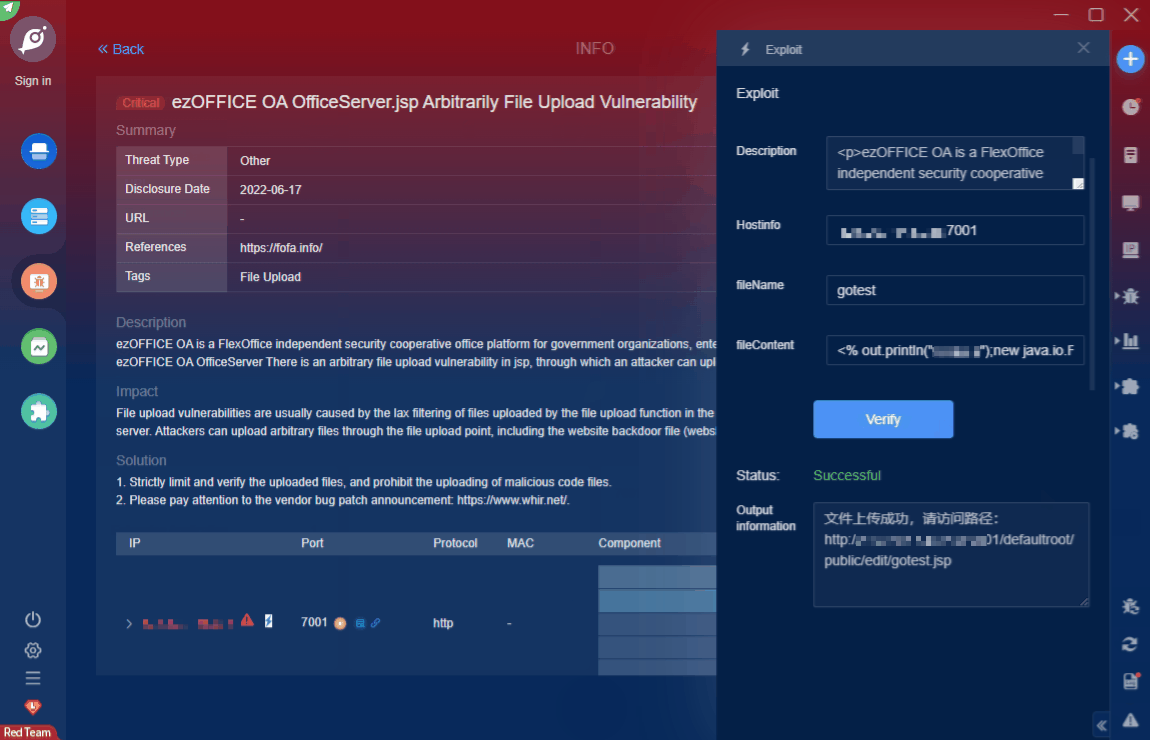
ezOFFICE OA是面向政府机关、企事业单位的FlexOffice独立安全协同办公平台。ezOFFICE OA OfficeServer jsp存在任意文件上传漏洞,攻击者可通过该漏洞上传任意文件控制整个服务器。
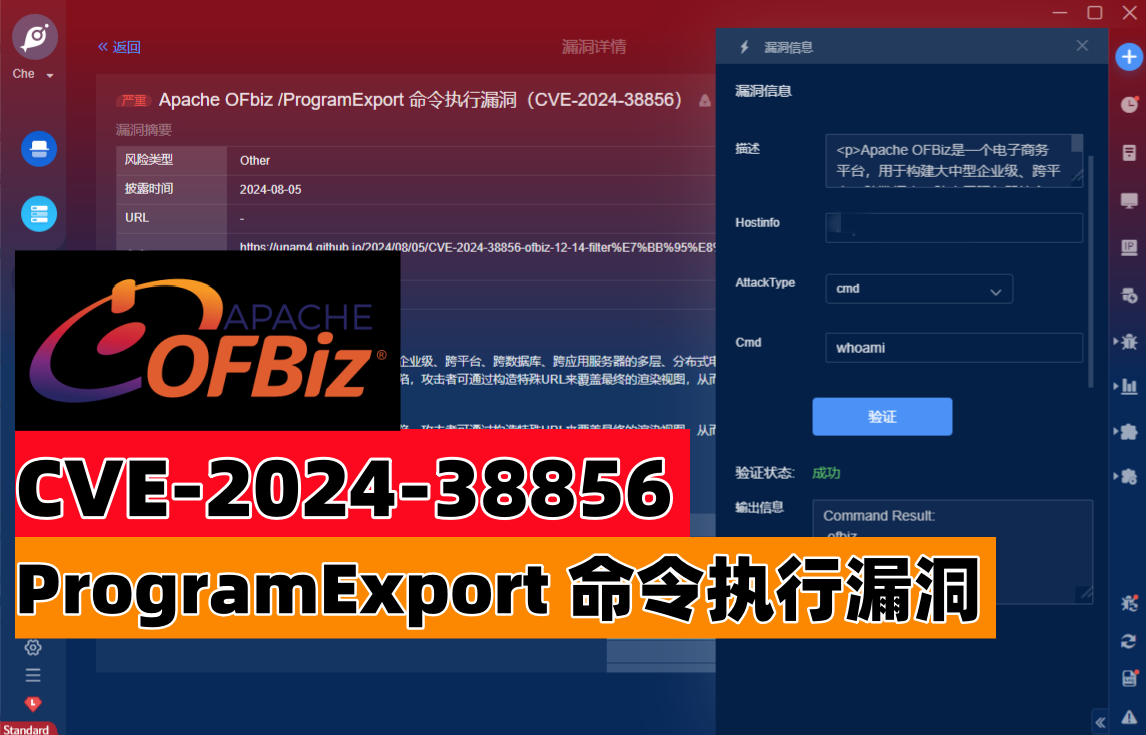
CVE-2024-38856,Apache OFBiz在处理view视图渲染的时候存在逻辑缺陷,攻击者可通过构造特殊URL来覆盖最终的渲染视图,从而执行任意代码。
摘要:Oracle Identity Manager存在高风险命令执行漏洞(CVE-2025-61757),影响12.2.1.4.0和14.1.2.1.0版本。攻击者可通过/api/v1/applications/groovyscriptstatus;.wadl接口绕过认证并执行任意代码,已出现野外利用。建议立即升级并限制接口访问,启用严格输入验证。使用FOFA语句"title='Ora
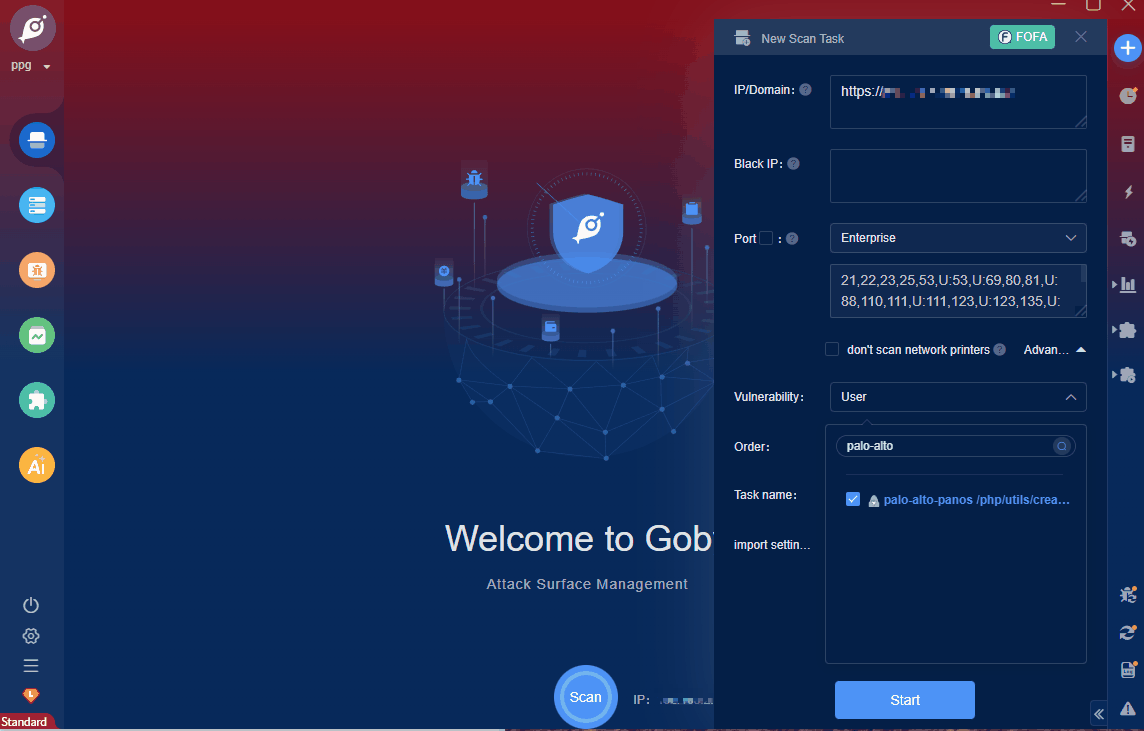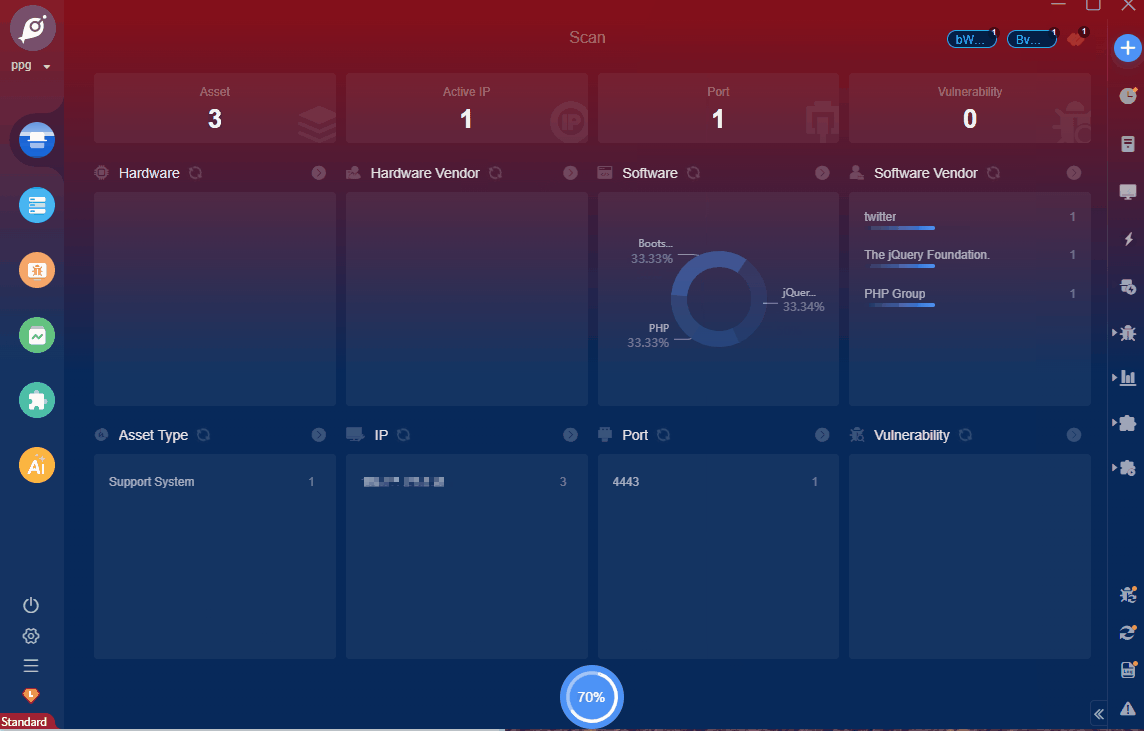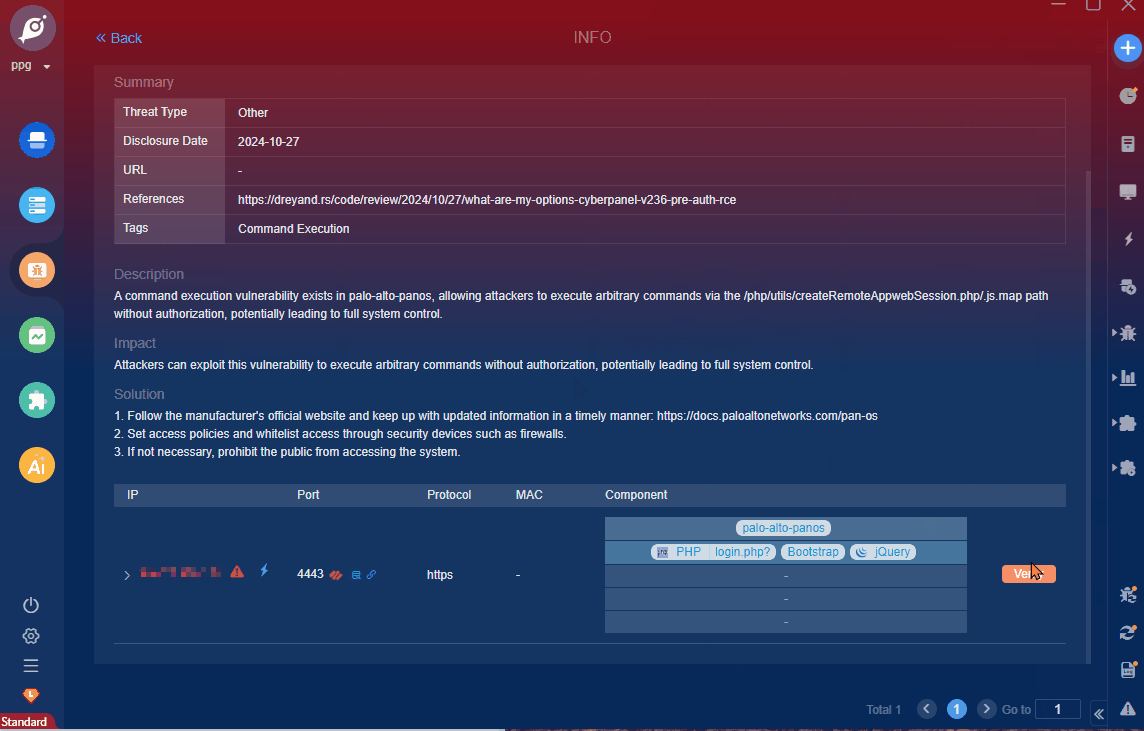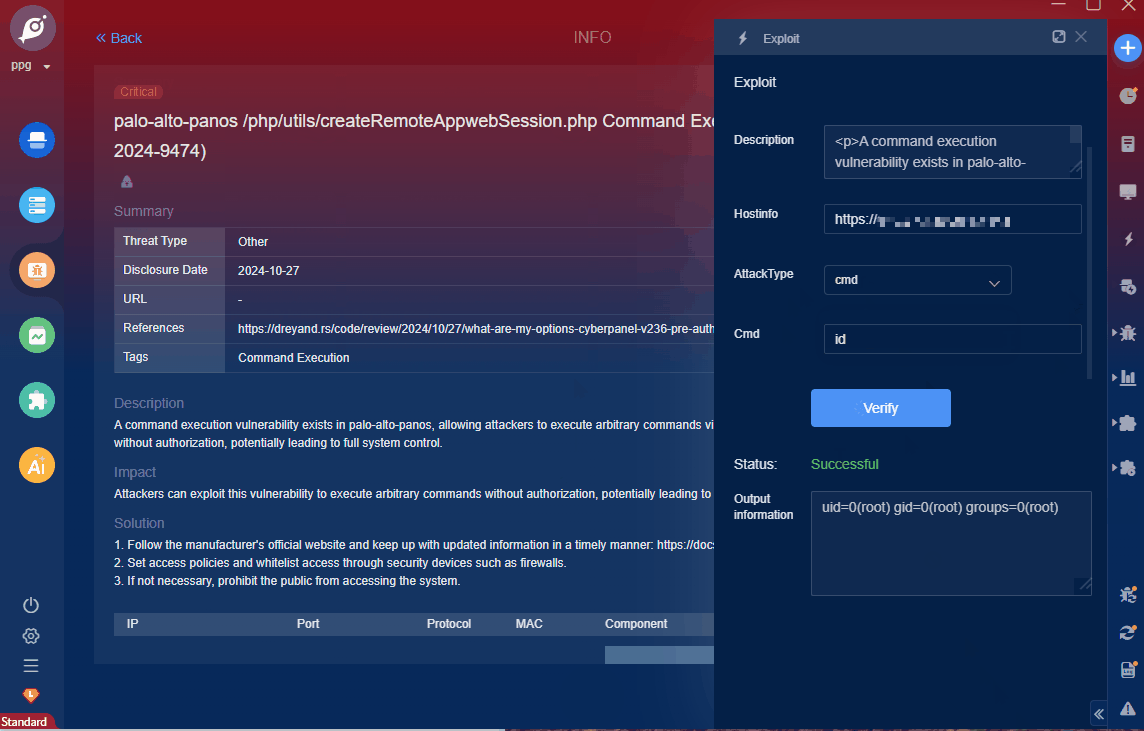
palo-alto-panos 存在一个命令执行漏洞,攻击者可以利用 /php/utils/createRemoteAppwebSession.php/ .js.map 路径在未经授权的情况下执行任意命令,从而可能导致系统被完全控制。
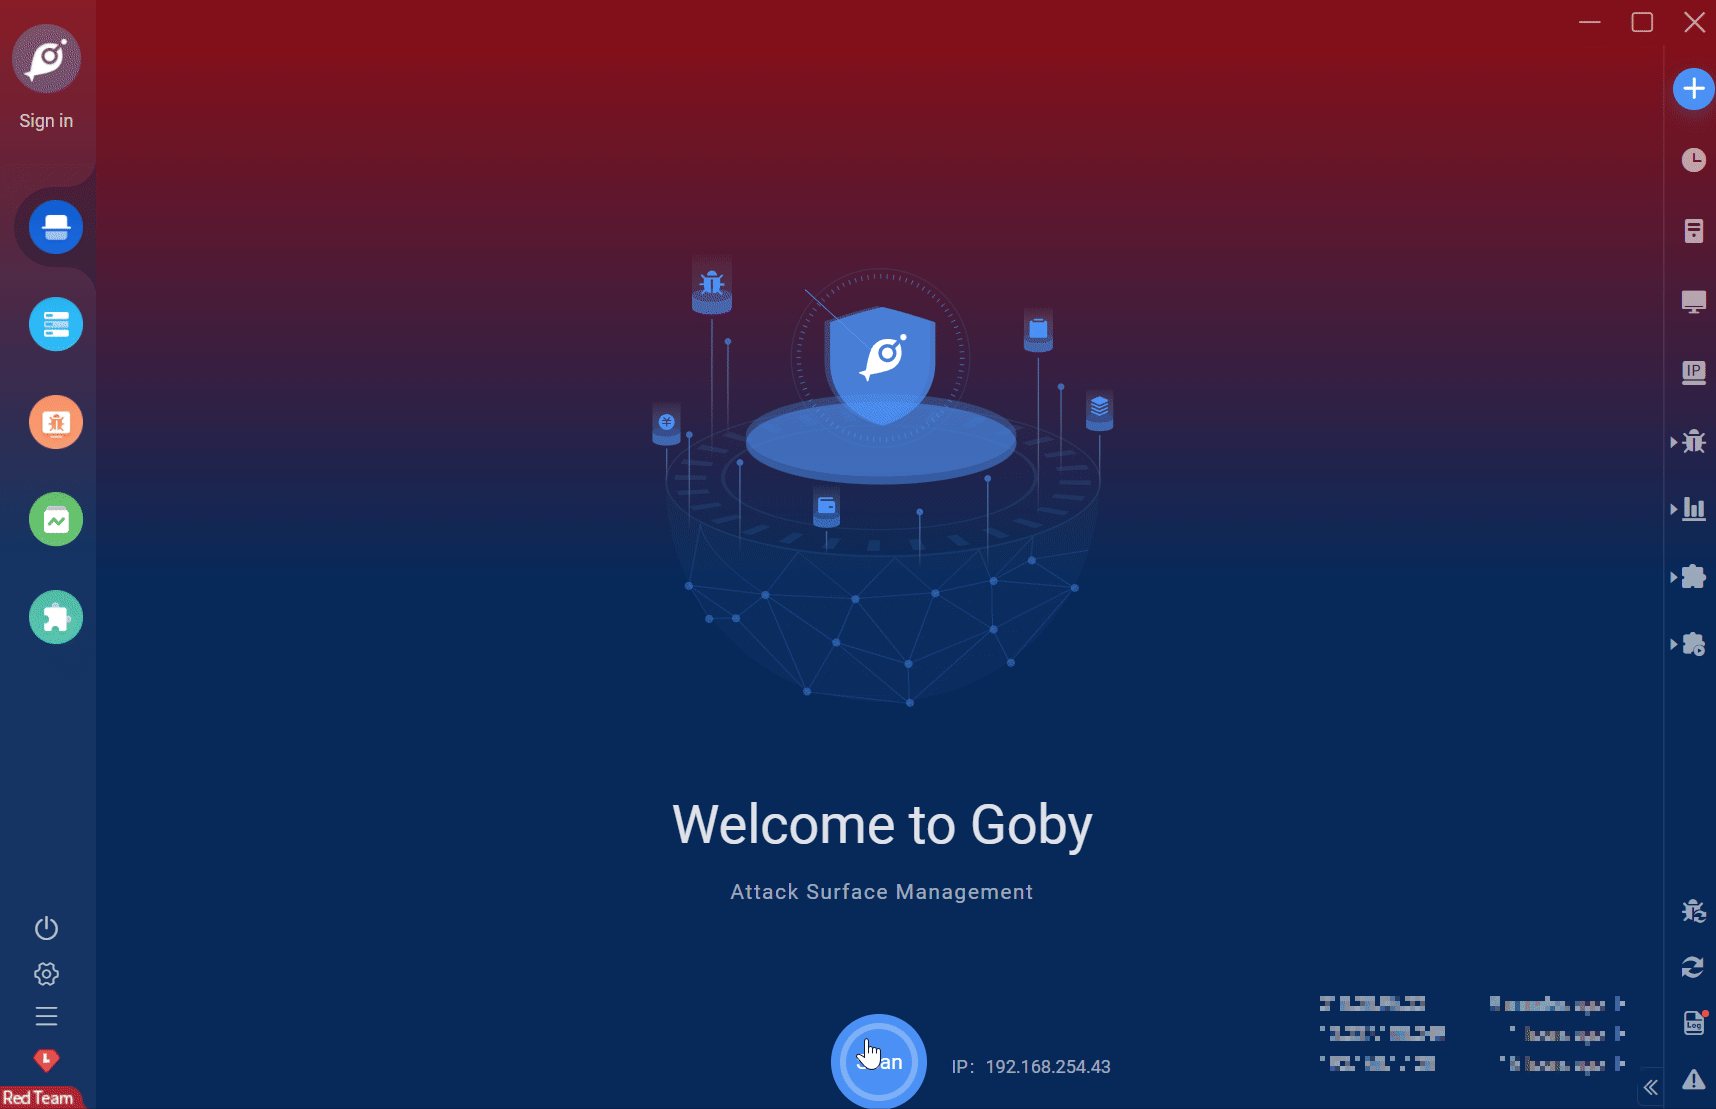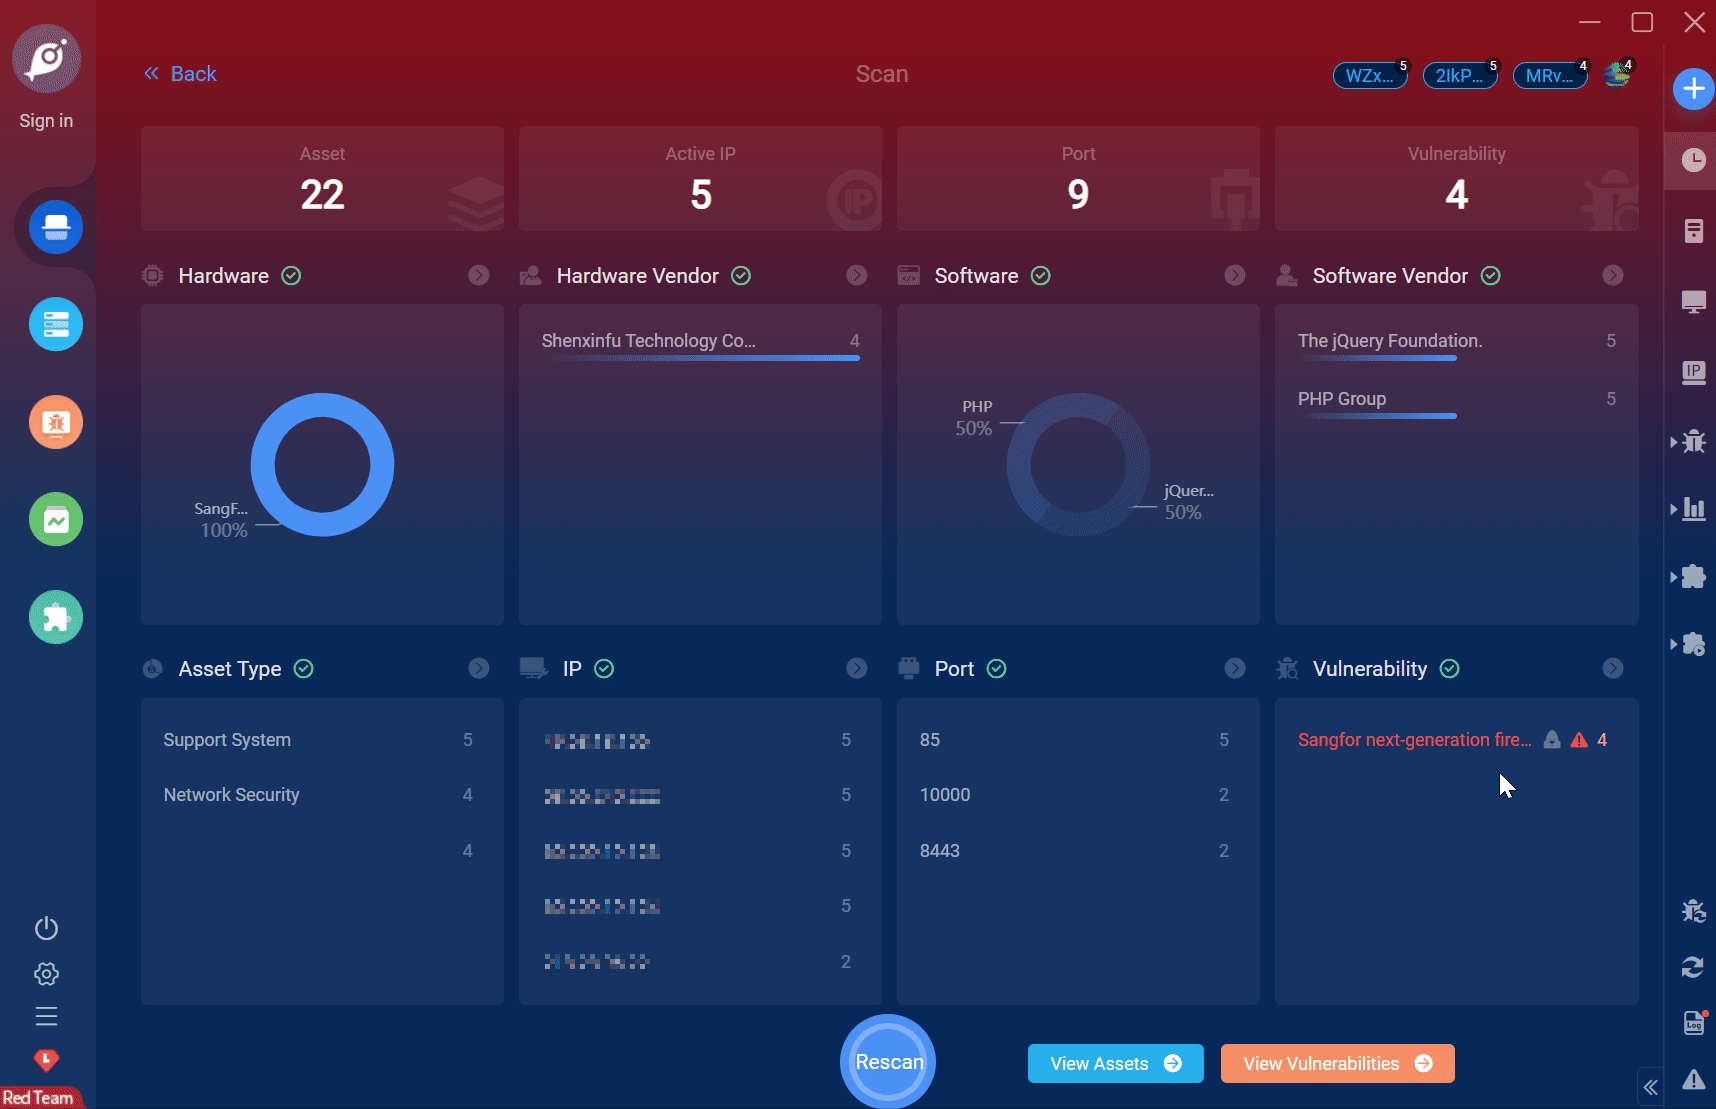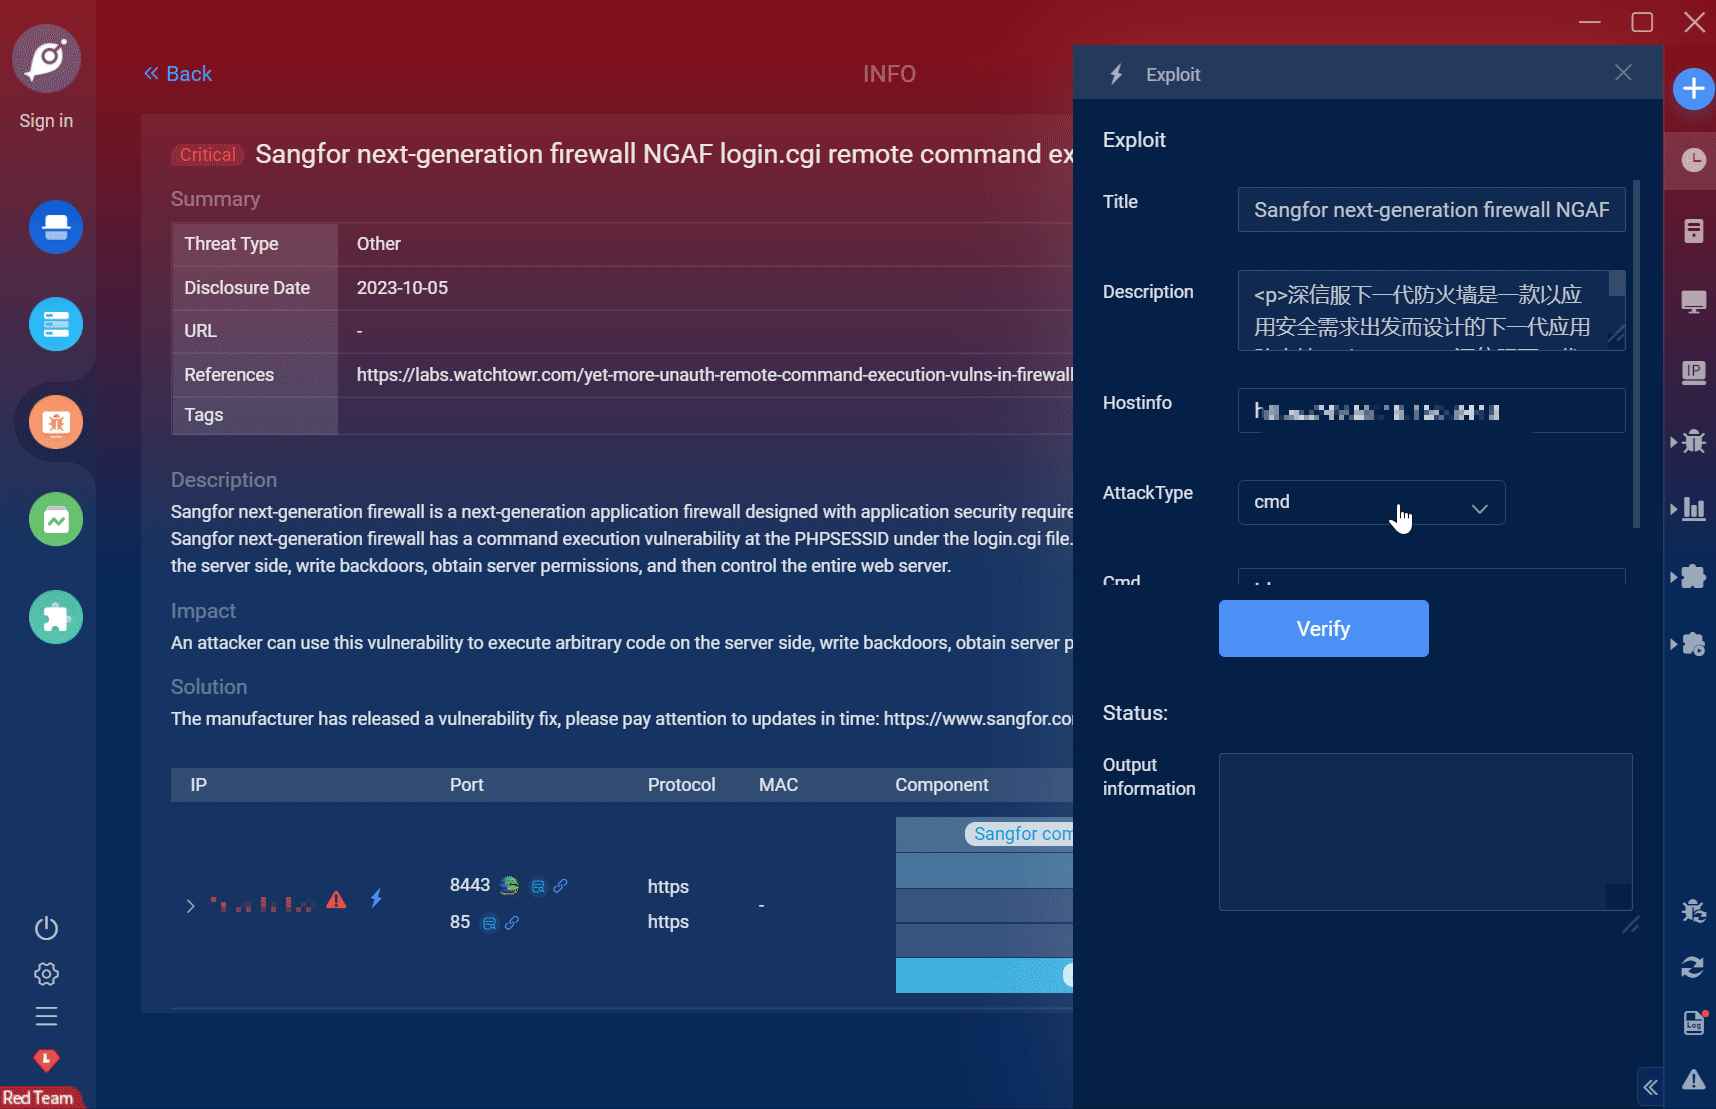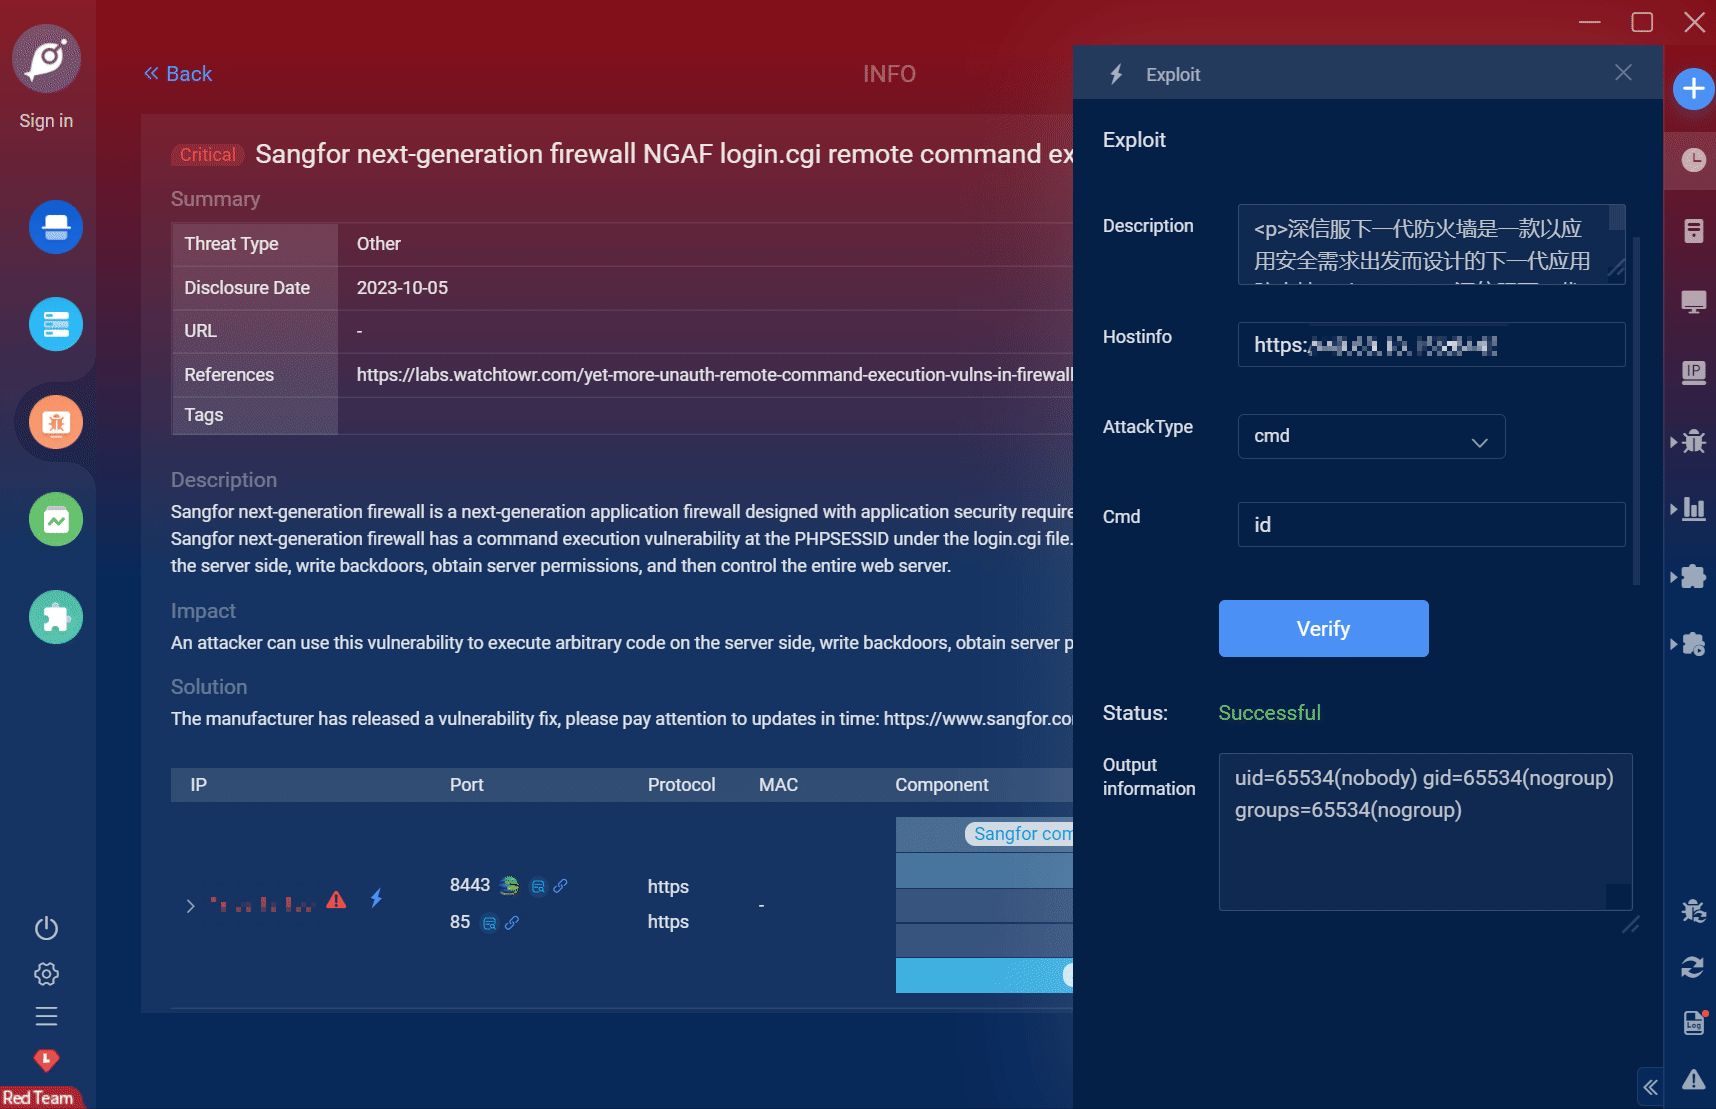
深信服下一代防火墙是一款以应用安全需求出发而设计的下一代应用防火墙。深信服下一代防火墙在 login.cgi 路径下,PHPSESSID 处存在命令执行漏洞。攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个web服务器。
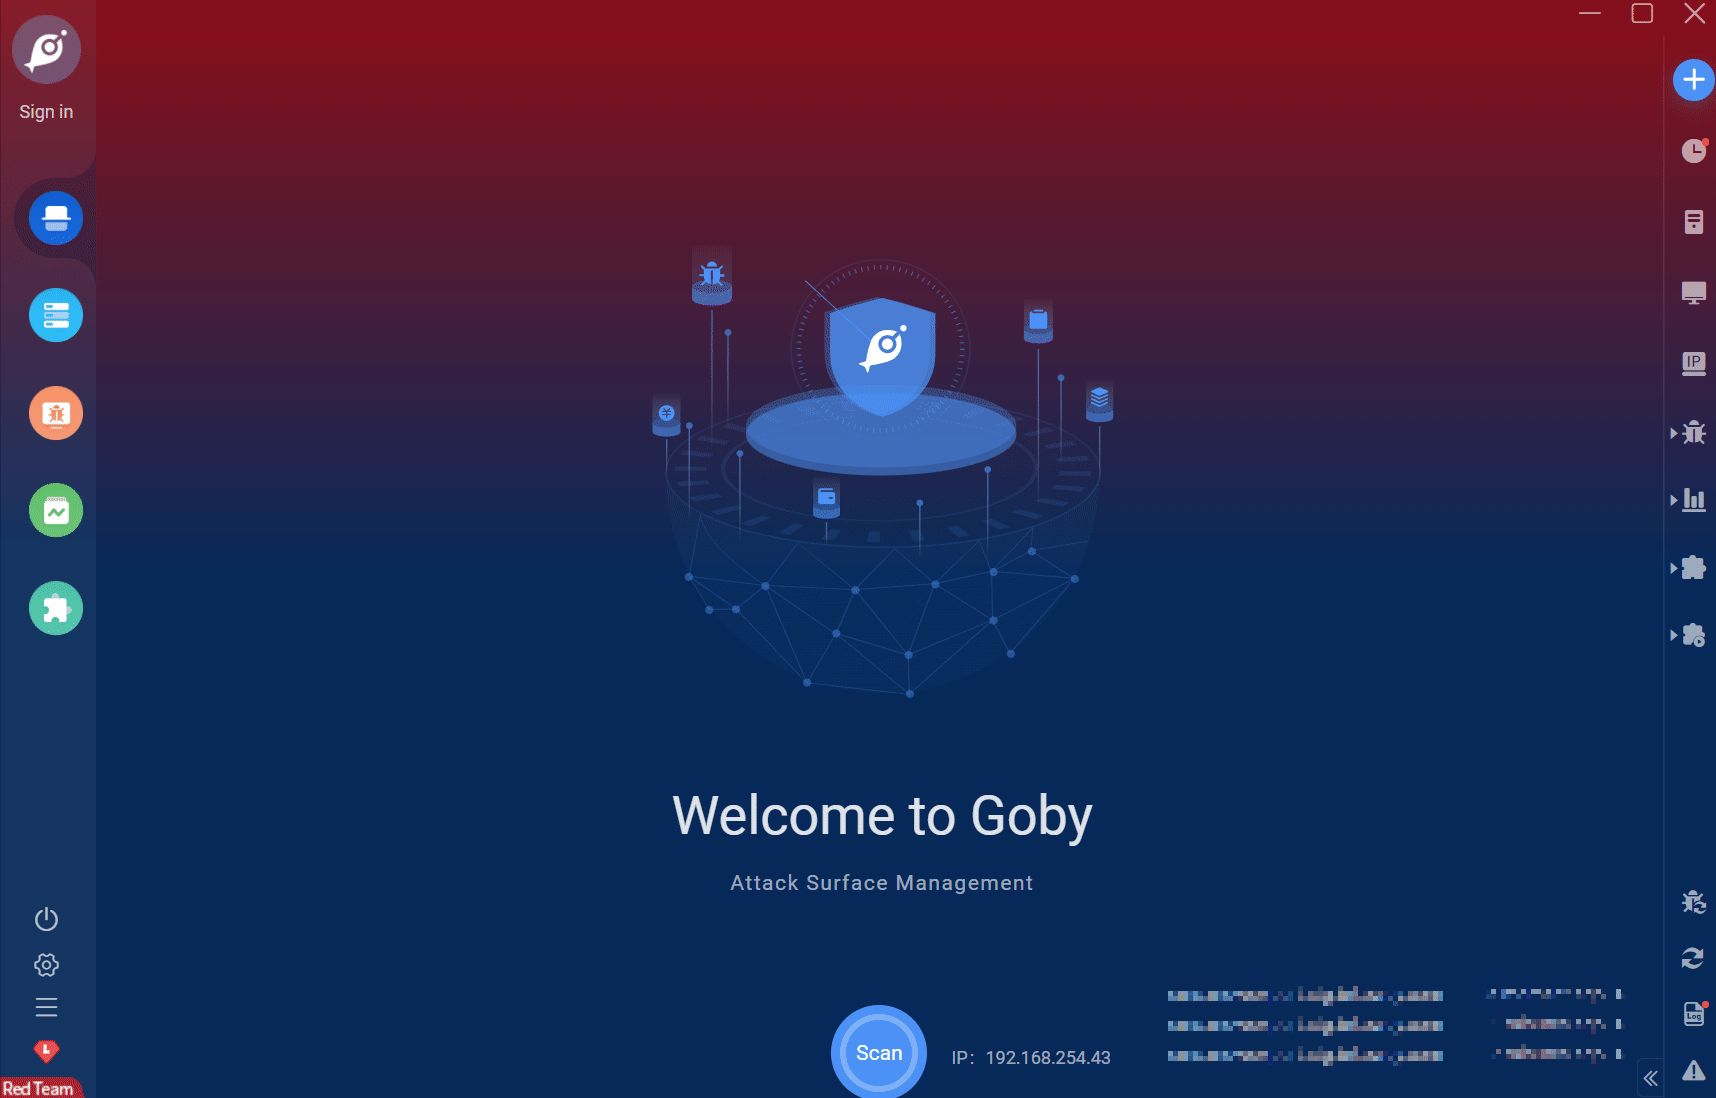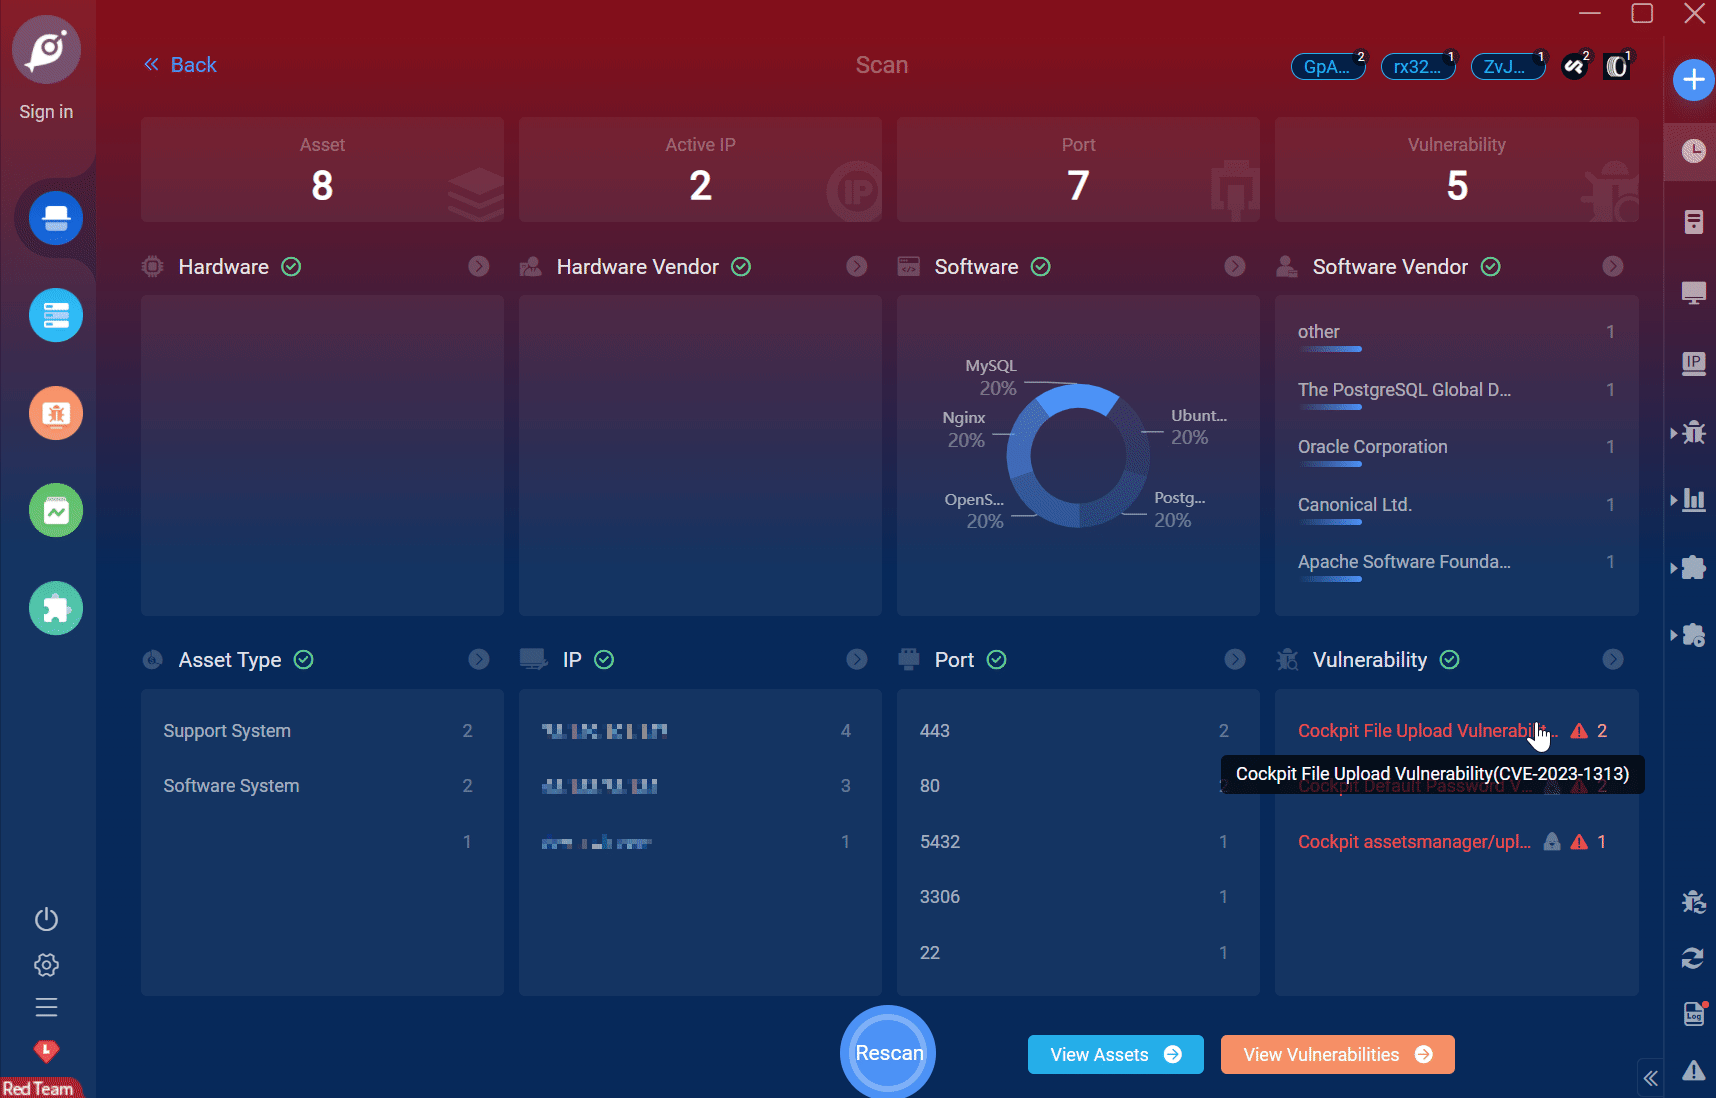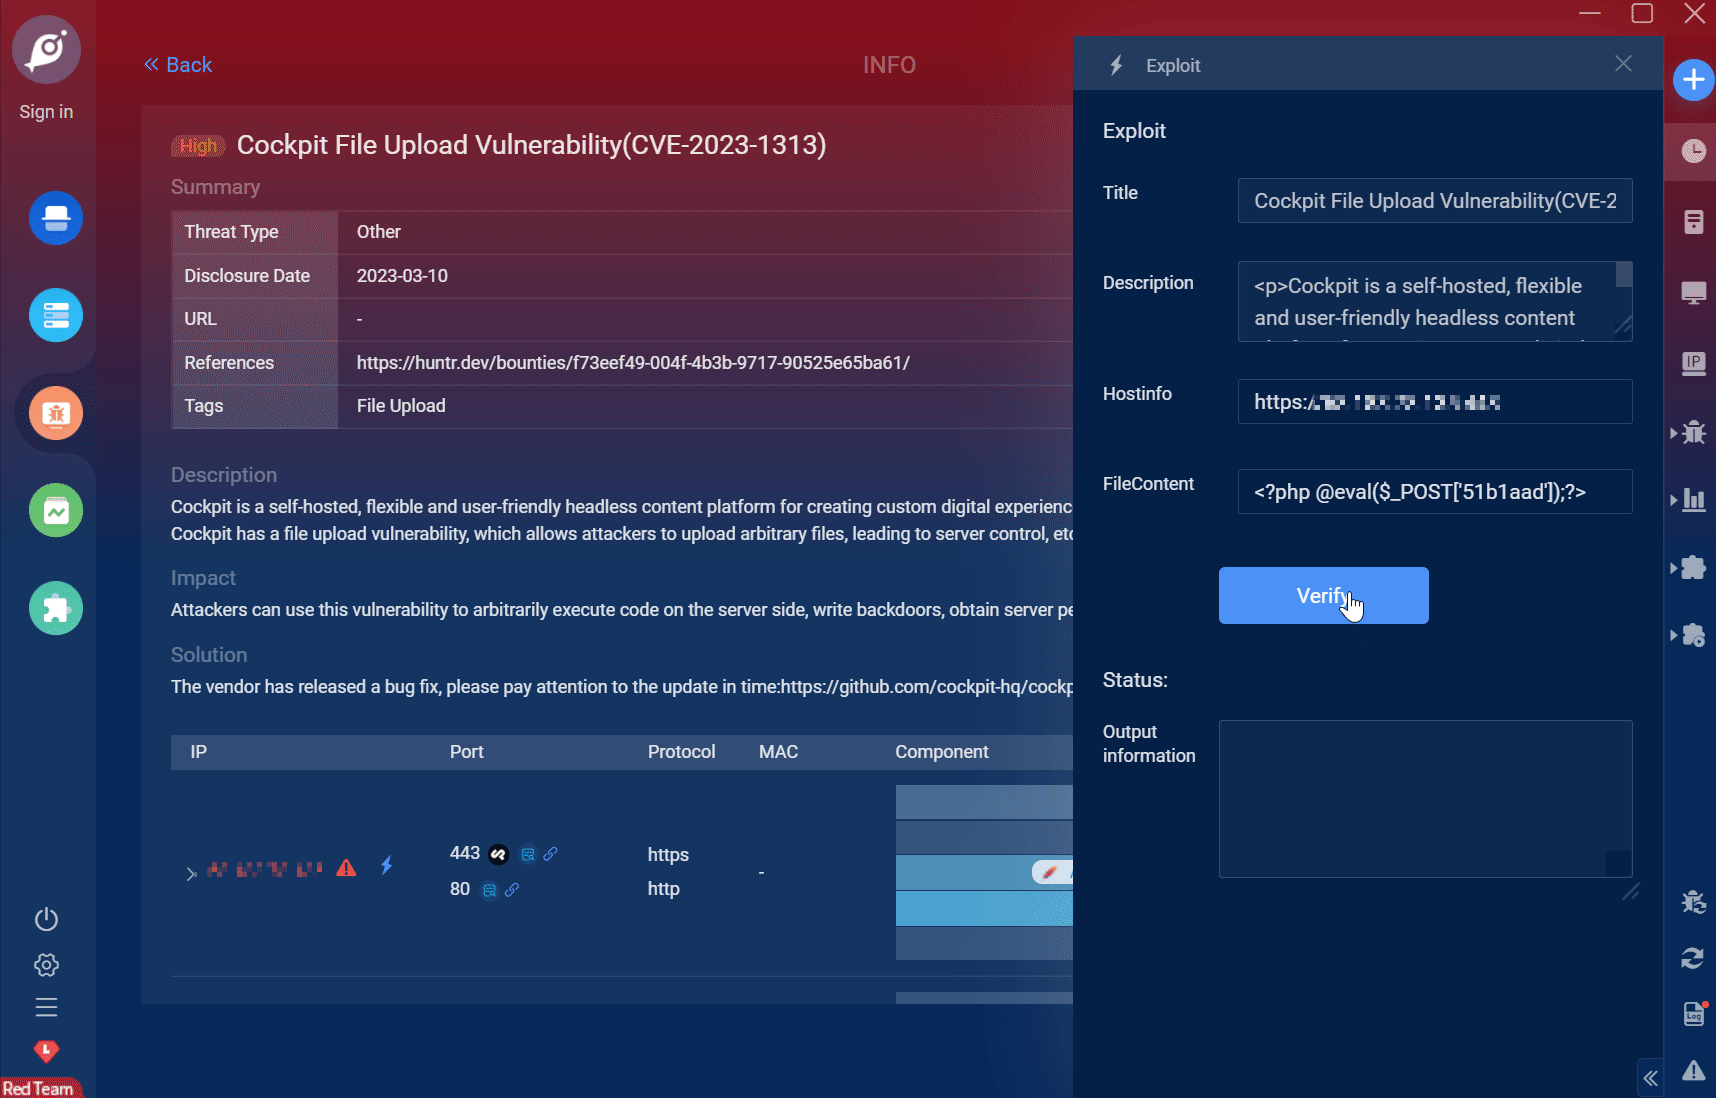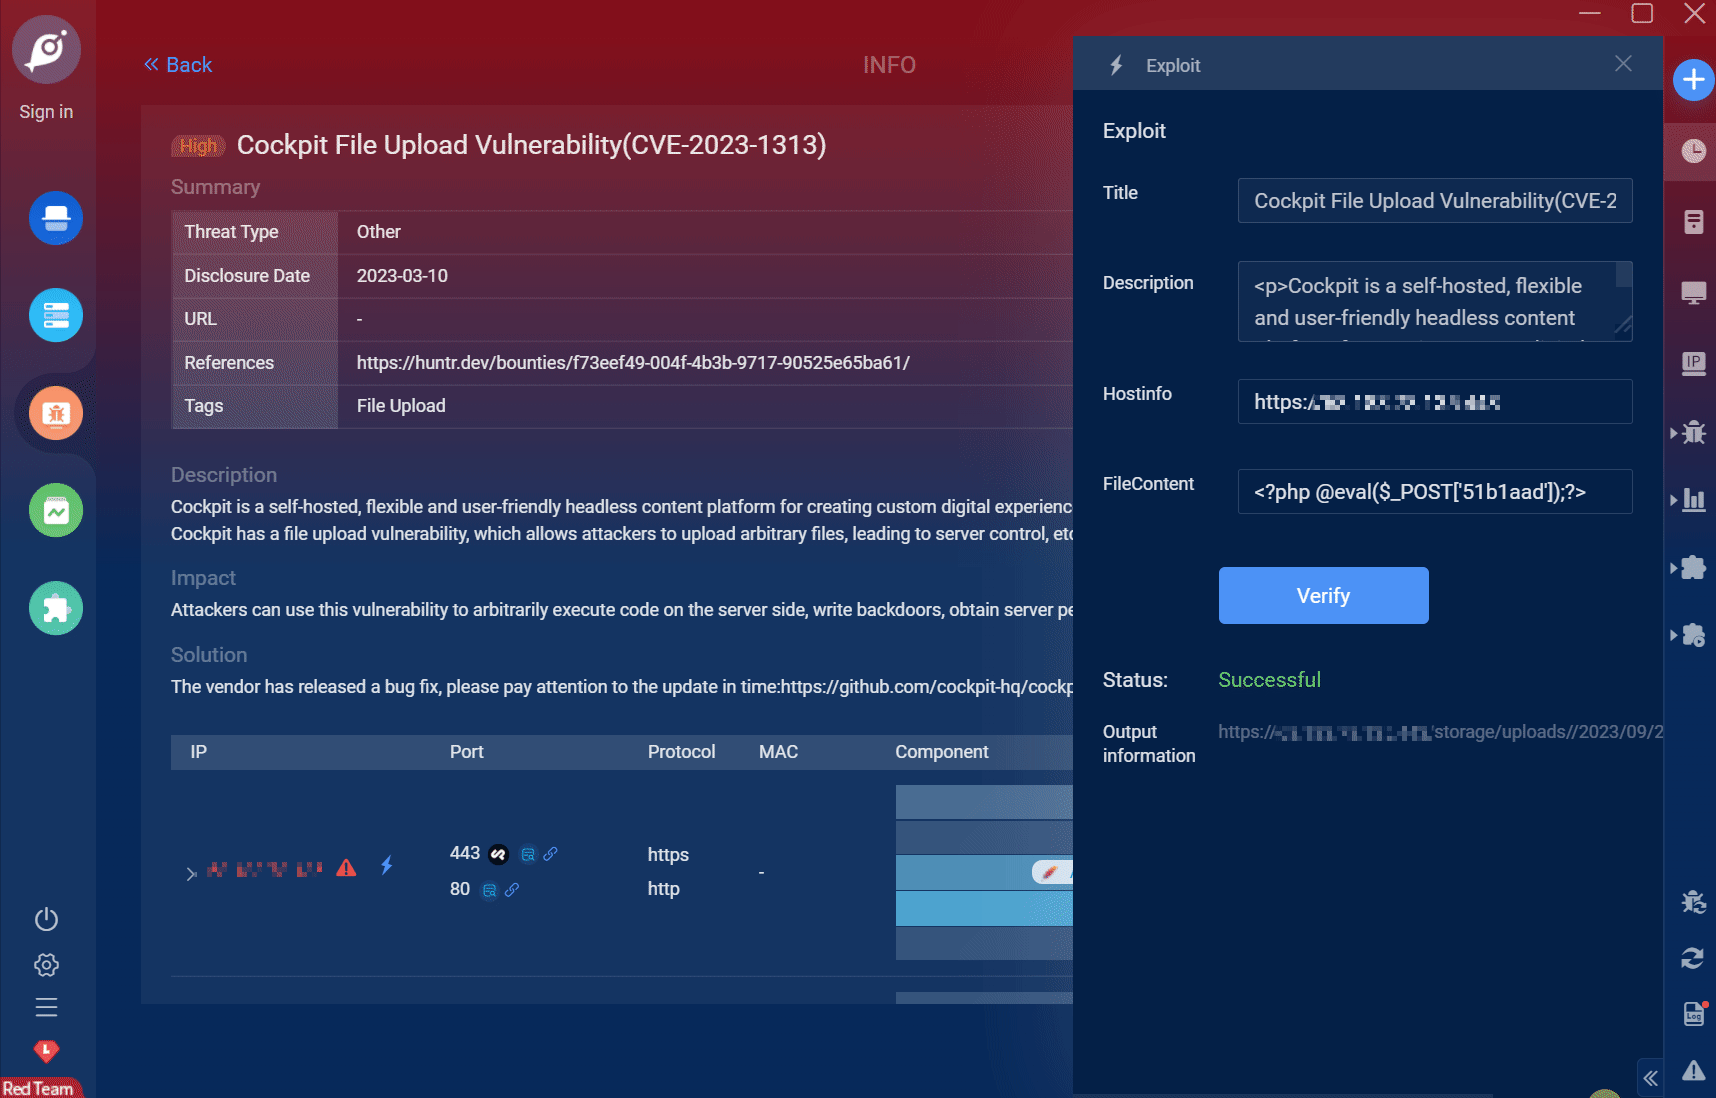
Cockpit 是一个自托管、灵活且用户友好的无头内容平台,用于创建自定义数字体验。Cockpit 存在文件上传漏洞,攻击者可上传任意文件,进而导致服务器被控制等。
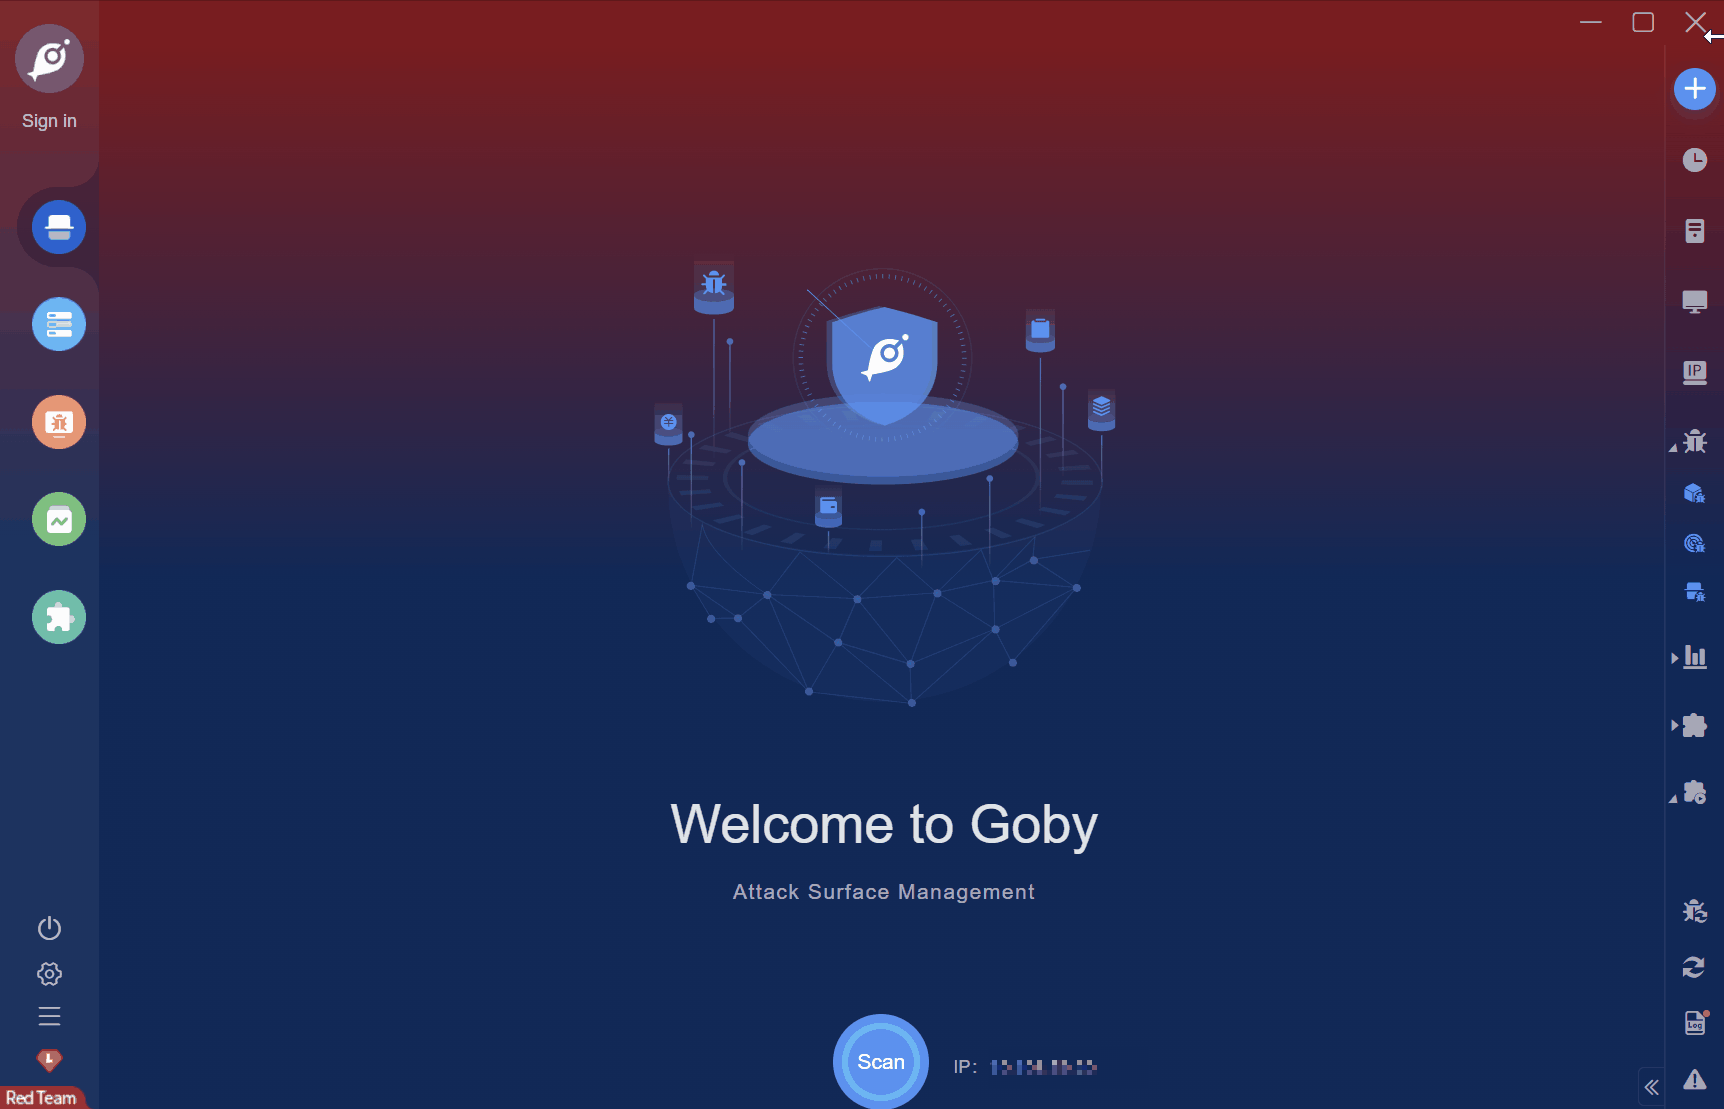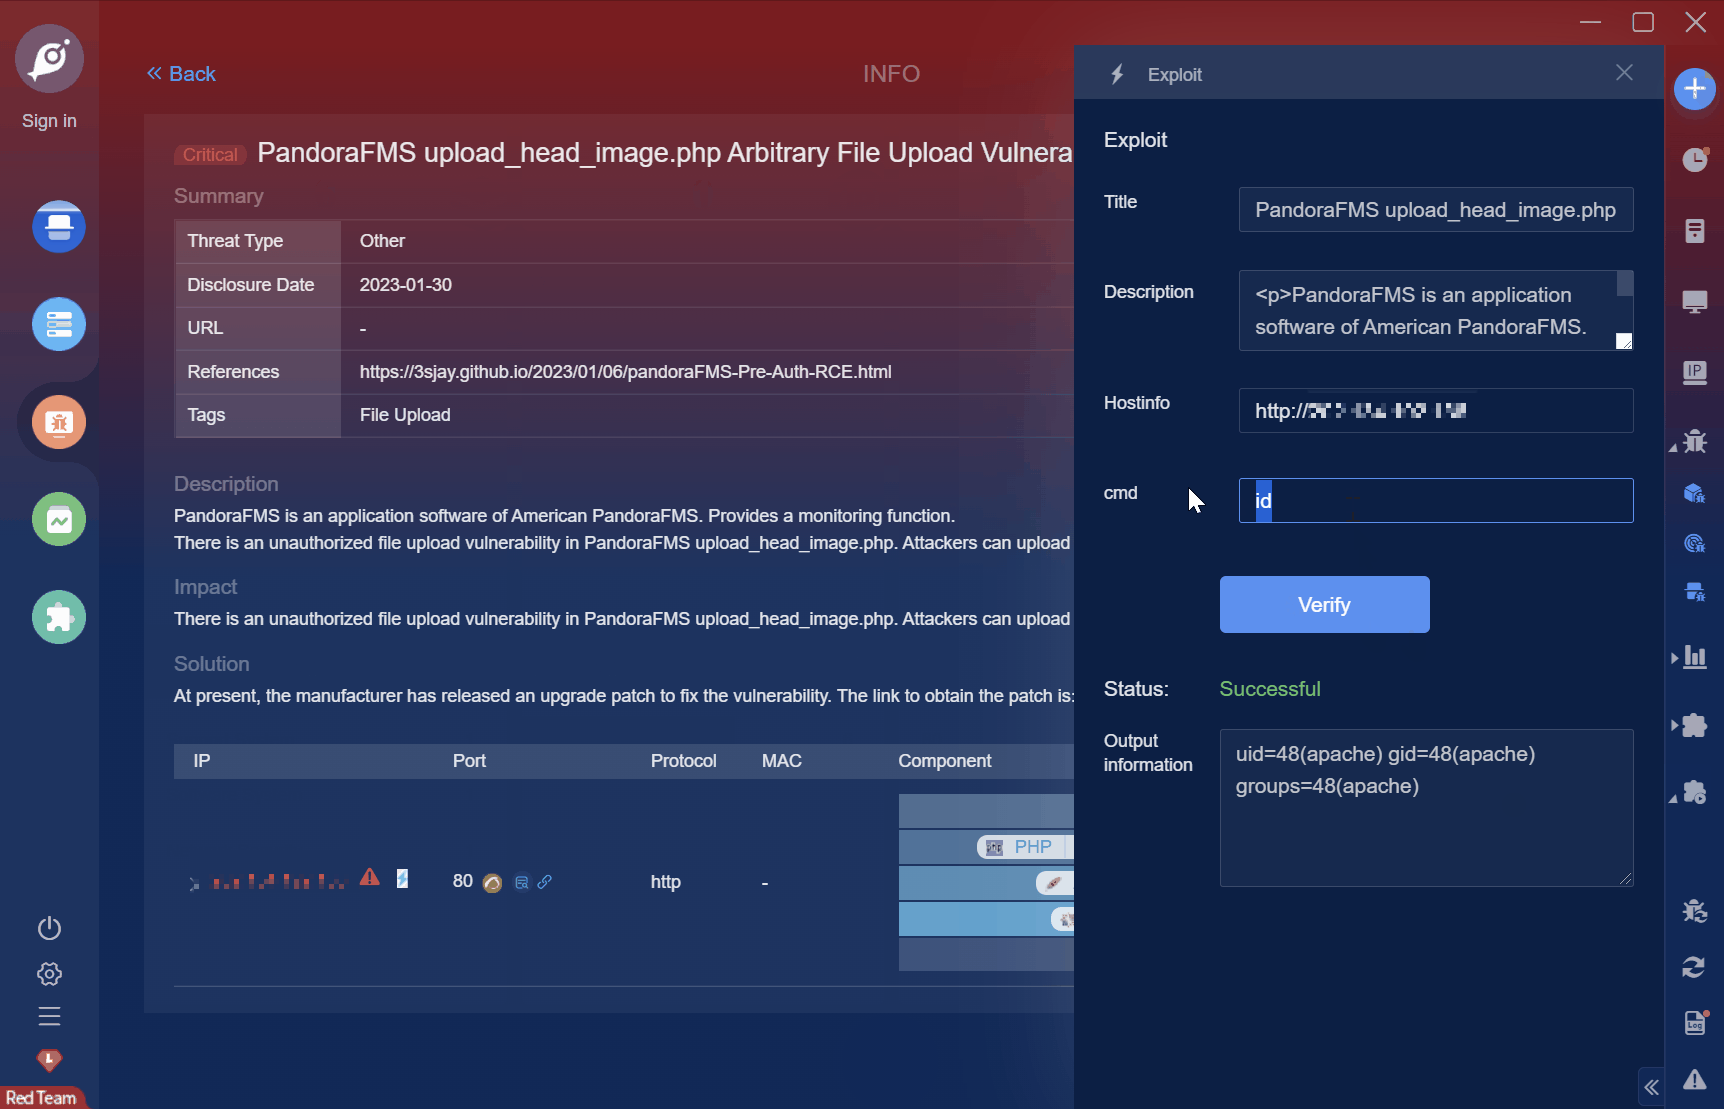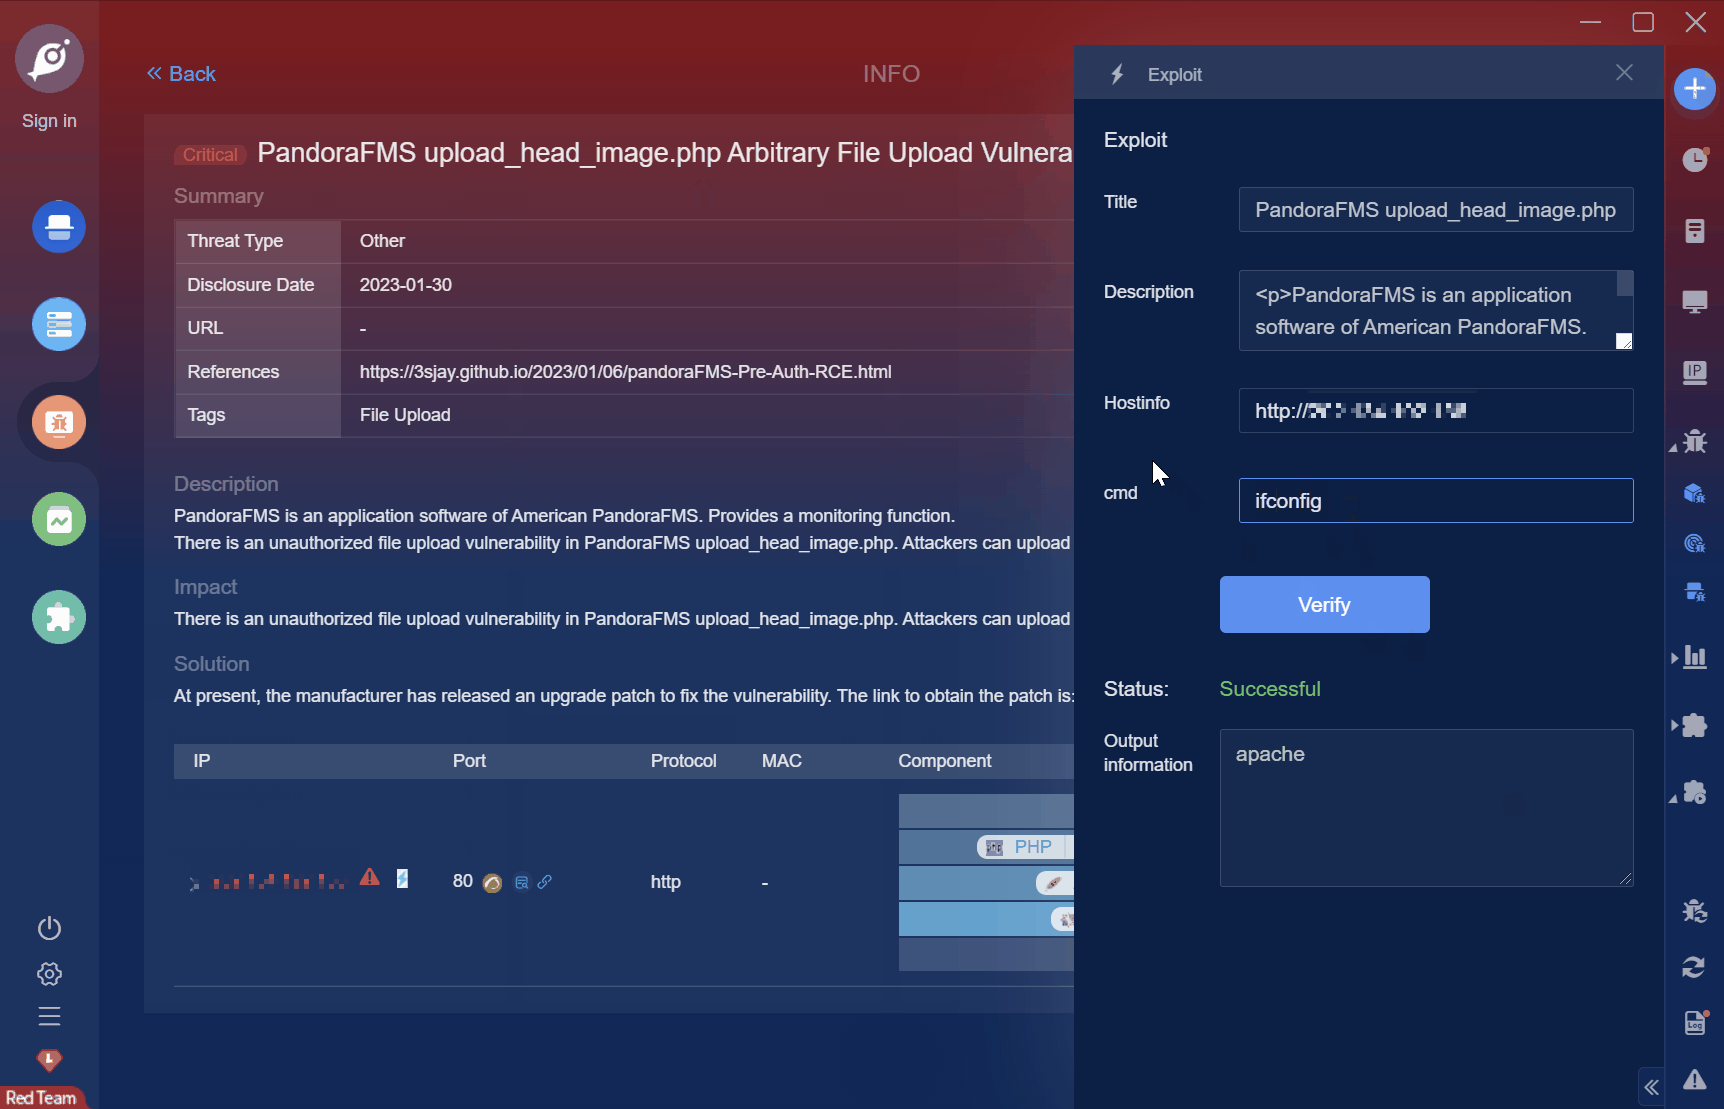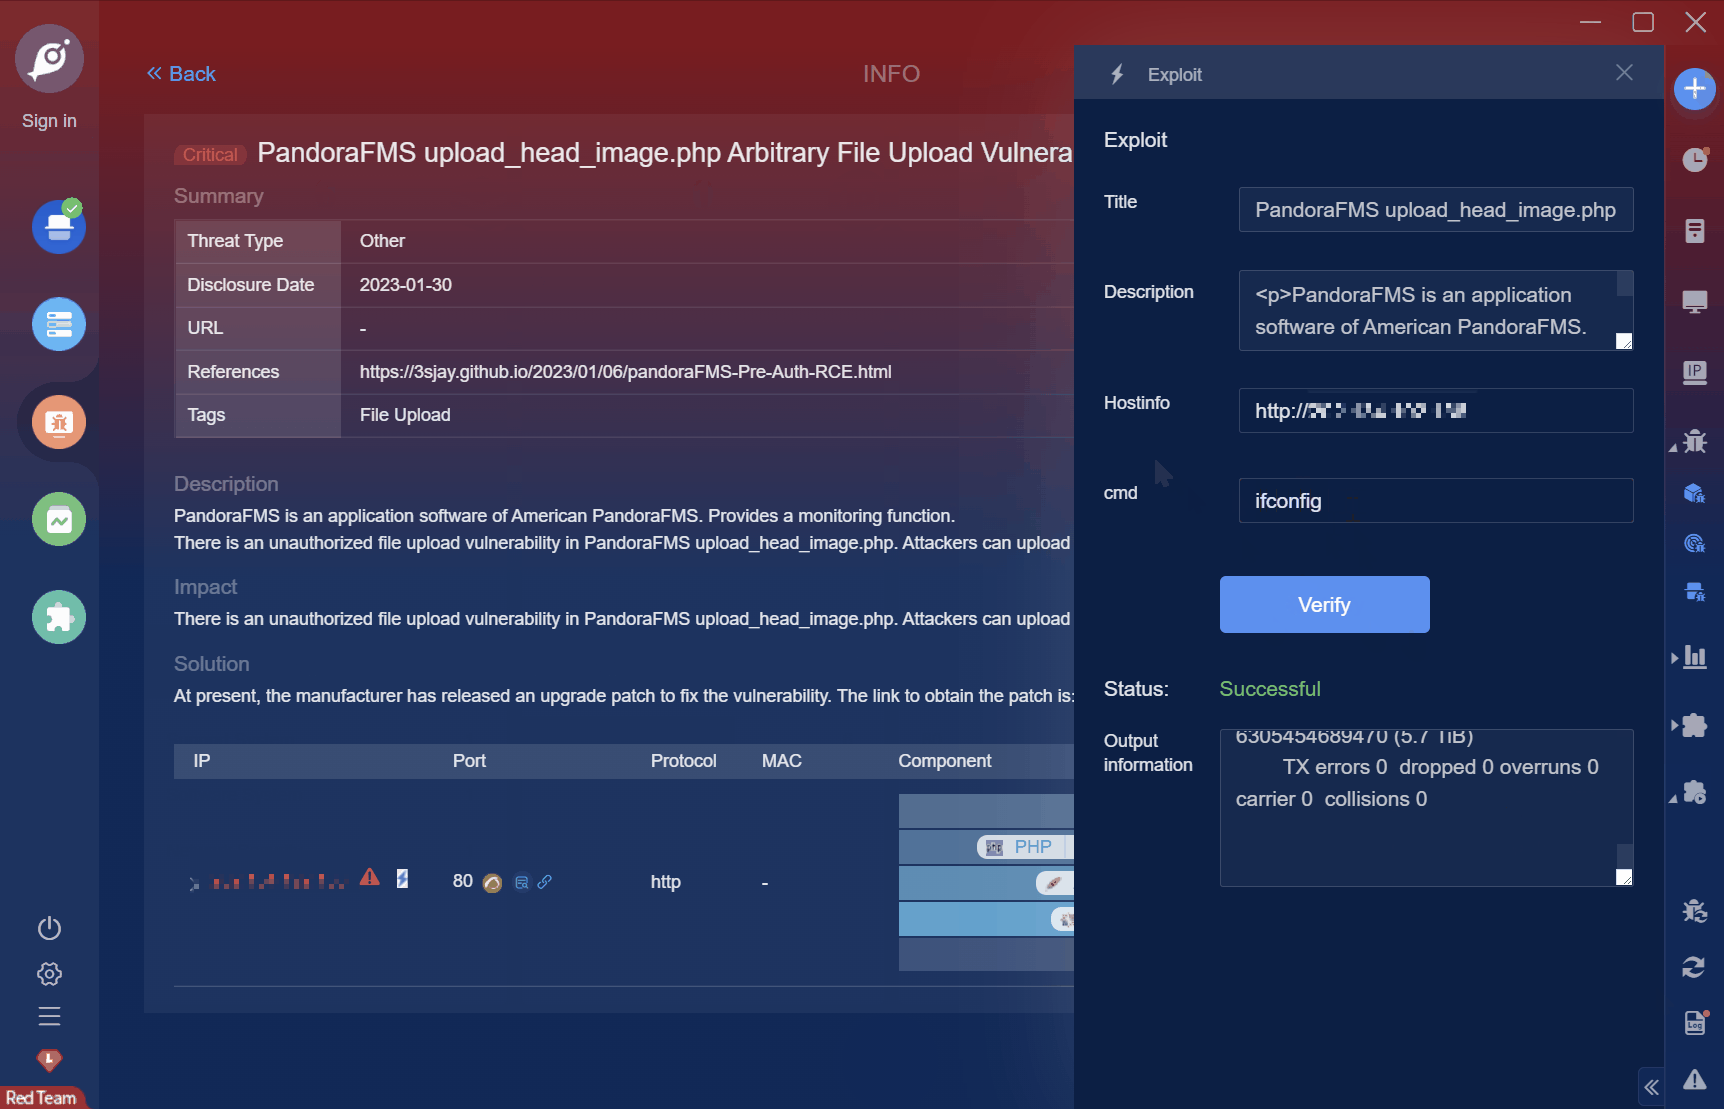
PandoraFMS是美国PandoraFMS的一个应用软件。提供一个监控功能。PandoraFMS upload_head_image.php 存在未授权文件上传漏洞,攻击者可上传恶意木马获取服务器权限。