- @weixin_41905135


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
随着云计算技术的发展,越来越多的开发者选择将自己的应用部署到云服务器上。对于Python开发人员来说,如何高效地将本地开发完成的应用程序迁移到远程服务器成为了一个重要的技能点。本文旨在通过一个具体的案例来演示如何使用PyCharm IDE完成项目的打包,并将其部署运行在Linux服务器上。无论你是初学者还是有一定经验的开发者,都能从中获得宝贵的实践经验。
在内网渗透测试环境中,有很多设备和防护软件,例如Bit9、ArcSight、Maniant等。它们通过收集目标内网的信息,洞察内网网络拓扑结构,找出内网中最薄弱的环节。信息收集的深度,直接关系到内网渗透测试的成败。

Kali渗透测试:身份认证攻击1.1 简单网络服务认证的攻击网络上很多常见的应用都采用了密码认证的方式,如SSH、Telnet、FTP等。这些应用被广泛应用在各种网络设备上,如果这些认证模式出现问题,就意味着网络中的大量设备将会沦陷。针对这些常见的网络服务认证,我们可以采用一种“暴力破解”的方法。就是把所有可能的密码都尝试一遍。一般有以下3种思路:1.1.1 纯字典攻击这种思路最简单,攻击者只需要
Kali渗透测试:使用browser_autopwn2模块进行渗透攻击如果觉得一个一个地选择模块很麻烦, 也可以使用browser_autopwn模块。这种攻击的思路是渗透者构造一个攻击用的Web服务器,然后将这Web服务器的地址发给我目标用户,当目标用户使用有漏洞的浏览器打开这个地址的时候,攻击用的Web服务器就会向浏览器发送各种攻击脚本,如果其中某个攻击脚本攻击成功,就会在目标主机上建立一个M
Kali渗透测试:使用Armitage针对漏洞进行攻击以ms17_010_eternable模块为例(“永恒之蓝”)经典的漏洞,单击这个模块以后就可以开始攻击了。实 验 环 境攻击机:Linux kali 5.10.0.IP : 192.168.68.125靶机: Win2008IP: 192.168.68.205实 验 步 骤1. 在工作区搜索ms17_010模块打开Armitage,搜索ms1

Kali渗透测试-远程控制:6200端口变成“后门”测试环境攻击机:Linux kali 5.16.0-kali7-amd64(IP:192.168.68.248)靶机:Metasploitable2 - Linux(IP:192.168.68.205)攻击工具:Netcat(nc) “瑞士军刀”扫描工具:Nmap version 7.92漏洞是黑客进入计算机的入口,如果目标主机上运行的vsftp

Kali 渗透测试:Meterpreter在Windows系统下的使用实 验 环 境:VMware Workstation 16 PRO操作机:Kali Linux 5.10.0IP(192.168.68.125)靶机:Win7实 验 步 骤:1. 生成被控端payload在操作机执行如下命令:┌──(root💀kali)-[~]└─# msfvenom -p windows/x64/meter

Kali渗透测试:远程控制被控端免杀及DLL生成、注入反弹长期以来,杀毒软件厂商和黑客一直处于博弈的状态,杀毒软件厂商研究了各种检测和清除远程控制被控端的方法,而黑客也在一直致力于研究避开检测的方法(简称为免杀技术)。远程控制被控端也可被看作病毒的一种。到目前为止,杀毒软件主要使用了3种技术。如下:基于文件扫描的反病毒技术。这种技术主要依靠对程序的二进制代码进行检测,反病毒工程师将病毒样本中的

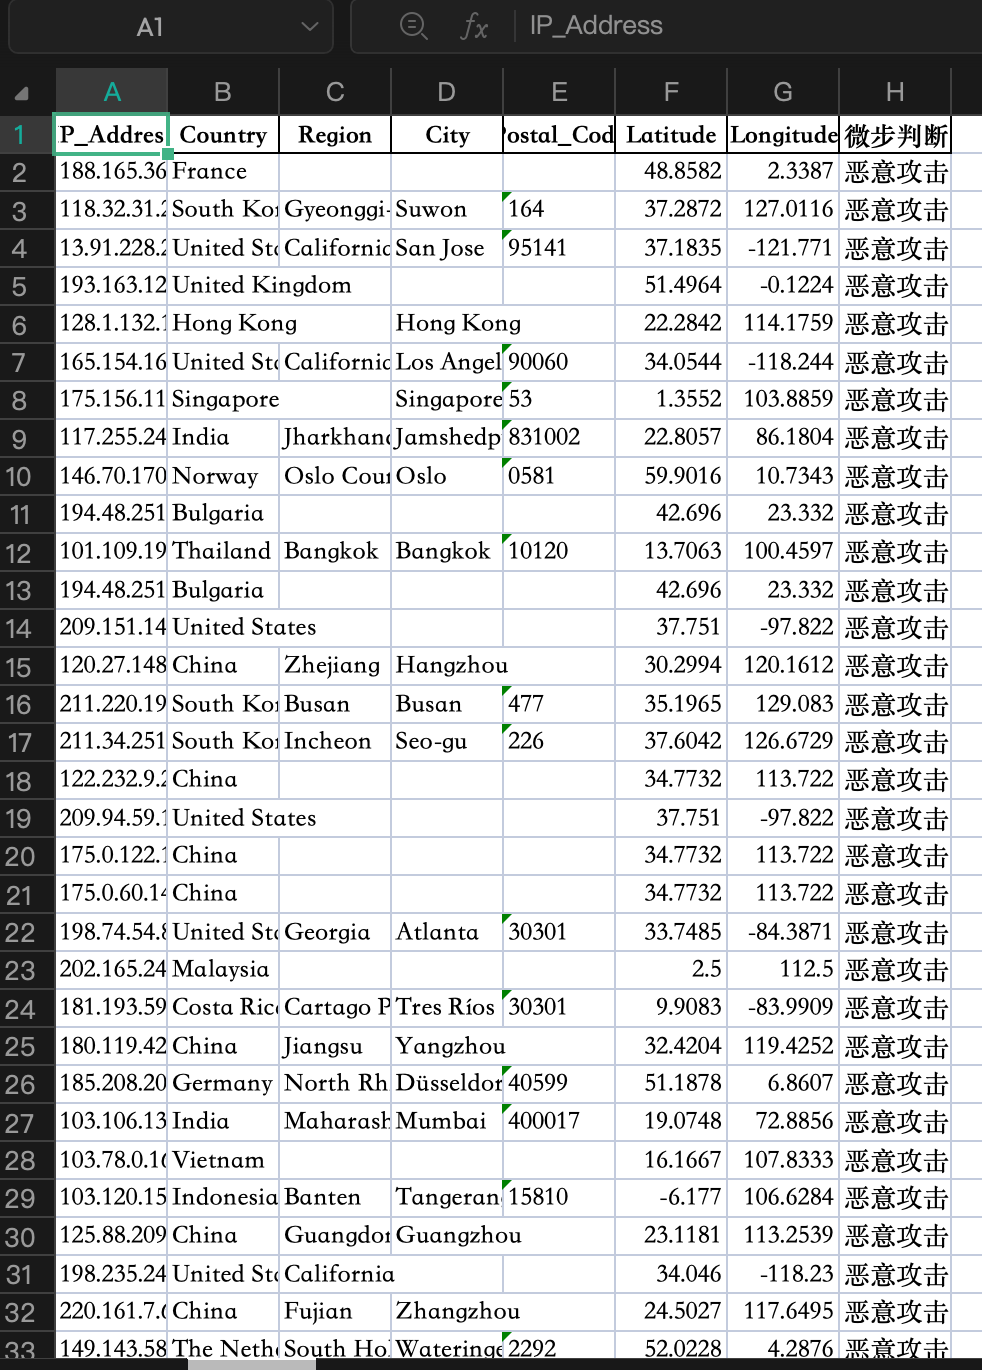
通过这个实验,我们不仅能够有效地提取并分析被标记为“恶意”的IP地址,还能借助GeoIP数据库获取这些IP地址的详细地理位置信息。这对于网络安全工程师来说是非常有价值的工具,可以帮助我们更好地理解潜在的安全威胁,并采取相应的防护措施。备注以上的的MaxMind GeoLite2数据库需要科学上网获取。
HTA(HTML Application)文件是一种可以在 Windows 上执行的 HTML 应用程序。由于其特性,攻击者可以利用 HTA 文件来执行恶意代码。本指南将结合 Metasploit 框架,展示如何利用 HTA 文件进行渗透测试。