- @MachineGunJoe


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
大家好,我是周杰伦。基本上所有人在接触网络的时候,都会接受信息安全教育:陌生人发来的链接不能随便点,小心中毒!那为什么不能随便点,点了又可能会发生什么呢?对于大部分人非安全行业或者刚进入安全行业的小白来说,可能对此并没有太明确的认识。有些链接点开后可能是钓鱼网站,伪装成某个正常的页面,让你输入账户、密码信息,这样一来钓鱼网站的制作者就能拿到你的账号信息。这类钓鱼链接打开后如果不去输入信息,问题也不
测试链接 https://sunpma.com/other/xiangjiquanxian无论是手机还是pc,都会被获取。请谨慎点击,直接申请获取相机权限,拍照上传到服务器。现在众多手机APP乱用权限并窃取用户隐私,大家要注意保护好自己;代码分别创建index.html和photo.php两个文件并上传至网站服务器即可;创建好后打开网址会需要用户授权相机权限,PC端会调用摄像头,移动端会调用前置摄
学习框架已经整理完毕,现在就差资料资源了,我这里整理了所有知识点对应的资料资源文档。前提目标是 system 权限。

这里的套路指的不是所谓的出题套路,而是涉及的技术栈,都是大同小益的,无非就是那么几样,java,域为主体,其他为辅助。虽然技术栈不变,但是面试的问题每一年都会略有改变,因为安全技术在进步,每一年面试问的东西,或多或少都会和当年出来的新技术有关系,而目前更多的会涉及到云这一块。所以搞安全,一定要与时俱进。市场要求,本质上还是底线要求,他要求你能够胜任当前岗位,这个要求已经很基本了。对自己的要求应该还
生成CC链,再次按照上述方式发送,执行命令为反弹shell(CC6可打通),注意vulhub靶机本身没有nc,如果使用nc需要先上传。在登录时勾选Remember me,burp抓包可以看到,响应包的set-cookie字段存在rememberMe。删除JSESSIONID(当该字段存在时,不检测rememberMe),修改rememberMe为加密后的值发送。AES解密,shiro默认加密方式,

前言:本人大概花了1-2周的空闲时间整理完了这手册,后面由于自己电脑坏了,所以只能去网吧了...常见端口及攻击方向文件共享服务端口端口号 端口说明攻击方向 21/22/69ftp/tftp文件传输协议允许匿名的上传下载、爆破和嗅探操作 2049nfs服务配置不当 139 samba服务 爆破、未授权访问、远程代码执行 389 ldap目录访问协议注入、允许匿名访问、弱口令远程连接服务端口22SSH

前言我们在平时工作中,使用最多的数据库就是MySQL了,随着业务的增加,如果单单靠一台服务器的话,负载过重,就容易造成宕机。这样我们保存在 MySQL 数据库的数据就会丢失,那么该怎么解决呢?其实在 MySQL 本身就自带有一个主从复制的功能,可以帮助我们实现负载均衡和读写分离。对于主服务器(Master)来说,主要负责写,从服务器(Slave)主要负责读,这样的话,就会大大减轻压力,从而提高效率

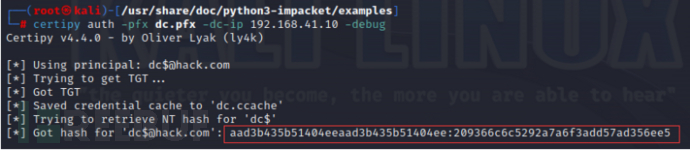
该漏洞产生的主要原因是ADCS服务器在处理计算机模板证书时是通过机器的dNSHostName属性来辨别用户的,而普通域用户即有权限修改它所创建的机器账户dNSHostName属性,因此恶意攻击者可以创建一个机器账户,然后修改它的dNSHostName属性为域控的dNSHostName,然后去请求计算机模板的证书。这些规则可以是简单的,也可以是复杂的,也可以适用于所有用户或特定的用户组。在这种层次结
一、内网渗透中的端口转发需要知道,在渗透的整个流程中,根据web应用或者开放的端口进行渗透,获取webshell只是渗透这门艺术的一小部分,在真实的错综复杂的企业环境中进行内网渗透,其实水很深,涉及内网穿透,端口转发,域渗透,提权等一系列的难题。所以这篇文章对内网渗透学习进行一些记录。在这过程中参考了很多前辈们的宝贵经验,我把这些链接进行了收集,放在参考文献部分。二、转发,映射,代理这几个概念其实
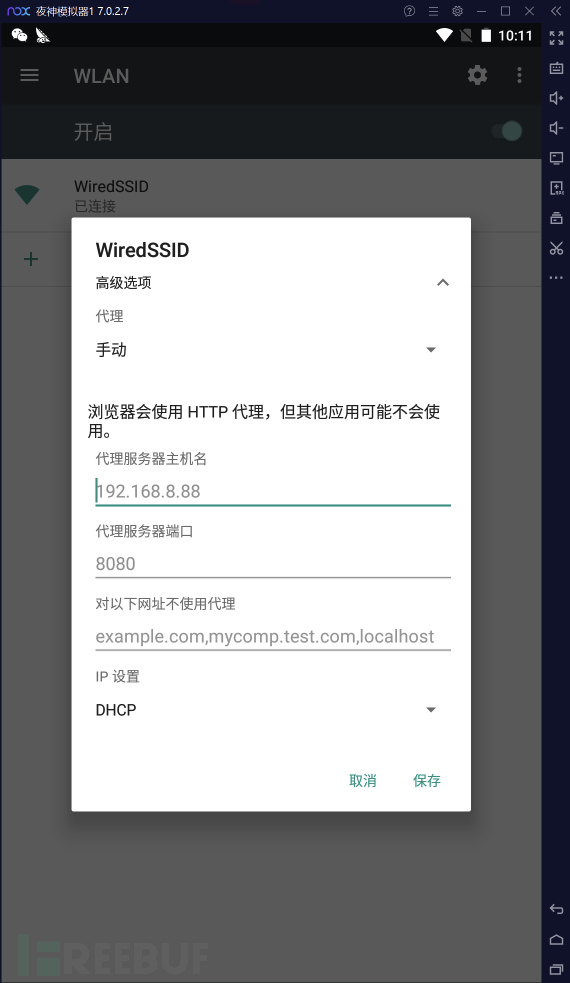
公司业务需要,要对一个小程序进行测试,但是测试期间通过夜神模拟器登陆打开小程序,发现无论如何都burp抓不到目标小程序的请求包,只能获取到几个系统自己的请求包,所以便对这个抓包问题折腾了一下。因为高版本的安卓和微信不再信任系统的证书,安卓7之后对证书的策略进行变更,这会造成无法抓包的情况,所以需要把我们的burp证书变为安卓系统证书,从而让操作系统信任。把之前我们使用openssl配置好的证书通过