登录社区云,与社区用户共同成长
邀请您加入社区
随着开源软件、第三方组件、容器技术和自动化构建工具的广泛应用,现代软件系统越来越依赖复杂的软件供应链。一个应用程序可能包含数十个直接依赖,以及数量更多的间接依赖。即使企业自主开发的业务代码不存在明显安全漏洞,第三方组件、构建环境或软件交付环节中的安全问题,仍可能影响最终产品。2026年,软件供应链安全相关标准化工作持续推进。工业和信息化部发布的行业标准报批公示中包含软件服务供应链安全要求相关标准;
一封穿过邮件网关的外部邮件,本应只是等待解析、过滤和投递的数据。但在 Cisco Secure Email Gateway 的 CVE-2026-76461 中,邮件内容因为输入校验不足获得了 SQL 语义;数据库能力又被进一步用于执行底层操作系统命令,最终形成无需认证、无需用户交互的 root 级远程命令执行。Cisco 已确认该漏洞在 2026 年 9 月遭到现实利用,并明确表示不存在可替代升
本章介绍sonarqubes+SonarScanner CLI的应用,需要先安装对应产品,详见前一篇文章。
SonarQube是一个开源的代码质量管理平台,用于持续代码库检查的自管理静态分析工具。SonarQube包含三部分,包括 SonarQube cloud、SonarQube server 和 SonarQube ide。SonarQube cloud:适用于 CI/CD 工作流程的基于云的静态分析工具SonarQube server :用于持续代码库检查的自管理静态分析工具SonarQube i
Code Review在整个研发流程的重要性相信每位研发同学应该都比较了解,这里就不再多强调。
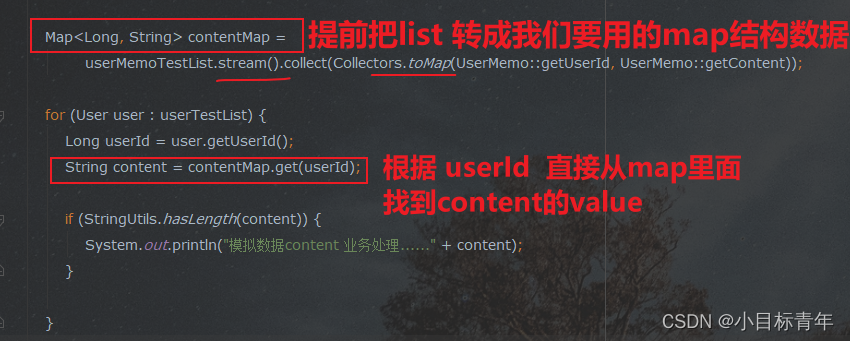
这其实就是时间复杂度,for循环嵌套for循环,就好比 循环每一个 user ,拿出 userId 需要在里面的循环从 userMemo list集合里面 按顺序去开盲盒匹配,拿出第一个,看看userId ,拿出第二个,看看userId ,一直找匹配的。显然是有的, 因为当我们从内循环UserMemo List里面找到匹配数据的时候, 没有做其他操作了。那如果场景更复杂一定, 是for 循环里面
复现环境:PHP5.6.9,MySQL5使用工具:PHPstrom,PHPstudylmxcms使用MVC架构模式相对于原生PHP代码较为难懂本文以代码审计初学者的角度来叙述漏洞点,以及详细的两个RCE漏洞复现过程CNVD编号:CNVD-2019-05679,CNVD-2019-05678。
后进先出,先进后出。队列:先进先出,后进后出。数组:内存连续区域,查询快,增删慢。链表:元素是游离的,查询慢,首尾操作极快。
如何在idea中进行代码审查
jdk9+Spring 及其衍生框架使用tomcat部署spring项目使用了POJO参数绑定Spring Framework 5.3.X < 5.3.18 SpringBoot请参照lib中的具体springframework版本二 漏洞原理2.1 spring嵌套类型绑定机制在spring框架中,支持对传入参数的嵌套绑定,例如现在有两个实体类Bean:相关Controller层代码如下:
和中难度一样的过滤方法,过滤的内容增加了尝试双写执行||||带入执行成功。联合逻辑符号&带入其他命令查看可以执行,此处带入的是ip查看命令。通关思路和低难度一样用未过滤的字符&执行后续命令。
LmxCMS V1.4 后台存在参数过滤不当导致SQL注入,目录穿越导致任意文件删除。前台存在代码处理逻辑错误导致SQL注入。
应用有时需要调用一些执行系统命令的函数,如PHP中的system、exec、shell_exec、passthru、popen、proc_popen等,当用户能控制这些函数的参数,并且开发人员对这个参数没有严格的过滤时就可以将恶意系统命令拼接到正常命令中,从而造成命令执行攻击,这就是命令执行漏洞。
本文探讨了AI生成代码与传统人工代码审查的核心差异,提出了AI代码审查的四维框架。传统审查侧重语法纠错和风格统一,而AI审查需从"纠错者"转向"质量守门员",重点关注:1)业务边界条件与硬件限制,防范AI的"幻觉"问题;2)多线程安全和状态管理;3)架构一致性及资源释放;4)构建自动化审查流水线。建议采用"自动化测试+人工重点审
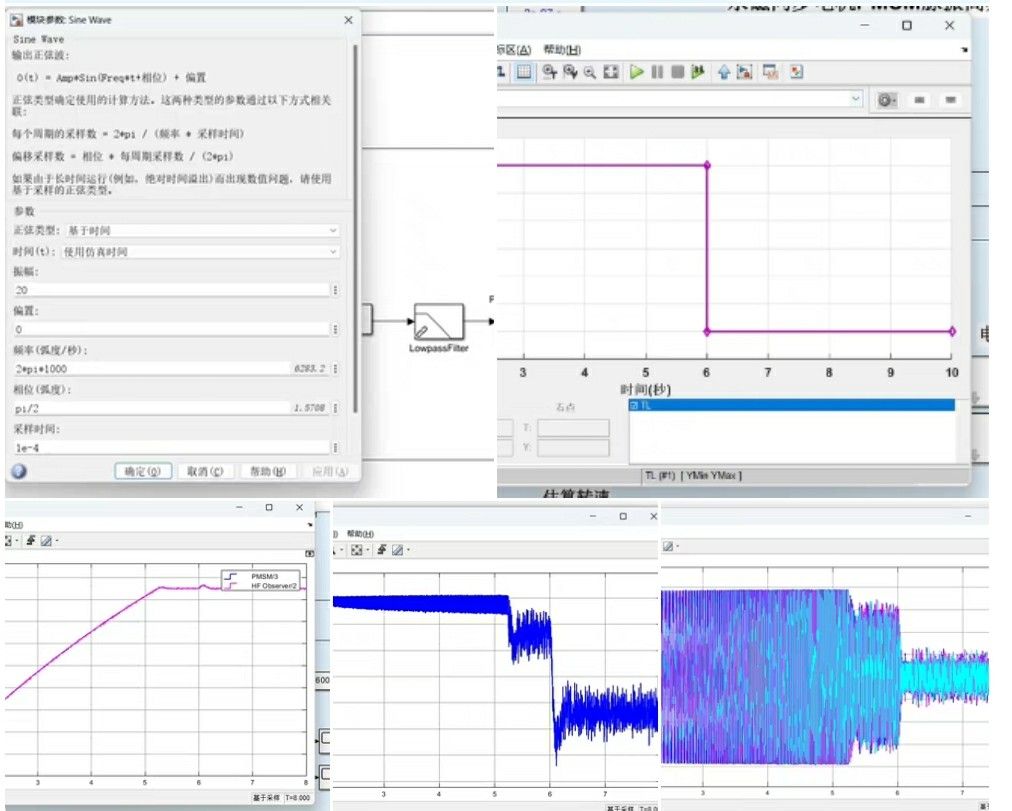
MATLAB/Simulink永磁同步电机PMSM脉振高频注入无速度传感器仿真模型插入式永磁同步电机,凸极,高频注入,解决0速转矩输出问题。仿真模块清晰,转速环、电流环、高频注入,SVPWM,设置不同转矩,仿真效果好。在电机控制领域,永磁同步电机(PMSM)因其高效、节能等优点得到了广泛应用。然而,在低速尤其是零速运行时,如何准确获取电机转速信息,实现稳定的转矩输出,一直是个挑战。今天咱就唠唠利用
rce 执行归结于proc_open函数 他直接进行了拼接,且未对我们用户的输入做过滤,导致了rce鉴权函数也可以优化,最简单的方法就是改变一下那个数组的顺序,将用户不能控制的ip放在最前面,让他循环一次就会直接判断而且他这个回显的过滤也很好绕过。但是终归还是没对用户的输入做过滤。
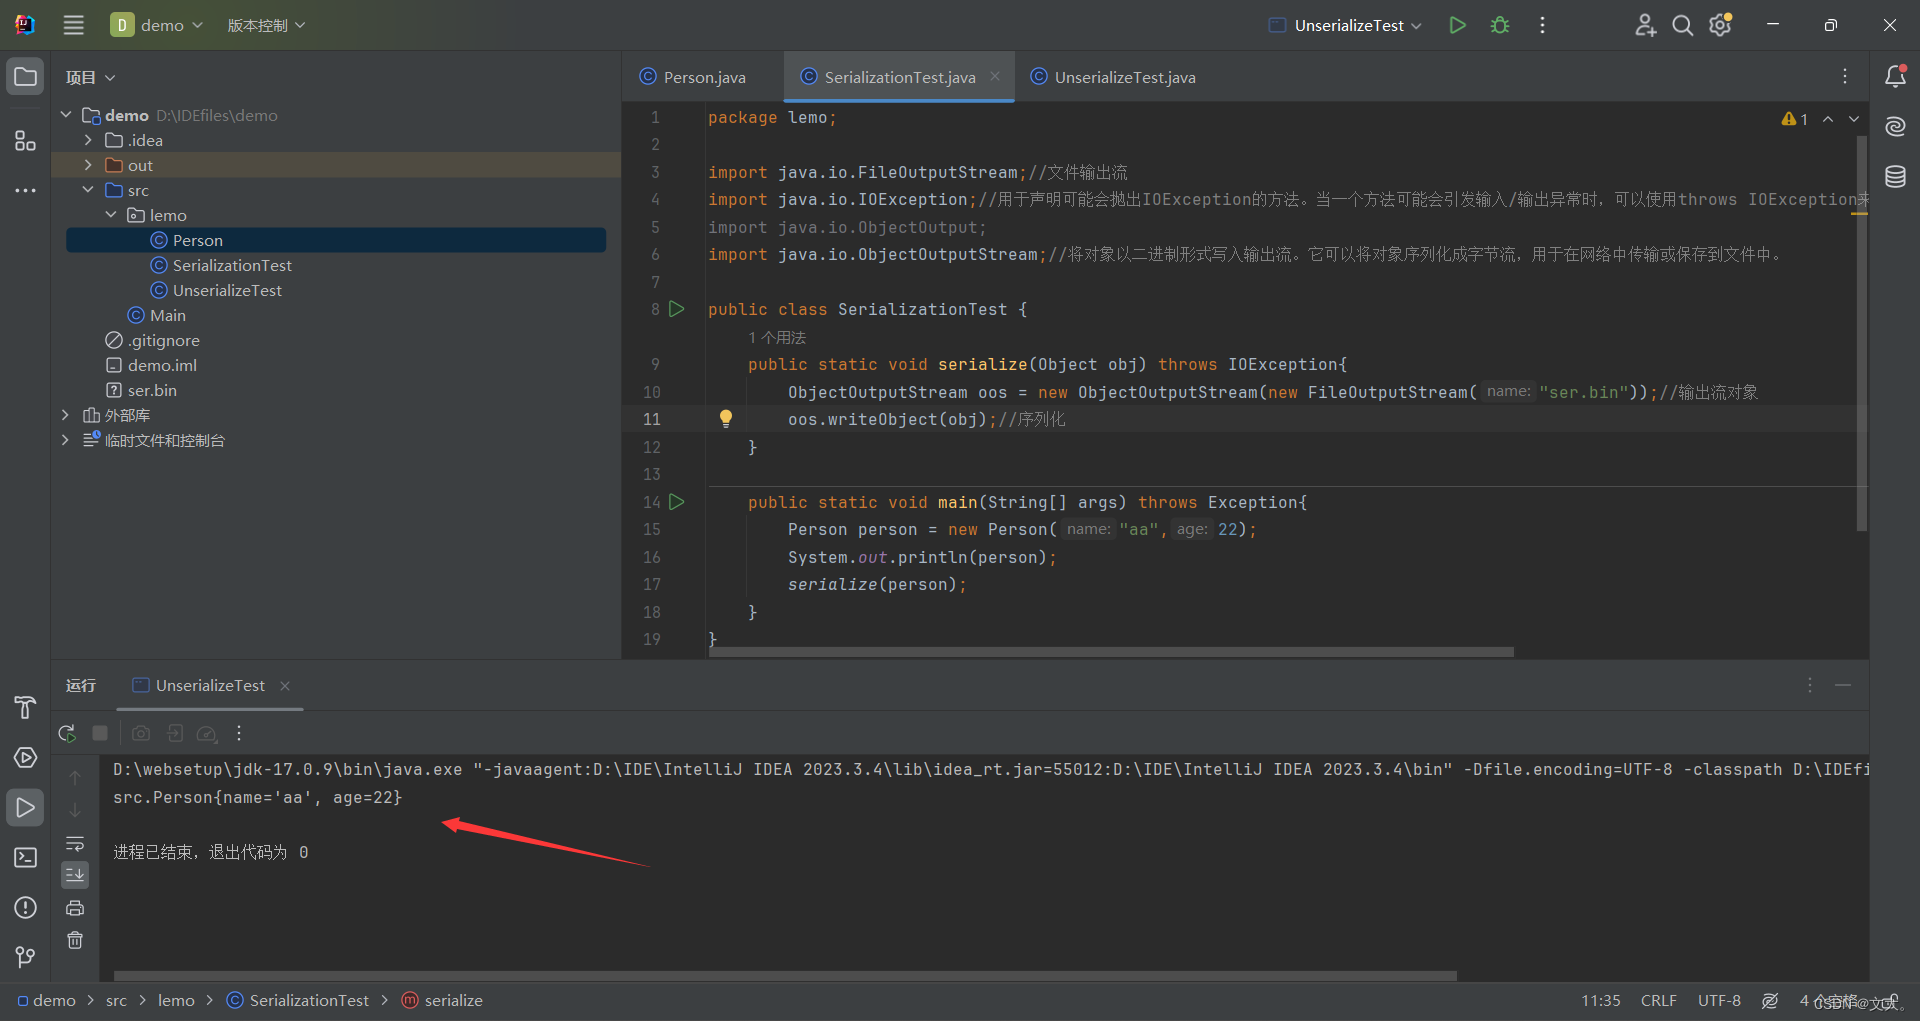
本文简述了代码审计中反序列化漏洞的审计方法,以及延伸到的同类型漏洞思考。以及思考白盒代码审计有何共同点。
SpotBugs-Maven-Plugin是一个用于在Maven项目中集成SpotBugs的工具。使用SpotBugs-Maven-Plugin的步骤通常包括在项目的pom.xml文件中进行配置,指定SpotBugs的版本和其他相关设置。配置完成后,可以通过Maven命令运行SpotBugs分析,生成报告,从而查看代码中可能存在的问题和建议的修复措施
本文引入了大模型进行测试代码Code Review的思路,然后介绍了如何较低成本搭建基于FastGPT+通用大模型的的CR系统,我们相信机器审查代码是一个非常有价值的赛道,随着AI的不断增强,CR的能力有望变得更完善,希望文本能给大家带来启发,感兴趣的读者也可以留言参与讨论,可以持续关注本公众号关于AI实践的文章。
本文章参考qax的网络安全java代码审计和部分师傅审计思路以及webgoat靶场,记录自己的学习过程,还希望各位博主 师傅 大佬 勿喷,还希望大家指出错误
本文以Typecho为靶场,通过代码审计,复现了反序列化的漏洞
NginxWEBUI任意命令执行漏洞深度解析
进行了一次身份识别,如果配置信息中的disable_authentication开启了,那么自然不要身份身份识别,所以就会出现下图 情况。为啥这个敏感呢,这个函数名中文是dvwa页面初始化,那么身份认证大概率就在里面。之前屡屡失败的原因是因为,我把禁用身份识别开着所以,相当于index.php无身份认证的过程。首先,我们知道,我们要越过的是index.php。从上到下分析,因为是身份识别出问题了,
FASTJSON反序列化漏洞合集分析小记
比如你的需求是酱紫:是用户添加或者修改员工时,需要刷脸。所以,如果你的需求是在原来接口上修改,尤其这个接口是对外提供服务的话,一定要考虑接口兼容。如果按模块划分的话,未来如果其他场景比如一键贴现接入刷脸的话,不用再搞一套新的接口,只需要新增枚举,然后复用刷脸通过流程接口,实现一键贴现刷脸的差异化即可。计算机科学中,幂等表示一次和多次请求某一个资源应该具有同样的副作用,或者说,多次请求所产生的影响与
点击关注公众号,Java干货及时送达出品 | OSC开源社区(ID:oschina2013)近日,马斯克前往 Twitter 总部大楼和工程师团队进行了 code review,并在结束后晒出了合照,以及 Twitter 的系统架构图。当然这不是 Twitter 的整体架构图,主要是展示了 Timeline 部分的架构,其中关键的组件是 Timeline Mixer,据称这是将任何特定的 Time
Code Review 即日常所说的代码评审或代码回顾,主要是在软件开发的过程中,对功能源代码进行评审,其目的是找出并修正软件开发过程中出现的错误的过程,提高和改进代码质量的过程。
CVE-2026-59151 提供了一个非常通用的代码安全规则:已经由可信配置确定的安全对象,只能被验证和传递,不能被用户声明重新定义。这条规则适用于 SAML,也适用于 OIDC、API 网关、云控制面、文件工具、CI/CD 和 AI Agent。安全上下文一旦在数据流中丢失,再完善的入口验证也可能在流程末端失效。
SonarQube 是一个静态代码分析工具,支持30+ 种编程语言代码质量检测:识别代码异味(Code Smells)、潜在 Bug 和安全漏洞。测试覆盖率分析:统计单元测试覆盖情况,帮助优化测试用例。技术债务管理:量化代码问题,预估修复成本。CI/CD 集成:支持 Jenkins、GitLab CI、GitHub Actions 等持续集成工具。SonarQube 提供社区版(免费)和商业版(企
Fortify 是一个静态的、白盒的软件源代码安全测试工具。它通过内置的五大主要分析引擎:数据流、语义、结构、控制流、配置流等对应用软件的源代码进行静态的分析,通过与软件安全漏洞规则集进行匹配、查找,从而将源代码中存在的安全漏洞扫描出来,并可导出报告。扫描的结果中包括详细的安全漏洞信息、相关的安全知识、修复意见。数据量引擎:跟踪、记录并分析程序中的数据传递过程所产生的安全问题。语义引擎:分析过程中
Code Review(CR)即代码评审,又名代码走查,是一种通过复查代码来提高代码质量的过程,一般体现在一个团队的开发过程中。CR要求团队成员有意识地、系统地检查彼此的代码,从而验证需求、发现错误,同时指出其中不合规范的“低质量”代码,从而提高整个团队的代码质量。一次 CR 可以是一次 Commit,也可以是一次 Merge Request。因此,实践课系统支持团队内部的 MR 评审以及 Com
sonarqubewindows单机安装
<think>好的,用户要求根据提供的内容生成一篇不超过150字的文章摘要。 先看文章内容。文章讲的是用Claude API搭建自动Code Review机器人。开头提到了IT枫斗者团队的介绍,然后进入正题:AI时代程序员的护城河。作者通过实战案例,讲解为什么选择Claude API、架构设计、完整代码实现,核心是调API谁都会,把工作流串起来才是护城河。文章有前言、Claude选型对比、架构设计
如果你正在为代码安全和质量保障体系建设做选型,欢迎联系(13381155803)微信同步,获取专属演示与技术方案。
未来十年,人工智能的发展将以前所未有的速度重塑人类社会的技术与社会生态。从基础算法的跃进到应用场景的深度渗透,这场变革不仅是技术的迭代,更将引发社会组织形态、信息传播模式、人机交互逻辑的全面重构。当生成式AI、量子计算与神经科学碰撞出新的可能,社交媒体平台也不再是简单的信息中转站,而是进化成承载社会认知体系升级的枢纽。在医疗领域,基于多模态数据的病理预测模型已能辅助医生发现早期癌症,其决策准确性达
这篇仅是开坑哈,后面会持续更新的~主旨就是想要在滚滚浪潮中帮助AI开发者发现、汇聚到简单、好用的AI大模型平台&开发者社区上来,共建国内繁荣AIGC生态!!有些规模太小、不好用、吃相太难看(没几个模型就要走付费变现路子的)的平台我就先不放上来啦。
Claude Code Review 用多个 Agent 并行搜索、验证并排序 PR 中的缺陷,能够补足人类快速浏览留下的空白;但“不到 1% 的发现被标错”不是误报率,默认中性检查也不会阻止合并。本文结合官方演示视频拆解其审查机制、指标边界、成本模型,以及如何把 REVIEW.md、CI 和人工审批组成可信门禁。
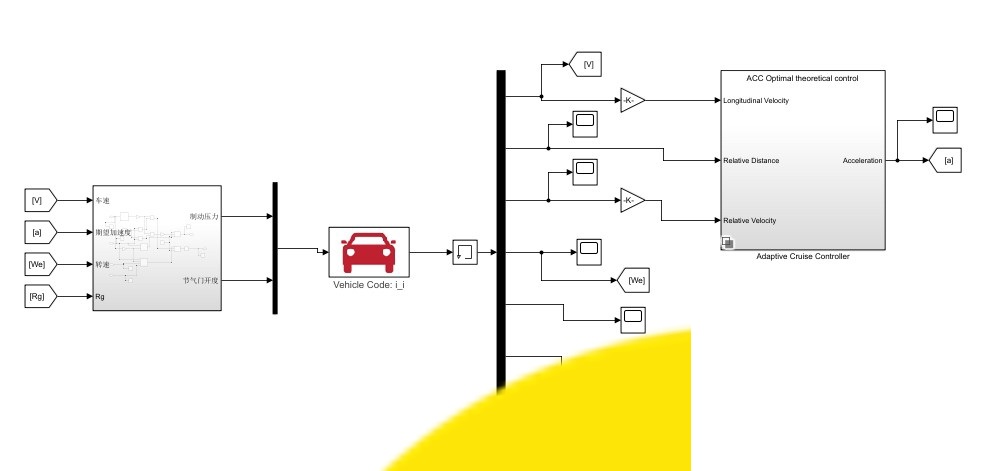
基于模型预测控制(自带的mpc模块)和最优控制理论的Carsim与Matlab/simulink联合仿真实现汽车主动避撞和跟车功能(acc自适应巡航),包含simulink模型(其中有车辆逆纵向动力学模型、逆发动机模型、切换控制逻辑等),Carsim模型,资料。(最好用Carsim2016版本及以上版本,模型不是很难,适合新手初步学习)最近在折腾基于模型预测控制(MPC)的汽车主动避撞和自适应巡航
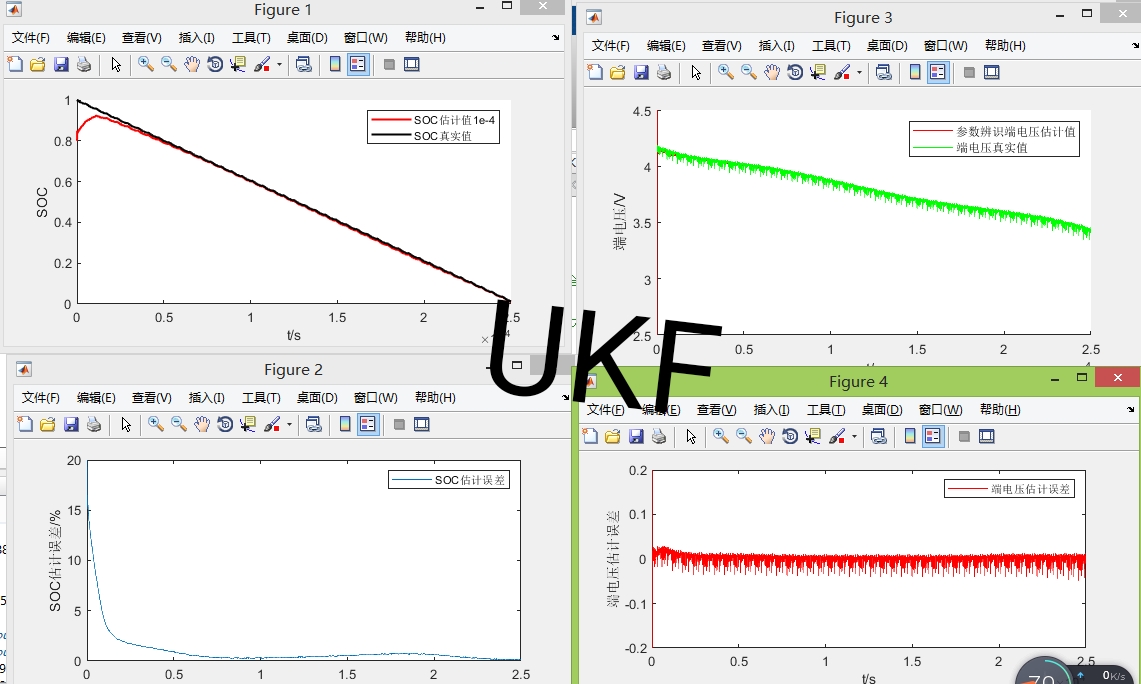
今天,我们来聊聊基于二阶RC模型的自适应无迹卡尔曼滤波算法(AUKF),以及如何通过噪声系数自适应来提高估计精度。通过对比UKF和AUKF的估计结果,我们发现AUKF在噪声系数自适应的情况下,能够更准确地估计SOC。接下来,我们引入无迹卡尔曼滤波(UKF)。与传统的卡尔曼滤波相比,UKF通过无迹变换来近似非线性系统的统计特性,从而提高了估计精度。通过仿真结果,我们可以看到AUKF在噪声系数自适应的
在大模型的应用中,提示词(Prompting)、检索增强生成(Retrieval-Augmented Generation, RAG)和微调(Fine-Tuning)是三种常见的技术手段。每种方法都有其独特的优点和适用场景,选择哪种方法取决于具体的应用需求和资源限制。
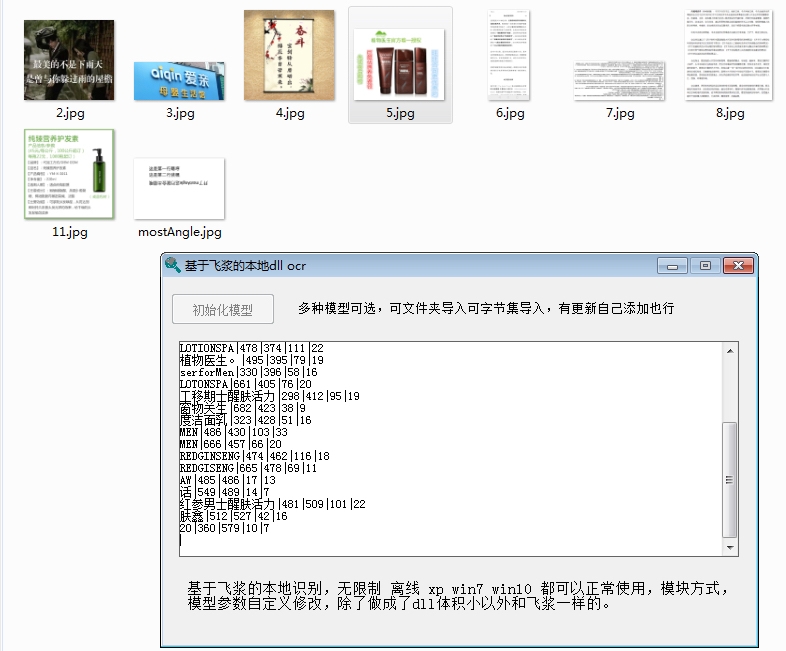
易语言基于飞浆的本地ocr文字识别win7 win10 无网离线 都可用,图片/截图/字节集参数都可识别,使用模块调用dll,免库,体积小简单方便,某些特殊图片(比如字体超大或者方向倾斜)的识别需要调整文档的参数(和飞浆的官方使用方法相同),且模块可直接导入模型文件。这玩意儿不用联网、不挑系统(Win7/Win10通吃),重点是不用装乱七八糟的运行库,直接甩个DLL和模型文件就能干活。实测从v2到
并发分发会启动多个文件子任务,单文件审查会把评论写进评论收集器。汇总输出节点负责全局收尾:等文件都审完,把评论整理成用户能看到的结果。等待所有文件审查结束,确保评论都已经写入。如果所有文件都审查失败,本次审查直接失败。从评论收集器里取出评论列表。对评论做最后整理,再输出给用户或其他系统。根据代码变更位置补齐缺失的评论行号。统计审查耗时、文件数、评论数和模型用量。如果没有可审文件,json 模式下输
*使用Docker和PM2进行**自托管**以实现最大控制。*使用AWS Lambda进行**无服务器**部署以实现成本效益和最小维护。*使用Vercel进行**边缘函数**部署以实现极快的全球分布式响应。
Java在微服务架构中的性能优化是一个系统工程,需要从通信协议、JVM配置、编程模型、数据存储和监控诊断等多个层面综合考虑。通过实施这些核心实践与策略,可以显著提升微服务架构的性能表现,确保系统在高并发场景下的稳定性和响应能力。持续的性能监控和迭代优化是维持微服务架构高效运行的关键。
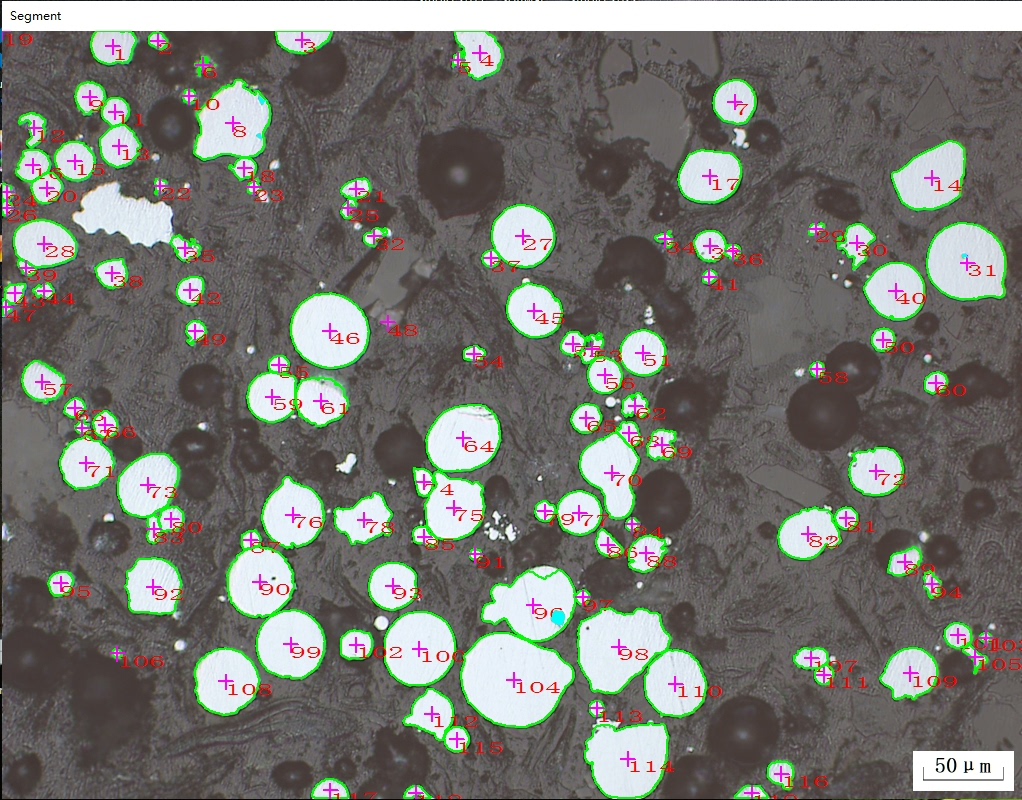
细胞分割,深度学习,颗粒分割在计算机视觉领域,分割任务一直占据着重要的位置。而其中,细胞分割和颗粒分割,这两个看似不同应用场景下的任务,却因为深度学习技术的出现,有着诸多共通之处。
确认使用的是 images-cluster.xycloud.com/wxedge/wxedge:latest,注意不是 Docker Hub 的 onething1/fnos-wxedge。先创建目录:sudo mkdir -p /vol1/1000/wxedge,或将路径替换为你实际的存储卷,如 /vol2/wxedge。在 /etc/docker/daemon.json 中写入镜像源后重启,发
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。
代码复审
——代码复审
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 亚马逊云科技技术品牌专区
 openEuler 社区

 乐奇 Rokid 开放社区








 天工造物局








 AI Agent技术社区

 AtomGit开源社区



 DAMO开发者矩阵



 码道开发者社区