- @liwenxiang629


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
当前所有AI均为弱人工智能,仅擅长特定任务,缺乏通用理解与自我意识;强人工智能(AGI)指具备人类水平的通用智能,可跨领域自主学习,尚未实现;超人工智能则远超人类智慧,属理论猜想。大模型虽表现强大,本质仍是数据拟合,非真正AGI。

最近有一个需求是测试公司公众号中某个需要鉴权接口的性能。首先就是需要对该接口进行抓包,根据以前写过的一篇文章,我们可以过使用Fiddler对微信PC客户端抓包来获取接口信息。使用fiddler抓包微信公众号和小程序当我在微信PC端点击需要鉴权的公众号页面时弹出“请在微信客户端打开链接”Oh My God!我的第一直觉是微信PC端升级所致(因为之前测试时没有出现过这个问题),check一下版本是:最

AI为测试开发工程师定制了转型Agent测试的路径,强调从“验证确定性”转向“评估概率性行为”。需重构质量观,叠加Agent架构、评估体系及安全/性能专项能力,并利用工程化背景构建Eval平台。建议通过搭建Agent、建设评估集、输出安全与性能报告来落地,突出复合型竞争力。

Git中merge和rebase的区别:merge通过创建新合并提交保留分支历史,适合团队协作;rebase将提交重新应用到目标分支,形成线性历史,适合本地分支清理。merge操作简单安全,rebase需避免在公共分支使用。建议本地开发用rebase保持同步,团队协作用merge保留历史。新手可优先选择merge。

尖峰测试(Spike Testing)是一种模拟系统瞬时流量激增的性能测试方法,用于检测系统在突发高压下的稳定性。该测试在几秒内将负载骤升至峰值(如100用户瞬间增至5000),验证系统抗冲击能力、自动伸缩机制及故障恢复表现。与负载测试、压力测试不同,尖峰测试聚焦秒级流量脉冲,适用于电商秒杀、热点新闻等瞬时高并发场景。测试需配合监控工具,重点关注服务拒绝、数据一致性等问题,并确保系统具备快速回退机

Playwright的page.route() API可拦截网络请求提升测试效率。核心功能包括通过URL匹配规则拦截请求,支持修改请求/响应、屏蔽资源(如图片/CSS)和模拟API数据。处理函数必须调用continue_()、fulfill()或abort()方法,适用于加速测试、调试网络问题等场景。Python实现需注意异步函数和continue_()特殊语法,路由仅对当前页面有效。该功能为自动

网上好多文章介绍playwright的环境搭建,用以下两条语句即可完成pip install playwrightplaywright install但是会报错。。。

钩子函数(Hook Function)是软件框架中预定义的回调接口,允许开发者在程序执行的特定阶段插入自定义逻辑,以扩展或修改框架的默认行为。在 pytest 中,钩子函数覆盖了测试生命周期的各个环节(如初始化、用例收集、执行、报告生成等),用户通过实现这些钩子函数,可以深度定制测试流程。
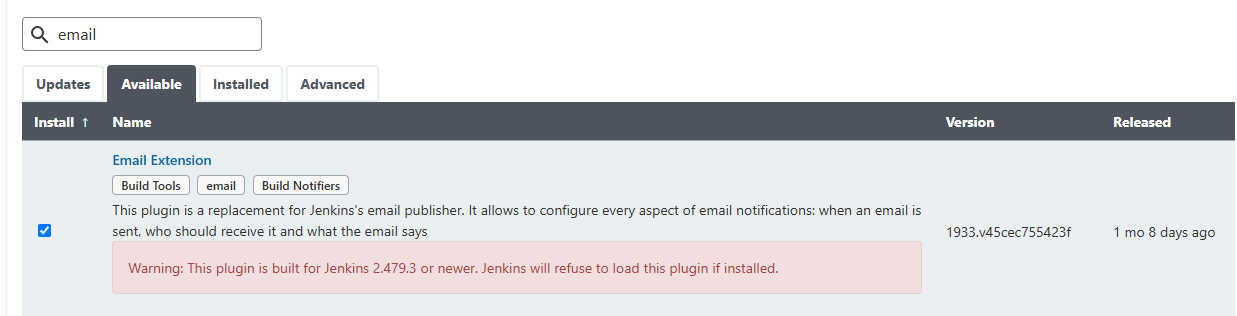
摘要:针对Jenkins 2.305安装EmailExtensionPlugin插件不兼容问题,解决方案是手动安装历史版本。具体步骤:1)确认Jenkins发布时间为2021-07-22;2)在插件官网找到兼容版本(如2.83);3)验证MANIFEST.MF中的Jenkins-Version≤2.305;4)下载对应.hpi文件;5)通过Manage Plugins页面手动上传安装;6)处理依赖
摘要:CVE和CPE是网络安全领域两大核心标准。CVE(通用漏洞与暴露)为漏洞提供唯一编号(如CVE-2021-44228),而CPE(通用平台枚举)则标准化标识受影响的软硬件产品(如cpe:2.3:a:apache:log4j:2.0)。两者协同工作,通过CVE识别漏洞风险,CPE定位受影响资产。在实际应用中,CNVD等平台会结合CVE和CPE数据进行漏洞通报,安全工具通过CPE匹配资产后关联C