登录社区云,与社区用户共同成长
邀请您加入社区
本系统基于Python构建,集成网络爬虫、数据清洗、深度学习预测与Echarts可视化技术,实现全国气象数据的实时采集、存储与分析。通过Flask框架搭建后端,结合LSTM模型对降水量和气温进行预测,并利用可视化模块提供多维度数据展示,支持用户登录、数据管理及智能决策。系统具备高可用性与扩展性,为个人出行与企业生产提供精准气象支持。
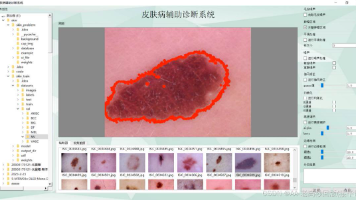
本文提出一种基于深度学习的皮肤病辅助诊断系统,融合MobileNetV2图像分类与MobileUNet语义分割模型,利用大规模皮肤病图像数据集,结合数据增强、迁移学习与ONNX模型转换技术,实现高效、精准的诊断。系统具备图像处理、实时预测、多模态评估与可视化界面功能,实验表明其在常见及罕见皮肤病诊断中准确率显著优于传统方法,具有良好的实时性、可扩展性与临床应用前景。
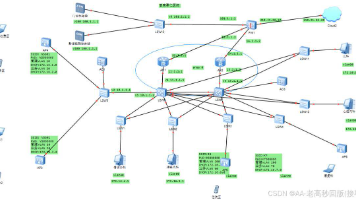
该文通过需求分析、架构设计、设备选型等方法,运用WLAN融合一体化技术、MSTP、VLAN划分、VRRP热备份、访问控制、NAT等技术,完成医院网络的整体规划与设计。通过eNSP仿真测试验证,该方案实现了全院无线信号无缝覆盖、有线与WLAN网络高效融合,且具备较强的安全防护能力和便捷的运维管理特性。有效保障了医疗业务的稳定高效运行,可为同类医院的WLAN融合一体化网络构建提供切实可行的参考方案。
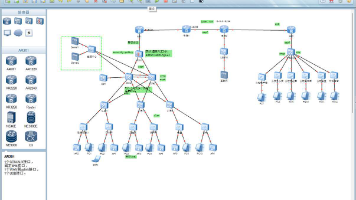
综合运用VLAN、DHCP、VRRP、MSTP、OSPF、链路聚合、WLAN等关键技术,实现校园不同区域的网段隔离、网络冗余备份、动态路由通信、无线自动漫游及网络安全防护。经eNSP仿真开展跨校区访问、互联网接入、无线网络连接、VPN及路由协议等多维度验证测试,该网络方案具备高可靠性、高安全性和良好的互联互通性,可充分满足南北校区教学、办公、科研等各类业务场景的网络使用需求。
7.1 本期核心知识点回顾(必掌握)掌握了DNS协议:知道其核心作用是“域名→IP解析”,能捕获并解读DNS查询与响应包,看懂事务ID、查询类型、IP地址等核心字段;掌握了TCP协议:理解其“可靠传输”的特点,能识别TCP三次握手的流程和核心标志位(SYN、ACK),读懂序列号、确认号等关键字段;掌握了HTTP协议:能捕获并解读HTTP请求与响应包,看懂请求行、响应状态码、请求头、响应体等核心结构
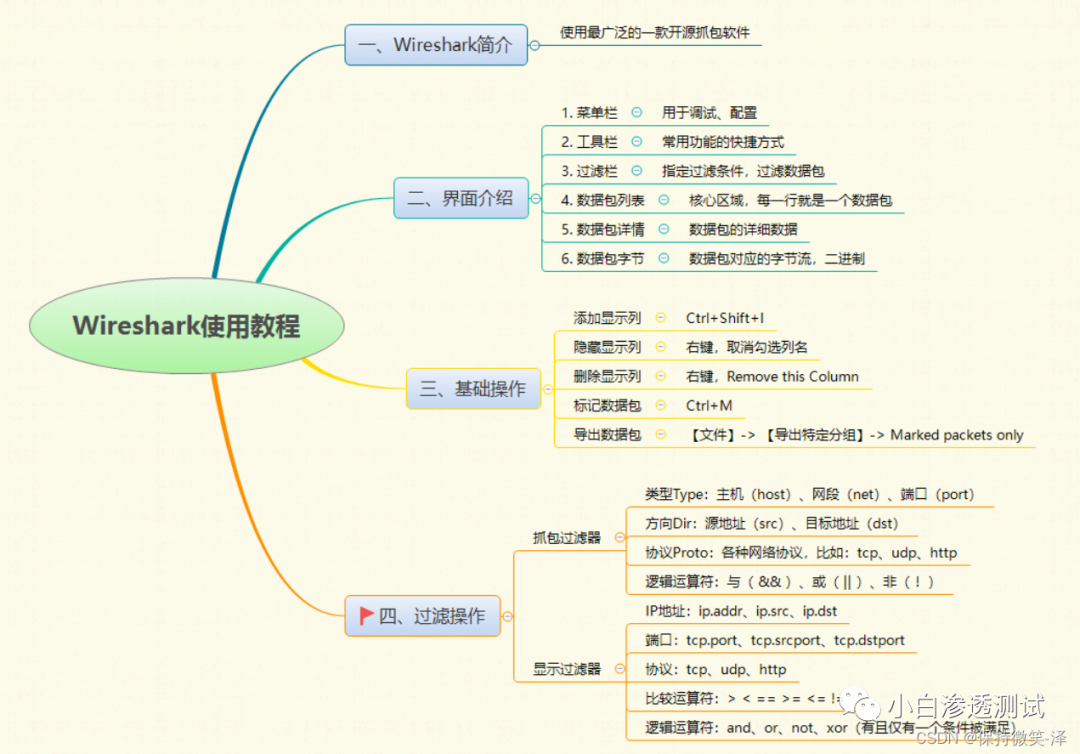
本文介绍了网络封包分析工具WireShark的基本使用方法。主要包括软件安装、界面功能、抓包操作和过滤器设置。WireShark可以截取各种网络数据包并显示详细信息,通过选择网卡捕获数据包后,可使用协议过滤、IP过滤和端口过滤等功能分析数据。文章详细说明了抓包过滤器和显示过滤器的语法规则及应用场景,并提供了具体操作示例(如ping命令抓包分析),帮助用户快速掌握WireShark的基础操作技巧。该
DNS劫持就是通过劫持了DNS服务器,通过某些手段取得某域名的解析记录控制权,进而修改此域名的解析结果,导致对该域名的访问由原IP地址转入到修改后的指定IP,其结果就是对特定的网址不能访问或访问的是假网址,从而实现窃取资料或者破坏原有正常服务的目的。DNS劫持通过篡改DNS服务器上的数据返回给用户一个错误的查询结果来实现的。DNS劫持症状:在某些地区的用户在成功连接宽带后,首次打开任何页面都指向I
本文介绍了网络封包分析工具WireShark的使用方法,包括软件安装、界面功能、抓包操作和过滤器设置。主要内容有:1) WireShark下载安装步骤及Win10系统兼容性处理;2) 通过ping命令演示基本抓包流程;3) 详细解析软件界面,包括数据包列表、详细信息等核心功能区域;4) 重点讲解两种过滤器使用:捕获过滤器用于抓包前设置条件,显示过滤器用于抓包后筛选数据;5) 提供TCP协议包具体内
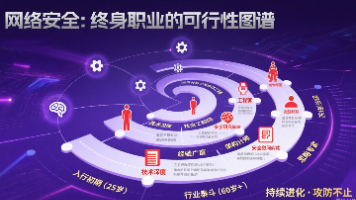
网络安全绝对是可以干一辈子的职业,而且职业生涯的上限非常高(如CISO、顶尖研究员、咨询顾问、创业者)。关键在于:保持对技术的热情和持续学习的能力。有意识地规划职业路径,从技术执行者逐步向技术专家、架构师、管理者、战略家或布道者转型。持续投入发展沟通、领导力、风险管理等软技能和业务理解力。善用自己的经验优势,解决更复杂、更高层次的问题。网络安全不是青春饭,而是陈年佳酿——你的经验、洞察力和对风险的
书中自有黄金屋,书中自有颜如玉。很多人学习一门技术都会看大量的书籍,经常也有朋友询问:零基础刚入门,应该看哪些书?应该怎么学?等等问题。今天就整理了5本零基础入门网络安全必看书籍,希望能帮到每一位认真学习网络安全的朋友!(文末有领取方式!!
Wireshark 是一个网络封包分析软件。它主要用于网络故障排除、分析、软件开发和教育等领域。通过实时捕获数据包,并以图形界面展示详细的封包信息,Wireshark 支持数百种协议解析,使得即使是复杂的网络通信也能被清晰地理解和分析。通过本文的学习,你应该已经掌握了 Wireshark 的基础操作,并了解到如何利用它来进行基本的网络流量分析。记住,实践是最好的老师,不断尝试不同的场景和技术,才能
Kali Linux是一个基于Debian的Linux发行版,旨在进行高级渗透测试和安全审计。Kali Linux包含数百种工具,适用于各种信息安全任务,如渗透测试,安全研究,计算机取证和逆向工程。Kali Linux由公司Offensive Security开发,资助和维护。Kali Linux于2013年3月13日发布,Kali的前身是基于BackTrack Linux,自上而下的重建,完全符
网络安全,是指通过采取必要措施,防范对网络的攻击、侵入、干扰、破坏和非法使用以及意外事故,使网络处于稳定可靠运行的状态,以及保障网络数据的完整性、保密性、可用性的能力。是互联网不可或缺的岗位。为方便更多粉丝学习网络安全,精心挑选了20本高质量的网安书籍。种类繁多、涵盖面广,其中既有适合初学者入门学习的,也有面向中级、高级网安人进一步提升技能的,甚至还有专门针对特定领域的。文末也给大家提供了免费下载
https://blog.csdn.net/u010726042/article/details/53408077SSL协议栈位置介于TCP和应用层之间,分为SSL记录协议层和SSL握手协议层。其中SSL握手协议层又分为SSL握手协议、SSL密钥更改协议和SSL警告协议。SSL握手协议作用是在通信双方之间协商出密钥,SSL记录层的作用是定义如何对上层的协议进行封装。SSL记录协议将数据块进行拆分压
nginx rtmp 包在wireshark中的体现问题:今天在分析nginx发送rtmp包的时候,想通过wireshark抓包查看具体的信息。wireshark只能分析一整个video帧,不能分开解析rtmp包如图:图中第二个rtmp video包应该是I帧(第一个是sps),但是wireshark这里只合并成了一个包的信息,实际上:I帧应该分成N个rtmp包发送的。下面找到每个包的起点:ng
自制wireshark6号整理链表/*链表创建及遍历编译环境:VC++ 6.0编译系统:windows XP SP3*/#include <stdio.h>#include <stdlib.h>#include <malloc.h>//定义链表中的节点typedef struct node{int member
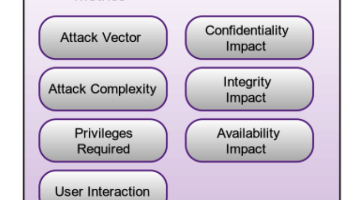
CVSS全称是Common Vulnerability Scoring System,中文翻译为通用漏洞评分系统,CVSS是一个用于沟通软件漏洞特征和严重性的开放框架,它由FIRST(Forum of Incident Response and Security Teams)定义和维护。CVSS提供了一种方法来获取漏洞的主要特征,并生成反映其严重性的数值评分,取值范围[0,10],取值越高表明漏洞
本文重点:arp欺骗攻击;arp欺骗的原理是什么;arp欺骗如何防御;ARP欺骗的防御措施包括;Arp欺骗攻击的目的是什么;arp欺骗攻击的形式有哪些
摘要:本文通过两道Wireshark流量分析题目,展示了网络安全分析的实际应用。第一题分析SQL注入攻击,识别出受害主机IP(192.168.1.8)、注入点(list[select])、数据库表前缀(ajtuc_)和数据库名(joomla)。第二题分析PHP木马攻击,发现首次木马密码(zzz)、二次上传时间(2018-02-07 17:20:44)以及数据传输方式(HTTP Referer头)。
本文介绍了使用tcpdump捕获HTTP/HTTPS流量的基本方法。主要包括:1)捕获所有接口的80/443端口流量并保存为pcap文件;2)捕获特定IP地址的进出流量;3)使用Wireshark查看捕获的数据包。关键命令示例展示了如何指定网络接口、输出文件、端口号及IP地址等参数。这些命令适用于网络流量分析、调试等场景,捕获结果可通过Wireshark进行可视化分析。
统计里就 192.168.246.1和192.168.246.28活跃,整个流量包内容过少。所以我们直接顺着看就行了。第一行是192.168.246.1问内网谁有Dropbox,用来传文件的。第2-4行是广播,询问84.17.53.155,50.7.252.138,104.194.8.134的mac地址5-7行进行了握手,192.168.246.1向192.168.246.28发送了SYN请求19
本文介绍了ARP断网攻击原理与防护方法。攻击者通过伪造ARP应答包,将网关IP与错误MAC地址绑定,导致受害主机无法正常上网。文章演示了使用Python scapy库实现ARP欺骗攻击的过程,包括构造ARP包、循环发送等关键代码。同时提供了Wireshark抓包分析,展示了攻击包特征。防护方面建议使用安全软件或编写监控程序,检测异常高频ARP包。最后提出思考题:为什么ARP广播包需要指定目标IP地
本文介绍了如何通过Wireshark抓取手机发送的QQ图片文件。步骤包括:确保手机和电脑在同一网络,用Wireshark抓取WLAN数据包,搜索图片文件头(如.jpg文件头FFD8),找到对应TCP流并保存为图片格式,最后用010Editor删除文件头前多余数据即可恢复图片。整个过程展示了从网络数据包中提取特定文件的方法。
本文通过两道Wireshark流量分析题目,展示了网络攻击检测的方法。第一题分析SQL注入攻击,确定受害主机IP为192.168.1.8,注入点为list[select],数据库表前缀为ajtuc_,数据库名为joomla。第二题分析PHP木马攻击,发现首次木马密码为"zzz",二次上传时间为2018年2月7日17:20:44,并通过HTTP的Referer头传递数据。文章演示
(二)添加筛选条件(端口号):tcp.port == 1883(根据通信时设置的端口号筛选)(二)将脚本文件复制到挂载的目录下,修改dou_net文件,使重启后route路径固定。(一)为了更清楚的理解在挂载目录下创建两个文件夹:分别用来搞arm通信和pc通信。2.注册杂项设备,主设备号为10,次设备号从255想下自动分配。(一)使pc端联网分配动态ip,arm端连接使用静态ip并且使arm可上网
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。 CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享我们把学习
摘要:本文演示了使用Wireshark过滤和捕获HTTP POST请求的过程。首先设置过滤规则(ip.dst==xxxx and http.request.method=="POST"),然后捕获目标请求数据包。通过"追踪流"功能可查看完整会话内容,最后通过筛选入站/出站流量获取服务器响应数据。该流程适用于网络流量分析和HTTP请求调试。
Wireshark流量包分析对于安全来说是很重要的,我们可以通过Wireshark来诊断网络问题,检测网络攻击、监控网络流量以及捕获恶意软件等等接下来我们来看一道数据分析题。题目要求:1.黑客攻击的第一个受害主机的网卡IP地址2.黑客对URL的哪一个参数实施了SQL注入3.第一个受害主机网站数据库的表前缀(加上下划线例如abc)4.第一个受害主机网站数据库的名字看到题目SQL注入,那就首先过滤ht
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
命令:openssl rsautl -decrypt -in key.txt -inkey key.key -out flag.txt -in 为要解密的加密文档 -inkey 为密钥 -out 为输出文档。tcp 连接,再是 FTP 传输,应该是一个在传输某些文档的流量包,推测 flag 应该 和传输的文档有关。分别打开这几个文件,拼接里面的内容就是最终的flag ,结果为flag{17uaji
wireshark下载链接:https://pan.quark.cn/s/eab7f1e963be提取码:rRAg链接失效(可能会被官方和谐)可评论或私信我重发访问https网站的时候会将密钥写入这个环境变量中,在wireshark中设置就可以解析https变量。
为了帮助更多的初学者快速上手,今年我特别总结了最新的仿真选题与应用技巧,涵盖了从基础设计到复杂系统的方方面面。作为使用Wireshark的研究人员,去年我协助优化了数十个项目的仿真工作,实现了性能的全面提升。基于CNN-BILSTM的工控入侵检测系统 光纤通道与以太网的网络融合与分析测试技术研究。基于Linux的POWERLINK通信技术的实现与应用研究。基于Wireshark软件的远程入侵检测系
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。既有适合小白学习的零基础资料,也有适合3
本人从事网路安全工作12年,曾在2个大厂工作过,安全服务、售后服务、售前、攻防比赛、安全讲师、销售经理等职位都做过,对这个行业了解比较全面。最近遍览了各种网络安全类的文章,内容参差不齐,其中不伐有大佬倾力教学,也有各种不良机构浑水摸鱼,在收到几条私信,发现大家对一套完整的系统的网络安全从学习路线到学习资料,甚至是工具有着不小的需求。最后,我将这部分内容融会贯通成了一套282G的网络安全资料包,所有
wireshark抓取https包
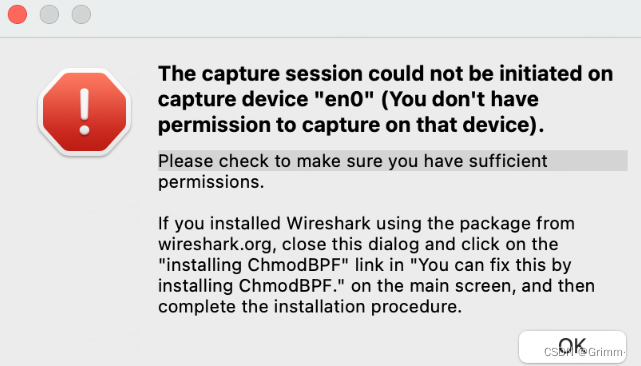
Capture session could not be initiated” 错误通常表示 Wireshark 无法启动网络捕获功能,可能是由于权限、网络接口配置或其他原因导致的。检查其他应用程序:检查是否有其他应用程序正在使用网络接口。如果有其他应用程序正在使用网络接口,则 Wireshark 将无法启动捕获会话。检查网络接口状态:检查网络接口是否已启用或连接。检查防火墙设置:检查防火墙设置是
在ethtool 的工作原理这篇文章中我描述了 ethtool 使用 ioctl 获取信息的流程,最近却发现新版本内核与 ethtool 命令已经支持通过 netlink 来交互,又刷新了认知,本文通过使用现有的一些工具来探索此交互的细节。...
wireshark分析https之javaagent获取jsslkeylog进行解码
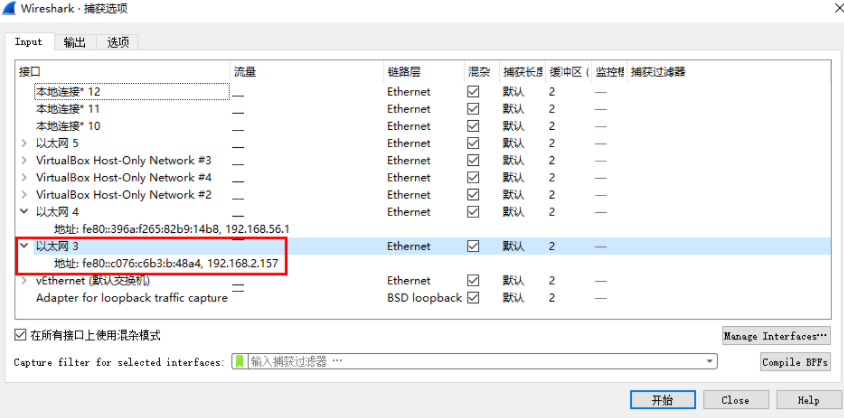
首先下载安装 https://www.wireshark.org/download.htmlwireshark 的工作过程为:1、设置要捕获哪个网卡上的流量捕获 --> 选项首先你得知道当前机器的IP,然后就很容易找到是哪个网卡了。2、设置要捕获哪些内容捕获 --> 捕获过滤器这里我要捕获一个http请求,它是HTTP的80端口。设置好这两步它就会开始捕获数据了。3、设置显示过滤器设置
1.下载猎豹wifi猎豹wifi下载2.解压到非c盘,然后点击安装,记得安装到非C盘,这样好一点3.然后它会自动将笔记本电脑变成wifi热点,弹出弹框4.手机连上这个wifi5.打开wirshark选择多出来的本地连接2然后输入rtmpt5.使用手机向服务器推rtmp数据,可以看到被抓取出来的数据...
RTCP 是实时控制协议(Real-Time Control Protocol)的缩写。RTCP 由 RFC 3550 定义(取代作废的 RFC 1889)。实时传输协议(RTP)和实时控制协议(RTCP)结合使用,可以监视大型多播网络的数据传递。RTP 承载媒体流,而 RTCP 用于监视传输统计信息和服务质量。监视使接收器能够检测是否有任何丢包并补偿任何延迟抖动。两种协议都独立于基础传输层协议和
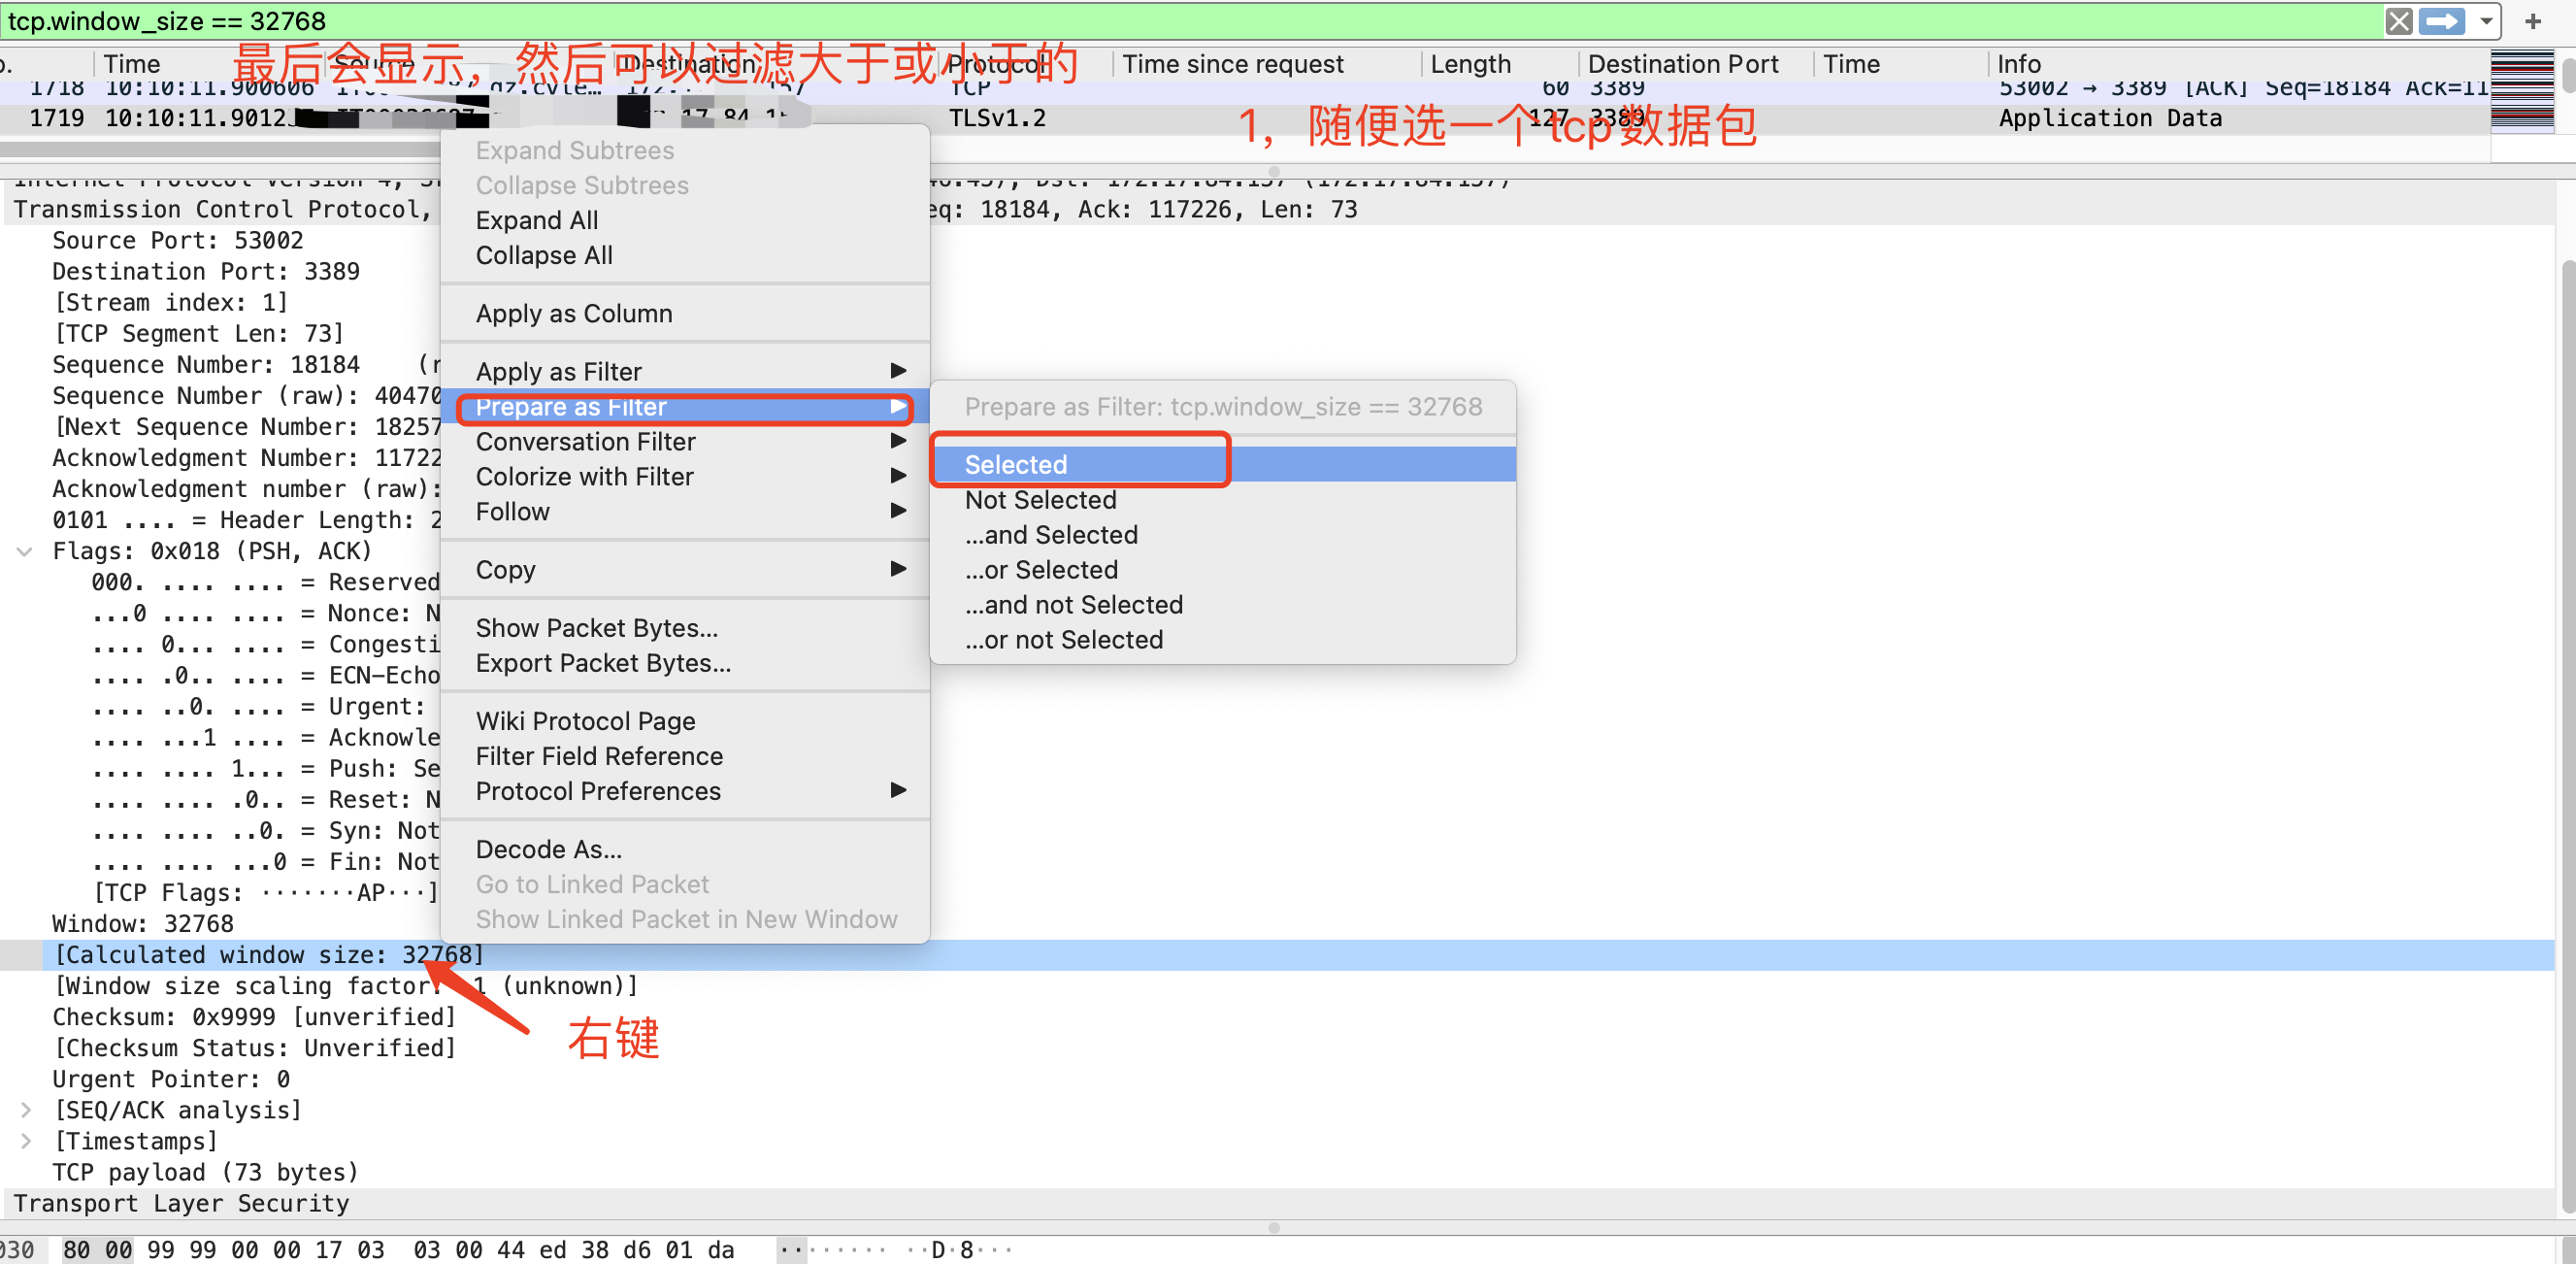
文章目录场景操作场景有时间需要分析滑动窗口tcp.window_size也就是[Calculated window size: 32768]操作随便找一个tcp数据包,然后打开头信息选择[Calculated window size: 32768]选项
wireshark使用教程实验环境三次握手四次挥手实验环境WIN10+wireshark三次握手四次挥手因为最后一次握手和倒数第二次握手整合信息一起发送了所以抓不到
Wireshark抓取https加密报文原文链接:https://segmentfault.com/a/11900000235689021. 通过浏览器的 SSL 日志功能目前该方案只支持Chrome和Firefox浏览器,通过设置SSLKEYLOGFILE环境变量,可以指定浏览器在访问SSL/TLS网站时将对应的密钥保存到本地文件中,有了这个日志文件之后wireshake就可以将报文进行解密了。
错误信息如上。改为安装wireshark-gtk即可执行sudo dpkg-reconfigure wireshark-commonsudo gpasswd -a $USER wireshark然后重登陆即可
wireshark 不能打开图形界面wireshark:7116): Gtk-WARNING **: cannot open display: :0.0以切换身份前的用户执行xhost +xhost + 是使所有用户都能访问Xserver.xhost + ip使ip上的用户能够访问Xserver.
WinXP系统下使用USB/WLAN无线网卡,用Wireshark抓包时会提示错误“The capture session could not be initiated (failed to set hardware filter to promiscuous mode)”,解决这个问题只要对软件进行以下配置就行了。 1、 打开菜单项“Capture”下的子菜单“Capture
网络安全从业者面试指南(非常详细)从零基础入门到精通,收藏这篇就够了!
【代码】wireshark选择网卡出错解决方法The capture session could not be initiated on interface 'en0' (You don't have ...
6.1 本期核心知识点回顾(必掌握)了解Wireshark的核心用途,明确学习Wireshark对网络安全的意义;完成了对应系统的Wireshark安装与配置,解决了常见安装问题;认识了Wireshark的核心界面,记住了3个常用工具栏按钮和数据包列表的核心字段;完成了首次抓包(访问百度),成功捕获并识别了HTTP、DNS协议的数据包。本期重点:无需深入理解协议细节,重点是“会安装、会启动、会抓包
wireshark
——wireshark
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net

 亚马逊云科技技术品牌专区
 DAMO开发者矩阵

 乐奇 Rokid 开放社区



























 天工造物局