


- @Python84310366


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
护网值守、常态化安全运营中,很多安全团队面临着同一个痛点:WAF 每天产生数万、数十万条防护日志,注入、XSS、扫描、爬虫、CC 限流告警混杂在一起,安全人员无法逐条人工研判。攻击告警被海量噪音淹没,真实的高危攻击、批量探测、账户爆破迟迟无法定位,等到发现问题时,攻击者已经完成了横向移动、数据窃取。溯源的时候,日志分散在多个 WAF 节点、多个厂商控制台,检索效率极低,证据链难以完整串联。WAF
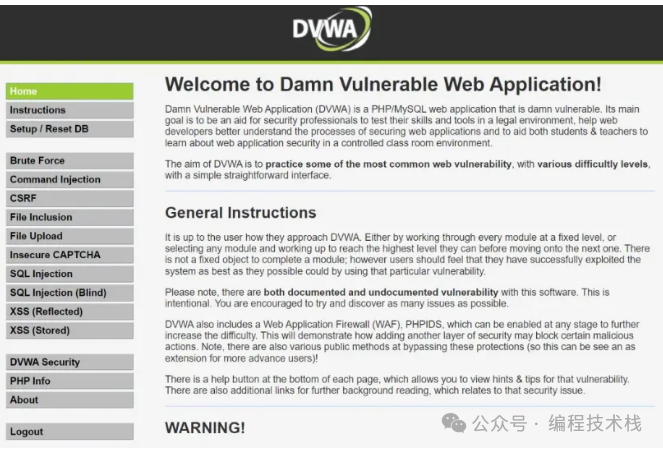
总结了5大类15个网络靶场。5大类:基础类、CTF类、漏洞演练、内网渗透、综合类1、下载地址:https://github.com/digininja/DVWA?在线靶场:https://dvwa.bachang.org/DVWA(Damn Vulnerable Web Application)一个用来进行安全脆弱性鉴定的PHP/MySQL Web 应用,旨在为安全专业人员测试自己的专业技能和工具
木马程序可以直接侵入用户的计算机并进行破坏,它常被伪装成工具程序或者游戏等诱使用户打开带有木马程序的邮件附件或从网上直接下载,一旦用户打开了这些邮件的附件或者执行了这些程序之后,这些木马病毒🦠程序就会留在用户的计算机中,并在用户的计算机系统中隐藏,当Windows启 动时,这些muma便被悄悄执行。攻击者在收到这些信息后,再利用这个潜伏在其中的程序,就可以任意地修改用户的计算机参数设定,复制文件

文件上传漏洞是指由于程序员未对上传的文件进行严格的验证和过滤,而导致的用户可以越过其本身权限,向服务器上传可执行的动态脚本文件。如常见的头像上传,图片上传,oa 办公文件上传,媒体上传,允许用户上传文件,如果过滤不严格,恶意用户利用文件上传漏洞,上传有害的可以执行脚本文件到服务器中,可以获取服务器的权限,或进一步危害服务器。如果文件为空,则弹出“请选择。传等,通过抓包上传恶意的文件进行测试,上传后

随着传统网络安全边界的消失,以数据和身份为中心,以“人的因素”为支点的纵深防御安全方法正在得到业界的普遍认可。那么,对于刚刚进入网络安全行业的开发者来说,想要快速入门,就最好从开发各种“小”产品的过程中快速熟悉现代网络安全技术堆栈和方法。主要的步骤是:首先,你需要定义应用程序的安全策略,包括哪些类型的请求应该被允许,哪些应该被阻止,以及如何检测和阻止潜在的攻击;2、确保只有授权的用户可以访问你的应

在世界人口近80亿的地球上,每天尚且发生数以百万计的抢劫打架斗殴事件,网络更是如此,网络攻防战几乎每时每刻都在发生。如果说打架斗殴枪击事件离我们还很远,那网络攻防战在你打开手机的时候就开始了!博主能力有限,暂不谈网络攻防具体操作实现过程,我们用通俗易懂的语言一块聊聊——神秘的“网络攻防”每当听到“网络攻防”这个名词,有没有一瞬间觉得很神秘?脑海中是否下意识的出现身穿黑色连衣帽的黑客中黑入某机构网站

做网络安全一定要知道的5大赛事,含金量贼高,如果你能拿奖,国内大厂随你挑,几乎是每个有志网安人的梦!

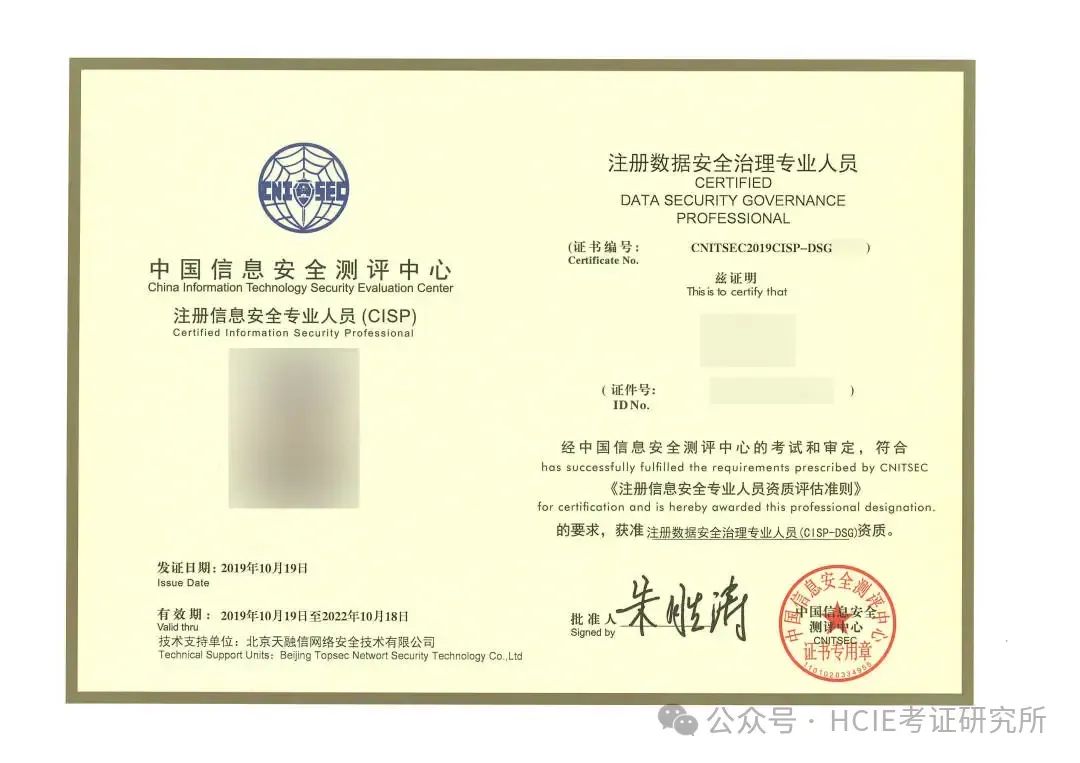
在安全圈,CISP(注册信息安全专业人员)认证一直是一个热门话题。有人说它是国内信息安全行业的“敲门砖”,有人说它是乙方公司招投标的“必备证书”,还有人觉得它就是个“入门级”认证,考不考无所谓。也有人说烂大街了,别考。那么,CISP到底有没有价值?适合哪些人考?考完后能干什么?今天这篇文章,就给你讲清楚。简单来说,CISP就是中国信息安全测评中心(CNITSEC)推出的国家级信息安全认证。
我就是一个最普通的网络安全工程师,出道快10年了,不出意外地遭遇到瓶颈期,但是凭技术在各大平台挖漏洞副业,硬是妥妥扛过来了。因为对于程序员来讲,这是个试错成本很低、事半功倍的选择。编程技能是一种强大生产力,决定程序员是一个高薪职业,同时由于技术迭代太快,决定程序员也是一种高风险职业,不仅有学习门槛,还有黄金时间,过期产生不了过多价值,稍不留神就被淘汰,所以35岁危机是众多程序员的梦魇,如何化解?唯
2024年金九银十马上来了,先来灵魂三连问,去年定的的目标完成多少了?薪资涨了吗?女朋友找到了吗?